

En caso de tomar cualquier decisión estratégicamente importante para la empresa, los empleados atraviesan un mecanismo de defensa básico, bien conocido como las 5 etapas de la reacción al cambio (autora E. Kübler-Ross). Esta destacada psicóloga describió alguna vez las reacciones emocionales, destacando 5 etapas clave de la respuesta emocional: negación, ira, negociación, depresión y, por último, aceptación. Hemos preparado una serie de artículos dedicados a la certificación ISO 27001, donde abordaremos cada una de las etapas. Hoy nos centraremos en la primera de ellas: negación.
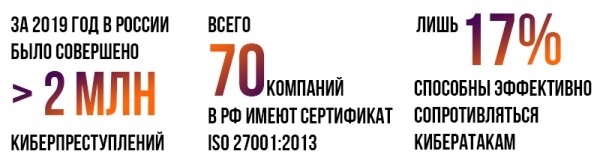
Obtener la certificación ISO 27001 "solo por cumplir" es una satisfacción bastante dudosa, ya que requiere una preparación larga y costosa. Además, como demuestra , este estándar es extremadamente impopular en el territorio de la RF: hasta la fecha, solo 70 empresas han obtenido la certificación de cumplimiento. Por otro lado, en el extranjero, es uno de los estándares más demandados, que responde a las crecientes necesidades de las empresas en el ámbito de la seguridad de la información.
Nuestra empresa ofrece una gama completa de servicios de outsourcing de funciones contables: contabilidad y fiscalidad, cálculo de nómina y administración de personal. Nos encontramos entre las empresas líderes en el mercado, en parte porque compañías extranjeras con divisiones en Rusia confían en nosotros su información confidencial. Esto se aplica no solo a los procesos financieros de nuestros clientes, sino también a los datos personales, con los que trabajamos a diario. Por ello, la cuestión de la seguridad de la información es una de nuestras prioridades.
A menudo, todos los procesos comerciales de las unidades rusas son controlados y declarados por las oficinas centrales de empresas extranjeras, por lo que deben cumplir con los estándares internos comunes del grupo. Recientemente, algunos de nuestros clientes clave han comenzado a revisar sus políticas de seguridad para hacerlas más estrictas. Sin duda, esto está relacionado con las tendencias mundiales de aumento en el número de ciberataques y pérdidas asociadas con incidentes de violación de la seguridad de la información. En caso de necesidad de implementar medidas de protección, políticas y procedimientos destinados a mejorar la seguridad de la información de la empresa, se puede prescindir de la certificación ISO/IEC 27001, ahorrando así mucho dinero, tiempo y nervios.
Hoy en día, en las licitaciones de clientes extranjeros han comenzado a aparecer requisitos sobre la seguridad de la información existente en la empresa. Algunos, para simplificar la verificación y unificar el enfoque, establecen como criterio de evaluación obligatorio la posesión de la certificación ISO/IEC 27001.
Así fue como nos ocurrió: uno de nuestros clientes internacionales clave, certificado según este estándar, aparentemente ha reforzado seriamente su equipo global de seguridad de la información. ¿Cómo nos enteramos? Decidieron realizar una auditoría de nuestro sistema de gestión de la seguridad de la información, ya que les proporcionamos servicios contables y administración de personal, y, en consecuencia, la protección de nuestros sistemas de información es crítica para ellos. La auditoría anterior se llevó a cabo hace 3 años y en esa ocasión todo transcurrió sin problemas.
En esta ocasión, un equipo unido de indios nos atacó, hábilmente descubriendo varias docenas de deficiencias en nuestro sistema de gestión de seguridad. El proceso de auditoría era como la rueda del Samsara; parecía que no tenían en principio un objetivo al que llegar con la revisión. Era una interminable serie de preguntas, observaciones, nuestros comentarios y pruebas de su veracidad, conferencias telefónicas y largas conversaciones filosóficas en un intento de reconocer el acento del equipo de seguridad IT del cliente. Por cierto, la auditoría continúa con diferentes grados de intensidad hasta el día de hoy; con el tiempo, ya nos hemos resignado a ello. Así, la necesidad de certificación surgió por sí sola.
¿Quizás podríamos prescindir de ISO 9001?
Todos los que tienen un mínimo conocimiento sobre certificación en cualquiera de los estándares ISO entienden que la base para cada uno de ellos es el certificado ISO 9001 "Sistema de gestión de calidad". Este es, sin duda, el certificado más popular de toda la gama de estándares ISO en la actualidad. Nosotros no lo teníamos y decidimos no obtenerlo. Hubo varias razones para ello:
- la dudosa eficiencia económica de tener este certificado en la empresa;
- nuestros procesos internos ya estaban, en su mayoría, alineados con este estándar;
- la obtención de este certificado requeriría tiempo y dinero adicionales.
Por lo tanto, decidimos implementar directamente ISO 27001, sin comenzar con el más "ligero" 9001.
¿O tal vez no deberíamos?
Anticipando, regresamos muchas veces a la pregunta de si era viable obtenerlo. Comenzamos a estudiar el tema desde todos los ángulos, porque no teníamos absolutamente ninguna experiencia. Y aquí están los conceptos erróneos que nos hicieron pensar una vez más en este asunto.
Concepto erróneo #1.
Esperábamos que el estándar nos proporcionara una lista de verificación detallada, un conjunto de políticas y otros documentos estatutarios. En la realidad, resultó que ISO/IEC 27001 es un conjunto de requisitos para el mismo sistema de gestión de seguridad de la información y el proceso que se establece. Con base en ellos, era necesario decidir por nuestra cuenta qué escribir / implementar en nuestra empresa para cumplir con los requisitos del estándar.
Concepto erróneo #2.
Creíamos sinceramente que bastaría con estudiar un solo documento y llevar a cabo su implementación de manera relativamente rápida por nuestra cuenta. En realidad, al leer el documento, nos dimos cuenta de la cantidad de normas relacionadas que se vinculan a nuestra norma, y con cuántas normas debíamos familiarizarnos (aunque fuera superficialmente). La "cereza en el pastel" fue la falta de textos actualizados de las normas disponibles públicamente; debían comprarse en el sitio oficial de ISO.
Error Nº 3.
Estábamos seguros de que encontraríamos todo lo necesario para la preparación de la certificación en fuentes abiertas. De hecho, había bastante material sobre ISO 27001 en Internet, pero había muy poca especificidad. Prácticamente no existían instrucciones paso a paso accesibles para la preparación de la certificación, así como casos reales de empresas que habían implementado esta norma.
Error Nº 4.
¡Escribiremos políticas, pero no funcionarán! De verdad, en nuestra empresa ya hay demasiadas reglas, nadie cumplirá con otras 30 políticas nuevas. Afortunadamente, nuestros empleados se tomaron en serio la tarea de aprender las nuevas reglas y pasaron con éxito el examen sobre los documentos del sistema de gestión de seguridad de la información.
Error Nº 5.
En ese momento, no podíamos evaluar claramente qué beneficios obtendríamos de nuestros esfuerzos. Entonces, la cantidad de solicitudes para contar con este certificado no era tan grande, y nuestro cliente clave y más exigente apareció mucho antes de la certificación. La experiencia mostraba que podíamos manejarlo sin la norma.
En algún momento nos dimos cuenta de que estábamos cerrando de manera caótica cada brecha que surgía gracias a los requisitos del cliente. Cada vez inventábamos nuevas políticas o soluciones. Finalmente, llegamos a la conclusión de que sería mucho más fácil sistematizar el proceso, lo que a la larga también nos ahorraría una gran cantidad de trabajo. La norma estaba destinada a simplificar esta tarea.
Ahora, dos años después, vemos una tendencia en el aumento de solicitudes y un interés creciente en este tema por parte de los principales clientes internacionales.
Decisión final.
En conclusión, queremos decir que los líderes de nuestra industria han obtenido la certificación ISO/IEC 27001, lo que ha llevado a todos los demás grandes proveedores (incluyéndonos) a reflexionar sobre este asunto. Sin duda, una bonita línea en los materiales de marketing de la empresa, ya sea en el sitio web, en redes sociales o en folletos publicitarios, puede considerarse un agradable bono, pero ¿vale la pena gastar tantos recursos solo por eso? Para nosotros, hemos decidido que es más que solo una bonita línea y nos hemos embarcado en este proyecto.
Fuente: habr.com
