

De repente, el trabajo remoto se ha convertido en un formato muy solicitado y necesario. Todo debido al COVID-19. Nuevas medidas para prevenir infecciones aparecen cada día. En las oficinas toman la temperatura, y algunas empresas, incluidas las grandes, están trasladando a sus empleados al trabajo remoto para reducir las pérdidas por inactividad y enfermedades. En este sentido, el sector IT, con su experiencia en el trabajo de equipos distribuidos, está en ventaja.
En el Instituto de Investigación del Centro de Operaciones de Sistemas de Información llevamos años organizando el acceso remoto a datos corporativos desde dispositivos móviles y sabemos que el trabajo remoto no es un asunto sencillo. A continuación, contaremos cómo nuestras soluciones ayudan a gestionar de manera segura los dispositivos móviles de los empleados y por qué es importante para el trabajo remoto.
¿Qué necesita un empleado para trabajar de forma remota?
El conjunto típico de servicios al que se debe garantizar el acceso remoto para un trabajo pleno incluye servicios de comunicación (correo electrónico, mensajería), recursos web (diversos portales, por ejemplo, un service desk o un sistema de gestión de proyectos) y archivos (sistemas de gestión documental, control de versiones, etc.).
No se puede esperar que las amenazas a la seguridad se queden esperando mientras terminamos de luchar contra el coronavirus. En el trabajo remoto hay reglas de seguridad que deben cumplirse incluso durante la pandemia.
La información importante para el negocio no se puede enviar simplemente al correo electrónico personal de un empleado para que él la lea y procese tranquilamente en su smartphone personal. Se puede perder el smartphone, se pueden instalar aplicaciones que roban información, al final, los niños que están en casa debido al mismo virus pueden jugar con él. Por lo tanto, cuanto más importante sea la información con la que trabaja el empleado, mejor debe ser su protección. Y la protección de los dispositivos móviles no debe ser inferior a la de los dispositivos de escritorio.
¿Por qué un antivirus y un VPN son insuficientes?
Para estaciones de trabajo fijas y portátiles que funcionan con el sistema operativo Windows, la instalación de un antivirus es una medida justificable y necesaria. Sin embargo, para dispositivos móviles, no siempre es así.
La arquitectura de los dispositivos Apple impide la interacción informativa entre aplicaciones. Esto limita el posible alcance de las consecuencias de un software malicioso: si se utiliza una vulnerabilidad del cliente de correo, las acciones no pueden trascender a este cliente de correo. Al mismo tiempo, esta política reduce la efectividad del software antivirus. No es posible verificar automáticamente un archivo recibido por correo electrónico.
En la plataforma Android, tanto los virus como los antivirus tienen más oportunidades. Pero aún surge la cuestión de la conveniencia. Para instalar software malicioso desde la tienda de aplicaciones, es necesario otorgar manualmente muchos permisos. Los delincuentes obtienen derechos de acceso solo de aquellos usuarios que permiten que las aplicaciones accedan a todo. En la práctica, es suficiente prohibir a los usuarios la instalación de aplicaciones de fuentes desconocidas para que las "piraterías" de aplicaciones pagadas instaladas de forma gratuita no terminen "curando" secretos corporativos de la confidencialidad. Pero esta medida está más allá de las funciones del antivirus y VPN.
Además, las VPN y los antivirus no podrán controlar cómo se comporta el usuario. La lógica sugiere que en el dispositivo del usuario debe haber al menos una contraseña (como protección contra la pérdida). Pero la existencia de una contraseña y su fiabilidad dependen únicamente de la conciencia del usuario, sobre la cual la empresa no puede influir.
Por supuesto, existen métodos administrativos. Por ejemplo, documentos internos que estipulan que los empleados serán responsables a título personal por la falta de contraseñas en los dispositivos, la instalación de aplicaciones de fuentes no confiables, etc. Incluso se podría obligar a todos los empleados a firmar una modificación del manual de funciones antes de comenzar el trabajo remoto, que contenga estos puntos. Pero enfrentémonos a la realidad: la empresa no podrá verificar cómo se ejecuta esta instrucción en la práctica. Estará ocupada reestructurando urgentemente los procesos principales, mientras que los empleados, a pesar de las políticas implementadas, seguirán copiando documentos confidenciales a su Google Drive personal y abriéndolos con acceso a través de un enlace, porque así es más fácil colaborar en el documento.
Por lo tanto, el trabajo remoto repentino de la oficina es una prueba de la resiliencia de la empresa.
Gestión de la movilidad empresarial
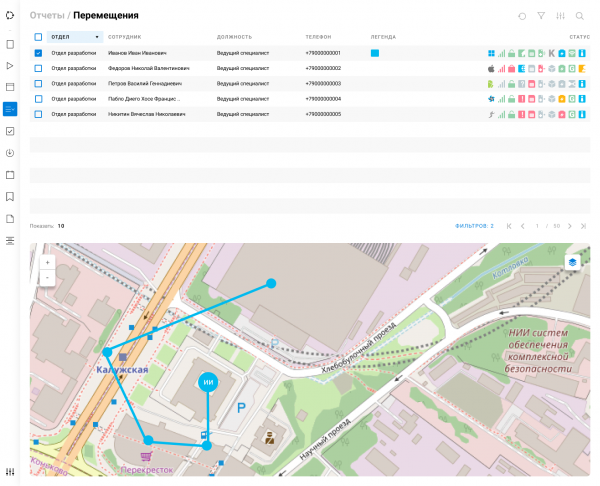
Desde el punto de vista de la seguridad de la información, los dispositivos móviles representan una amenaza y una posible brecha en el sistema de protección. Las soluciones de la clase EMM (gestión de la movilidad empresarial) están destinadas a cerrar esta brecha.
La gestión de la movilidad empresarial (EMM) incluye funciones de gestión de dispositivos (MDM, gestión de dispositivos móviles), sus aplicaciones (MAM, gestión de aplicaciones móviles) y contenido (MCM, gestión de contenido móvil).
MDM es el "latigazo" necesario. Con las funciones de MDM, el administrador puede restablecer o bloquear un dispositivo si se pierde, establecer políticas de seguridad: requisitos y complejidad de contraseñas, prohibición de funciones de depuración, instalación de aplicaciones desde apk, etc. Estas capacidades básicas son compatibles con dispositivos móviles de todos los fabricantes y plataformas. Ajustes más finos, como prohibir la instalación de recoveries personalizados, solo están disponibles en dispositivos de ciertos fabricantes.
MAM y MCM son el "premio" en forma de aplicaciones y servicios a los que brindan acceso. Una vez que se garantiza un nivel de seguridad suficiente a través de MDM, se puede proporcionar acceso remoto seguro a los recursos empresariales a través de las aplicaciones instaladas en los dispositivos móviles.
A primera vista, parece que la gestión de aplicaciones es un asunto puramente IT que se reduce a operaciones elementales como "instalar una aplicación, configurar una aplicación, actualizar una aplicación a una nueva versión o volver a una anterior". De hecho, aquí también se debe considerar la seguridad. No solo se trata de instalar y configurar las aplicaciones necesarias para el trabajo en los dispositivos, sino también de proteger los datos corporativos de ser cargados en Dropbox personal o Yandex.Disk.
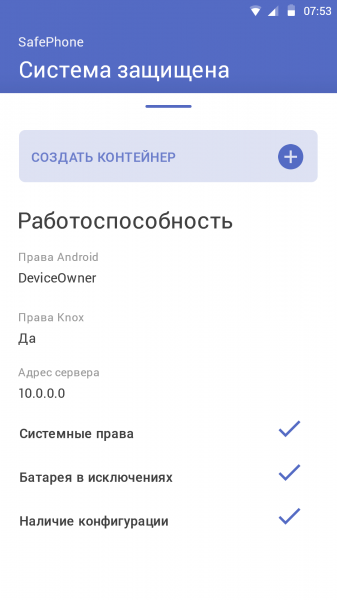
Para separar lo corporativo de lo personal, los modernos sistemas EMM ofrecen crear un contenedor en el dispositivo para las aplicaciones y datos corporativos. El usuario no puede sacar datos del contenedor sin autorización, por lo que el departamento de seguridad no necesita prohibir el uso "personal" del dispositivo móvil. Esto, de hecho, resulta beneficioso para el negocio. Cuanto más familiarizado esté el usuario con su dispositivo, más eficientemente utilizará las herramientas de trabajo.
Volveremos a los desafíos de TI. Hay dos tareas que no se pueden resolver sin EMM: revertir la versión de la aplicación y su configuración remota. La reversión es necesaria cuando la nueva versión de la aplicación no satisface a los usuarios: tiene errores graves o simplemente es incómoda. En el caso de las aplicaciones en Google Play y App Store, la reversión no es posible: en la tienda siempre está disponible solo la última versión de la aplicación. En el desarrollo interno activo, las versiones pueden lanzarse casi a diario, y no todas resultan ser estables.
La configuración remota de aplicaciones se puede implementar incluso sin EMM. Por ejemplo, se pueden hacer diferentes compilaciones de la aplicación para diferentes direcciones de servidores o guardar un archivo con configuraciones en la memoria pública del teléfono para luego cambiarlo manualmente. Todo esto ocurre, pero difícilmente se puede considerar como mejores prácticas. Por su parte, Apple y Google ofrecen enfoques estandarizados para resolver esta tarea. Al desarrollador le basta con integrar el mecanismo adecuado una vez, y la aplicación podrá configurarse con cualquier EMM.
¡Hemos comprado un zoológico!
No todos los escenarios de uso de dispositivos móviles son igualmente útiles. Diferentes categorías de usuarios tienen tareas distintas, y deben resolverse de manera específica. El desarrollador y el financiero necesitan conjuntos específicos de aplicaciones y, posiblemente, conjuntos de políticas de seguridad debido a la diferente confidencialidad de los datos con los que trabajan.
No siempre es posible limitar el número de modelos y fabricantes de dispositivos móviles. Por un lado, resulta más barato establecer un estándar corporativo para dispositivos móviles que lidiar con las diferencias entre Android de diferentes fabricantes y las particularidades de visualización de la interfaz de usuario móvil en pantallas de varias diagonalidades. Por otro lado, la adquisición de dispositivos corporativos en condiciones de pandemia se complica, y las empresas tienen que permitir el uso de dispositivos personales. La situación en Rusia se agrava aún más por la existencia de plataformas móviles nacionales que no son compatibles con soluciones EMM occidentales.
Todo esto a menudo resulta en que, en lugar de una solución centralizada para la gestión de la movilidad empresarial, se utiliza un variopinto zoológico de sistemas EMM, MDM y MAM, cada uno de los cuales es atendido por su propio personal bajo reglas únicas.
¿Cuáles son las características en Rusia?
En Rusia, al igual que en cualquier otro país, existe una legislación nacional sobre la protección de la información que no cambia en función de la situación epidemiológica. Así, en los sistemas de información gubernamentales (GIS) deben aplicarse medios de protección que estén certificados según los requisitos de seguridad. Para cumplir con esta exigencia, los dispositivos que acceden a los datos de los GIS deben ser gestionados mediante soluciones EMM certificadas, entre las cuales se encuentra nuestro producto SafePhone.
¿Largo y confuso? En realidad no.
Las herramientas de nivel empresarial, como EMM, a menudo se asocian con una implementación lenta y una prolongada preparación previa al proyecto. Ahora, simplemente no hay tiempo para eso: las restricciones debido al virus se imponen rápidamente, por lo que no hay momento para adaptarse al trabajo a distancia.
Según nuestra experiencia, ya que hemos implementado muchos proyectos de SafePhone en empresas de diferentes tamaños, incluso con una implementación local la solución se puede poner en marcha en una semana (sin contar el tiempo para la aprobación y firma de contratos). Los empleados podrán utilizar el sistema ya 1-2 días después de la implementación. Sí, para la configuración flexible del producto es necesario capacitar a los administradores, pero la capacitación se puede llevar a cabo paralelamente con el inicio de la explotación del sistema.
Para no perder tiempo en la instalación en la infraestructura del cliente, ofrecemos a nuestros clientes un servicio SaaS en la nube para la gestión remota de dispositivos móviles a través de SafePhone. Además, proporcionamos este servicio desde nuestro propio centro de datos, que ha sido certificado para cumplir con los máximos requisitos para GIS y sistemas de información de datos personales.
Como contribución a la lucha contra el coronavirus, el NII SOKB está conectando de forma gratuita a empresas de pequeño y mediano tamaño a su servidor para garantizar un trabajo seguro para los empleados que trabajan de forma remota.
Fuente: habr.com
