

El sábado 30 de mayo de 2020, surgió un problema que no fue inmediato de entender con los populares certificados SSL/TLS del proveedor Sectigo (anteriormente Comodo). Los certificados en sí mismos continuaron funcionando sin problemas, pero uno de los certificados CA intermedios en las cadenas que acompañaban a estos certificados se volvió obsoleto. La situación no fue fatal, pero sí desagradable: las versiones actuales de los navegadores no notaron nada, pero gran parte de las automatizaciones y navegadores/SO más antiguos no estaban preparados para este giro.
Habr no fue la excepción, por eso se escribió este artículo explicativo/postmortem.
TL;DR La solución está al final.
Pasemos por alto la teoría básica sobre PKI, SSL/TLS, https y demás. La mecánica de la validación del certificado de seguridad del dominio consiste en construir una cadena de varios certificados hasta uno de confianza para el navegador o sistema operativo, que se almacenan en lo que se conoce como Trust Store. Esta lista se distribuye con el sistema operativo, la ecosistema de ejecución de código o con el navegador. Cualquier certificado tiene una fecha de caducidad, tras la cual se considera no confiable, incluidos los certificados en el trust store. ¿Cómo lucía la cadena de confianza antes del fatídico día? La web herramienta nos ayudará a averiguarlo. de la empresa Qualys.
Uno de los certificados "comerciales" más populares es el Sectigo Positive SSL (anteriormente conocido como Comodo Positive SSL, los certificados con esta denominación siguen en uso). Es lo que se llama un certificado DV. DV es el nivel más básico de certificación, que significa verificar el acceso a la gestión del dominio por parte de quien emite dicho certificado. De hecho, DV se desglosa como 'validación de dominio'. Para referencia: también existen OV (validación de organización) y EV (validación extendida), y el certificado gratuito de Let's Encrypt también es DV. Para aquellos que por alguna razón no están satisfechos con el mecanismo ACME, el producto Positive SSL es el más adecuado en relación calidad/precio (el certificado de un solo dominio cuesta alrededor de 5-7 dólares al año con un plazo total de validez del certificado de hasta 2 años y 3 meses).
El certificado típico Sectigo DV (RSA) hasta hace poco se entregaba con esta cadena de certificados CA intermedios:
Certificado #1:
  Datos:
    Versión: 3 (0x2)
    Número de serie:
      7d:5b:51:26:b4:76:ba:11:db:74:16:0b:bc:53:0d:a7
    Algoritmo de firma: sha384WithRSAEncryption
      Emisor: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
      Validez
        No antes de: 2 de Nov 00:00:00 2018 GMT
        No después de: 31 de Dic 23:59:59 2030 GMT
      Sujeto: C=GB, ST=Greater Manchester, L=Salford, O=Sectigo Limited, CN=Sectigo RSA Domain Validation Secure Server CA
Certificado #2:
  Datos:
    Versión: 3 (0x2)
    Número de serie:
      13:ea:28:70:5b:f4:ec:ed:0c:36:63:09:80:61:43:36
    Algoritmo de firma: sha384WithRSAEncryption
      Emisor: C=SE, O=AddTrust AB, OU=AddTrust External TTP Network, CN=AddTrust External CA Root
      Validez
        No antes de: 30 de May 10:48:38 2000 GMT
        No después de: 30 de May 10:48:38 2020 GMT
      Sujeto: C=US, ST=New Jersey, L=Jersey City, O=The USERTRUST Network, CN=USERTrust RSA Certification Authority
Aquí falta el «tercer certificado», autofirmado de AddTrust AB, ya que en algún momento se consideró de mala educación incluir certificados raíz autofirmados en las cadenas. Se puede notar que el CA intermedio emitido por UserTrust de AddTrust tiene como fecha de expiración el 30 de mayo de 2020. Esto no es casualidad, ya que se había programado la eliminación de este CA. Se consideró que para el 30 de mayo de 2020 todos los trust stores tendrían en ese momento un certificado cruzado de UserTrust (bajo el capó es el mismo certificado, más bien la clave pública) y la cadena, incluso con el certificado no confiable incluido, tendría rutas alternativas de construcción y nadie se daría cuenta. Sin embargo, los planes se estrellaron contra la realidad, específicamente el término amplio «legacy systems». De hecho, los propietarios de las versiones actuales de navegadores no notaron nada, pero se rompió una gran cantidad de automatizaciones construidas sobre curl y bibliotecas ssl/tls de varios lenguajes de programación y entornos de ejecución de código. Hay que entender que muchos productos no se guían por las herramientas integradas del sistema operativo para construir cadenas, sino que «llevan» su propio trust store consigo. Y no siempre contienen lo que desearían ver. . Y en Linux no siempre se actualizan paquetes como ca-certificates. Al final, todo parece estar bien, pero algo no funciona aquí y allá.
Como se puede ver en la figura 1, aunque la gran mayoría tuvo un comportamiento normal, algunos experimentaron fallos y el tráfico disminuyó notablemente (línea roja izquierda), luego se recuperó cuando se reemplazó uno de los certificados clave (línea derecha). También hubo picos en el medio, cuando se cambiaron otros certificados que también dependían de algo. Dado que para la mayoría todo continuó funcionando más o menos normalmente (excepto por extraños fallos como la imposibilidad de cargar imágenes en Habrastorage), se puede hacer una conclusión indirecta sobre la cantidad de clientes y bots heredados en el Hub.
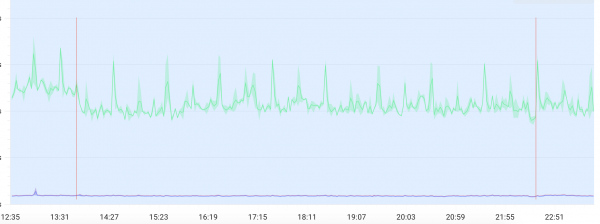 Figura 1. Gráfico de 'tráfico' en el Hub.
Según la figura 2, se puede evaluar cómo se construye en las versiones actuales de los navegadores la 'cadena alternativa' hasta el certificado CA de confianza en el navegador del usuario, incluso con un certificado 'caducado' en la cadena. Según Sectigo, esta es la razón para no hacer nada.
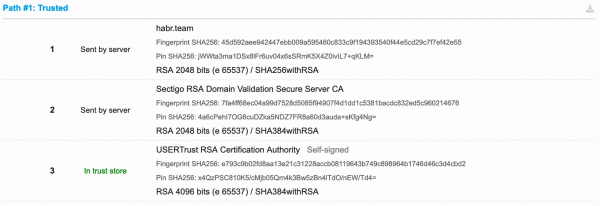 Figura 2. Cadena hasta el certificado de confianza en la versión moderna del navegador.
En la figura 3, se puede observar cómo se ve realmente cuando algo sale mal y tenemos un sistema heredado. En tal caso, no se establece la conexión HTTPS y vemos un error del tipo 'fallo en la validación del certificado' o similar.
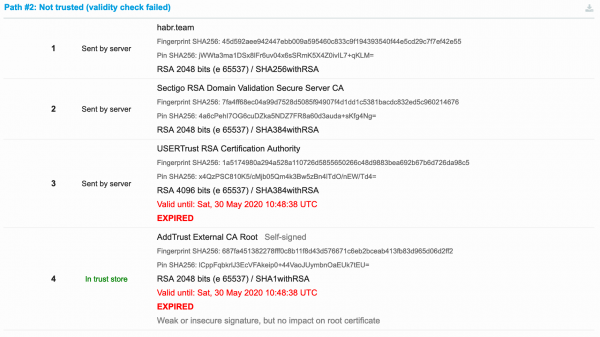 Figura 3. La cadena se invalida, ya que el certificado raíz y el intermedio firmado han 'caducado'.
En la figura 4, ya vemos una 'solución' para sistemas heredados: hay un certificado intermedio más, o mejor dicho, una 'firma cruzada' de otro CA, que generalmente está preinstalado en los sistemas heredados. Esto es lo que hay que hacer: encontrar este certificado (que está marcado como Descarga extra) y reemplazar el 'caducado'.
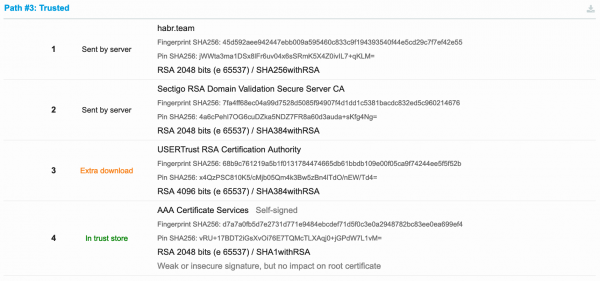 Figura 4. Cadena alternativa para sistemas heredados.
Cabe mencionar que el problema no tuvo amplia divulgación ni discusión pública, en parte debido a la excesiva autoconfianza de Sectigo. Aquí, por ejemplo, la opinión de uno de los proveedores de certificados a esta situación:
Anteriormente, ellos [Sectigo] aseguraron a todos que no habría problemas. Sin embargo, la realidad es que algunos servidores/dispositivos heredados se vieron afectados.
Esa es una situación ridícula. Señalamos su atención sobre la expiración de AddTrust RSA/ECC múltiples veces dentro de un año y cada vez Sectigo nos aseguró que no habría problemas.
Personalmente, hice en Stack Overflow al respecto hace un mes, pero aparentemente la audiencia del proyecto no era muy adecuada para tales preguntas, así que tuve que responder por mi cuenta tras el análisis.
Sectigo Sobre este asunto, el FAQ es tan ilegible y extenso que es imposible utilizarlo. Aquí hay una cita que resume toda la publicación:
Lo Que Necesitas Hacer
Para la mayoría de los casos de uso, incluidos los certificados que sirven a sistemas de cliente o servidor modernos, no se requiere ninguna acción, ya sea que hayas emitido certificados encadenados al root de AddTrust o no.A partir del 30 de abril de 2020: Para los procesos comerciales que dependen de sistemas muy antiguos, Sectigo ha puesto a disposición (por defecto en los paquetes de certificados) un nuevo root legado para la firma cruzada, el root de “AAA Certificate Services”. Sin embargo, ten mucho cuidado con cualquier proceso que dependa de sistemas muy antiguos. Los sistemas que no han recibido las actualizaciones necesarias para admitir nuevos roots como el root COMODO de Sectigo inevitablemente carecerán de otras actualizaciones de seguridad esenciales y deben considerarse inseguros. Si aún deseas firmar cruzadamente al root de AAA Certificate Services, comunícate directamente con Sectigo.
Por supuesto, me gusta el término «muy antiguo». Por ejemplo, curl en la consola de Ubuntu Linux 18.04 LTS (nuestro sistema operativo base en este momento) con las últimas actualizaciones de hace no más de un mes, difícilmente se puede considerar muy antiguo, sin embargo, no funciona.
La mayoría de los distribuidores de certificados publicaron sus notas con soluciones más cerca de la tarde del 30 de mayo. Por ejemplo, una muy buena desde el punto de vista técnico de (con una descripción específica sobre qué hacer y con conjuntos de CA-bundles listos en archivos zip, pero solo RSA):
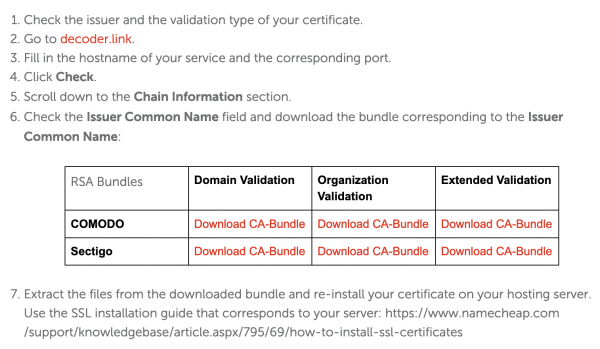 Figura 5. Siete pasos para arreglar todo rápidamente.
Hay de Redhat, pero allí todo es más Legacy y es necesario instalar incluso un certificado raíz legacy aún más antiguo de Comodo para que todo funcione.
Solución
Vale la pena duplicar la solución también aquí. A continuación se encuentran dos conjuntos de cadenas para certificados DV Sectigo (no Comodo!), uno para los certificados RSA habituales, otro para los menos comunes certificados ECC (ECDSA) (hemos estado usando dos cadenas durante bastante tiempo). Con ECC fue más complicado, ya que la mayoría de las soluciones no consideran la existencia de dichos certificados debido a su baja prevalencia. Al final, se encontró el certificado intermedio necesario en .
Cadena para los certificados basados en el algoritmo de clave RSA. Compara con tu cadena y ten en cuenta que solo se reemplazó el certificado inferior, mientras que el superior permaneció igual. Los distingo en condiciones cotidianas por los últimos tres caracteres de los bloques base64 sin contar el símbolo «igual» (en este caso, En8= y 1+V):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo RSA Domain Validation Secure Server CA
# Algo: RSA, key size: 2048
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: 33:E4:E8:08:07:20:4C:2B:61:82:A3:A1:4B:59:1A:CD:25:B5:F0:DB
# SHA-256 Fingerprint: 7F:A4:FF:68:EC:04:A9:9D:75:28:D5:08:5F:94:90:7F:4D:1D:D1:C5:38:1B:AC:DC:83:2E:D5:C9:60:21:46:76
-----BEGIN CERTIFICATE-----
MIIGEzCCA/ugAwIBAgIQfVtRJrR2uhHbdBYLvFMNpzANBgkqhkiG9w0BAQwFADCB
iDELMAkGA1UEBhMCVVMxEzARBgNVBAgTCk5ldyBKZXJzZXkxFDASBgNVBAcTC0pl
cnNleSBDaXR5MR4wHAYDVQQKExVUaGUgVVNFUlRSVVNUIE5ldHdvcmsxLjAsBgNV
BAMTJVVTRVJUcnVzdCBSU0EgQ2VydGlmaWNhdGlvbiBBdXRob3JpdHkwHhcNMTgx
MTAyMDAwMDAwWhcNMzAxMjMxMjM1OTU5WjCBjzELMAkGA1UEBhMCR0IxGzAZBgNV
BAgTEkdyZWF0ZXIgTWFuY2hlc3RlcjEQMA4GA1UEBxMHU2FsZm9yZDEYMBYGA1UE
ChMPU2VjdGlnbyBMaW1pdGVkMTcwNQYDVQQDEy5TZWN0aWdvIFJTQSBEb21haW4g
VmFsaWRhdGlvbiBTZWN1cmUgU2VydmVyIENBMIIBIjANBgkqhkiG9w0BAQEFAAOC
AQ8AMIIBCgKCAQEA1nMz1tc8INAA0hdFuNY+B6I/x0HuMjDJsGz99J/LEpgPLT+N
TQEMgg8Xf2Iu6bhIefsWg06t1zIlk7cHv7lQP6lMw0Aq6Tn/2YHKHxYyQdqAJrkj
eocgHuP/IJo8lURvh3UGkEC0MpMWCRAIIz7S3YcPb11RFGoKacVPAXJpz9OTTG0E
oKMbgn6xmrntxZ7FN3ifmgg0+1YuWMQJDgZkW7w33PGfKGioVrCSo1yfu4iYCBsk
Haswha6vsC6eep3BwEIc4gLw6uBK0u+QDrTBQBbwb4VCSmT3pDCg/r8uoydajotY
uK3DGReEY+1vVv2Dy2A0xHS+5p3b4eTlygxfFQIDAQABo4IBbjCCAWowHwYDVR0j
BBgwFoAUU3m/WqorSs9UgOHYm8Cd8rIDZsswHQYDVR0OBBYEFI2MXsRUrYrhd+mb
+ZsF4bgBjWHhMA4GA1UdDwEB/wQEAwIBhjASBgNVHRMBAf8ECDAGAQH/AgEAMB0G
A1UdJQQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAbBgNVHSAEFDASMAYGBFUdIAAw
CAYGZ4EMAQIBMFAGA1UdHwRJMEcwRaBDoEGGP2h0dHA6Ly9jcmwudXNlcnRydXN0
LmNvbS9VU0VSVHJ1c3RSU0FDZXJ0aWZpY2F0aW9uQXV0aG9yaXR5LmNybDB2Bggr
BgEFBQcBAQRqMGgwPwYIKwYBBQUHMAKGM2h0dHA6Ly9jcnQudXNlcnRydXN0LmNv
bS9VU0VSVHJ1c3RSU0FBZGRUcnVzdENBLmNydDAlBggrBgEFBQcwAYYZaHR0cDov
L29jc3AudXNlcnRydXN0LmNvbTANBgkqhkiG9w0BAQwFAAOCAgEAMr9hvQ5Iw0/H
ukdN+Jx4GQHcEx2Ab/zDcLRSmjEzmldS+zGea6TvVKqJjUAXaPgREHzSyrHxVYbH
7rM2kYb2OVG/Rr8PoLq0935JxCo2F57kaDl6r5ROVm+yezu/Coa9zcV3HAO4OLGi
H19+24rcRki2aArPsrW04jTkZ6k4Zgle0rj8nSg6F0AnwnJOKf0hPHzPE/uWLMUx
RP0T7dWbqWlod3zu4f+k+TY4CFM5ooQ0nBnzvg6s1SQ36yOoeNDT5++SR2RiOSLv
xvcRviKFxmZEJCaOEDKNyJOuB56DPi/Z+fVGjmO+wea03KbNIaiGCpXZLoUmGv38
sbZXQm2V0TP2ORQGgkE49Y9Y3IBbpNV9lXj9p5v//cWoaasm56ekBYdbqbe4oyAL
l6lFhd2zi+WJN44pDfwGF/Y4QA5C5BIG+3vzxhFoYt/jmPQT2BVPi7Fp2RBgvGQq
6jG35LWjOhSbJuMLe/0CjraZwTiXWTb2qHSihrZe68Zk6s+go/lunrotEbaGmAhY
LcmsJWTyXnW0OMGuf1pGg+pRyrbxmRE1a6Vqe8YAsOf4vmSyrcjC8azjUeqkk+B5
yOGBQMkKW+ESPMFgKuOXwIlCypTPRpgSabuY0MLTDXJLR27lk8QyKGOHQ+SwMj4K
00u/I5sUKUErmgQfky3xxzlIPK1aEn8=
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust RSA Certification Authority
# Algo: RSA, key size: 4096
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: D8:9E:3B:D4:3D:5D:90:9B:47:A1:89:77:AA:9D:5C:E3:6C:EE:18:4C
# SHA-256 Fingerprint: 68:B9:C7:61:21:9A:5B:1F:01:31:78:44:74:66:5D:B6:1B:BD:B1:09:E0:0F:05:CA:9F:74:24:4E:E5:F5:F5:2B
-----BEGIN CERTIFICATE-----
MIIFgTCCBGmgAwIBAgIQOXJEOvkit1HX02wQ3TE1lTANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgUlNBIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MIICIjANBgkqhkiG9w0BAQEFAAOCAg8AMIICCgKCAgEAgBJlFzYOw9sI
s9CsVw127c0n00ytUINh4qogTQktZAnczomfzD2p7PbPwdzx07HWezcoEStH2jnG
vDoZtF+mvX2do2NCtnbyqTsrkfjib9DsFiCQCT7i6HTJGLSR1GJk23+jBvGIGGqQ
Ijy8/hPwhxR79uQfjtTkUcYRZ0YIUcuGFFQ/vDP+fmyc/xadGL1RjjWmp2bIcmfb
IWax1Jt4A8BQOujM8Ny8nkz+rwWWNR9XWrf/zvk9tyy29lTdyOcSOk2uTIq3XJq0
tyA9yn8iNK5+O2hmAUTnAU5GU5szYPeUvlM3kHND8zLDU+/bqv50TmnHa4xgk97E
xwzf4TKuzJM7UXiVZ4vuPVb+DNBpDxsP8yUmazNt925H+nND5X4OpWaxKXwyhGNV
icQNwZNUMBkTrNN9N6frXTpsNVzbQdcS2qlJC9/YgIoJk2KOtWbPJYjNhLixP6Q5
D9kCnusSTJV882sFqV4Wg8y4Z+LoE53MW4LTTLPtW//e5XOsIzstAL81VXQJSdhJ
WBp/kjbmUZIO8yZ9HE0XvMnsQybQv0FfQKlERPSZ51eHnlAfV1SoPv10Yy+xUGUJ
5lhCLkMaTLTwJUdZ+gQek9QmRkpQgbLevni3/GcV4clXhB4PY9bpYrrWX1Uu6lzG
KAgEJTm4Diup8kyXHAc/DVL17e8vgg8CAwEAAaOB8jCB7zAfBgNVHSMEGDAWgBSg
EQojPpbxB+zirynvgqV/0DCktDAdBgNVHQ4EFgQUU3m/WqorSs9UgOHYm8Cd8rID
ZsswDgYDVR0PAQH/BAQDAgGGMA8GA1UdEwEB/wQFMAMBAf8wEQYDVR0gBAowCDAG
BgRVHSAAMEMGA1UdHwQ8MDowOKA2oDSGMmh0dHA6Ly9jcmwuY29tb2RvY2EuY29t
L0FBQUNlcnRpZmljYXRlU2VydmljZXMuY3JsMDQGCCsGAQUFBwEBBCgwJjAkBggr
BgEFBQcwAYYYaHR0cDovL29jc3AuY29tb2RvY2EuY29tMA0GCSqGSIb3DQEBDAUA
A4IBAQAYh1HcdCE9nIrgJ7cz0C7M7PDmy14R3iJvm3WOnnL+5Nb+qh+cli3vA0p+
rvSNb3I8QzvAP+u431yqqcau8vzY7qN7Q/aGNnwU4M309z/+3ri0ivCRlv79Q2R+
/czSAaF9ffgZGclCKxO/WIu6pKJmBHaIkU4MiRTOok3JMrO66BQavHHxW/BBC5gA
CiIDEOUMsfnNkjcZ7Tvx5Dq2+UUTJnWvu6rvP3t3O9LEApE9GQDTF1w52z97GA1F
zZOFli9d31kWTz9RvdVFGD/tSo7oBmF0Ixa1DVBzJ0RHfxBdiSprhTEUxOipakyA
vGp4z7h/jnZymQyd/teRCBaho1+V
-----END CERTIFICATE-----
Cadena para los certificados basados en el algoritmo de clave ECC. De igual manera con la cadena para RSA, solo se reemplazó el certificado inferior, mientras que el superior permaneció igual (en este caso, fmA== y v/c=):
# Subject: /C=GB/ST=Greater Manchester/L=Salford/O=Sectigo Limited/CN=Sectigo ECC Domain Validation Secure Server CA
# Algo: EC secp256r1, key size: 256
# Issuer: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Not valid before: 2018-11-02T00:00:00Z
# Not valid after: 2030-12-31T23:59:59Z
# SHA-1 Fingerprint: E8:49:90:CB:9B:F8:E3:AB:0B:CA:E8:A6:49:CB:30:FE:4D:C4:D7:67
# SHA-256 Fingerprint: 61:E9:73:75:E9:F6:DA:98:2F:F5:C1:9E:2F:94:E6:6C:4E:35:B6:83:7C:E3:B9:14:D2:24:5C:7F:5F:65:82:5F
-----BEGIN CERTIFICATE-----
MIIDqDCCAy6gAwIBAgIRAPNkTmtuAFAjfglGvXvh9R0wCgYIKoZIzj0EAwMwgYgx
CzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5MRQwEgYDVQQHEwtKZXJz
ZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBOZXR3b3JrMS4wLAYDVQQD
EyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0aG9yaXR5MB4XDTE4MTEw
MjAwMDAwMFoXDTMwMTIzMTIzNTk1OVowgY8xCzAJBgNVBAYTAkdCMRswGQYDVQQI
ExJHcmVhdGVyIE1hbmNoZXN0ZXIxEDAOBgNVBAcTB1NhbGZvcmQxGDAWBgNVBAoT
D1NlY3RpZ28gTGltaXRlZDE3MDUGA1UEAxMuU2VjdGlnbyBFQ0MgRG9tYWluIFZh
bGlkYXRpb24gU2VjdXJlIFNlcnZlciBDQTBZMBMGByqGSM49AgEGCCqGSM49AwEH
A0IABHkYk8qfbZ5sVwAjBTcLXw9YWsTef1Wj6R7W2SUKiKAgSh16TwUwimNJE4xk
IQeV/To14UrOkPAY9z2vaKb71EijggFuMIIBajAfBgNVHSMEGDAWgBQ64QmG1M8Z
wpZ2dEl23OA1xmNjmjAdBgNVHQ4EFgQU9oUKOxGG4QR9DqoLLNLuzGR7e64wDgYD
VR0PAQH/BAQDAgGGMBIGA1UdEwEB/wQIMAYBAf8CAQAwHQYDVR0lBBYwFAYIKwYB
BQUHAwEGCCsGAQUFBwMCMBsGA1UdIAQUMBIwBgYEVR0gADAIBgZngQwBAgEwUAYD
VR0fBEkwRzBFoEOgQYY/aHR0cDovL2NybC51c2VydHJ1c3QuY29tL1VTRVJUcnVz
dEVDQ0NlcnRpZmljYXRpb25BdXRob3JpdHkuY3JsMHYGCCsGAQUFBwEBBGowaDA/
BggrBgEFBQcwAoYzaHR0cDovL2NydC51c2VydHJ1c3QuY29tL1VTRVJUcnVzdEVD
Q0FkZFRydXN0Q0EuY3J0MCUGCCsGAQUFBzABhhlodHRwOi8vb2NzcC51c2VydHJ1
c3QuY29tMAoGCCqGSM49BAMDA2gAMGUCMEvnx3FcsVwJbZpCYF9z6fDWJtS1UVRs
cS0chWBNKPFNpvDKdrdKRe+oAkr2jU+ubgIxAODheSr2XhcA7oz9HmedGdMhlrd9
4ToKFbZl+/OnFFzqnvOhcjHvClECEQcKmc8fmA==
-----END CERTIFICATE-----

# Subject: /C=US/ST=New Jersey/L=Jersey City/O=The USERTRUST Network/CN=USERTrust ECC Certification Authority
# Algo: EC secp384r1, key size: 384
# Issuer: /C=GB/ST=Greater Manchester/L=Salford/O=Comodo CA Limited/CN=AAA Certificate Services
# Not valid before: 2019-03-12T00:00:00Z
# Not valid after: 2028-12-31T23:59:59Z
# SHA-1 Fingerprint: CA:77:88:C3:2D:A1:E4:B7:86:3A:4F:B5:7D:00:B5:5D:DA:CB:C7:F9
# SHA-256 Fingerprint: A6:CF:64:DB:B4:C8:D5:FD:19:CE:48:89:60:68:DB:03:B5:33:A8:D1:33:6C:62:56:A8:7D:00:CB:B3:DE:F3:EA
-----BEGIN CERTIFICATE-----
MIID0zCCArugAwIBAgIQVmcdBOpPmUxvEIFHWdJ1lDANBgkqhkiG9w0BAQwFADB7
MQswCQYDVQQGEwJHQjEbMBkGA1UECAwSR3JlYXRlciBNYW5jaGVzdGVyMRAwDgYD
VQQHDAdTYWxmb3JkMRowGAYDVQQKDBFDb21vZG8gQ0EgTGltaXRlZDEhMB8GA1UE
AwwYQUFBIENlcnRpZmljYXRlIFNlcnZpY2VzMB4XDTE5MDMxMjAwMDAwMFoXDTI4
MTIzMTIzNTk1OVowgYgxCzAJBgNVBAYTAlVTMRMwEQYDVQQIEwpOZXcgSmVyc2V5
MRQwEgYDVQQHEwtKZXJzZXkgQ2l0eTEeMBwGA1UEChMVVGhlIFVTRVJUUlVTVCBO
ZXR3b3JrMS4wLAYDVQQDEyVVU0VSVHJ1c3QgRUNDIENlcnRpZmljYXRpb24gQXV0
aG9yaXR5MHYwEAYHKoZIzj0CAQYFK4EEACIDYgAEGqxUWqn5aCPnetUkb1PGWthL
q8bVttHmc3Gu3ZzWDGH926CJA7gFFOxXzu5dP+Ihs8731Ip54KODfi2X0GHE8Znc
JZFjq38wo7Rw4sehM5zzvy5cU7Ffs30yf4o043l5o4HyMIHvMB8GA1UdIwQYMBaA
FKARCiM+lvEH7OKvKe+CpX/QMKS0MB0GA1UdDgQWBBQ64QmG1M8ZwpZ2dEl23OA1
xmNjmjAOBgNVHQ8BAf8EBAMCAYYwDwYDVR0TAQH/BAUwAwEB/zARBgNVHSAECjAI
MAYGBFUdIAAwQwYDVR0fBDwwOjA4oDagNIYyaHR0cDovL2NybC5jb21vZG9jYS5j
b20vQUFBQ2VydGlmaWNhdGVTZXJ2aWNlcy5jcmwwNAYIKwYBBQUHAQEEKDAmMCQG
CCsGAQUFBzABhhhodHRwOi8vb2NzcC5jb21vZG9jYS5jb20wDQYJKoZIhvcNAQEM
BQADggEBABns652JLCALBIAdGN5CmXKZFjK9Dpx1WywV4ilAbe7/ctvbq5AfjJXy
ij0IckKJUAfiORVsAYfZFhr1wHUrxeZWEQff2Ji8fJ8ZOd+LygBkc7xGEJuTI42+
FsMuCIKchjN0djsoTI0DQoWz4rIjQtUfenVqGtF8qmchxDM6OW1TyaLtYiKou+JV
bJlsQ2uRl9EMC5MCHdK8aXdJ5htN978UeAOwproLtOGFfy/cQjutdAFI3tZs4RmY
CV4Ks2dH/hzg1cEo70qLRDEmBDeNiXQ2Lu+lIg+DdEmSx/cQwgwp+7e9un/jX9Wf
8qn0dNW44bOwgeThpWOjzOoEeJBuv/c=
-----END CERTIFICATE-----
Así es, más o menos. Gracias por tu atención.
Fuente: habr.com
