

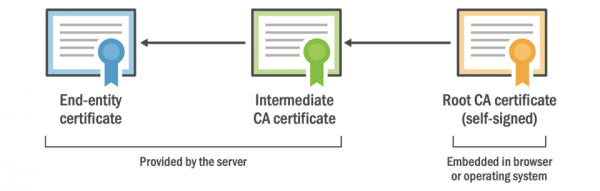
Para que el navegador pueda autenticar el sitio web, este presenta una cadena de certificados válida. La cadena típica se muestra arriba, y puede haber más de un certificado intermedio. El número mínimo de certificados en una cadena válida es tres.
El certificado raíz es el corazón de la autoridad de certificación. Está literalmente integrado en tu sistema operativo o navegador, y está físicamente presente en tu dispositivo. No se puede cambiar desde el servidor. Se necesita una actualización forzada del sistema operativo o del software integrado en el dispositivo.
El especialista en seguridad Scott Helme , que los problemas principales surgirán para la autoridad de certificación Let’s Encrypt, ya que hoy en día es la CA más popular en internet, y su certificado raíz pronto "caducará". El cambio de raíz de Let’s Encrypt .
Los certificados finales e intermedios de la autoridad certificadora (CA) se entregan al cliente desde el servidor, y el certificado raíz está en el cliente ya hay, por lo tanto, con esta colección de certificados se puede construir una cadena y autenticar el sitio web.
El problema es que cada certificado tiene un período de validez, tras el cual necesita ser reemplazado. Por ejemplo, a partir del 1 de septiembre de 2020, en el navegador Safari se planea implementar una restricción en el período de validez de los certificados TLS del servidor .
Esto significa que todos tendremos que reemplazar los certificados del servidor al menos cada 12 meses. Esta restricción solo se aplica a los certificados del servidor, que no se extiende a los certificados raíz de la CA.
Los certificados de la CA están regulados por un conjunto diferente de reglas, por lo que tienen diferentes limitaciones en la duración. A menudo se encuentran certificados intermedios con una duración de 5 años y certificados raíz con un período de vida de incluso 25 años.
Normalmente no hay problemas con los certificados intermedios, porque se entregan al cliente desde el servidor, que también cambia su propio certificado con mucha más frecuencia, así que simplemente durante este proceso también reemplaza el intermedio. Es bastante fácil de reemplazar junto con el certificado del servidor, a diferencia del certificado raíz de la CA.
Como mencionamos, el CA raíz está integrado directamente en el dispositivo del cliente, en el sistema operativo, en el navegador u otro software. El cambio del CA raíz no puede ser controlado por el sitio web. Aquí se necesita una actualización en el cliente, ya sea una actualización del sistema operativo o del software.
Algunos CA raíz existen desde hace mucho tiempo, alrededor de 20-25 años. Pronto algunos de los CA raíz más antiguos se acercarán al final de su vida útil, su tiempo casi ha exp Idee. Para la mayoría de nosotros, esto no será un problema, ya que los CA han creado nuevos certificados raíz que ya se han estado distribuyendo en todo el mundo en actualizaciones de sistemas operativos y navegadores durante años. Pero si alguien no ha actualizado su sistema operativo o navegador en mucho tiempo, esto se convierte en un problema.
Esta situación ocurrió el 30 de mayo de 2020 a las 10:48:38 GMT. Este es el momento exacto en el que del centro de certificación Comodo (Sectigo).
Se utilizó para la firma cruzada, para garantizar la compatibilidad con dispositivos obsoletos que no tienen el nuevo certificado raíz de USERTrust en su almacén.
Desafortunadamente, los problemas no solo surgieron en navegadores obsoletos, sino también en clientes no navegadores basados en OpenSSL 1.0.x, LibreSSL y . Por ejemplo, en los dispositivos de televisión , en el servicio , en las aplicaciones Fortinet, Chargify, en la plataforma .NET Core 2.0 bajo Linux y .
Se suponía que el problema solo afectaría a sistemas obsoletos (Android 2.3, Windows XP, Mac OS X 10.11, iOS 9, etc.), ya que los navegadores modernos pueden utilizar el segundo certificado raíz de USERTRust. Sin embargo, en la práctica, comenzaron a ocurrir fallas en cientos de servicios web que utilizaban las bibliotecas libres OpenSSL 1.0.x y GnuTLS. La conexión segura dejó de establecerse con un mensaje de error sobre la expiración del certificado.
A continuación está Let’s Encrypt
Otro buen ejemplo del próximo cambio de CA raíz es el centro de certificación Let’s Encrypt. Además, tenían planeado cambiar de la cadena Identrust a su propia cadena ISRG Root, pero esto .
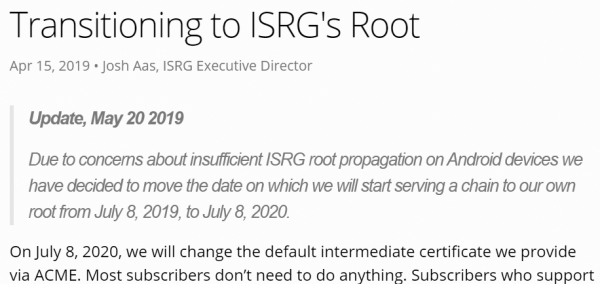
"Debido a preocupaciones sobre la insuficiente distribución de la raíz ISRG en dispositivos Android, decidimos trasladar la fecha de transición a nuestra propia raíz del 8 de julio de 2019 al 8 de julio de 2020", se dice en el comunicado oficial de Let’s Encrypt.
La fecha tuvo que ser trasladada debido a un problema llamado «propagación de raíz» (root propagation), o más precisamente, a la falta de dicha propagación, cuando el CA raíz no está suficientemente expandido entre todos los clientes.
Actualmente, Let’s Encrypt utiliza un certificado intermedio firmado cruzadamente con una cadena hasta el CA raíz IdenTrust DST Root CA X3. Este certificado raíz fue emitido en septiembre de 2000 y caduca el 30 de septiembre de 2021. Hasta entonces, Let’s Encrypt planea cambiar a su propio CA raíz autor firmado ISRG Root X1.
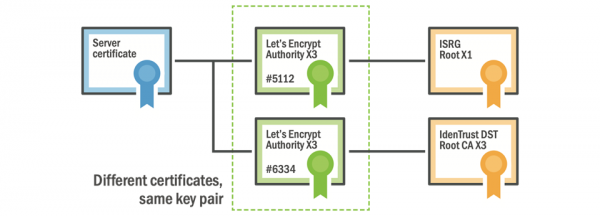
El CA raíz ISRG fue emitido el 4 de junio de 2015. Después de esto, comenzó el proceso de su aprobación como autoridad de certificación, que se completó Desde ese momento, el CA raíz estuvo disponible para todos los clientes a través de una actualización del sistema operativo o del software. Todo lo que se necesitaba hacer era instalar la actualización.
Pero ahí está el problema.
Si tu teléfono móvil, televisor u otro dispositivo no se ha actualizado en dos años, ¿cómo sabrá sobre el nuevo certificado raíz ISRG Root X1? Y si no está instalado en el sistema, entonces todos los certificados de servidor de Let’s Encrypt serán reconocidos como inválidos por tu dispositivo en cuanto Let’s Encrypt cambie al nuevo raíz. Y en el ecosistema Android hay muchos dispositivos obsoletos que no han sido actualizados desde hace tiempo.
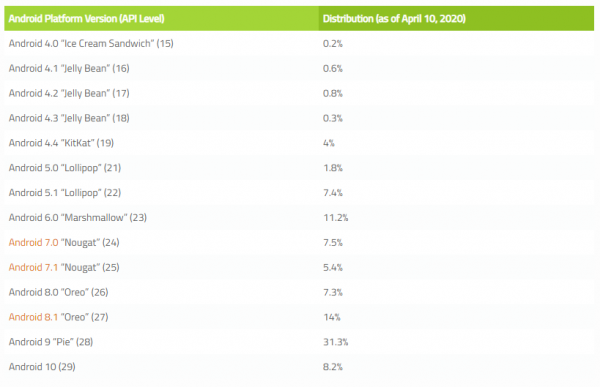
Ecosistema Android
Por eso Let’s Encrypt ha pospuesto el cambio a su propio raíz ISRG y todavía utiliza el eslabón intermedio que se dirige al raíz IdenTrust. Pero el cambio debe realizarse de todos modos. Y la fecha establecida para el cambio de raíz es .
Para verificar si en tu dispositivo (televisor, decodificador u otro cliente) está instalado el raíz ISRG X1, abre el sitio de prueba . Si no aparece una advertencia de seguridad, entonces generalmente todo está bien.
Let’s Encrypt no es el único que debe resolver el problema de la transición al nuevo raíz. La criptografía en Internet comenzó a utilizarse hace poco más de 20 años, por lo que ahora es el momento de la expiración de muchos certificados raíz.
Los propietarios de televisoras inteligentes que no han actualizado el software Smart TV durante muchos años pueden enfrentarse a este problema. Por ejemplo, el nuevo raíz GlobalSign lanzado en 2012, y después algunos Smart TV antiguos no pueden construir una cadena hacia él, porque esta CA raíz simplemente no la tienen. En particular, estos clientes no pudieron establecer una conexión segura con el sitio bbc.co.uk. Para resolver el problema, los administradores de BBC tuvieron que recurrir a una solución astuta: ellos a través de certificados intermedios adicionales, utilizando raíces antiguas y , que aún no han expirado.
www.bbc.co.uk (Leaf)
GlobalSign ECC OV SSL CA 2018 (Intermedio)
GlobalSign Root CA - R5 (Intermedio)
GlobalSign Root CA - R3 (Intermedio)
Esta es una solución temporal. El problema no desaparecerá a menos que se actualice el software del cliente. Un Smart TV es esencialmente un ordenador limitado bajo Linux. Y sin actualizaciones, sus certificados raíz inevitablemente caducarán.
Esto aplica a todos los dispositivos, no solo a los televisores. Si tienes cualquier dispositivo que esté conectado a internet y que sea anunciado como un "dispositivo inteligente", entonces el problema de los certificados caducados casi con toda seguridad le afecta. Si el dispositivo no se actualiza, el almacén raíz de CA se volverá obsoleto con el tiempo, y eventualmente el problema saldrá a la luz. Cuán pronto surgirá el problema depende del tiempo desde la última actualización del almacén raíz. Esto puede ser varios años antes de la fecha real de lanzamiento del dispositivo.
Por cierto, este es el problema por el cual algunas grandes plataformas de medios no pueden usar modernos centros de certificación automatizados como Let's Encrypt, escribe Scott Helme. No son adecuados para Smart TVs, y la cantidad de raíces es demasiado limitada para garantizar el soporte del certificado en dispositivos obsoletos. De lo contrario, el TV simplemente no podrá ejecutar servicios de streaming modernos.
El último incidente con AddTrust mostró que incluso grandes empresas de TI pueden no estar preparadas para que un certificado raíz expire.
La única solución al problema es la actualización. Los desarrolladores de dispositivos inteligentes deben proporcionar de antemano un mecanismo para actualizar el software y los certificados raíz. Por otro lado, a los fabricantes no les interesa garantizar el funcionamiento de sus dispositivos una vez que termina el período de garantía.
Fuente: habr.com
