

El material del artículo fue tomado de mi .
Usamos TShark para analizar paquetes RTP
En el anterior Reunimos un esquema de control remoto de un generador y un detector de señales tonales, cuya conexión se realizaba a través de un flujo RTP.
En este artículo continuamos explorando la transmisión de señales de audio mediante el protocolo RTP. Primero, dividiremos nuestra aplicación de prueba en un transmisor y un receptor y aprenderemos a investigar el flujo RTP utilizando un analizador de tráfico de red.
Así que, para ver con mayor claridad qué elementos del programa son responsables de la transmisión de RTP y cuáles de la recepción, dividimos nuestro archivo mstest6.c en dos programas independientes, el transmisor y el receptor; las funciones comunes que ambos usarán las trasladaremos a un tercer archivo, que llamaremos mstest_common.c, se conectará al transmisor y al receptor mediante la directiva include:
/* Файл mstest_common.c Общие функции для передатчика и приемника. */
#include <mediastreamer2/msfilter.h>
#include <mediastreamer2/msticker.h>
#include <mediastreamer2/msrtp.h>
#include <ortp/rtpsession.h>
#include <ortp/payloadtype.h>

define PCMU 0

/*---------------------------------------------------------*/
/* Функция регистрации типов полезных нагрузок. */
void register_payloads(void)
{
 /* Регистрируем типы нагрузок в таблице профилей. Позднее, по индексу    взятому
     из заголовка RTP-пакета из этой таблицы будут извлекаться    параметры
     нагрузки, необходимые для декодирования данных пакета. */
  rtp_profile_set_payload (&av_profile, PCMU, &payload_type_pcm8000);
}

/*---------------------------------------------------------*/
/* Эта функция создана из функции create_duplex_rtpsession() в audiostream.c   медиастримера2. */
 static RtpSession *create_rtpsession (int loc_rtp_port, int loc_rtcp_port,  bool_t ipv6, RtpSessionMode mode)
{
  RtpSession *rtpr;  rtpr = rtp_session_new ((int) mode);
  rtp_session_set_scheduling_mode (rtpr, 0);
  rtp_session_set_blocking_mode (rtpr, 0);
  rtp_session_enable_adaptive_jitter_compensation (rtpr, TRUE);
  rtp_session_set_symmetric_rtp (rtpr, TRUE);
  rtp_session_set_local_addr (rtpr, ipv6 ? "::" : "0.0.0.0", loc_rtp_port,  loc_rtcp_port);
  rtp_session_signal_connect (rtpr, "timestamp_jump",  (RtpCallback) rtp_session_resync, 0);
  rtp_session_signal_connect (rtpr, "ssrc_changed",  (RtpCallback) rtp_session_resync, 0);
  rtp_session_set_ssrc_changed_threshold (rtpr, 0);
  rtp_session_set_send_payload_type(rtpr, PCMU);

  /* По умолчанию выключаем RTCP-сессию, так как наш пульт не будет использовать
  её. */
 rtp_session_enable_rtcp (rtpr, FALSE);
 return rtpr;
}
Ahora, el archivo del transmisor independiente:
/* Файл mstest6.c Имитатор пульта управления (передатчика). */
#include <mediastreamer2/dtmfgen.h>
#include <mediastreamer2/msrtp.h>
#include "mstest_common.c"

/*----------------------------------------------------------*/
int main()
{
  ms_init();

/* Создаем экземпляры фильтров. */
  MSFilter *voidsource = ms_filter_new(MS_VOID_SOURCE_ID);
  MSFilter *dtmfgen = ms_filter_new(MS_DTMF_GEN_ID);

/* Создаем фильтр кодера. */
  MSFilter *encoder = ms_filter_create_encoder("PCMU");

/* Регистрируем типы нагрузки. */
  register_payloads();

/* Создаем RTP-сессию передатчика. */
  RtpSession *tx_rtp_session = create_rtpsession (8010, 8011, FALSE, RTP_SESSION_SENDONLY);
 rtp_session_set_remote_addr_and_port(tx_rtp_session,"127.0.0.1", 7010, 7011);
 rtp_session_set_send_payload_type(tx_rtp_session, PCMU);
 MSFilter *rtpsend = ms_filter_new(MS_RTP_SEND_ID);
 ms_filter_call_method(rtpsend, MS_RTP_SEND_SET_SESSION, tx_rtp_session);

/* Создаем источник тактов - тикер. */
 MSTicker *ticker_tx = ms_ticker_new();

/* Соединяем фильтры передатчика. */
 ms_filter_link(voidsource, 0, dtmfgen, 0);
 ms_filter_link(dtmfgen, 0, encoder, 0);
 ms_filter_link(encoder, 0, rtpsend, 0);

/* Подключаем источник тактов. */
  ms_ticker_attach(ticker_tx, voidsource);

/* Настраиваем структуру, управляющую выходным сигналом генератора. */
 MSDtmfGenCustomTone dtmf_cfg;
 dtmf_cfg.tone_name[0] = 0;
 dtmf_cfg.duration = 1000;
 dtmf_cfg.frequencies[0] = 440;

/* Будем генерировать один тон, частоту второго тона установим в 0. */
 dtmf_cfg.frequencies[1] = 0;
 dtmf_cfg.amplitude = 1.0;
 dtmf_cfg.interval = 0.;
 dtmf_cfg.repeat_count = 0.;

/* Организуем цикл сканирования нажатых клавиш. Ввод нуля завершает
* цикл и работу программы. */
 char key='9';
 printf("Нажмите клавишу команды, затем ввод.n"
"Для завершения программы введите 0.n");
while(key != '0')
{
 key = getchar();
 if ((key >= 49) && (key <= 54))
   {
      printf("Отправлена команда: %cn", key);
      /* Устанавливаем частоту генератора в соответствии с
       * кодом нажатой клавиши. */
      dtmf_cfg.frequencies[0] = 440 + 100*(key-49);

      /* Включаем звуковой генератор c обновленной частотой. */
      ms_filter_call_method(dtmfgen, MS_DTMF_GEN_PLAY_CUSTOM,      (void*)&dtmf_cfg);
   }
   /* Укладываем тред в спячку на 20мс, чтобы другие треды
   * приложения получили время на работу. */
  ms_usleep(20000);
  }
}
Y finalmente, el archivo del receptor:
/* Файл mstest7.c Имитатор приемника. */
include <mediastreamer2/mssndcard.h>
include <mediastreamer2/mstonedetector.h>
include <mediastreamer2/msrtp.h>

/* Подключаем заголовочный файл с функциями управления событиями  медиастримера.*/
include <mediastreamer2/mseventqueue.h>
/* Подключаем файл общих функций. */
include "mstest_common.c"

/* Функция обратного вызова, она будет вызвана фильтром, как только он   обнаружит совпадение характеристик входного сигнала с заданными. */
static void tone_detected_cb(void *data, MSFilter *f, unsigned int event_id,MSToneDetectorEvent *ev)
{
 printf("Принята команда: %sn", ev->tone_name);
}

/*----------------------------------------------------------*/
int main()
{
 ms_init();

/* Создаем экземпляры фильтров. */
 MSSndCard *card_playback =  ms_snd_card_manager_get_default_card(ms_snd_card_manager_get());
 MSFilter *snd_card_write = ms_snd_card_create_writer(card_playback);
 MSFilter *detector = ms_filter_new(MS_TONE_DETECTOR_ID);

/* Очищаем массив находящийся внутри детектора тонов, он описывает
* особые приметы разыскиваемых сигналов.*/
  ms_filter_call_method(detector, MS_TONE_DETECTOR_CLEAR_SCANS, 0);

/* Подключаем к фильтру функцию обратного вызова. */
ms_filter_set_notify_callback(detector,  (MSFilterNotifyFunc)tone_detected_cb, NULL);

/* Создаем массив, каждый элемент которого описывает характеристику
* одного из тонов, который требуется обнаруживать:
Текстовое имя
* данного элемента, частота в герцах, длительность в миллисекундах,
* минимальный уровень относительно 0,775В. */
  MSToneDetectorDef scan[6]=
 {
    {"V+",440, 100, 0.1}, /* Команда "Увеличить громкость". */
    {"V-",540, 100, 0.1}, /* Команда "Уменьшить громкость". */
    {"C+",640, 100, 0.1}, /* Команда "Увеличить номер канала". */
    {"C-",740, 100, 0.1}, /* Команда "Уменьшить номер канала". */
    {"ON",840, 100, 0.1}, /* Команда "Включить телевизор". */
    {"OFF", 940, 100, 0.1}/* Команда "Выключить телевизор". */
  };

/* Передаем "приметы" сигналов детектор тонов. */
  int i;
 for (i = 0; i < 6; i++)
 {
   ms_filter_call_method(detector, MS_TONE_DETECTOR_ADD_SCAN,    &scan[i]);
 }

/* Создаем фильтр декодера */
  MSFilter *decoder=ms_filter_create_decoder("PCMU");

/* Регистрируем типы нагрузки. */
  register_payloads();

/* Создаем RTP-сессию приемника. */
  MSFilter *rtprecv = ms_filter_new(MS_RTP_RECV_ID);
  RtpSession *rx_rtp_session = create_rtpsession (7010, 7011, FALSE, RTP_SESSION_RECVONLY);
  ms_filter_call_method(rtprecv, MS_RTP_RECV_SET_SESSION, rx_rtp_session);

/* Создаем источник тактов - тикер. */
 MSTicker *ticker_rx = ms_ticker_new();

/* Соединяем фильтры приёмника. */
  ms_filter_link(rtprecv, 0, decoder, 0);
  ms_filter_link(decoder, 0, detector, 0);
  ms_filter_link(detector, 0, snd_card_write, 0);

/* Подключаем источник тактов. */
  ms_ticker_attach(ticker_rx, rtprecv);
  char key='9';
  printf( "Для завершения программы введите 0.n");
  while(key != '0')
 {
    key = getchar();
   /* Укладываем тред в спячку на 20мс, чтобы другие треды    * приложения получили время на работу. */
   ms_usleep(20000);
 }
}
Compilamos el transmisor y el receptor, luego ejecutamos cada uno en su propia consola. A continuación, debe funcionar como antes: solo necesitamos ingresar números del 1 al 6 en la consola del transmisor, y las respuestas deben aparecer en la consola del receptor. Los tonos deben escucharse en dinámica. Si todo va así, entonces entre el receptor y el transmisor tenemos una conexión establecida: se produce una transmisión continua de paquetes RTP del transmisor al receptor.
Ahora es el momento de instalar el analizador de tráfico, para ello instalaremos la versión de consola del excelente programa Wireshark: se llama TShark. Elegí TShark para esta exposición para facilitar la descripción del control del programa. Con Wireshark necesitaría una gran cantidad de capturas de pantalla, las cuales pueden volverse obsoletas rápidamente con el lanzamiento de una nueva versión de Wireshark.
Si sabes cómo usar Wireshark, puedes utilizarlo para explorar nuestros ejemplos. Pero incluso en este caso, te recomiendo dominar TShark, ya que te ayudará a automatizar las pruebas de tus aplicaciones VoIP y también a realizar capturas de forma remota.
Instalamos TShark con el siguiente comando:
$ sudo apt-get install tsharkTradicionalmente, comprobamos el resultado de la instalación solicitando la versión del programa:
$ tshark --versionSi se obtiene una respuesta adecuada, continuamos.
Dado que nuestros paquetes solo circulan dentro de la computadora, podemos hacer que tshark muestre solo esos paquetes. Para ello, es necesario seleccionar la captura de paquetes desde la interfaz loopback (interfaz de loopback), pasando la opción TShark -i lo:
$ sudo tshark -i loEn la consola comenzarán a aparecer mensajes sobre los paquetes enviados por nuestro transmisor (continuamente, independientemente de si presionamos el botón en el control remoto o no). Es posible que en su computadora haya programas que también envíen paquetes a través del loopback local, en cuyo caso obtendremos una mezcla de nuestros paquetes y otros. Para asegurarnos de que vemos en la lista solo los paquetes enviados por nuestro control remoto, agregaremos un filtro por número de puerto. Al presionar Ctrl-C detenemos el analizador e ingresamos el filtro para el número de puerto que utiliza el control remoto como puerto de destino para su transmisión (8010): -f "udp port 8010". Ahora nuestra línea de comando se verá así:
$ sudo tshark -i lo -f "udp port 8010"En la consola aparecerá una salida del siguiente tipo (primeras 10 líneas):
 1 0.000000000    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 2 0.020059705    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 3 0.040044409    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 4 0.060057104    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 5 0.080082311    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 6 0.100597153    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 7 0.120122668    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 8 0.140204789    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
 9 0.160719008    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
10 0.180673685    127.0.0.1 → 127.0.0.1    UDP 214 8010 → 7010 Len=172
Aún no son paquetes, sino una lista numerada de eventos, donde cada línea es un mensaje sobre otro paquete que ha sido detectado en la interfaz. Dado que ya nos hemos ocupado de filtrar los paquetes, vemos en el listado solo mensajes sobre los paquetes de nuestro transmisor. A continuación, desglosaremos esta tabla por los números de las columnas:
Número del evento.
Hora de su ocurrencia.
Dirección IP del origen del paquete y dirección IP del destino del paquete.
Protocolo del paquete, indicado como UDP, ya que los paquetes RTP se transmiten como carga útil dentro de los paquetes UDP.
Tamaño del paquete en bytes.
Número de puerto del origen del paquete y número de puerto del destino del paquete.
Tamaño de la carga útil del paquete, de aquí se puede concluir que nuestro transmisor genera paquetes RTP de tamaño 172 bytes, que, como un pato dentro de un cofre, se encuentra dentro de un paquete UDP de tamaño 214 bytes.
Ahora es el momento de examinar los paquetes UDP, para lo cual ejecutaremos TShark con un conjunto de claves ampliado:
sudo tshark -i lo -f "udp port 8010" -P -V -O rtp -o rtp.heuristic_rtp:TRUE -xComo resultado, la salida del programa se enriquecerá: a cada evento se añadirá la interpretación del contenido interno del paquete que lo provocó. Para visualizar mejor los datos de salida, puede detener TShark presionando Ctrl-C o duplicar su salida en un archivo, añadiendo a la línea de comando un pipe al programa tee con el nombre del archivo: tee :
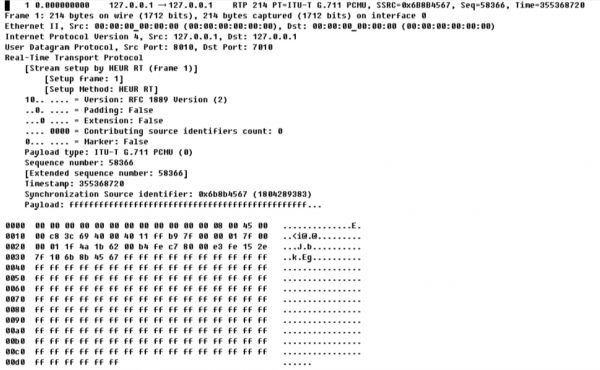
$ sudo tshark -i lo -f "udp port 8010" -P -V -O rtp -o rtp.heuristic_rtp:TRUE -x | tee log.txtAhora vamos a ver qué hemos obtenido en el archivo, aquí está el primer paquete de él:
1 0.000000000 127.0.0.1 → 127.0.0.1 RTP 214 PT=ITU-T G.711 PCMU, SSRC=0x6B8B4567, Seq=58366, Time=355368720
Frame 1: 214 bytes on wire (1712 bits), 214 bytes captured (1712 bits) on interface 0
Ethernet II, Src: 00:00:00_00:00:00 (00:00:00:00:00:00), Dst: 00:00:00_00:00:00 (00:00:00:00:00:00)
Internet Protocol Version 4, Src: 127.0.0.1, Dst: 127.0.0.1
User Datagram Protocol, Src Port: 8010, Dst Port: 7010
Real-Time Transport Protocol [Stream setup by HEUR RT (frame 1)]
        [Setup frame: 1]
       [Setup Method: HEUR RT]
    10.. .... = Version: RFC 1889 Version (2)
    ..0. .... = Padding: False
    ...0 .... = Extension: False
    .... 0000 = Contributing source identifiers count: 0
   0... .... = Marker: False
    Payload type: ITU-T G.711 PCMU (0)
    Sequence number: 58366 [Extended sequence number: 58366]
    Timestamp: 355368720
    Synchronization Source identifier: 0x6b8b4567 (1804289383)
    Payload: ffffffffffffffffffffffffffffffffffffffffffffffff...

0000  00 00 00 00 00 00 00 00 00 00 00 00 08 00 45 00   ..............E.
0010  00 c8 3c 69 40 00 40 11 ff b9 7f 00 00 01 7f 00   ..<i@.@.........
0020  00 01 1f 4a 1b 62 00 b4 fe c7 80 00 e3 fe 15 2e   ...J.b..........
0030  7f 10 6b 8b 45 67 ff ff ff ff ff ff ff ff ff ff   ..k.Eg..........
0040  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0050  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0060  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0070  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0080  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
0090  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
00a0  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
00b0  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
00c0  ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff ff   ................
00d0  ff ff ff ff ff ff                                  ......
El próximo artículo estará dedicado al análisis de la información contenida en este listado y, inevitablemente, hablaremos sobre la estructura interna del paquete RTP.
Fuente: habr.com
