

¿En qué debe fijarse al elegir un enrutador VPN para una red distribuida? ¿Y qué funciones debe tener? Esta es la temática de nuestra revisión del ZyWALL VPN1000.
Introducción
Hasta ahora, la mayor parte de nuestras publicaciones se ha centrado en dispositivos VPN más pequeños para el acceso a la red desde sitios periféricos. Por ejemplo, para conectar diversas sucursales con la sede central, el acceso a la red de pequeñas empresas independientes o incluso de casas particulares. Ha llegado el momento de hablar sobre el nodo central para una red distribuida.
Está claro que construir una red moderna para una gran empresa solo con dispositivos de gama económica no es viable. Y organizar un servicio en la nube para ofrecer servicios a los consumidores tampoco. Debe haber algún equipo instalado que pueda atender a un gran número de clientes simultáneamente. Esta vez hablaremos de uno de esos dispositivos: el Zyxel VPN1000.
Tanto para los grandes como para los pequeños participantes en el intercambio de redes, se pueden destacar criterios que evalúan la idoneidad de un dispositivo para resolver el problema.
A continuación, se presentan los principales de ellos:
- capacidades técnicas y funcionales;
- gestión;
- seguridad;
- tolerancia a fallos.
Es difícil destacar lo que es más importante y de lo que se puede prescindir. Se necesita todo. Si un dispositivo no cumple algún criterio que se espera, esto puede acarrear problemas en el futuro.
Sin embargo, ciertas características de los dispositivos diseñados para asegurar el funcionamiento de nodos centrales y equipos que operan principalmente en la periferia pueden diferir significativamente.
Para el nodo central, el poder de cálculo es primordial, lo que conlleva refrigeración forzada y, por lo tanto, ruido del ventilador. Para los dispositivos periféricos, que generalmente se instalan en oficinas y residencias, el funcionamiento ruidoso ya es prácticamente inaceptable.
Otro aspecto interesante es la distribución de puertos. En los dispositivos periféricos, está más o menos claro cómo se van a utilizar y cuántos clientes estarán conectados. Por lo tanto, se puede establecer una división estricta de puertos en WAN, LAN, DMZ, y realizar un vínculo rígido al protocolo, entre otras cosas. En el nodo central, no hay tal certeza. Por ejemplo, se añade un nuevo segmento de red que requiere conexión a través de su propia interfaz, ¿y cómo se hace eso? Aquí se necesita una solución más universal con la posibilidad de configuración flexible de interfaces.
Un matiz importante es la saturación del dispositivo con diversas funciones. Por supuesto, tiene sus ventajas el enfoque en el que una unidad de hardware realiza bien una única tarea. Pero la situación más interesante comienza cuando se necesita dar un paso hacia un lado o hacia el otro. Por supuesto, se puede adquirir un dispositivo adicional para cada nueva tarea. Y así hasta que se acabe el presupuesto o el espacio en el rack.
En contraste, un conjunto ampliado de funciones permite operar con un solo dispositivo para resolver varias cuestiones. Por ejemplo, el ZyWALL VPN1000 admite varios tipos de conexiones VPN, incluyendo SSL y IPsec VPN, así como conexiones remotas para empleados. Es decir, un solo 'hardware' resuelve tanto las conexiones entre sitios como las de clientes. Pero aquí hay un 'pero'. Para que esto funcione, se necesita tener un margen de rendimiento. Por ejemplo, en el caso del ZyWALL VPN1000, el núcleo de hardware de IPsec VPN proporciona un alto rendimiento del túnel VPN, y el balanceo/reservado de VPN con algoritmos SHA‑2 e IKEv2 asegura alta fiabilidad y seguridad para el negocio.
A continuación se enumeran algunas funciones útiles que abordan una o varias de las áreas descritas anteriormente.
SD-WAN ofrece una plataforma para la gestión en la nube, aprovechando los beneficios de la gestión centralizada de la comunicación entre sitios con la posibilidad de control y monitoreo remoto. El ZyWALL VPN1000 también admite el modo de funcionamiento correspondiente donde se requieren funciones avanzadas de VPN.
Soporte para plataformas en la nube para servicios críticos. ZyWALL VPN1000 ha sido verificado para su uso con Microsoft Azure y AWS. Utilizar dispositivos previamente validados es preferible para organizaciones de cualquier nivel, especialmente si en la infraestructura de TI se emplea una combinación de red local y nube.
Filtrado de contenido refuerza la seguridad bloqueando el acceso a sitios web maliciosos o no deseados. Previene la descarga de malware desde sitios poco confiables o pirateados. En el caso del ZyWALL VPN1000, la licencia anual para este servicio ya viene incluida con el equipo.
Geo-políticas (Geo IP) permiten rastrear el tráfico y analizar la ubicación de las direcciones IP, negando el acceso desde regiones no deseadas o potencialmente peligrosas. La licencia anual para este servicio también está incluida con la compra del dispositivo.
Gestión de red inalámbrica en el ZyWALL VPN1000 incluye un controlador de red inalámbrica que permite gestionar hasta 1032 puntos de acceso desde una interfaz de usuario centralizada. Las empresas pueden implementar o expandir la red Wi-Fi gestionada con un mínimo esfuerzo. Es importante señalar que la cifra de 1032 es considerablemente alta. Teniendo en cuenta que hasta 10 usuarios pueden conectarse a un punto de acceso, resulta en una cifra bastante impresionante.
Balanceo y redundancia. La serie VPN soporta balanceo de carga y redundancia a través de múltiples interfaces externas. Esto permite conectar varios canales de diferentes proveedores, protegiéndose así de problemas de conectividad.
La capacidad de redundancia del dispositivo (Device HA) asegura una conexión ininterrumpida, incluso cuando uno de los dispositivos falla. Esto es crucial si se requiere operar 24/7 con el mínimo tiempo de inactividad.
Zyxel Device HA Pro opera en modo activa/pasiva, que no requiere un procedimiento de configuración complejo. Esto reduce la barrera de entrada y permite comenzar a usar la redundancia de inmediato. A diferencia de activa/activa, donde el administrador del sistema necesita recibir formación adicional, ser capaz de configurar el enrutamiento dinámico, entender qué son los paquetes asimétricos, etc., la configuración del modo activa/pasiva es significativamente más simple y requiere menos tiempo.
Al usar el dispositivo Zyxel Device HA Pro, los dispositivos intercambian señales heartbeat a través de un puerto dedicado. Los puertos del dispositivo activo y del pasivo se heartbeat conectan mediante un cable Ethernet. El dispositivo pasivo sincroniza completamente la información con el dispositivo activo. En particular, se sincronizan todas las sesiones, túneles y cuentas de usuario entre los dispositivos. Además, el dispositivo pasivo guarda una copia de seguridad del archivo de configuración en caso de falla del dispositivo activo. De este modo, en caso de fallo del dispositivo principal, la transición es fluida.
Cabe destacar que en los sistemas activos/active aún se deben reservar del 20 al 25% de los recursos del sistema para el cambio en caso de fallos. En activa/pasiva uno de los dispositivos está completamente en estado de reserva y listo para manejar de inmediato el tráfico de red y mantener el funcionamiento normal de la red.
Dicho de manera sencilla: "Al usar el dispositivo Zyxel Device HA Pro y tener un canal de reserva, el negocio está protegido tanto contra la pérdida de conexión por culpa del proveedor como contra problemas resultantes de la falla del enrutador.
Resumiendo todo lo anterior,
para el nodo central de una red distribuida, es mejor utilizar un dispositivo con un margen de puertos (interfaces de conexión). Es deseable contar con interfaces como RJ45 para simplificar y abaratar la conexión, así como SFP para tener la opción de elegir entre conexión de fibra óptica y par trenzado.
Este dispositivo debe ser:
- potente, adaptado a cambios bruscos en la carga;
- con una interfaz de trabajo intuitiva;
- con una variedad rica pero no excesiva de funciones integradas, incluyendo aspectos de seguridad;
- con la posibilidad de construir esquemas de alta disponibilidad: duplicación de canales y duplicación de dispositivos;
- que soporte gestión centralizada, para controlar toda la infraestructura distribuida desde un único punto;
- como "la guinda del pastel" — que soporte tendencias modernas como la integración con recursos en la nube, etc.
ZyWALL VPN1000 como nodo central de la red
A primera vista, es evidente que no han escatimado en puertos en el ZyWALL VPN1000.
Contamos con:
12 puertos RJ‑45 configurables (GBE);
2 puertos SFP configurables (GBE);
2 puertos USB 3.0 con soporte para módems 3G/4G.
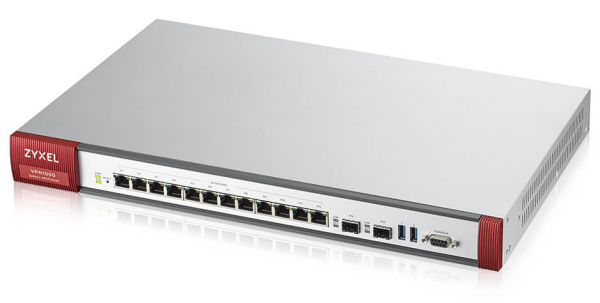
Figura 1. Vista general del ZyWALL VPN1000.
Es importante señalar de inmediato que este dispositivo no es para oficinas domésticas, principalmente debido a los potentes ventiladores. Aquí hay cuatro en total.
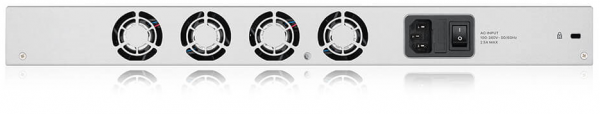
Imagen 2. Panel trasero del ZyWALL VPN1000.
Veamos cómo se ve la interfaz.
Es importante señalar un aspecto clave. Hay muchas funciones y no se pueden describir todas en un solo artículo. Pero lo bueno de los productos Zyxel es que hay una documentación muy detallada, especialmente el manual del usuario (administrador). Por lo tanto, para tener una idea de la riqueza de funciones, simplemente echaremos un vistazo a las pestañas.
Por defecto, el puerto 1 y el puerto 2 están dedicados a WAN. A partir del tercer puerto, comienzan las interfaces para la red local.
El puerto 3 con IP por defecto 192.168.1.1 es adecuado para la conexión.
Conectamos el cable de red y accedemos a la dirección y se puede observar la ventana de registro del usuario de la interfaz web.
Nota. Para la gestión, se puede utilizar el sistema de gestión en la nube SD-WAN.
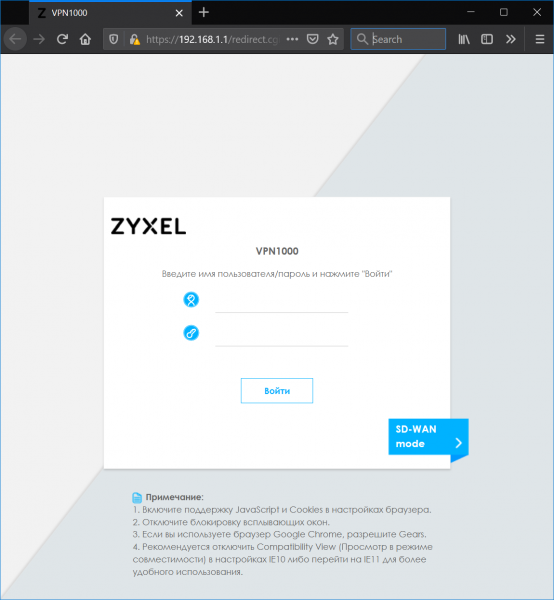
Imagen 3. Ventana de entrada de nombre de usuario y contraseña
Realizamos el procedimiento de entrada de nombre de usuario y contraseña y obtenemos en pantalla la ventana del Dashboard. Como corresponde a un Dashboard, se muestra la máxima información operativa en cada rincón del espacio en pantalla.
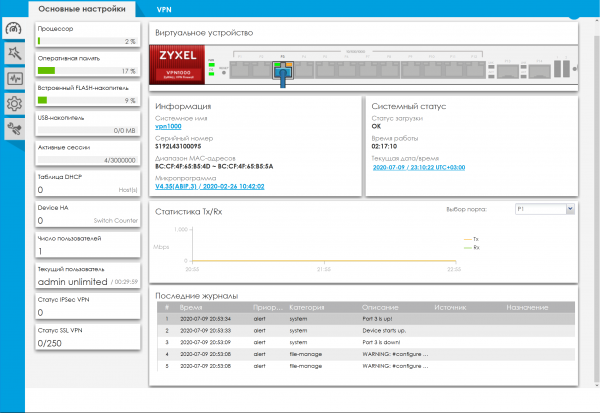
Imagen 4. ZyWALL VPN1000 — Dashboard.
Pestaña "Configuración Rápida" (Wizards)
Hay dos asistentes en la interfaz: uno para configurar WAN y otro para configurar VPN. De hecho, los asistentes son una buena herramienta, permiten realizar configuraciones predefinidas incluso sin experiencia con el dispositivo. Y para aquellos que quieren más, como se mencionó anteriormente, hay una documentación detallada.
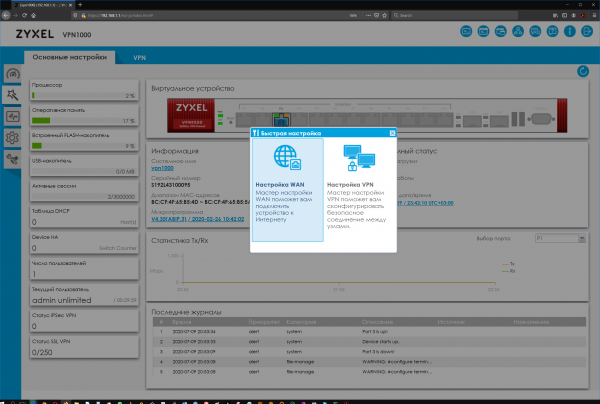
Imagen 5. Pestaña "Configuración Rápida".
Pestaña Monitorización
Parece que los ingenieros de Zyxel decidieron actuar bajo el principio de: monitorizar todo lo que se puede. Por supuesto, para un dispositivo que actúa como nodo central, el control total no vendría mal.
Incluso al desplegar todos los elementos en el panel lateral, es evidente la riqueza de opciones.
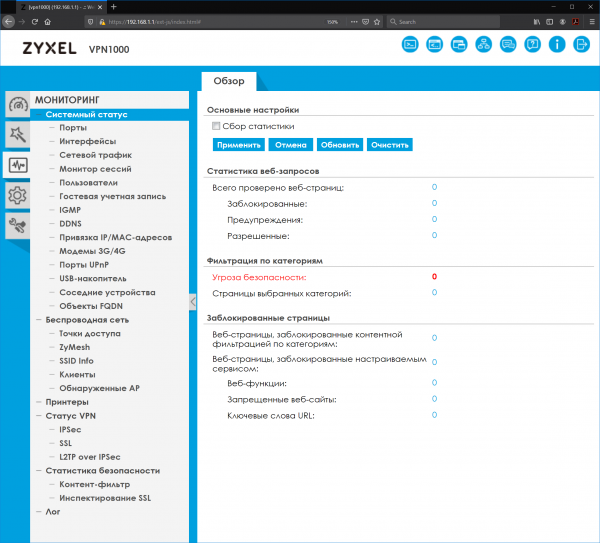
Imagen 6. Pestaña Monitorización con elementos desplegados.
Pestaña Configuración
Aquí la riqueza de funciones es aún más obvia.
Por ejemplo, la gestión de los puertos del dispositivo está muy bien diseñada.
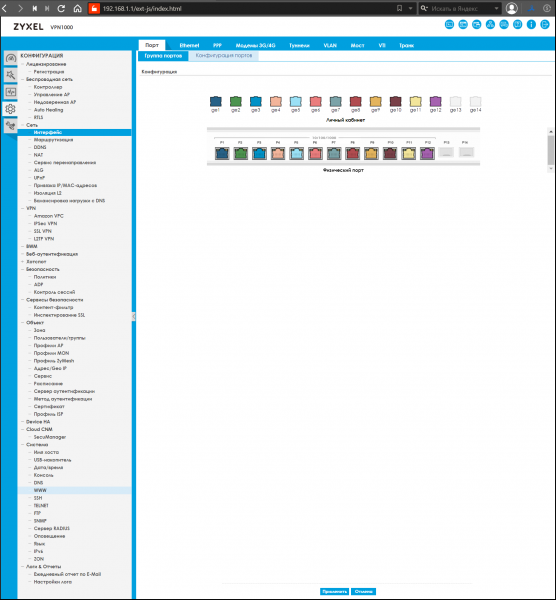
Imagen 7. Pestaña Configuración con elementos desplegados.
Pestaña Mantenimiento
Contiene secciones para actualizar el firmware, diagnóstico, ver reglas de enrutamiento y apagar el dispositivo.
Estas funciones son auxiliares y están presentes en casi todos los dispositivos de red, en mayor o menor medida.
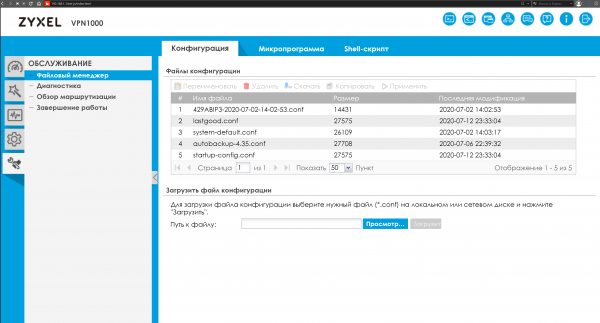
Figura 8. Pestaña de Mantenimiento con subtítulos desplegados.
Características comparativas
Nuestra revisión estaría incompleta sin una comparación con otros análogos.
A continuación se presenta una tabla de dispositivos análogos al ZyWALL VPN1000 y una lista de funciones para comparar.
Tabla 1. Comparación del ZyWALL VPN1000 con análogos.
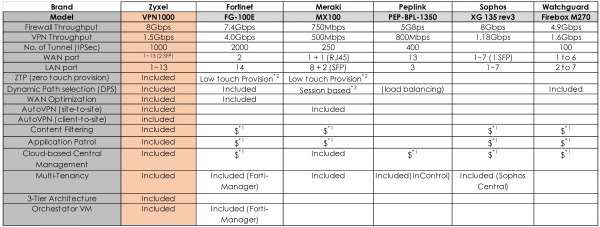
Explicaciones de la Tabla 1:
*1: Se requiere licencia
* 2: Low Touch Provision: el administrador debe configurar el dispositivo localmente antes de ZTP.
* 3: basada en la sesión: DPS se aplicará solo a la nueva sesión; no afectará a la sesión actual.
Como podemos ver, en algunos aspectos los análogos alcanzan al protagonista de nuestra revisión, por ejemplo, el Fortinet FG‑100E también tiene optimización WAN integrada, y el Meraki MX100 tiene la función AutoVPN (site-to-site) incorporada, pero en general, en el conjunto completo de funciones, el ZyWALL VPN1000 es claramente superior.
Recomendaciones al seleccionar dispositivos para el nodo central (no solo Zyxel)
Al elegir dispositivos para organizar un nodo central en una red ramificada con múltiples sucursales, se deben considerar una serie de parámetros: capacidades técnicas, facilidad de gestión, seguridad y resistencia a fallos.
Una amplia gama de funciones, una gran cantidad de puertos físicos con posibilidad de configuración flexible: WAN, LAN, DMZ y la disponibilidad de otras funciones agradables, como controladores de gestión de puntos de acceso, permiten resolver muchas tareas de una sola vez.
Es crucial contar con documentación y una interfaz de gestión fácil de usar.
Con herramientas que parecen tan simples a la vista, no es tan difícil crear infraestructuras de red que abarquen diferentes sitios y ubicaciones, y el uso de la nube SD-WAN permite hacerlo de la manera más flexible y segura.
Enlaces útiles
Fuente: habr.com
