

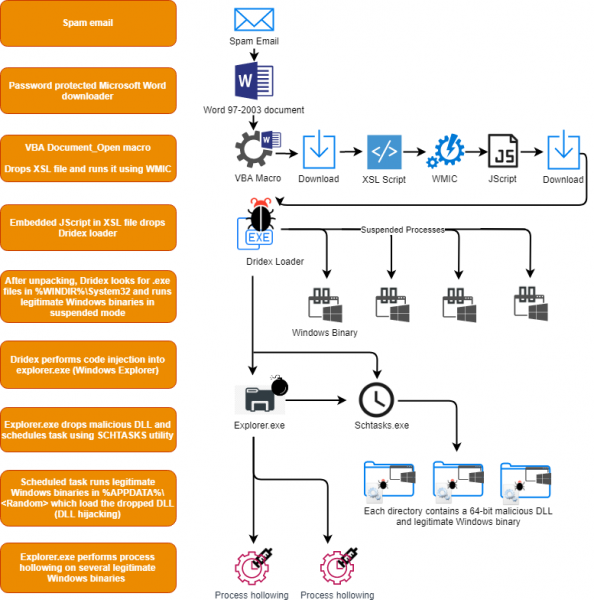
Uno de los tipos de ataques más comunes es el surgimiento de un proceso malicioso en el árbol junto a procesos totalmente legítimos. Un camino sospechoso hacia el archivo ejecutable puede indicar un problema: a menudo, el malware utiliza carpetas como AppData o Temp, lo cual es poco característico de programas legítimos. Para ser justos, algunas utilidades de actualización automática se ejecutan en AppData, así que solo verificar la ubicación de inicio no es suficiente para afirmar que un programa es malicioso.
Un factor adicional de legitimidad es la firma criptográfica: muchos programas originales están firmados por el proveedor. Se puede usar la falta de firma como un método para identificar elementos sospechosos en el inicio automático. Pero, de nuevo, hay malware que utiliza certificados robados para firmarse a sí mismo.
También se puede verificar el valor de los hashes criptográficos MD5 o SHA256, que pueden corresponder a algunos programas maliciosos previamente detectados. Se puede realizar un análisis estático examinando las firmas en el programa (usando reglas Yara o productos antivirus). También existe el análisis dinámico (ejecutar el programa en un entorno seguro y monitorear su comportamiento) y la ingeniería inversa.
Puede haber muchos signos de un proceso malicioso. En este artículo, explicaremos cómo habilitar la auditoría de los eventos correspondientes en Windows y examinaremos las señales en las que se basa la regla incorporada para la detección de procesos sospechosos. InTrust es para la recolección, análisis y almacenamiento de datos no estructurados, que ya cuenta con cientos de reacciones predefinidas a diferentes tipos de ataques.
Al ejecutar un programa, se carga en la memoria del ordenador. El archivo ejecutable contiene instrucciones para la computadora y bibliotecas auxiliares (por ejemplo, *.dll). Una vez que el proceso está en marcha, puede crear hilos adicionales. Los hilos permiten que el proceso ejecute diferentes conjuntos de instrucciones al mismo tiempo. Hay muchas maneras en que el código malicioso puede infiltrarse en la memoria y comenzar a ejecutarse; consideremos algunas de ellas.
La forma más sencilla de iniciar un proceso malicioso es hacer que el usuario lo ejecute directamente (por ejemplo, desde un archivo adjunto de correo electrónico) y luego usar la clave RunOnce para ejecutarlo en cada inicio del ordenador. Esto también incluye el malware "sin archivos", que almacena scripts de PowerShell en las claves del registro, que se ejecutan en base a un desencadenador. En este caso, el script de PowerShell es el código malicioso.
El problema con el lanzamiento explícito de software malicioso es que es un enfoque conocido que se detecta fácilmente. Algunos programas maliciosos realizan acciones más ingeniosas, por ejemplo, utilizan otro proceso para comenzar a ejecutarse en la memoria. Por lo tanto, el proceso puede crear otro proceso al ejecutar una instrucción informática específica y señalar un archivo ejecutable (.exe) para su lanzamiento.
Se puede especificar un archivo utilizando la ruta completa (por ejemplo, C:\Windows\System32\cmd.exe) o una ruta incompleta (por ejemplo, cmd.exe). Si el proceso de origen no es seguro, permitirá que se ejecuten programas ilegítimos. Un ataque podría ser así: el proceso lanza cmd.exe sin especificar la ruta completa, y el atacante coloca su propio cmd.exe en un lugar donde el proceso lo ejecute antes que el legítimo. Una vez que el programa malicioso se ejecuta, a su vez, puede lanzar un programa legítimo (por ejemplo, C:\Windows\System32\cmd.exe) para que el programa de origen continúe funcionando correctamente.
Una variante del ataque anterior es la inyección de DLL en un proceso legítimo. Cuando se inicia un proceso, encuentra y carga bibliotecas que amplían sus capacidades. Al usar la inyección de DLL, el atacante crea una biblioteca maliciosa con el mismo nombre y API que la legítima. El programa carga la biblioteca maliciosa y esta, a su vez, carga la legítima, y cuando es necesario, para realizar operaciones, la invoca. La biblioteca maliciosa comienza a actuar como proxy para la buena biblioteca.
Otra forma de inyectar código malicioso en la memoria es insertarlo en un proceso inseguro que ya está en ejecución. Los procesos reciben datos de varias fuentes: leen de redes o archivos. Normalmente, realizan verificaciones para asegurar la legitimidad de los datos de entrada. Pero algunos procesos no tienen la debida protección al ejecutar instrucciones. En este tipo de ataque, no existe ninguna biblioteca en el disco o un archivo ejecutable con código malicioso. Todo se almacena en la memoria junto con el proceso explotado.
Ahora analicemos el método para habilitar la recolección de tales eventos en Windows y con la regla en InTrust, que implementa protección contra estas amenazas. Primero, lo activamos a través de la consola de administración de InTrust.
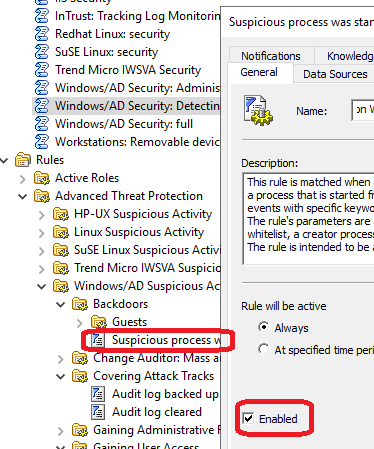
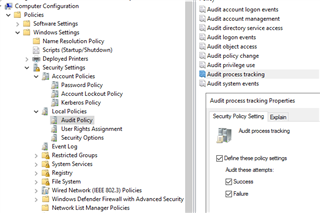
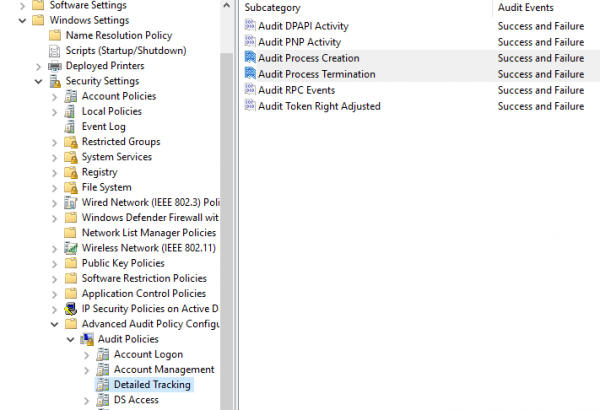
La regla utiliza las capacidades de seguimiento de procesos del sistema operativo Windows. Desafortunadamente, habilitar la recolección de tales eventos no es nada obvio. Es necesario modificar 3 configuraciones diferentes de políticas de grupo:
Configuración del computador > Políticas > Configuración de Windows > Configuración de seguridad > Políticas locales > Política de auditoría > Auditoría del seguimiento de procesos
Configuración del computador > Políticas > Configuración de Windows > Configuración de seguridad > Configuración avanzada de políticas de auditoría > Políticas de auditoría > Seguimiento detallado > Auditoría de la creación de procesos
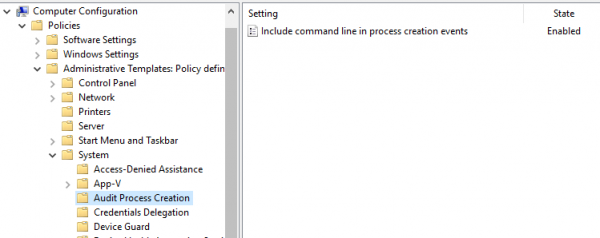
Configuración del computador > Políticas > Plantillas administrativas > Sistema > Auditoría de la creación de procesos > Incluir línea de comando en los eventos de creación de procesos
Después de habilitar, las reglas de InTrust permiten detectar amenazas previamente desconocidas que muestran un comportamiento sospechoso. Por ejemplo, se puede identificar el malware Dridex. Gracias al proyecto HP Bromium, se sabe cómo está estructurada tal amenaza.
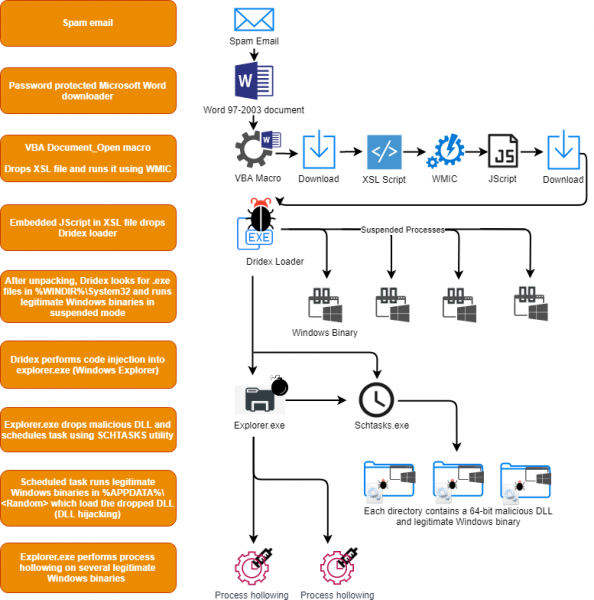
En su cadena de acciones, Dridex utiliza schtasks.exe para crear una tarea programada. El uso de esta utilidad desde la línea de comandos se considera un comportamiento bastante sospechoso, al igual que ejecutar svchost.exe con parámetros que indican carpetas de usuario o parámetros que se asemejan a los comandos «net view» o «whoami». Aquí hay un fragmento de la correspondiente :
detección:
    selección1:
        LíneaDeComando: '*svchost.exe C:Usuarios\*Escritorio\*'
    selección2:
        ImagenPadre: '*svchost.exe*'
        LíneaDeComando:
            - '*whoami.exe \/todos'
            - '*net.exe ver'
    condición: 1 de ellos
En InTrust, todo comportamiento sospechoso se agrupa bajo una única regla, ya que la mayoría de estas acciones no son específicas para una amenaza concreta, sino que más bien son sospechosas en conjunto y se utilizan en el 99% de los casos para fines poco nobles. Esta lista de acciones incluye, pero no se limita a:
- Procesos que se ejecutan desde ubicaciones inusuales, como carpetas temporales de usuario.
- Proceso de sistema bien conocido con herencia sospechosa: algunas amenazas pueden intentar usar el nombre de procesos del sistema para pasar desapercibidas.
- Ejecuciones sospechosas de herramientas administrativas, como cmd o PsExec, cuando utilizan credenciales del sistema local o herencia sospechosa.
- Operaciones sospechosas de copia sombra: comportamiento común de los ransomware antes de cifrar el sistema, eliminan las copias de seguridad:
— A través de vssadmin.exe;
— A través de WMI. - Volcado del registro de conjuntos enteros del registro.
- Movimiento horizontal de código malicioso al iniciar un proceso de forma remota utilizando comandos como at.exe.
- Operaciones locales de grupos sospechosos y operaciones de dominio usando net.exe.
- Operaciones sospechosas del cortafuegos usando netsh.exe.
- Manipulaciones sospechosas de ACL.
- Uso de BITS para la exfiltración de datos.
- Manipulaciones sospechosas de WMI.
- Comandos de script sospechosos.
- Intentos de volcar archivos de sistema seguro.
La regla consolidada funciona muy bien para detectar amenazas como RUYK, LockerGoga y otros ransomware, malware y kits de herramientas de cibercriminales. La regla ha sido verificada por el proveedor en entornos de combate para minimizar las falsas alarmas. Gracias al proyecto SIGMA, la mayoría de estos indicadores generan una mínima cantidad de eventos de ruido.
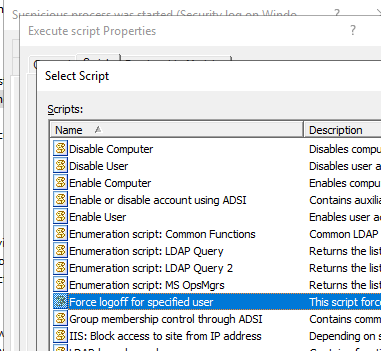
Dado que en InTrust esta es una regla de monitoreo, puedes ejecutar un script de respuesta como reacción a la amenaza. Se puede usar uno de los scripts incorporados o crear el propio, y InTrust lo distribuirá automáticamente.
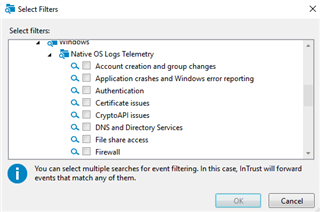
Además, se puede verificar toda la telemetría relacionada con el evento: scripts de PowerShell, ejecución de procesos, manipulaciones con tareas programadas, actividad administrativa de WMI y utilizarlos para post-mortem en incidentes de seguridad.
En InTrust hay cientos de otras reglas, algunas de ellas son:
- Detección de un ataque de retroceso de versión de PowerShell: cuando alguien utiliza intencionadamente una versión anterior de PowerShell, ya que en versiones más antiguas no existía la capacidad de auditar lo que sucedía.
- Detección de inicio de sesión con altos privilegios: cuando cuentas que son miembros de un grupo privilegiado específico (por ejemplo, administradores de dominio) inician sesión interactivamente en estaciones de trabajo accidentalmente o debido a incidentes de seguridad.
InTrust permite aplicar las mejores prácticas de seguridad a través de reglas preestablecidas de detección y respuesta. Y si considera que algo debería funcionar de otra manera, puede hacer su propia copia de la regla y configurarla según sea necesario. Para solicitar una prueba piloto o recibir distribuciones con licencias temporales, puede hacerlo a través de en nuestro sitio web.
Suscríbanse a nuestro , donde publicamos notas breves y enlaces interesantes.
Lea nuestros otros artículos sobre el tema de seguridad informática:
(artículo popular)
Fuente: habr.com
