

Desde mayo de 2020, se han iniciado las ventas oficiales de discos duros externos WD My Book en Rusia, que soportan cifrado por hardware AES con una clave de 256 bits. Debido a restricciones legislativas, anteriormente estos dispositivos solo podían adquirirse en tiendas de electrónica en el extranjero o en el mercado «gris», pero ahora cualquier persona interesada puede obtener un dispositivo de almacenamiento seguro con una garantía de 3 años de Western Digital. Con motivo de este evento significativo, hemos decidido hacer una breve excursión a la historia y entender cómo surgió el Estándar de Cifrado Avanzado y por qué es superior a las soluciones competidoras.
Durante mucho tiempo, el estándar oficial de cifrado simétrico en EE.UU. fue el DES (Estándar de Cifrado de Datos), desarrollado por IBM y agregado al conjunto de normas federales de procesamiento de información en 1977 (FIPS 46-3). La base del algoritmo se fundamentó en el trabajo realizado durante un proyecto de investigación llamado Lucifer. Cuando el 15 de mayo de 1973 la Oficina Nacional de Normas de EE.UU. anunció un concurso destinado a crear un estándar de cifrado para instituciones gubernamentales, la corporación americana se lanzó a la carrera criptográfica con la tercera versión de Lucifer, que utilizaba una red Feistel actualizada. Junto con otros competidores, sufrió un fracaso: ninguno de los algoritmos presentados en el primer concurso cumplía con los estrictos requisitos formulados por los expertos de la NBS.
Por supuesto, en IBM no podían simplemente aceptar la derrota: cuando el concurso se reinició el 27 de agosto de 1974, la corporación americana volvió a presentar una solicitud, presentando una versión mejorada de Lucifer. Esta vez, el jurado no tenía queja alguna: tras realizar un trabajo adecuado sobre los errores, IBM eliminó con éxito todos los defectos, por lo que no había nada que objetar. Tras una convincente victoria, Lucifer cambió su nombre a DES y el 17 de marzo de 1975 fue publicado en el Registro Federal.
Sin embargo, en el transcurso de simposios abiertos organizados en 1976 con el fin de discutir un nuevo estándar de criptografía, el DES fue objeto de severas críticas por parte de la comunidad de expertos. La razón de esto fueron los cambios realizados en el algoritmo por especialistas de la NSA: en particular, se redujo la longitud de la clave a 56 bits (originalmente Lucifer soportaba claves de 64 y 128 bits), y también se cambió la lógica de funcionamiento de los bloques de permutación. Según los criptógrafos, las "mejoras" carecían de sentido y el único objetivo que perseguía la Agencia de Seguridad Nacional al implementar modificaciones era obtener la capacidad de ver sin obstáculos los documentos cifrados.
En relación a las acusaciones mencionadas, se estableció una comisión especial en el Senado de los EE. UU. con el objetivo de verificar la justificación de las acciones de la NSA. En 1978, tras la investigación, se publicó un informe que contenía lo siguiente:
- los representantes de la NSA participaron en la revisión del DES de manera indirecta, y su contribución se limitó a modificar el funcionamiento de los bloques de permutación;
- la versión final del DES resultó ser más resistente a ataques y análisis criptográficos que la original, por lo que los cambios introducidos estaban justificados;
- una longitud de clave de 56 bits es más que suficiente para la gran mayoría de las aplicaciones, ya que para romper tal cifrado se necesitaría una supercomputadora que costara al menos varios cientos de miles de dólares, y dado que los delincuentes comunes e incluso los hackers profesionales no disponen de tales recursos, no hay de qué preocuparse.
Las conclusiones de la comisión se confirmaron parcialmente en 1990, cuando los criptógrafos israelíes Eli Biham y Adi Shamir, trabajando en el concepto de criptoanálisis diferencial, realizaron un gran estudio sobre algoritmos de bloques, entre los cuales se encontraba el DES. Los científicos llegaron a la conclusión de que el nuevo modelo de permutaciones resultó ser mucho más resistente a ataques que el inicial, lo que significa que la NSA realmente ayudó a eliminar varias vulnerabilidades en el algoritmo.
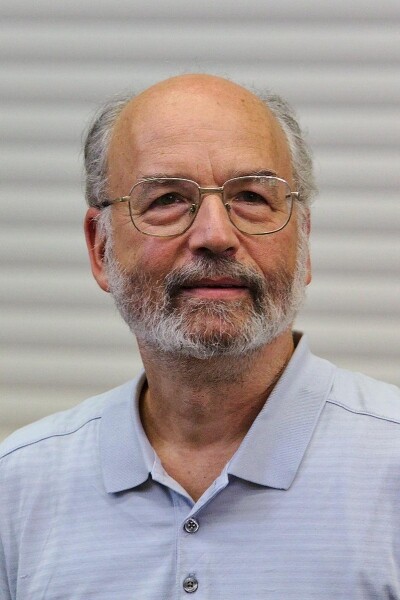
Adi Shamir
Al mismo tiempo, la limitación en la longitud de la clave resultó ser un problema, y de hecho, una problemática bastante seria, como demostró de manera convincente la organización pública Electronic Frontier Foundation (EFF) en el marco del experimento DES Challenge II, llevado a cabo bajo la égida de RSA Laboratory. Especialmente para descifrar DES se construyó una supercomputadora, conocida con el nombre en código EFF DES Cracker, en la que trabajaron John Gilmore, cofundador de EFF y líder del proyecto DES Challenge, y Paul Kocher, fundador de la empresa Cryptography Research.
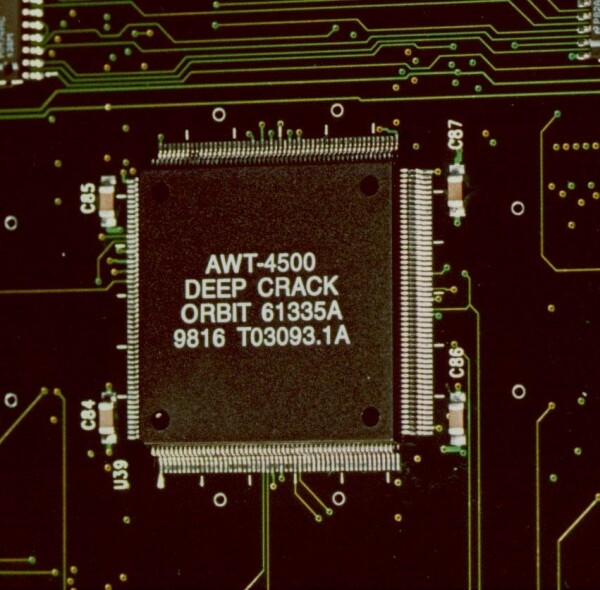
Procesador EFF DES Cracker
El sistema que desarrollaron logró descifrar la clave de la muestra encriptada mediante un simple método de prueba y error en tan solo 56 horas, es decir, menos de tres días. Para esto, el DES Cracker necesitó verificar alrededor de una cuarta parte de todas las combinaciones posibles, lo que significa que incluso en el peor de los casos, el descifrado tomaría alrededor de 224 horas, es decir, no más de 10 días. Además, el costo de la supercomputadora, incluyendo los gastos de su diseño, fue de solo 250,000 dólares. No es difícil imaginar que hoy en día descifrar una clave así es aún más fácil y barato: no solo el hardware se ha vuelto mucho más potente, sino que gracias al desarrollo de las tecnologías de internet, un hacker no necesita comprar o alquilar el equipo necesario; con crear un botnet de PCs infectados con un virus es suficiente.
Este experimento demostró claramente cuán moralmente obsoleto estaba DES. Y dado que en ese momento el algoritmo se utilizaba en casi el 50% de las soluciones de cifrado de datos (según la misma EFF), la búsqueda de alternativas se volvió más urgente que nunca.
Nuevos desafíos — nuevo concurso
A manera de justicia, cabe mencionar que la búsqueda de un reemplazo para el Data Encryption Standard comenzó prácticamente al mismo tiempo que la preparación del EFF DES Cracker: el Instituto Nacional de Estándares y Tecnología (NIST) de EE. UU. anunció en 1997 el lanzamiento de un concurso de algoritmos de cifrado destinado a identificar un nuevo "estándar de oro" en criptoseguridad. Y si en el pasado se realizaban actividades similares exclusivamente "para los suyos", recordando la fallida experiencia de hace 30 años, el NIST decidió hacer el concurso completamente abierto: cualquier empresa y cualquier individuo, independientemente de su ubicación o ciudadanía, podían participar.
Este enfoque se demostró efectivo desde la etapa de selección de candidatos: entre los autores que solicitaron participar en el concurso del Advanced Encryption Standard estaban tanto criptólogos de renombre mundial (Ross Anderson, Eli Biham, Lars Knudsen) como pequeñas empresas de TI especializadas en ciberseguridad (Counterpane), grandes corporaciones (la alemana Deutsche Telekom), instituciones educativas (la Universidad Católica de Lovaina, Bélgica), así como startups y pequeñas empresas de las que poco se había oído fuera de sus países (por ejemplo, Tecnologia Apropriada Internacional de Costa Rica).
Curiosamente, esta vez el NIST aprobó solo dos requisitos principales para los algoritmos participantes:
- el bloque de datos debe tener un tamaño fijo de 128 bits;
- el algoritmo debe admitir al menos tres tamaños de clave: 128, 192 y 256 bits.
Lograr tal resultado fue relativamente simple, pero, como se dice, el diablo está en los detalles: hubo muchos más requisitos secundarios, y cumplir con ellos fue mucho más complicado. Sin embargo, fue precisamente sobre la base de estos que los revisores del NIST llevaron a cabo la selección de los concursantes. Estos son los criterios que debían cumplir los candidatos a la victoria:
- capacidad para resistir cualquier ataque criptoanalítico conocido en el momento del concurso, incluidos los ataques por canales laterales;
- ausencia de claves de cifrado débiles y equivalentes (por equivalentes se entienden claves que, aunque presentan diferencias significativas entre sí, producen cifrados idénticos);
- la velocidad de cifrado es estable y aproximadamente uniforme en todas las plataformas relevantes (de 8 a 64 bits);
- optimización para sistemas multiprocesador, soporte para la paralelización de operaciones;
- requisitos mínimos de memoria RAM;
- ausencia de limitaciones para su uso en escenarios estándar (como base para la construcción de funciones hash, generadores de números aleatorios, etc.);
- la estructura del algoritmo debe ser razonada y fácil de entender.
El último punto puede parecer extraño, sin embargo, al reflexionar, tiene sentido, ya que un algoritmo bien estructurado es mucho más fácil de analizar, además, es mucho más complicado esconder un 'trojan', con el que el desarrollador podría obtener acceso ilimitado a datos cifrados.
La recepción de solicitudes para el concurso del Estándar de Cifrado Avanzado duró un año y medio. En total, participaron 15 algoritmos:
- CAST-256, desarrollado por la empresa canadiense Entrust Technologies sobre la base de CAST-128, creado por Carlisle Adams y Stafford Tavares;
- Crypton, creado por el criptógrafo Che Hong Lim de la empresa surcoreana Future Systems, dedicada a la ciberseguridad;
- DEAL, cuyo concepto fue inicialmente propuesto por el matemático danés Lars Knudsen, y posteriormente sus ideas fueron desarrolladas por Richard Outerbridge, quien presentó la solicitud para participar en el concurso;
- DFC, un proyecto conjunto de la École Normale Supérieure de París, el Centro Nacional de Investigación Científica de Francia (CNRS) y la compañía de telecomunicaciones France Telecom;
- E2, desarrollado bajo los auspicios de la mayor compañía de telecomunicaciones de Japón, Nippon Telegraph and Telephone;
- FROG, producto de la empresa costarricense Tecnologia Apropriada Internacional;
- HPC, ideado por el criptógrafo y matemático estadounidense Richard Shreppel de la Universidad de Arizona;
- LOKI97, creado por los criptógrafos australianos Lawrence Brown y Jennifer Seberry;
- Magenta, desarrollado por Michael Jacobson y Klaus Huber para la empresa de telecomunicaciones alemana Deutsche Telekom AG;
- MARS de IBM, en cuyo desarrollo participó Don Coppersmith — uno de los autores de Lucifer;
- RC6, escrito por Ron Rivest, Matt Robshaw y Ray Sidney específicamente para el concurso AES;
- Rijndael, creado por Vincent Rijmen y Joan Daemen de la Universidad Católica de Lovaina;
- SAFER+, desarrollado por la corporación californiana Cylink en colaboración con la Academia Nacional de Ciencias de la República de Armenia;
- Serpent, creado por Ross Anderson, Eli Biham y Lars Knudsen;
- Twofish, desarrollado por el grupo de investigación de Bruce Schneier basado en el algoritmo criptográfico Blowfish, propuesto por Bruce en 1993.
Al final de la primera ronda se determinaron 5 finalistas, entre los que estaban Serpent, Twofish, MARS, RC6 y Rijndael. Los miembros del jurado encontraron defectos en prácticamente cada uno de los algoritmos mencionados, excepto en uno. ¿Quién fue el ganador? Alarguemos un poco la intriga y primero consideremos las principales ventajas y desventajas de cada una de las soluciones mencionadas.
MARS
En el caso del «dios de la guerra», los expertos señalaron la identidad del procedimiento de cifrado y descifrado de datos, sin embargo, esas fueron sus únicas ventajas. El algoritmo de IBM resultó sorprendentemente voraz, lo que lo hacía inadecuado para trabajar en condiciones de recursos limitados. También se observaron problemas con la paralelización de los cálculos. Para funcionar de manera efectiva, MARS necesitaba soporte de hardware para multiplicación de 32 bits y rotación de un número variable de bits, lo que nuevamente imponía limitaciones a la lista de plataformas compatibles.
MARS también resultó bastante vulnerable a ataques por tiempo y consumo de energía, tenía problemas con la expansión de claves 'en caliente' y su excesiva complejidad dificultaba el análisis de la arquitectura y creaba problemas adicionales en la fase de implementación práctica. En una palabra, en comparación con los otros finalistas, MARS parecía un verdadero rezagado.
RC6
El algoritmo heredó parte de las transformaciones de su predecesor, RC5, que había sido estudiado minuciosamente anteriormente, lo que combinado con una estructura simple y clara lo hacía completamente transparente para los expertos y excluía la presencia de 'puertas traseras'. Además, RC6 mostró velocidades de procesamiento récord en plataformas de 32 bits, y los procedimientos de cifrado y descifrado estaban implementados de manera absolutamente idéntica.
Sin embargo, el algoritmo tenía los mismos problemas que el mencionado anteriormente, MARS: aquí también había vulnerabilidades a ataques de canal lateral, dependencia del rendimiento respecto al soporte de operaciones de 32 bits, así como problemas con cálculos paralelos, expansión de claves y exigencias de recursos de hardware. Por lo tanto, no era apto para el papel de ganador.
Twofish
Twofish resultó ser bastante rápido y bien optimizado para funcionar en dispositivos de bajo consumo, manejando de manera excelente la expansión de claves y suponía varias opciones de implementación, lo que permitía adaptarlo finamente a tareas específicas. Al mismo tiempo, las "dos peces" resultaron ser vulnerables a ataques a través de canales laterales (en particular, en función del tiempo y la potencia consumida), no se llevaban bien con sistemas multiprocesador y presentaban una complejidad excesiva, lo que, por cierto, afectó también la velocidad de expansión de la clave.
Serpent
El algoritmo tenía una estructura simple y clara, lo que facilitaba significativamente su auditoría, no era muy exigente con el hardware de la plataforma, tenía soporte para la expansión de claves "en caliente" y se modificaba relativamente fácilmente, lo que lo diferenciaba favorablemente de sus oponentes. A pesar de esto, Serpent era en principio el más lento de los finalistas, además, los procedimientos de cifrado y descifrado en él diferían drásticamente y requerían enfoques de implementación fundamentalmente diferentes.
Rijndael
Rijndael resultó ser extremadamente cercano a la perfección: el algoritmo cumplía plenamente con los requisitos del NIST, a la vez que no solo no cedía, sino que en conjunto superaba notablemente a los competidores. Sus debilidades eran solo dos: la vulnerabilidad a ataques de consumo de energía durante el procedimiento de expansión de clave, lo que es un escenario bastante específico, y ciertos problemas con la expansión de claves "en caliente" (este mecanismo solo funcionaba sin restricciones en dos de los competidores: Serpent y Twofish). Además, según expertos, Rijndael tenía un margen de resistencia criptográfica algo menor que Serpent, Twofish y MARS, lo cual, no obstante, era compensado con creces por su resistencia a la gran mayoría de los tipos de ataques de canales laterales y una amplia gama de opciones de implementación.
Categoría
Serpent
Twofish
MARS
RC6
Rijndael
Resistencia criptográfica
+
+
+
+
+
Margen de resistencia criptográfica
++
++
++
+
+
Velocidad de cifrado en implementación de software
—
±
±
+
+
Velocidad de expansión de clave en implementación de software
±
—
±
±
+
Tarjetas inteligentes con alto volumen de recursos
+
+
—
±
++
Tarjetas inteligentes con recursos limitados
±
+
—
±
++
Implementación de hardware (FPGA)
+
+
—
±
+
Implementación de hardware (circuito integrado especializado)
+
±
—
—
+
Protección contra ataques en función del tiempo de ejecución y del consumo de energía
+
±
—
—
+
Protección contra ataques basados en el consumo de potencia durante el proceso de expansión de la clave
±
±
±
±
—
Protección contra ataques basados en el consumo de potencia en implementaciones en tarjetas inteligentes
±
+
—
±
+
Capacidad de expansión de claves 'en caliente'
+
+
±
±
±
Disponibilidad de variantes de implementación (sin pérdida de compatibilidad)
+
+
±
±
+
Capacidad de cálculos paralelos
±
±
±
±
+
En conjunto, por sus características, Rijndael superó a sus competidores, resultando que el resultado de la votación final fue bastante esperado: el algoritmo obtuvo una clara victoria, recibiendo 86 votos 'a favor' y solo 10 'en contra'. Serpent ocupó el honorable segundo lugar con 59 votos, mientras que Twofish se posicionó en tercer lugar, con el apoyo de 31 miembros del jurado. Le siguió RC6, que consiguió 23 votos, y MARS quedó en la última posición, obteniendo solo 13 votos 'a favor' y 83 'en contra'.
El 2 de octubre de 2000, Rijndael fue proclamado vencedor del concurso AES, cambiando su nombre a Advanced Encryption Standard, bajo el cual es conocido en la actualidad. El proceso de estandarización duró aproximadamente un año: el 26 de noviembre de 2001, AES fue incluido en la lista de Normas Federales de Procesamiento de Información, recibiendo el índice FIPS 197. El nuevo algoritmo fue muy bien evaluado también por la NSA, y desde junio de 2003, la Agencia de Seguridad Nacional de EE. UU. incluso reconoció que AES con una clave de 256 bits es suficientemente seguro para garantizar la seguridad de documentos de categoría 'alto secreto'.
Discos duros externos WD My Book con soporte para cifrado por hardware AES-256
Gracias a la combinación de alta fiabilidad y rendimiento, el Advanced Encryption Standard rápidamente ganó reconocimiento mundial, convirtiéndose en uno de los algoritmos de cifrado simétrico más populares del mundo y formando parte de numerosas bibliotecas criptográficas (OpenSSL, GnuTLS, API Crypto de Linux, entre otras). Actualmente, AES se usa ampliamente en aplicaciones a nivel empresarial y de consumidor, y su soporte se ha implementado en una variedad de dispositivos. En particular, el cifrado por hardware AES-256 se utiliza en los discos duros externos de Western Digital de la serie My Book para garantizar la protección de los datos almacenados. Vamos a conocer más sobre estos dispositivos.
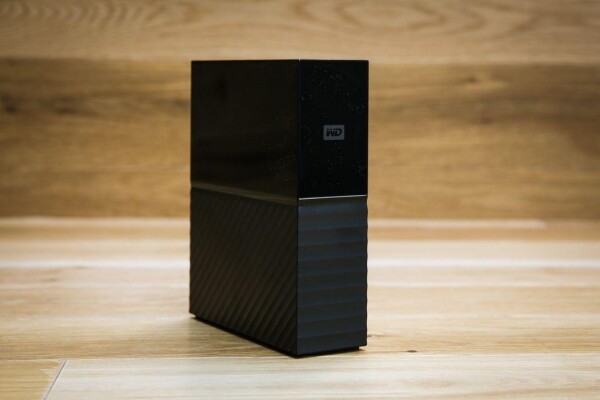
La línea de discos duros de escritorio WD My Book incluye seis modelos de diferentes capacidades: de 4, 6, 8, 10, 12 y 14 terabytes, lo que permite elegir el dispositivo que se adapte mejor a sus necesidades. Por defecto, los HDD externos utilizan el sistema de archivos exFAT, lo que garantiza compatibilidad con una amplia gama de sistemas operativos, incluyendo Microsoft Windows 7, 8, 8.1 y 10, así como Apple macOS versión 10.13 (High Sierra) y posteriores. Los usuarios de sistemas operativos Linux pueden montar el disco duro usando el controlador exfat-nofuse.
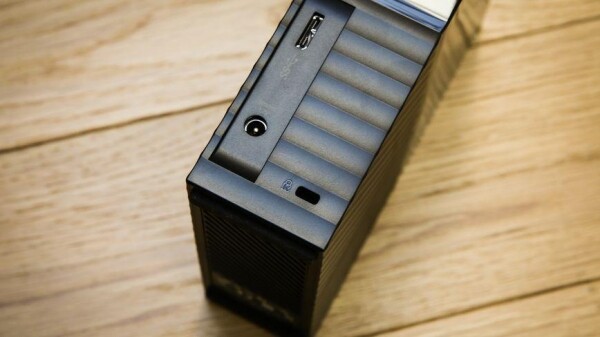
La conexión de My Book a la computadora se realiza a través de una interfaz USB 3.0 de alta velocidad, que es compatible con USB 2.0. Por un lado, esto permite transferir archivos a la máxima velocidad posible, ya que la capacidad de transferencia de USB SuperSpeed es de 5 Gbps (es decir, 640 MB/s), lo cual es más que suficiente. Al mismo tiempo, la función de compatibilidad hacia atrás asegura soporte para prácticamente cualquier dispositivo lanzado en los últimos 10 años.
Aunque My Book no requiere la instalación de software adicional gracias a la tecnología de detección automática y configuración de dispositivos periféricos Plug and Play, todavía recomendamos usar el paquete de software de marca WD Discovery, que se incluye con cada dispositivo.
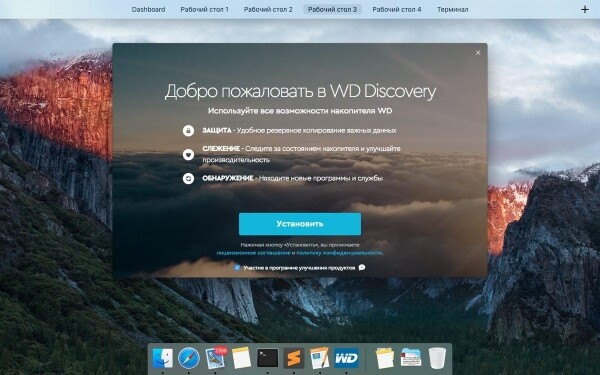
El conjunto incluye las siguientes aplicaciones:
WD Drive Utilities
El programa permite obtener información actual sobre el estado del disco basado en datos S.M.A.R.T. y verificar el disco duro en busca de sectores defectuosos. Además, con Drive Utilities se puede eliminar de forma segura todos los datos guardados en su My Book: en este proceso, los archivos no solo se borrarán, sino que también se sobrescribirán varias veces, por lo que no será posible recuperarlos una vez finalizado el procedimiento.
WD Backup
Utilizando esta herramienta, se puede configurar copias de seguridad según un horario establecido. Cabe mencionar que WD Backup es compatible con Google Drive y Dropbox, permitiendo elegir cualquier combinación de «origen-destino» al crear la copia de seguridad. De este modo, puedes configurar la transferencia automática de datos desde My Book a la nube o importar los archivos y carpetas necesarios desde los servicios mencionados, ya sea a un disco duro externo o a la máquina local. Además, se contempla la posibilidad de sincronización con una cuenta de Facebook, lo que permite crear copias de seguridad automáticas de fotos y videos de tu perfil.
WD Security
Es precisamente a través de esta herramienta que se puede limitar el acceso al disco duro con una contraseña y gestionar la encriptación de datos. Todo lo que se requiere es especificar una contraseña (su longitud máxima puede alcanzar 25 caracteres), después de lo cual toda la información en el disco será encriptada y solo podrá acceder a los archivos guardados quien conozca la frase de código. Para mayor comodidad, WD Security permite crear una lista de dispositivos de confianza que, al conectarse, desbloquearán automáticamente My Book.
Destacamos que WD Security solo proporciona una interfaz visual conveniente para gestionar la protección criptográfica, mientras que la encriptación de datos es realizada por el propio disco externo a nivel de hardware. Este enfoque ofrece una serie de ventajas importantes, a saber:
- la generación de llaves de encriptación es responsabilidad de un generador de números aleatorios de hardware, y no de un generador pseudoaleatorio, lo que ayuda a lograr un alto grado de entropía y aumentar su resistencia criptográfica;
- durante el proceso de encriptación y desencriptación, las llaves criptográficas no se cargan en la memoria RAM de la computadora, ni se crean copias temporales de los archivos procesados en carpetas ocultas del disco del sistema, lo que ayuda a minimizar la probabilidad de su interceptación;
- la velocidad de procesamiento de archivos no depende del rendimiento del dispositivo cliente;
- después de activar la protección, la encriptación de archivos se realizará automáticamente, «en tiempo real», sin requerir acciones adicionales por parte del usuario.
Todo lo anterior garantiza la seguridad de los datos y permite prácticamente eliminar la probabilidad de robo de información confidencial. Con las capacidades adicionales del dispositivo, My Book se convierte en uno de los mejores almacenes protegidos disponibles en el mercado ruso.
Fuente: habr.com
