

Desde agosto de 2017, cuando Cisco adquirió Viptela, la principal tecnología ofrecida para la organización de redes corporativas distribuidas ha sido Cisco SD-WAN. En los últimos 3 años, la tecnología SD-WAN ha experimentado numerosos cambios tanto cualitativos como cuantitativos. Así, se han ampliado significativamente las capacidades funcionales y se ha añadido soporte en los routers clásicos de las series Cisco ISR 1000, ISR 4000, ASR 1000 y el CSR 1000v virtual. Al mismo tiempo, muchos clientes y socios de Cisco siguen preguntándose: ¿cuáles son las diferencias entre Cisco SD-WAN y los enfoques ya conocidos basados en tecnologías como Cisco DMVPN y Cisco Performance Routing y cuán importantes son estas diferencias?
Aquí es importante señalar que antes de la aparición de SD-WAN en el portafolio de Cisco, DMVPN junto con PfR formaban una parte clave de la arquitectura Cisco IWAN (Intelligent WAN), que a su vez era el precursor de la tecnología SD-WAN completa. A pesar de las similitudes en las tareas que resuelven y en los métodos utilizados, IWAN no alcanzó el nivel necesario de automatización, flexibilidad y escalabilidad para SD-WAN, y con el tiempo el desarrollo de IWAN disminuyó significativamente. Sin embargo, las tecnologías que componen IWAN no desaparecieron, y muchos clientes continúan utilizándolas con éxito, incluso en equipos modernos. Así, se ha creado una situación interesante: el mismo equipo de Cisco permite elegir la tecnología más adecuada para construir una WAN (clásica, DMVPN+PfR o SD-WAN) de acuerdo con los requisitos y expectativas de los clientes.
El artículo no pretende detallar todas las características de las tecnologías Cisco SD-WAN y DMVPN (ya sea juntas o sin Performance Routing): hay una gran cantidad de documentos y materiales disponibles para ello. La tarea principal es intentar evaluar las diferencias clave entre estas tecnologías. Sin embargo, antes de pasar a discutir estas diferencias, recordemos brevemente las tecnologías en sí.
¿Qué es Cisco DMVPN y para qué sirve?
Cisco DMVPN aborda la tarea de conectar de manera dinámica (=escalable) la red de una sucursal remota a la red de la oficina central de una empresa, utilizando cualquier tipo de canal de comunicación, incluyendo Internet (= con cifrado del canal de comunicación). Técnicamente, esto se realiza creando una red superpuesta virtualizada de clase L3. VPN en modo punto a multipunto (point-to-multipoint) con una topología lógica de tipo ‘Estrella’ (Hub-n-Spoke). Para ello, DMVPN utiliza una combinación de las siguientes tecnologías:
- enrutamiento IP
- Túneles GRE multipunto (mGRE)
- Protocolo de Resolución del Siguiente Salto (NHRP)
- Perfiles criptográficos IPSec
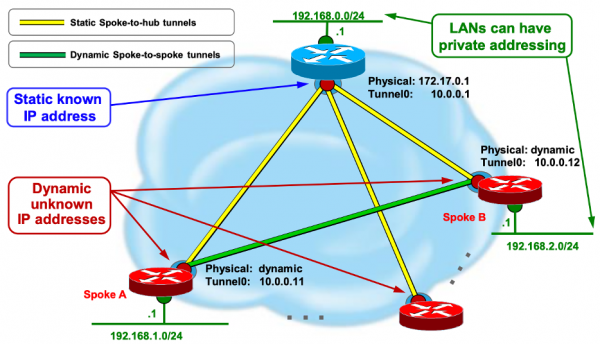
¿Cuáles son las principales ventajas de Cisco DMVPN en comparación con el enrutamiento clásico utilizando canales MPLS VPN?
- Para crear una red intersucursal se pueden utilizar cualquier canal de comunicación; sirve todo lo que pueda proporcionar conectividad IP entre las sucursales, y el tráfico será cifrado (donde sea necesario) y balanceado (donde sea posible).
- Se forma automáticamente una topología completamente conectada entre las sucursales. En este caso, entre la oficina central y las sucursales remotas hay túneles estáticos, y entre las sucursales remotas, túneles dinámicos bajo demanda (cuando hay tráfico).
- En los enrutadores de la oficina central y de la sucursal remota hay una configuración uniforme hasta direcciones IP las interfaces. Gracias al uso de mGRE, no es necesario configurar individualmente decenas, cientos o incluso miles de túneles. Como consecuencia, se logra una buena escalabilidad con un diseño adecuado.
¿Qué es el Enrutamiento por Rendimiento de Cisco y para qué se necesita?
Al usar DMVPN, queda sin resolver una cuestión muy importante en la red intersucursal: ¿cómo evaluar dinámicamente el estado de cada uno de los túneles DMVPN en función de los requisitos del tráfico crítico para nuestra organización y, basándose en esa evaluación, tomar decisiones dinámicas de reencaminamiento? El hecho es que DMVPN en este aspecto difiere poco del enrutamiento clásico: lo mejor que se puede hacer es configurar mecanismos de QoS que permitan priorizar el tráfico en la dirección de salida, pero no pueden contabilizar el estado de todo el camino en un momento dado.
¿Y qué hacer si el canal se degrada parcialmente y no completamente? ¿Cómo detectarlo y evaluarlo? DMVPN por sí solo no puede hacerlo. Dado que los canales que conectan las sucursales pueden pasar a través de operadores de telecomunicaciones completamente diferentes, utilizando tecnologías igualmente distintas, esta tarea se vuelve bastante no trivial. Aquí es donde entra en juego la tecnología Cisco Performance Routing, que para ese momento ya había pasado por varias etapas de desarrollo.
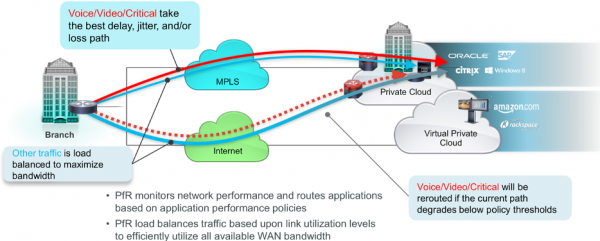
La tarea de Cisco Performance Routing (en adelante PfR) consiste en medir el estado de los caminos (túneles) de tráfico basado en métricas clave, importantes para las aplicaciones de red: latencia, variación de latencia (jitter) y pérdidas de paquetes (en porcentaje). Adicionalmente, se puede medir el ancho de banda utilizado. Estas mediciones se realizan lo más cerca posible del tiempo real (en la medida de lo posible y justificado) y el resultado de estas mediciones permite al enrutador que utiliza PfR tomar decisiones dinámicamente sobre la necesidad de cambiar la ruta de ciertos tipos de tráfico.
Por lo tanto, la tarea de combinar DMVPN/PfR se puede caracterizar brevemente de la siguiente manera:
- Permitir al cliente utilizar cualquier tipo de canal de comunicación en la red WAN
- Proporcionar la mejor calidad posible de aplicaciones críticas en estos canales
¿Qué es Cisco SD-WAN?
Cisco SD-WAN es una tecnología que utiliza un enfoque de SDN para crear y operar la red WAN de la organización. Esto, en particular, significa el uso de controladores denominados (elementos de software), que proporcionan una orquestación centralizada y una configuración automatizada de todos los componentes de la solución. A diferencia del SDN canónico (en estilo Clean Slate), en Cisco SD-WAN se utilizan varios tipos de controladores, cada uno de los cuales cumple con su rol; esto se hace intencionadamente para asegurar una mejor escalabilidad y geo-redundancia.
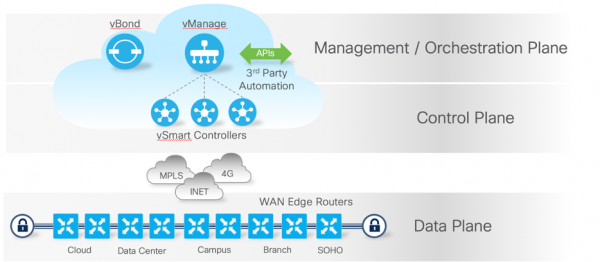
En el caso de SD-WAN, la tarea de utilizar cualquier tipo de canal y asegurar el funcionamiento de las aplicaciones comerciales se mantiene, pero se amplían los requisitos de automatización, escalabilidad, seguridad y flexibilidad de dicha red.
Discusión de las diferencias
Si ahora comenzamos a analizar las diferencias entre estas tecnologías, se clasificarán en una de las categorías:
- Diferencias arquitectónicas: ¿cómo se distribuyen las funciones entre los distintos componentes de la solución, cómo se organiza la interacción entre estos componentes y cómo influye esto en las capacidades y flexibilidad de la tecnología?
- Capacidades funcionales: ¿qué puede hacer una tecnología que otra no? ¿Es esto tan importante?
¿Cuáles son las diferencias arquitectónicas y son realmente importantes?
Cada una de las tecnologías mencionadas tiene numerosas "partes móviles", las cuales no solo difieren en su función, sino también en los principios de interacción entre sí. La escalabilidad, resiliencia y eficacia general de la solución dependen directamente de cuán bien concebidos estén estos principios y la mecánica general de la solución.
Examinemos diferentes aspectos de la arquitectura con más detalle:
Data-plane – es la parte de la solución encargada de transmitir el tráfico del usuario entre el origen y el destinatario. En DMVPN y SD-WAN se implementa de manera similar en los propios enrutadores basados en túneles GRE de Multipoint. La diferencia radica en cómo se configura el conjunto necesario de parámetros para esos túneles:
- en DMVPN/PfR – es una jerarquía de nodos exclusivamente de dos niveles con una topología tipo "Estrella" o Hub-n-Spoke. Se requiere la configuración estática del Hub y la vinculación estática del Spoke al Hub, así como la interacción a través del protocolo NHRP para formar la conectividad del data-plane. Como consecuencia, se complican significativamente los cambios en el Hub, relacionados, por ejemplo, con la modificación/conexión de nuevos canales WAN o el cambio de parámetros existentes.
- en SD-WAN – es un modelo de detección de parámetros de túneles completamente dinámico, apoyado en el control-plane (protocolo OMP) y en el orchestration-plane (interacción con el controlador vBond para tareas de descubrimiento de controladores y NAT traversal). En este caso, las topologías impuestas pueden ser cualquier tipo, incluyendo las jerárquicas. Dentro de la topología impuesta de los túneles, es posible una configuración flexible de la topología lógica en cada VPN (VRF) individual.
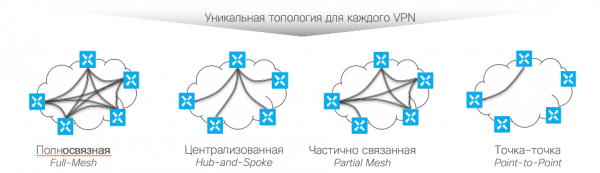
Control-plane – funciones de intercambio, filtrado y modificación de la información de enrutamiento y otra información entre los componentes de la solución.
- en DMVPN/PfR – se realiza solo entre los enrutadores Hub y Spoke. El intercambio directo de información de enrutamiento entre Spoke no es posible. Como consecuencia, sin un Hub operativo, el funcionamiento del control-plane y del data-plane es imposible., lo que impone a Hub requisitos adicionales de alta disponibilidad que no siempre pueden cumplirse.
- en SD-WAN – el control-plane nunca se lleva a cabo directamente entre los enrutadores; la interacción ocurre sobre la base del protocolo OMP y se realiza necesariamente a través de un tipo especializado de controlador vSmart, lo que permite la balanceo de carga, la geo-reservación y la gestión centralizada de la señalización. Otra característica del protocolo OMP es su notable resistencia a la pérdida de paquetes y su independencia de la velocidad del canal de comunicación con los controladores (dentro de límites razonables, por supuesto). Esto permite ubicar los controladores SD-WAN en nubes públicas o privadas con acceso a través de Internet.
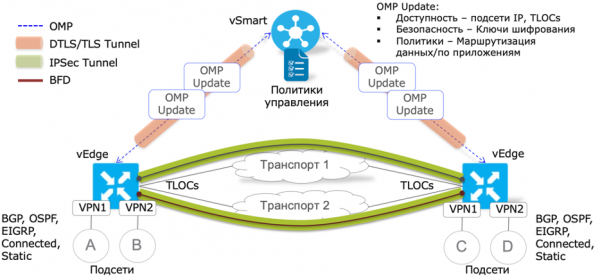
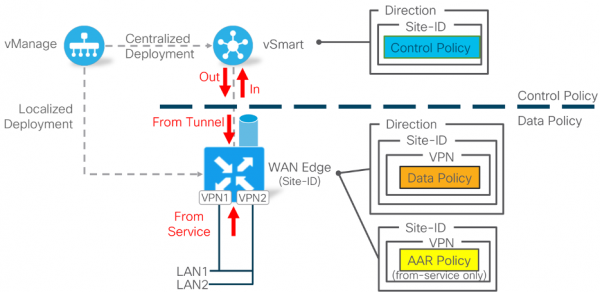
Policy-plane – parte de la solución encargada de definir, difundir y aplicar políticas de gestión del tráfico en la red distribuida.
- DMVPN – de hecho, está limitado por las políticas de calidad de servicio (QoS) que se configuran individualmente en cada enrutador a través de la CLI o las plantillas de Prime Infrastructure.
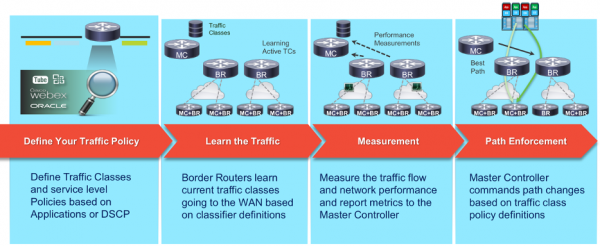
- DMVPN/PfR – las políticas de PfR se forman en el enrutador centralizado Master Controller (MC) a través de la CLI y luego se difunden automáticamente a los MC secundarios. Se utilizan los mismos caminos de transmisión de políticas que para el data-plane. No hay forma de separar el intercambio de políticas, información de enrutamiento y datos de usuario. La difusión de políticas requiere la conectividad IP entre Hub y Spoke. Además, la función de MC puede, si es necesario, combinarse con el enrutador DMVPN. Es posible (pero no obligatorio) utilizar plantillas de Prime Infrastructure para la formación centralizada de políticas. Una característica importante es que la política se forma de manera global en toda la red de manera uniforme – no se admiten políticas individuales para segmentos específicos..
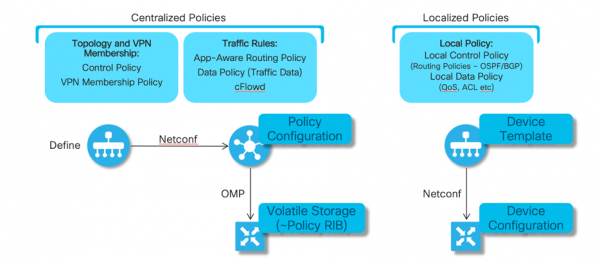
- SD-WAN Las políticas de gestión del tráfico y calidad de servicio se determinan de manera centralizada a través de la interfaz gráfica de Cisco vManage, accesible también a través de Internet (si es necesario). Se distribuyen a través de canales de señalización, directa o indirectamente, a través de los controladores vSmart (dependiendo del tipo de política). No dependen de la conectividad del data-plane entre los enrutadores, ya que utilizan todos los caminos de transmisión de tráfico disponibles entre el controlador y el enrutador.
Para diferentes segmentos de red, es posible formar de manera flexible diversas políticas: el ámbito de aplicación de la política está determinado por una serie de identificadores únicos previstos en la solución, como el número de sucursal, tipo de aplicación, dirección del tráfico, etc.
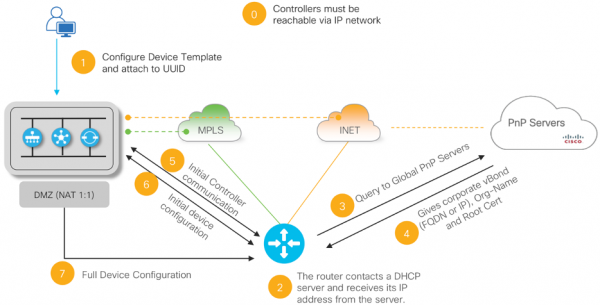
Orquestación de planos – mecanismos que permiten a los componentes descubrirse dinámicamente, configurarse y coordinar la interacción posterior.
- en DMVPN/PfR El descubrimiento mutuo de los enrutadores se basa en la configuración estática de los dispositivos Hub y la configuración correspondiente de los dispositivos Spoke. El descubrimiento dinámico solo ocurre para el Spoke, que informa a la unidad Hub sobre sus parámetros de conexión, la cual, a su vez, ya está configurada en el Spoke. Sin conectividad IP del Spoke con al menos un Hub, no se puede formar ni el data-plane ni el control-plane.
- en SD-WAN La orquestación de los componentes de la solución se realiza utilizando el controlador vBond, con el que cada componente (enrutadores y controladores vManage/vSmart) debe establecer previamente la conectividad IP.
Inicialmente, los componentes no conocen los parámetros de conexión entre sí; para esto necesitan un intermediario orquestador, vBond. El principio general es el siguiente: cada componente, en la fase inicial, solo conoce (automáticamente o estáticamente) los parámetros de conexión a vBond, luego vBond informa al enrutador sobre los controladores vManage y vSmart (descubiertos anteriormente), lo que permite el establecimiento automático de todas las conexiones de señalización necesarias.
El siguiente paso es que el nuevo enrutador reconozca a los demás enrutadores en la red a través del intercambio OMP con el controlador vSmart. De esta manera, el enrutador, sin conocer inicialmente los parámetros de la red, puede descubrir y conectarse automáticamente a los controladores y luego también descubrir y establecer conectividad con los demás enrutadores. En este proceso, los parámetros de conexión de todos los componentes son desconocidos inicialmente y pueden cambiar durante la operación.
Plano de gestión – es la parte de la solución que proporciona gestión y monitoreo centralizados.
- DMVPN/PfR – no se prevé una solución de plano de gestión especializada. Para la automatización básica y el monitoreo, se pueden utilizar productos como Cisco Prime Infrastructure. Cada enrutador tiene la capacidad de ser gestionado a través de la línea de comandos CLI. No se prevé integración con sistemas externos a través de API.
- SD-WAN – toda la interacción y monitoreo estándar se lleva a cabo de manera centralizada a través de la interfaz gráfica del controlador vManage. Todas las funcionalidades de la solución, sin excepción, están disponibles para configuración a través de vManage y también a través de una biblioteca de interfaz de programación de aplicaciones REST API completamente documentada.
Toda la configuración de la red SD-WAN en vManage se resume en dos constructos principales: la elaboración de plantillas de dispositivos (Device Template) y la formulación de políticas que definen la lógica de funcionamiento de la red y el manejo del tráfico. En este sentido, vManage, al aplicar la política formulada por el administrador, selecciona automáticamente qué cambios y en qué dispositivos individuales/controladores deben realizarse, lo que aumenta significativamente la eficiencia y escalabilidad de la solución.
A través de la interfaz vManage, no solo está disponible la configuración de la solución Cisco SD-WAN, sino también un monitoreo completo del estado de todos los componentes de la solución, hasta el estado actual de las métricas de túneles individuales y estadísticas de uso de diversas aplicaciones en función del análisis DPI.
A pesar de la centralización de la interacción, todos los componentes (controladores y enrutadores) también cuentan con una interfaz de línea de comandos (CLI) completamente funcional, la cual es necesaria en la etapa de implementación o en caso de irregularidades para el diagnóstico local. En modo estándar (con un canal de señalización entre los componentes), la línea de comandos en los enrutadores está disponible solo para diagnóstico y no se permite realizar cambios locales, lo que garantiza tanto la seguridad local como una única fuente de cambios en dicha red: vManage.
Seguridad integrada – aquí no solo se debe hablar de la protección de los datos del usuario durante su transmisión a través de canales abiertos, sino también de la seguridad general de la red WAN basada en la tecnología seleccionada.
- en DMVPN/PfR se prevé la posibilidad de cifrado de los datos del usuario y de los protocolos de señalización. Al utilizar ciertos modelos de enrutadores, además están disponibles funciones de cortafuegos con inspección de tráfico, IPS/IDS. Existe la posibilidad de segmentación de redes de sucursales utilizando VRF. También se puede realizar autenticación (unifactorial) de los protocolos de control.
En este caso, el enrutador remoto se considera por defecto un elemento de confianza de la red, es decir, no se prevén ni se tienen en cuenta casos de compromiso físico de dispositivos individuales y la posibilidad de acceso no autorizado a ellos; no se implementa autenticación de dos factores para los componentes de la solución, lo que en una red geográficamente distribuida puede conllevar serios riesgos adicionales.
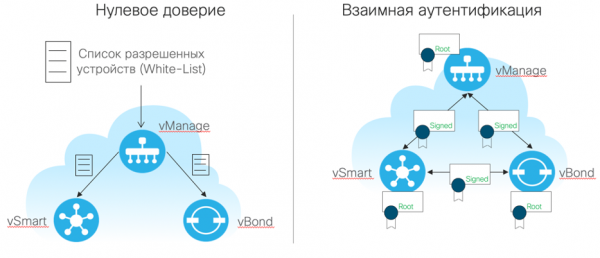
- en SD-WAN De manera similar al DMVPN, se prevé la posibilidad de cifrado de los datos del usuario, pero con funciones de seguridad de red y segmentación L3/VRF significativamente ampliadas (MC, IPS/IDS, filtrado de URL, filtrado de DNS, AMP/TG, SASE, proxy TLS/SSL, etc.). Además, el intercambio de claves de cifrado se realiza de manera más eficiente a través de los controladores vSmart (y no directamente), mediante canales de señalización previamente establecidos, protegidos por cifrado DTLS/TLS basado en certificados de seguridad. Esto, a su vez, garantiza la seguridad de dicho intercambio y proporciona una mejor escalabilidad de la solución incluso hasta decenas de miles de dispositivos en una única red.
Todas las conexiones de señal (controlador-controlador, controlador-enrutador) también están protegidas con base en DTLS/TLS. Los enrutadores se equipan con certificados de seguridad durante la fabricación con la posibilidad de ser reemplazados/renovados. La autenticación de dos factores se logra mediante la ejecución obligatoria y simultánea de dos condiciones para que el enrutador/controlador funcione en una red SD-WAN:
- Certificado de seguridad válido
- Inclusión explícita y consciente por parte del administrador de cada componente en la lista blanca de dispositivos permitidos.
Diferencias funcionales entre SD-WAN y DMVPN/PfR
Al pasar a discutir las diferencias funcionales, es importante señalar que muchas de ellas son una continuación de las arquitectónicas; no es un secreto que al formar la arquitectura de la solución, los desarrolladores se basan en las capacidades que desean obtener al final. Examinemos las diferencias más significativas entre las dos tecnologías.
AppQ (Calidad de Aplicación) – funciones que aseguran la calidad de la transmisión de tráfico de aplicaciones de negocio
Las funciones clave de las tecnologías examinadas están dirigidas a mejorar tanto como sea posible la experiencia del usuario al utilizar aplicaciones críticas para el negocio en una red distribuida. Esto es especialmente importante en situaciones donde parte de la infraestructura no es controlada por TI o incluso no garantiza la transmisión exitosa de datos.
DMVPN no proporciona por sí solo tales mecanismos. Lo mejor que se puede hacer en una red DMVPN clásica es clasificar el tráfico saliente por aplicaciones y priorizarlo al transmitirse hacia el canal WAN. La elección del túnel DMVPN depende en este caso solo de su disponibilidad y del resultado del funcionamiento de los protocolos de enrutamiento. Además, no se tiene en cuenta el estado del camino/túnel de extremo a extremo y su posible degradación parcial desde la perspectiva de métricas clave significativas para las aplicaciones de red: latencia, variación de latencia (jitter) y pérdidas (%). Debido a esto, comparar directamente el DMVPN clásico con el SD-WAN en términos de resolver problemas de AppQ pierde todo sentido; DMVPN no puede abordar esta tarea. Sin embargo, al añadir en este contexto la tecnología Cisco Performance Routing (PfR), la situación cambia y la comparación con Cisco SD-WAN se vuelve más razonable.
Antes de pasar a discutir las diferencias, un breve comentario sobre en qué se asemejan las tecnologías. Así que, ambas tecnologías:
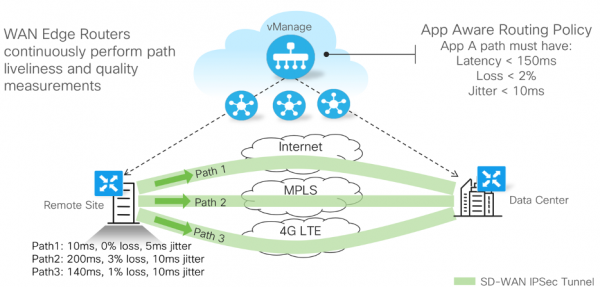
- tienen un mecanismo que permite evaluar dinámicamente el estado de cada túnel instalado en función de ciertas métricas, como mínimo, latencia, variación de latencia y pérdida de paquetes (%).
- utilizan un conjunto definido de herramientas para crear, distribuir y aplicar políticas de gestión de tráfico teniendo en cuenta los resultados de la medición del estado de las métricas clave de los túneles.
- clasifican el tráfico de aplicaciones en niveles L3-L4 (DSCP) del modelo OSI o por firmas L7 de aplicaciones basadas en mecanismos DPI integrados en el enrutador.
- permiten a las aplicaciones significativas definir valores umbral aceptables para las métricas, reglas de transmisión de tráfico predeterminadas y reglas de reenvío de tráfico al superar los umbrales.
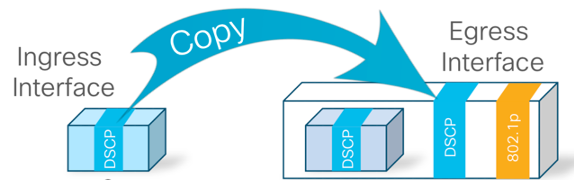
- al encapsular el tráfico en GRE/IPSec, utilizan un mecanismo establecido en la industria para transferir la marca DSCP interna al encabezado paquete GRE/IPSec externo, lo que permite sincronizar las políticas de QoS de la organización y el operador de telecomunicaciones (si existe un SLA correspondiente).
¿Cómo difieren los mecanismos de evaluación de métricas de extremo a extremo entre SD-WAN y DMVPN/PfR?
DMVPN/PfR
- Para la evaluación de métricas estándar de estado del túnel se utilizan sensores (Probes) tanto activos como pasivos. Activos: basados en tráfico del usuario, pasivos: simulan dicho tráfico (en su ausencia).
- El ajuste fino de los temporizadores y las condiciones de detección de degradación no está disponible; el algoritmo es fijo.
- Adicionalmente, está disponible la medición del ancho de banda utilizado en la dirección de salida. Lo que agrega a DMVPN/PfR una flexibilidad adicional en la gestión del tráfico.
- Algunos mecanismos de PfR, al superar métricas, dependen de la retroalimentación de señalización en forma de mensajes especiales TCA (Threshold Crossing Alert), que deben provenir del receptor del tráfico hacia la fuente, lo que a su vez implica que el estado de los canales medidos debe ser al menos suficiente para enviar tales mensajes TCA. Esto, en la mayoría de los casos, no es un problema, pero claramente no puede ser garantizado.
SD-WAN
- Para la evaluación continua de las métricas estándar del estado del túnel, se utiliza el protocolo BFD en modo echo. En este caso, no se requiere una retroalimentación especial en forma de TCA o mensajes similares, manteniendo la aislación de los dominios de fallo. Tampoco se requiere la presencia de tráfico del usuario para evaluar el estado del túnel.
- Hay opciones para ajustar finamente los temporizadores de BFD para regular la velocidad de activación y la sensibilidad del algoritmo a las degradaciones en el canal de comunicación desde algunos segundos hasta minutos.

- En el momento de redacción del artículo, en cada uno de los túneles hay una sola sesión de BFD. Esto crea potencialmente una menor granularidad en el análisis del estado del túnel. En realidad, esto puede convertirse en una limitación sólo en el caso de usar conexiones WAN basadas en MPLS L2/L3 VPN con un SLA de QoS acordado: si la marcación DSCP del tráfico BFD (después de la encapsulación en IPSec/GRE) coincide con una cola de alta prioridad en la red del operador, esto puede afectar la precisión y la velocidad de detección de la degradación para el tráfico de baja prioridad. Sin embargo, existe la posibilidad de cambiar la marcación por defecto de BFD para reducir el riesgo de que estas situaciones ocurran. En versiones futuras del software Cisco SD-WAN se espera que se introduzca una configuración más refinada de BFD, así como la posibilidad de ejecutar varias sesiones de BFD dentro de un solo túnel con valores DSCP individuales (para diferentes aplicaciones).
- BFD también permite evaluar el tamaño máximo de paquete que se puede transmitir a través de cualquier túnel sin fragmentación. Esto permite que SD-WAN ajuste dinámicamente parámetros como MTU y TCP MSS Adjust para utilizar de la manera más eficiente el ancho de banda disponible en cada enlace.
- En SD-WAN también está disponible la opción de sincronizar QoS con los operadores de red no solo en función del campo L3 DSCP, sino también en función de los valores L2 CoS, que pueden ser generados automáticamente en la red de sucursal por dispositivos especializados, como teléfonos IP.
¿Cuáles son las diferencias en las capacidades, métodos de determinación y aplicación de las políticas AppQ?
Políticas DMVPN/PfR:
- Se definen en el router(s) de la sede central a través de la línea de comandos CLI o plantillas CLI de configuraciones. La creación de plantillas CLI requiere preparación y conocimiento de la sintaxis de las políticas.

- Se definen globalmente sin posibilidad de personalización/cambios según los requisitos de segmentos individuales de la red.
- No se contempla la formación interactiva de políticas en la interfaz gráfica.
- No se prevé el seguimiento de cambios, la herencia o la creación de múltiples versiones de políticas para un cambio rápido.
- Se distribuyen automáticamente a los enrutadores de las sucursales remotas. Para ello, se utilizan los mismos canales de comunicación que para la transmisión de datos de usuario. En ausencia de un canal de comunicación entre la sede central y la sucursal remota, la difusión/cambio de políticas es imposible.
- Se aplican en cada enrutador y, si es necesario, modifican el resultado de los protocolos de enrutamiento estándar, teniendo una mayor prioridad.
- En casos donde todos los canales WAN de la sucursal experimentan pérdidas significativas de tráfico, no se prevén mecanismos de compensación..
Políticas SD-WAN:
- Se definen en la interfaz gráfica de vManage a través de un asistente interactivo de plantillas.
- Soportan la creación de múltiples políticas, copias, herencias y cambios entre políticas en tiempo real.
- Soportan la personalización de políticas para diferentes segmentos (sucursales) de la red.
- Se distribuyen utilizando cualquier canal de señal disponible entre el controlador y el enrutador y/o vSmart; no dependen directamente de la conectividad del plano de datos entre los enrutadores. Sin embargo, se requiere conectividad IP entre el enrutador y los controladores.

- En casos donde todos los canales disponibles de la sucursal experimentan pérdidas significativas de datos que superan los umbrales permitidos para aplicaciones críticas, se puede utilizar mecanismos adicionales que aumenten la fiabilidad de la transmisión:
- FEC (Corrección de Errores Adelantada) usa un algoritmo especial de codificación redundante. Al transmitir tráfico crítico a través de canales con un porcentaje significativo de pérdidas, FEC puede activarse automáticamente y permite recuperar partes de datos perdidos si es necesario. Esto aumenta ligeramente el ancho de banda utilizado, pero mejora significativamente la fiabilidad.

- Duplicación de flujos de datos Además de FEC, la política puede prever la duplicación automática del tráfico de las aplicaciones seleccionadas en caso de un nivel aún más grave de pérdidas que no se pueden compensar mediante FEC. En este caso, los datos seleccionados se transmitirán a través de todos los túneles hacia la sucursal receptora, con posterior desduplicación (eliminando copias innecesarias de paquetes). Este mecanismo aumenta notablemente la utilización de los canales, pero también eleva significativamente la fiabilidad de la transmisión.
- FEC (Corrección de Errores Adelantada) usa un algoritmo especial de codificación redundante. Al transmitir tráfico crítico a través de canales con un porcentaje significativo de pérdidas, FEC puede activarse automáticamente y permite recuperar partes de datos perdidos si es necesario. Esto aumenta ligeramente el ancho de banda utilizado, pero mejora significativamente la fiabilidad.
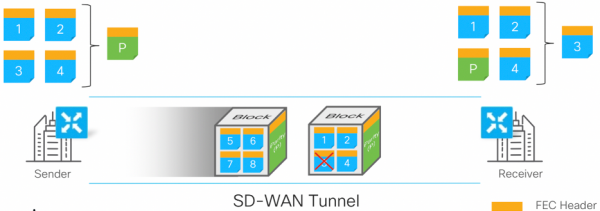
Las capacidades de Cisco SD-WAN, sin análogos directos en DMVPN/PfR
La arquitectura de la solución Cisco SD-WAN en algunos casos permite obtener funcionalidades cuya implementación en el ámbito de DMVPN/PfR es extremadamente difícil, poco práctica debido a los esfuerzos necesarios, o incluso imposible. Revisemos las más interesantes de ellas:
Ingeniería de Tráfico (TE)
TE incluye mecanismos que permiten desviar el tráfico del camino estándar formado por los protocolos de enrutamiento. TE se utiliza a menudo para garantizar una alta disponibilidad de los servicios de red, gracias a la capacidad de trasladar rápidamente y/o por anticipado el tráfico importante a un camino alternativo (no intersecado), con el fin de garantizar una mejor calidad del servicio o velocidad de recuperación en caso de fallo en el camino principal.
La complejidad de implementar TE radica en la necesidad de calcular y reservar de antemano (verificar) una ruta alternativa. En las redes MPLS de los operadores de telecomunicaciones, esta tarea se aborda utilizando tecnologías como MPLS Traffic Engineering con extensiones de protocolos IGP y el protocolo RSVP. Asimismo, en los últimos tiempos, la tecnología de Segment Routing ha ganado popularidad, ya que está más optimizada para la configuración y orquestación centralizada. En las redes WAN clásicas, estas tecnologías, por lo general, no están presentes o se reducen al uso de mecanismos hop-by-hop como Policy-Based Routing (PBR), que pueden desviar el tráfico, pero lo hacen en cada enrutador individualmente, sin tener en cuenta el estado general de la red o el resultado del PBR en pasos anteriores o posteriores. El resultado de aplicar estas opciones de TE no es alentador: el MPLS TE, debido a la complejidad de configuración y operación, se utiliza, por lo general, solo en la parte más crítica de la red (núcleo), mientras que el PBR se utiliza en enrutadores individuales sin la posibilidad de formar una política PBR unificada en toda la red. Esto también se aplica a las redes basadas en DMVPN.
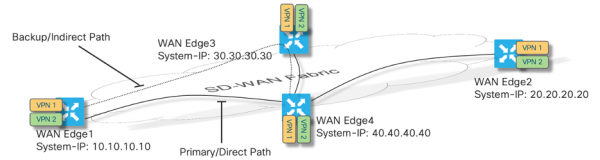
SD-WAN ofrece en este aspecto una solución mucho más elegante, que no solo es fácil de configurar, sino que también escalabilidad significativamente mejor. Esto es el resultado de las arquitecturas utilizadas en el plano de control y el plano de políticas. La implementación del plano de políticas en SD-WAN permite definir de manera centralizada la política de TE: ¿qué tráfico es de interés? ¿para qué VPN? ¿a través de qué nodos/túneles es necesario o, por el contrario, está prohibido formar una ruta alternativa? A su vez, la centralización de la gestión del plano de control basándose en controladores vSmart permite modificar los resultados del enrutamiento sin recurrir a la configuración de dispositivos individuales; los enrutadores solo ven el resultado de la lógica que se generó en la interfaz vManage y se transmitió para su aplicación en vSmart.
Service-chaining (Cadenas de servicios)
La formación de cadenas de servicios es una tarea aún más laboriosa en la enrutación clásica que el mecanismo descrito de Traffic-Engineering. En este caso, no solo es necesario crear una ruta especial para una determinada aplicación de red, sino también asegurar la posibilidad de sacar el tráfico de la red en ciertos (o todos) nodos de la red SD-WAN para su procesamiento por una aplicación o servicio específico (MSP, Balanceo, Cacheo, Inspección de tráfico, etc.). Además, es necesario poder controlar el estado de estos servicios externos para evitar situaciones de black-holing, así como contar con mecanismos que permitan ubicar estos servicios externos similares en diversas geolocalizaciones, permitiendo que la red elija automáticamente el nodo de servicio más óptimo para procesar el tráfico de cada sucursal. En el caso de Cisco SD-WAN, esto se puede lograr fácilmente creando una política centralizada adecuada que "una" todos los aspectos de la cadena de servicio objetivo en un todo y cambiar automáticamente la lógica del data-plane y control-plane solo donde y cuando sea necesario.
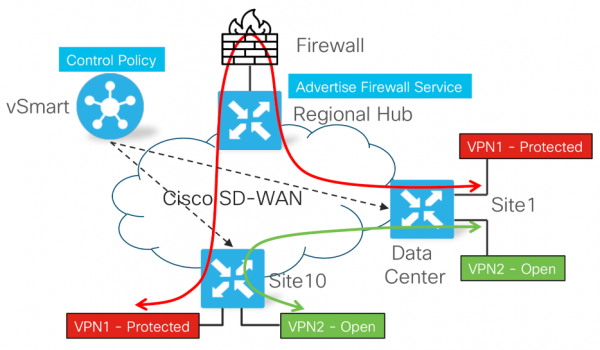
La capacidad de formar un procesamiento geodistribuido del tráfico de tipos de aplicaciones seleccionadas en una secuencia determinada en equipos especializados (pero no relacionados con la propia red SD-WAN) es, sin duda, la demostración más clara de las ventajas de Cisco SD-WAN sobre las tecnologías clásicas y incluso sobre algunas soluciones alternativas de SD-WAN de otros fabricantes.
¿Cuál es el resultado?
Es evidente que tanto DMVPN (juntamente o sin Performance Routing) como Cisco SD-WAN resuelven en última instancia tareas muy similares en relación con la red WAN distribuida de la organización. Sin embargo, las diferencias arquitectónicas y funcionales significativas de la tecnología Cisco SD-WAN llevan el proceso de abordar estos problemas a un nivel de calidad diferente. En resumen, se pueden señalar las siguientes diferencias significativas entre las tecnologías SD-WAN y DMVPN/PfR:
- DMVPN/PfR utilizan en general tecnologías probadas en el tiempo para construir redes VPN superpuestas y, en lo que respecta al plano de datos, son similares a la más moderna tecnología SD-WAN, aunque existen ciertas limitaciones en forma de una configuración estática obligatoria de los enrutadores y la elección de topologías está restringida a Hub-n-Spoke. Por otro lado, DMVPN/PfR tiene algunas funcionalidades que aún no están disponibles en SD-WAN (se refiere a BFD por aplicación).
- En el ámbito de la tecnología del plano de control, se diferencian fundamentalmente. Dada la centralización del procesamiento de los protocolos de señalización, SD-WAN permite, entre otras cosas, reducir significativamente los dominios de fallo y 'desvincular' el proceso de transmisión del tráfico de usuario de la interacción señalética: la temporal indisponibilidad de los controladores no afecta la capacidad de transmitir tráfico de usuario. Al mismo tiempo, la indisponibilidad temporal de cualquier sucursal (incluida la central) no afecta la posibilidad de que las demás sucursales interactúen entre sí y con los controladores.
- La arquitectura para la formación y aplicación de políticas de gestión de tráfico en el caso de SD-WAN también supera a la de DMVPN/PfR: el geo-redundancia está mucho mejor implementada, no hay vinculación al Hub, hay más posibilidades de ajuste fino de las políticas, y la lista de escenarios de gestión de tráfico implementados también es significativamente mayor.
- El proceso de orquestación de la solución también difiere considerablemente. DMVPN asume la existencia de parámetros previamente conocidos que deben reflejarse de alguna manera en la configuración, lo que limita un poco la flexibilidad de la solución y la posibilidad de cambios dinámicos. A su vez, SD-WAN parte de la premisa de que en el momento inicial de conexión, el enrutador 'no sabe nada' sobre sus controladores, pero sabe 'a quién preguntar' — esto es suficiente no solo para establecer automáticamente la conexión con los controladores, sino también para formar automáticamente una topología de plano de datos completamente conectada, que luego se puede ajustar/cambiar de manera flexible mediante políticas.
- En términos de gestión centralizada, automatización y monitoreo, SD-WAN supera de manera previsible las capacidades de DMVPN/PfR, que son el resultado de la evolución de las tecnologías clásicas y dependen en gran medida de la línea de comandos CLI y del uso de sistemas NMS basados en plantillas.
- En SD-WAN, en comparación con DMVPN, los requisitos de seguridad han alcanzado un nuevo nivel cualitativo. Los principios fundamentales son: cero confianza, escalabilidad y autenticación de dos factores.
De estas conclusiones simples podría surgir la impresión errónea de que la creación de una red basada en DMVPN/PfR ha perdido relevancia hoy en día. Sin embargo, esto no es del todo cierto. Por ejemplo, en casos donde la red utiliza una gran cantidad de equipos obsoletos y no hay posibilidad de reemplazarlos, DMVPN puede permitir la integración de dispositivos "antiguos" y "nuevos" en una sola red geo-distribuida con muchas de las ventajas mencionadas anteriormente.
Por otro lado, es importante recordar que todos los enrutadores empresariales actuales de Cisco basados en IOS XE (ISR 1000, ISR 4000, ASR 1000, CSR 1000v) hoy en día soportan cualquier modo de operación, tanto enrutamiento clásico como DMVPN y SD-WAN. La elección está determinada por las necesidades actuales y la comprensión de que en cualquier momento se puede comenzar a migrar hacia una tecnología más avanzada en el mismo equipo.
Fuente: habr.com
