

Un grupo de investigadores de la Universidad de Ruhr en Bochum (Alemania) presentó una técnica de ataque (), que permite interceptar llamadas de voz cifradas en redes móviles 4G/LTE, que utilizan la tecnología VoLTE para la transmisión de tráfico de voz ().
.
Para proteger las llamadas telefónicas de la interceptación en VoLTE, se aplica cifrado en el canal entre el cliente y el operador basado en . La especificación requiere generar un flujo de clave único para cada sesión, pero como han descubierto los investigadores, 12 de las 15 estaciones base probadas no cumplen con esta condición y reutilizan el mismo flujo de claves para dos llamadas consecutivas a través de un mismo canal de radio o utilizan métodos previsibles para generar una nueva secuencia.
La reutilización del flujo de claves permite al atacante descifrar el tráfico cifrado grabado de la conversación. Para descifrar el contenido de la llamada de voz, el atacante primero intercepta y guarda el tráfico de radio cifrado entre la víctima y la estación base vulnerable. Después de que la llamada se haya completado, el atacante vuelve a llamar a la víctima y trata de prolongar la conversación tanto como sea posible, evitando que la víctima cuelgue. Durante esta conversación, además de grabar el tráfico de radio cifrado, también se guarda la señal de audio original no cifrada.
Para descifrar la primera llamada de la víctima, el atacante puede calcular el valor del flujo de claves basándose en el tráfico cifrado interceptado durante la segunda llamada y los datos de voz originales grabados en el teléfono del atacante, mediante la operación XOR entre los datos abiertos y los cifrados. Dado que el flujo de claves se reutiliza, al aplicar el flujo de claves calculado para la segunda llamada a los datos cifrados de la primera llamada, el atacante puede acceder a su contenido original. Cuanto más tiempo dure la segunda conversación del atacante con la víctima, más información se podrá descifrar de la primera llamada. Por ejemplo, si el atacante logró extender la conversación a 5 minutos, podrá descifrar 5 minutos.
Para capturar el tráfico cifrado en redes LTE, los investigadores utilizaron un analizador de señales , y para obtener el flujo de voz original durante la llamada del atacante, se utilizaron teléfonos inteligentes Android controlados a través de ADB y . El costo del equipo necesario para llevar a cabo el ataque se estima en 7000 dólares.
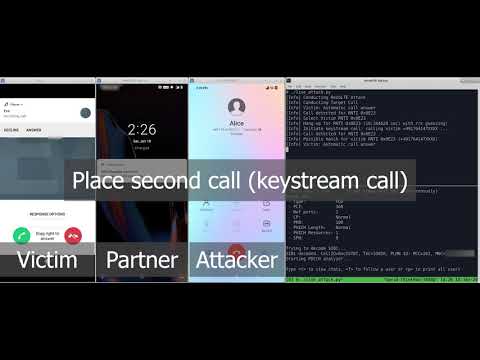
Los fabricantes de estaciones base fueron notificados sobre el problema en diciembre del año pasado, y la mayoría ya ha publicado parches para resolver la vulnerabilidad. Sin embargo, algunos operadores podrían haber ignorado las actualizaciones. Para verificar la exposición en redes LTE y 5G se requiere una aplicación móvil especial para la plataforma Android 9 (se necesita acceso root y un teléfono inteligente basado en chips Qualcomm, como el Xiaomi Mi A3, One Plus 6T y Xiaomi Mix 3 5G). Además de determinar la existencia de la vulnerabilidad, la aplicación también puede utilizarse para capturar tráfico y ver mensajes de servicio. El tráfico capturado se guarda en formato PCAP y puede ser enviado al servidor HTTP especificado por el usuario para análisis posterior con herramientas estándar.
Fuente: opennet.ru
