

Continuamos la conversación sobre métodos para aumentar la seguridad de las redes. En este artículo, hablaremos sobre medidas adicionales de seguridad y la organización de redes inalámbricas más seguras.
Prefacio a la segunda parte
En el artículo anterior se discutieron los problemas de seguridad de la red WiFi y los métodos directos de protección contra el acceso no autorizado. Se consideraron medidas obvias para prevenir la interceptación del tráfico: cifrado, ocultación de la red y filtrado por MAC, así como métodos especiales, por ejemplo, la lucha contra los Rogue AP. Sin embargo, además de las formas directas de protección, también existen indirectas. Estas son tecnologías que no solo ayudan a mejorar la calidad de la comunicación, sino que también contribuyen a mejorar la seguridad.
Las dos características principales de las redes inalámbricas son: acceso remoto sin contacto y el espectro radioeléctrico como medio de transmisión de datos, donde cualquier receptor de señal puede escuchar la frecuencia y cualquier transmisor puede interrumpir la red con transmisiones inútiles y simplemente causar interferencias. Esto, entre otras cosas, afecta negativamente la seguridad general de la red inalámbrica.
No se puede vivir solo de la seguridad. También hay que trabajar de alguna manera, es decir, intercambiar datos. Y desde este punto de vista, el WiFi tiene muchas otras deficiencias:
- espacios en la cobertura («puntos ciegos»);
- la influencia de fuentes externas y puntos de acceso vecinos entre sí.
Como resultado, debido a los problemas descritos anteriormente, disminuye la calidad de la señal, la conexión pierde estabilidad y la velocidad de intercambio de datos cae.
Por supuesto, los aficionados a las redes cableadas señalarán con gusto que al utilizar conexiones por cable y, más aún, de fibra óptica, no se observan tales problemas.
Surge la pregunta: ¿se pueden resolver estas cuestiones sin recurrir a medidas drásticas como reconectar a todos los insatisfechos a la red cableada?
¿Dónde comienza todos los problemas?
En el momento en que surgieron las redes WiFi de oficina y otras, la configuración generalmente seguía un algoritmo sencillo: se instalaba un único punto de acceso en el centro del perímetro con el objetivo de maximizar la cobertura. Si para áreas remotas la señal no era suficiente, se añadía una antena amplificadora al punto de acceso. Rara vez se añadía un segundo punto de acceso, por ejemplo, para la oficina del director remoto. Eso era, probablemente, toda la mejora.
Este enfoque tenía sus razones. En primer lugar, en los inicios de las redes inalámbricas, el equipo para ellas era costoso. En segundo lugar, instalar más puntos de acceso significaba enfrentar preguntas para las cuales no había respuestas en ese momento. Por ejemplo, ¿cómo organizar un cambio sin interrupciones para el cliente entre los puntos? ¿Cómo lidiar con la interferencia mutua? ¿Cómo simplificar y estructurar la gestión de los puntos, por ejemplo, la aplicación simultánea de prohibiciones/permisos, monitoreo, etc.? Por lo tanto, era mucho más sencillo seguir el principio: cuanto menos dispositivos, mejor.
Al mismo tiempo, el punto de acceso, ubicado bajo el techo, emitía en un patrón circular (o más precisamente, en un diagrama ovalado).
Sin embargo, las formas de las estructuras arquitectónicas no se adaptan bien a los diagramas ovalados de propagación de señal. Por lo tanto, en algunos lugares la señal casi no llega y necesita ser amplificada, mientras que en otros, la emisión se extiende más allá del perímetro y es accesible para personas no autorizadas.
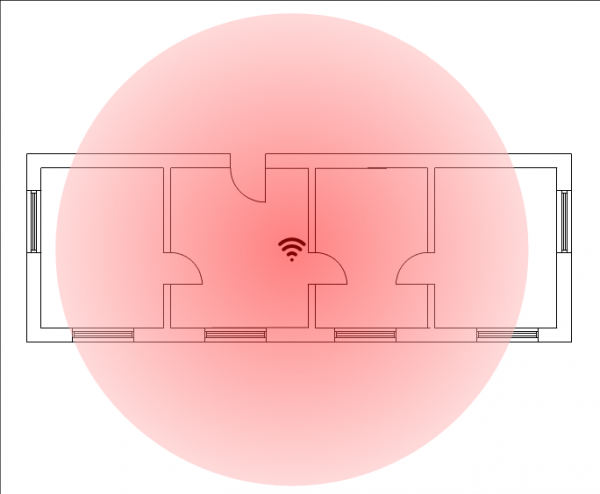
Figura 1. Ejemplo de cobertura con el uso de un único punto en la oficina.
Nota. Se trata de una aproximación grosera, en la que no se tienen en cuenta los obstáculos para la propagación, así como la directividad de la señal. En la práctica, la forma de los diagramas para diferentes modelos de puntos puede variar.
La situación se puede mejorar si se utilizan más puntos de acceso.
En primer lugar, esto permitirá distribuir más eficazmente los dispositivos transmisores por el área de la habitación.
En segundo lugar, existe la posibilidad de reducir el nivel de señal, evitando que se salga del perímetro de la oficina u otro objeto. En este caso, para contabilizar el tráfico de la red inalámbrica, se necesita acercarse casi al límite del perímetro o incluso entrar en sus confines. Aproximadamente así actúa un intruso para infiltrarse en la red cableada interna.
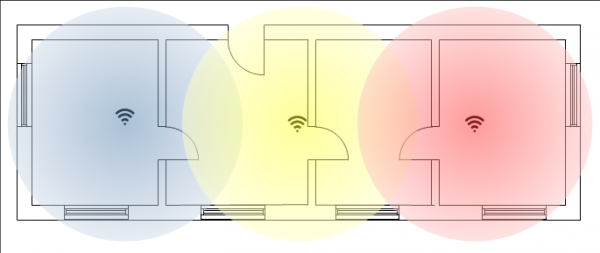
Figura 2. Aumentar el número de puntos de acceso permite una mejor distribución de la cobertura.
Revisemos una vez más ambas figuras. En la primera se observa claramente una de las principales vulnerabilidades de la red inalámbrica: la señal se puede captar a una distancia considerable.
En la segunda figura la situación no es tan grave. Cuantos más puntos de acceso haya, más efectiva será la zona de cobertura, y la potencia de la señal apenas saldrá más allá del perímetro, digamos, de la oficina, el edificio y otros posibles lugares.
El atacante deberá acercarse de alguna manera sin ser detectado para interceptar la señal relativamente débil desde "la calle" o "el pasillo", etc. Para ello tendrá que acercarse mucho al edificio de oficinas, por ejemplo, para situarse bajo las ventanas. O intentar entrar en el propio edificio de oficinas. En cualquier caso, esto aumenta el riesgo de ser "detectado" por la videovigilancia o atraer la atención de la seguridad. Además, se reduce significativamente el intervalo de tiempo para el ataque. Esto ya es difícil de llamar "condiciones ideales para un hackeo".
Por supuesto, queda otro "pecado original": las redes inalámbricas emiten en un rango accesible, el cual puede ser interceptado por todos los clientes. En efecto, una red WiFi se puede comparar con un Ethernet-HUB, donde la señal se envía simultáneamente a todos los puertos. Para evitar esto, idealmente cada par de dispositivos debería comunicarse en su propio canal de frecuencia, que no debería ser interferido por nadie más.
Aquí están, en resumen, los principales problemas. Analicemos las formas de resolverlos.
Medidas de protección: directas e indirectas
Como se mencionó en el artículo anterior, no se puede lograr una protección ideal en ningún caso. Pero se puede dificultar al máximo la realización de un ataque, haciendo que el resultado no sea rentable en relación con el esfuerzo invertido.
Condicionalmente, las medidas de protección se pueden dividir en dos grupos principales:
- tecnologías de protección directa del tráfico, como la encriptación o la filtración por MAC;
- tecnologías que fueron inicialmente diseñadas para otros propósitos, por ejemplo, para aumentar la velocidad, pero que indirectamente complican la vida al atacante.
Se habló del primer grupo en la primera parte. Pero en nuestro arsenal también tenemos medidas adicionales indirectas. Como se mencionó anteriormente, aumentar el número de puntos de acceso permite reducir el nivel de señal y hacer más uniforme la zona de cobertura, lo que complica la vida del atacante.
Otro matiz: aumentar la velocidad de transmisión de datos facilita la implementación de medidas de seguridad adicionales. Por ejemplo, se puede instalar un cliente VPN en cada computadora portátil y transmitir datos incluso dentro de la red local a través de canales encriptados. Esto requerirá algunos recursos, incluidos los de hardware, pero el nivel de protección aumenta significativamente.
A continuación, proporcionamos una descripción de las tecnologías que permiten mejorar el funcionamiento de la red y, de manera indirecta, aumentar el nivel de seguridad.
Medios indirectos para mejorar la protección: ¿qué puede ayudar?
Client Steering
La función Client Steering sugiere a los dispositivos clientes que utilicen primero la banda de 5 GHz. Si esta opción no está disponible para el cliente, aún podrá utilizar la de 2.4 GHz. Para redes obsoletas con un bajo número de puntos de acceso, el trabajo principal se lleva a cabo en la banda de 2.4 GHz. Para el rango de frecuencias de 5 GHz, el esquema de un único punto de acceso resultará inaceptable en muchos casos. Esto se debe a que la señal de mayor frecuencia atraviesa peor las paredes y rodea los obstáculos. Recomendación habitual: para garantizar una conexión en la banda de 5 GHz, es preferible trabajar en línea de visión desde el punto de acceso.
En los estándares modernos 802.11ac y 802.11ax, al contar con un mayor número de canales, se pueden establecer varios puntos de acceso a distancias más cercanas, lo que permite reducir la potencia sin perder, e incluso ganando en velocidad de transmisión de datos. En resumen, el uso de la banda de 5 GHz complica la vida de los atacantes, pero mejora la calidad de la conexión para los clientes que están dentro del área de cobertura.
Esta función está disponible:
- en los puntos de acceso Nebula y NebulaFlex;
- en los cortafuegos con función de controlador.
Auto Healing
Como se mencionó anteriormente, los contornos del perímetro de la habitación no encajan bien en diagramas de puntos de acceso redondeados.
Para resolver este problema, primero es necesario utilizar la cantidad óptima de puntos de acceso y, en segundo lugar, reducir la influencia mutua. Pero si simplemente se reduce manualmente la potencia de los transmisores, esta intervención directa puede empeorar la conexión. Esto será especialmente evidente cuando uno o varios puntos de acceso fallen.
La Auto Healing permite ajustar la potencia de manera rápida sin perder la fiabilidad y la velocidad de transmisión de datos.
Al utilizar esta función, el controlador verifica el estado y la operatividad de los puntos de acceso. Si uno de ellos no funciona, los puntos cercanos reciben la instrucción de aumentar la potencia de la señal para cubrir el "hueco blanco". Una vez que el punto de acceso vuelve a funcionar, los puntos vecinos reciben la instrucción de reducir la potencia de la señal para disminuir el nivel de interferencias mutuas.
Roaming WiFi sin costuras
A primera vista, esta tecnología no parece aumentar el nivel de seguridad, más bien al contrario, ya que facilita el cambio de clientes (incluyendo a los atacantes) entre puntos de acceso en una misma red. Pero si se utilizan dos o más puntos de acceso, es necesario garantizar un funcionamiento cómodo sin problemas. Además, si un punto de acceso está sobrecargado, se ocupa peor de funciones de protección como el cifrado, surgen retrasos en el intercambio de datos y otras molestias. En este sentido, el roaming sin costuras es un gran apoyo para distribuir la carga de manera flexible y asegurar un funcionamiento continuo en modo seguro.
Configuración de umbrales de nivel de señal para conectar y desconectar clientes inalámbricos (Signal Threshold o Signal Strength Range)
Al utilizar un único punto de acceso, esta función no tiene valor. Pero bajo la condición de que funcionen varios puntos controlados por un controlador, se puede organizar una distribución móvil de clientes entre diferentes AP. Cabe recordar que las funciones del controlador de puntos de acceso están disponibles en muchas líneas de enrutadores de Zyxel: ATP, USG, USG FLEX, VPN, ZyWALL.
Los dispositivos mencionados anteriormente tienen una función para desconectar al cliente que está conectado a un SSID con señal débil. 'Débil' significa que la señal está por debajo del umbral establecido en el controlador. Después de que el cliente haya sido desconectado, enviará una solicitud de sondeo para buscar otro punto de acceso.
Por ejemplo, si un cliente está conectado a un punto de acceso con señal inferior a -65dBm, y el umbral de desconexión de la estación es de -60dBm, en este caso, el punto de acceso desconectará al cliente con dicho nivel de señal. Ahora el cliente inicia el procedimiento de reconexión y se conectará a otro punto de acceso con una señal que supere o sea igual a -60dBm (el umbral de señal de la estación).
Esto juega un papel importante al usar múltiples puntos de acceso. De este modo, se evita la situación en la que la mayoría de los clientes se aglomeran en un solo punto, mientras que otros puntos de acceso permanecen inactivos.
Además, se puede limitar la conexión de clientes con señal débil, que poseen una alta probabilidad de estar en el perímetro del área, por ejemplo, detrás de una pared en la oficina vecina, lo que permite también considerar esta función como un método indirecto de protección.
La transición a WiFi 6 como uno de los caminos para aumentar el nivel de seguridad
Sobre las ventajas de las medidas de protección directa, ya hablamos anteriormente en el artículo anterior «Características de la protección de redes inalámbricas y cableadas. Parte 1 — Medidas de protección directas».
Las redes WiFi 6 ofrecen velocidades de transmisión de datos más altas. Por un lado, el nuevo grupo de estándares permite incrementar la velocidad, y por otro lado, instalar aún más puntos de acceso en el mismo espacio. El nuevo estándar permite utilizar menos potencia para transmitir a una mayor velocidad.
Aumento de la velocidad de intercambio de datos.
La transición a WiFi 6 implica un aumento en la velocidad de intercambio hasta 11Gb/s (tipo de modulación 1024-QAM, canales de 160 MHz). Además, los nuevos dispositivos compatibles con WiFi 6 tienen un mayor rendimiento. Uno de los principales problemas al implementar medidas de seguridad adicionales, como un canal VPN para cada usuario, es la disminución de la velocidad. Con WiFi 6 será más fácil aplicar sistemas de protección adicionales.
BSS Coloring
Antes hemos mencionado que una cobertura más uniforme reduce la penetración de la señal WiFi más allá del perímetro. Sin embargo, a medida que aumenta el número de puntos de acceso, incluso el uso de Auto Healing puede no ser suficiente, ya que el tráfico 'ajeno' de un punto vecino seguirá penetrando en la zona de recepción.
Con el uso de BSS Coloring, el punto de acceso deja marcas especiales (colorea) en sus paquetes de datos. Esto permite ignorar la influencia de dispositivos transmisores vecinos (puntos de acceso).
MU-MIMO mejorado
En 802.11ax también hay importantes mejoras en la tecnología MU-MIMO (Multi-User - Multiple Input Multiple Output). MU-MIMO permite que el punto de acceso intercambie datos con varios dispositivos simultáneamente. Sin embargo, en el estándar anterior, esta tecnología solo podía soportar grupos de cuatro clientes en una misma frecuencia. Esto facilitaba la transmisión, pero no la recepción. WiFi 6 utiliza MIMO de múltiples usuarios 8×8 para la transmisión y recepción.
Nota. El estándar 802.11ax aumenta el tamaño de los grupos MU-MIMO en la transmisión entrante, proporcionando un rendimiento de red WiFi más eficiente. El canal MIMO de salida múltiple es una nueva adición al 802.11ax.
OFDMA (Acceso múltiple por división de frecuencia ortogonal)
Este es un nuevo método de acceso y gestión de canales desarrollado sobre la base de tecnologías que ya se han probado en la tecnología de telefonía móvil LTE.
OFDMA permite enviar más de una señal por la misma línea o canal simultáneamente, asignando un intervalo de tiempo para cada transmisión y aplicando separación de frecuencia. Como resultado, no solo aumenta la velocidad gracias a una mejor utilización del canal, sino que también se mejora la seguridad.
Currículum
Las redes WiFi se vuelven cada año más seguras. El uso de tecnologías modernas permite establecer un nivel aceptable de protección.
Los métodos directos de protección en forma de cifrado de tráfico han demostrado ser bastante efectivos. No olvidemos las medidas adicionales: filtrado por MAC, ocultación del identificador de red, Detección de AP Rogue (Contención de AP Rogue).
Pero también hay medidas indirectas que mejoran la cooperación entre dispositivos inalámbricos y aumentan la velocidad de intercambio de datos.
El uso de nuevas tecnologías permite reducir el nivel de señal desde los puntos, logrando una cobertura más uniforme, lo cual se refleja positivamente en el rendimiento de toda la red inalámbrica en general, incluyendo la seguridad.
El sentido común sugiere que para aumentar la seguridad, todos los medios son válidos: tanto directos como indirectos. Esta combinación permite complicar al máximo la vida del delincuente.
Enlaces útiles:
- Características de la protección de redes inalámbricas y cableadas. Parte 1 — Medidas directas de protección
Fuente: habr.com
