

Cualquiera que sea la actividad de la empresa, la seguridad debe ser una parte integral de su plan de seguridad. Los servicios de resolución de nombres, que convierten nombres de nodos en direcciones IP, son utilizados por prácticamente todas las aplicaciones y servicios en la red.
Si un atacante logra tomar el control del DNS de la organización, podrá fácilmente:
- asumir el control de los recursos accesibles públicamente
- redirigir correos electrónicos entrantes, así como solicitudes web y intentos de autenticación
- crear y validar certificados SSL/TLS
Esta guía aborda la seguridad de DNS desde dos perspectivas:
- Monitorear y controlar continuamente el DNS
- Cómo nuevos protocolos de DNS, como DNSSEC, DoH y DoT, pueden ayudar a proteger la integridad y confidencialidad de las consultas de DNS transmitidas
¿Qué es la seguridad de DNS?
El concepto de seguridad de DNS abarca dos componentes importantes:
- Asegurar la integridad y disponibilidad general de los servicios de DNS que convierten nombres de nodos en direcciones IP
- Monitorear la actividad de DNS para detectar posibles problemas de seguridad en su red
¿Por qué el DNS es vulnerable a ataques?
La tecnología DNS fue creada en los inicios de Internet, mucho antes de que alguien comenzara a pensar en la seguridad de redes. DNS opera sin autenticación ni cifrado, procesando las solicitudes de cualquier usuario de forma ciega.
Debido a esto, existen numerosas formas de engañar al usuario y falsificar la información sobre dónde realmente se llevan a cabo las conversiones de nombres a direcciones IP.
Seguridad de DNS: cuestiones y componentes
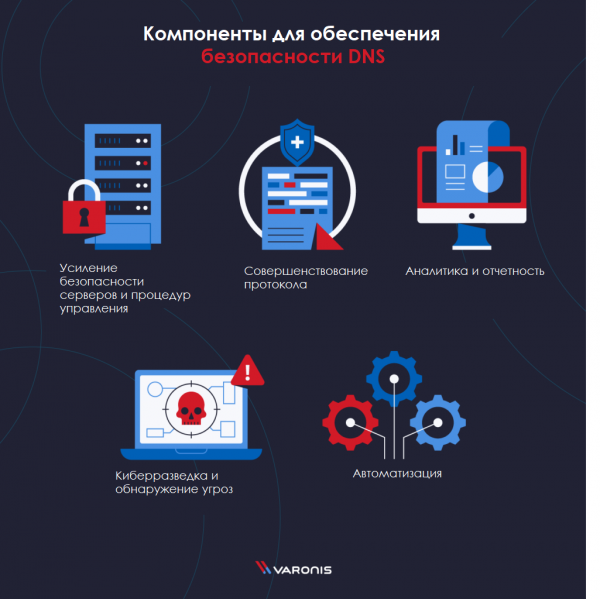
La seguridad de DNS consta de varios elementos clave componentes, cada uno de los cuales debe ser considerado para garantizar una protección completa:
- Fortalecimiento de la seguridad de los servidores y de los procedimientos de gestión: aumente el nivel de seguridad de los servidores y establezca un patrón estándar de implementación
- Mejora de protocolos: implemente DNSSEC, DoT o DoH
- Análisis e informes: agregue el registro de eventos DNS al sistema SIEM para mayor contexto en la investigación de incidentes
- Ciberinteligencia y detección de amenazas: suscríbase a un canal activo de informes sobre amenazas
- Automatización: Cree la mayor cantidad posible de escenarios para automatizar procesos
Los componentes de alto nivel mencionados anteriormente son solo la punta del iceberg en la seguridad del DNS. En la siguiente sección, exploraremos en detalle casos de uso más concretos y mejores prácticas que debe conocer.
Ataques de DNS
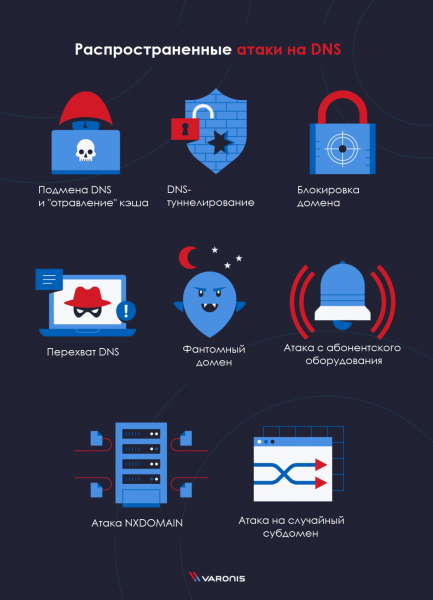
- : Uso de vulnerabilidades del sistema para manipular la caché de DNS con el fin de redirigir a los usuarios a otro lugar
- : Principalmente utilizado para evadir medios de protección contra conexiones remotas
- Interceptación de DNS: Redirigir tráfico DNS normal a otro servidor DNS objetivo al modificar el registrador de dominio
- Ataque NXDOMAIN: Realizar un ataque DDoS a un servidor DNS autoritativo enviando solicitudes de dominio inapropiadas para obtener una respuesta forzada
- Dominio fantasma: Hace que el resolvedor DNS espere una respuesta de dominios inexistentes, lo que lleva a una disminución en el rendimiento
- Ataque de subdominio aleatorio: Hosts comprometidos y botnets ejecutan un ataque DDoS a un dominio activo, pero concentran su fuego en subdominios falsos para obligar al servidor DNS a realizar consultas de registros y asumir el control del servicio
- Bloqueo de dominio: Consiste en enviar múltiples respuestas de spam para bloquear los recursos del servidor DNS
- Ataque de botnet desde equipos de abonados: Un conjunto de computadoras, módems, enrutadores y otros dispositivos que concentran potencia de computación en un sitio web específico para saturarlo de solicitudes de tráfico
Ataques utilizando DNS
Ataques que utilizan de alguna manera el DNS para atacar otros sistemas (es decir, la modificación de registros DNS no es el objetivo final):
- Fast-Flux
- Redes Flux individuales
- Redes Flux dobles
Ataques de DNS
Ataques en los que se devuelve a un servidor DNS la dirección IP deseada por el atacante:
- Suplantación de DNS o 'envenenamiento' de la caché
- Interceptación de DNS
¿Qué es DNSSEC?
DNSSEC, módulos de seguridad del servicio de nombres de dominio, se utilizan para verificar registros DNS sin necesidad de conocer la información general sobre cada consulta DNS específica.
DNSSEC utiliza claves de firma digital (PKI) para confirmar si los resultados de la consulta de nombre de dominio provienen de una fuente permitida.
La implementación de DNSSEC no solo es la mejor práctica en la industria, sino que también ayuda de manera efectiva a evitar la mayoría de los ataques a DNS.
Principio de funcionamiento de DNSSEC
DNSSEC funciona de manera similar a TLS/HTTPS, utilizando pares de claves públicas y privadas para la firma digital de los registros DNS. Resumen general del proceso:
- Los registros DNS son firmados por un par de claves privadas y públicas.
- Las respuestas a las consultas DNSSEC contienen el registro solicitado, así como la firma y la clave pública.
- Luego se utiliza para verificar la autenticidad del registro y la firma.
Seguridad de DNS y DNSSEC
DNSSEC es un medio para verificar la integridad de las consultas DNS. No afecta la confidencialidad de DNS. En otras palabras, DNSSEC puede darte confianza en que la respuesta a tu consulta DNS no ha sido falsificada, pero cualquier atacante puede ver esos resultados en la forma en que te fueron entregados.
DoT — DNS sobre TLS
El Transporte de Seguridad (Transport Layer Security, TLS) es un protocolo criptográfico para proteger la información transmitida a través de una conexión de red. Una vez que se establece una conexión segura TLS entre el cliente y el servidor, los datos transmitidos se cifran y ningún intermediario puede verlos.
generalmente se usa como parte de HTTPS (SSL) en tu navegador web, ya que las consultas se envían a servidores HTTP seguros.
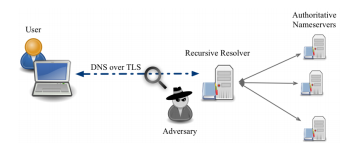
DNS-over-TLS (DNS sobre TLS, DoT) utiliza el protocolo TLS para cifrar el tráfico UDP de las consultas DNS comunes.
El cifrado de estas consultas en texto claro ayuda a proteger a los usuarios o aplicaciones que realizan las consultas de varios ataques.
- MitM, o "hombre en el medio": sin cifrado, un sistema intermedio entre el cliente y el servidor DNS autoritativo puede potencialmente enviar al cliente información falsa o maliciosa en respuesta a la consulta.
- Espionaje y seguimiento: sin cifrado, es fácil para los sistemas intermedios ver a qué sitios accede un usuario o aplicación específica. Aunque no se puede saber la página concreta que se está visitando en un sitio solo con DNS, conocer los dominios solicitados es suficiente para perfilar a un sistema o una persona.
Fuente:
DoH — DNS sobre HTTPS
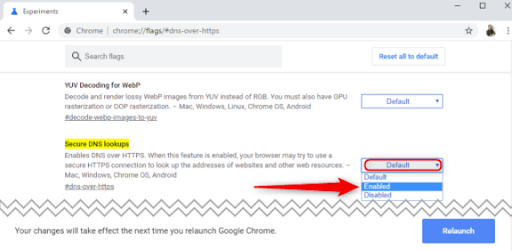
DNS sobre HTTPS (DNS sobre HTTPS, DoH) es un protocolo experimental, promovido conjuntamente por Mozilla y Google. Sus objetivos son similares a los del protocolo DoT: mejorar la privacidad de las personas en internet mediante el cifrado de las solicitudes y respuestas DNS.
Las solicitudes DNS estándar se transmiten a través de UDP. Las solicitudes y respuestas se pueden rastrear con herramientas como . DoT cifra estas solicitudes, pero aún se identifican como un tráfico UDP bastante distintivo en la red.
DoH utiliza un enfoque diferente y transmite solicitudes cifradas para la resolución de nombres de nodos de red a través de conexiones HTTPS, que en la red se ven como cualquier otra solicitud web.
Esta diferencia tiene consecuencias importantes tanto para los administradores de sistemas como para el futuro de la resolución de nombres.
- La filtración DNS es un método común de filtrado del tráfico web para proteger a los usuarios de ataques de phishing, sitios que distribuyen malware u otra actividad potencialmente peligrosa en una red corporativa. El protocolo DoH elude estos filtros, potencialmente exponiendo a los usuarios y a la red a un mayor riesgo.
- En el modelo actual de resolución de nombres, cada dispositivo en la red obtiene las solicitudes DNS de un mismo lugar (del servidor DNS especificado). DoH y, en particular, su implementación en Firefox muestran que esto podría cambiar en el futuro. Cada aplicación en una computadora podría obtener datos de diferentes fuentes DNS, lo que complica significativamente la detección y resolución de problemas, la seguridad y la modelización de riesgos.
Fuente:
¿Cuál es la diferencia entre DNS sobre TLS y DNS sobre HTTPS?
Comencemos con DNS sobre TLS (DoT). Aquí el enfoque principal es que el protocolo DNS original no se modifica, sino que se transmite de forma segura a través de un canal protegido. DoH, por otro lado, coloca DNS en un formato HTTP antes de realizar las solicitudes.
Alertas de monitoreo DNS
La capacidad de rastrear eficazmente el tráfico DNS en su red en busca de anomalías sospechosas es crucial para la detección temprana de intrusiones. Utilizar una herramienta como Varonis Edge le permitirá mantenerse al tanto de todas las métricas importantes y crear perfiles para cada cuenta en su red. Puede configurar la generación de alertas como resultado de combinaciones de acciones que ocurren durante un período específico.
El monitoreo de cambios en DNS, ubicaciones de cuentas, así como hechos de primer uso y acceso a datos confidenciales, junto con la actividad fuera del horario laboral, son solo algunos de los indicadores que se pueden correlacionar para crear una imagen más amplia de la detección.
Fuente: habr.com
