

1. Introducción
Cada empresa, incluso la más pequeña, tiene la necesidad de llevar a cabo la autenticación, autorización y registro de usuarios (familia de protocolos AAA). En la etapa inicial, AAA se implementa bastante bien utilizando protocolos como RADIUS, TACACS+ y DIAMETER. Sin embargo, a medida que crece el número de usuarios y de la empresa, también aumentan las tareas: máxima visibilidad de hosts y dispositivos BYOD, autenticación multifactor, creación de políticas de acceso de múltiples niveles y mucho más.
Para tales tareas, la clase de soluciones NAC (Control de Acceso a la Red) es ideal. En un ciclo de artículos dedicado a (Engine de Servicios de Identidad) — solución NAC para proporcionar control de acceso a los usuarios en la red interna considerando el contexto, analizaremos en detalle la arquitectura, la inicialización, la configuración y la licencia de la solución.
Recuerdo brevemente que Cisco ISE permite:
Crear un acceso de invitados de forma rápida y sencilla en una WLAN dedicada;
Detectar dispositivos BYOD (por ejemplo, PCs domésticos de empleados que traen al trabajo);
Centralizar y aplicar políticas de seguridad a usuarios de dominio y no dominio utilizando etiquetas de grupo de seguridad SGT (tecnología );
Verificar que las computadoras tengan instalado cierto software y cumplan con los estándares (posturing);
Clasificar y perfilar dispositivos finales y de red;
Proporcionar visibilidad de los dispositivos finales;
Enviar registros de eventos de inicio/cierre de sesión de usuarios y sus identidades (identity) al NGFW para formar políticas basadas en el usuario;
Integrarse de forma nativa con Cisco StealthWatch y poner en cuarentena hosts sospechosos involucrados en incidentes de seguridad ();
Y otras características estándar del servidor AAA.
Mis colegas de la industria ya han escrito sobre Cisco ISE, por lo que a continuación recomiendo consultar: ,.
2. Arquitectura
En la arquitectura del Identity Services Engine hay 4 entidades (nodos): nodo de administración (Policy Administration Node), nodo de distribución de políticas (Policy Service Node), nodo de monitoreo (Monitoring Node) y nodo PxGrid (PxGrid Node). Cisco ISE puede ser instalado de manera autónoma (standalone) o distribuida (distributed). En la variante standalone, todas las entidades se encuentran en una única máquina virtual o servidor físico (Secure Network Servers — SNS), mientras que en la configuración distributed, los nodos están distribuidos en diferentes dispositivos.
El nodo de administración de políticas (PAN) es un nodo obligatorio que permite realizar todas las operaciones administrativas en Cisco ISE. Procesa todas las configuraciones del sistema relacionadas con AAA. En una configuración distribuida (los nodos pueden instalarse como máquinas virtuales separadas), se pueden tener hasta dos PAN para asegurar la redundancia, en modo Activo/En espera.
El nodo de servicio de políticas (PSN) es un nodo obligatorio que proporciona acceso a la red, estado, acceso de invitados, servicios a clientes y perfilado. El PSN evalúa las políticas y las aplica. Generalmente, se instalan varios PSN, especialmente en una configuración distribuida, para un funcionamiento más redundante y distribuido. Por supuesto, estos nodos se instalan en diferentes segmentos para no perder la capacidad de proporcionar acceso autenticado y autorizado ni por un segundo.
El nodo de monitoreo (MnT) es un nodo obligatorio que almacena registros de eventos, logs de otros nodos y políticas en la red. El nodo MnT proporciona herramientas avanzadas para monitoreo y resolución de problemas, recopila y compara diversos datos, y también ofrece informes detallados. Cisco ISE permite tener un máximo de dos nodos MnT, formando así redundancia en modo Activo/En espera. Sin embargo, ambos nodos, tanto el activo como el pasivo, recopilan los logs.
El nodo PxGrid (PXG) es un nodo que aplica el protocolo PxGrid y permite la comunicación entre otros dispositivos que soportan PxGrid.
un protocolo que asegura la integración de productos de infraestructura de TI y seguridad de información de diferentes proveedores: sistemas de monitoreo, sistemas de detección y prevención de intrusiones, plataformas de gestión de políticas de seguridad y muchas otras soluciones. Cisco PxGrid permite intercambiar contexto en modo unidireccional o bidireccional con muchas plataformas sin necesidad de utilizar API, permitiendo así el uso de tecnología (etiquetas SGT), modificar y aplicar la política de ANC (Control de Red Adaptativo), así como realizar el perfilado: la determinación del modelo del dispositivo, SO, ubicación y más.
En una configuración de alta disponibilidad, los nodos PxGrid replican información entre nodos a través de PAN. En caso de que PAN se desconecte, el nodo PxGrid deja de autenticar, autorizar y llevar el registro de usuarios.
A continuación se presenta esquemáticamente el funcionamiento de varias entidades de Cisco ISE en una red corporativa.
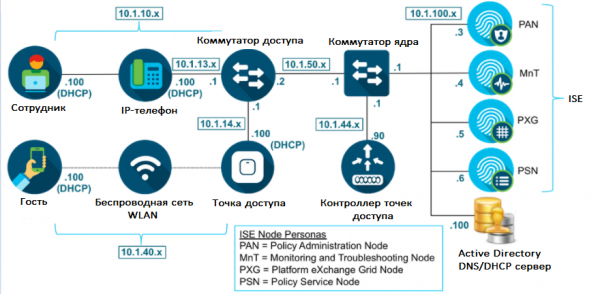 Figura 1. Arquitectura de Cisco ISE
3. Requisitos
Cisco ISE puede ser implementado, al igual que la mayoría de las soluciones modernas, de forma virtual o física como servidor independiente.
Los dispositivos físicos con software Cisco ISE instalado se denominan SNS (Servidor de Red Seguro). Hay tres modelos: SNS-3615, SNS-3655 y SNS-3695 para pequeñas, medianas y grandes empresas. La tabla 1 proporciona información del SNS.
Tabla 1. Tabla comparativa de SNS para diferentes escalas
Parámetro
SNS 3615 (Pequeño)
SNS 3655 (Medio)
SNS 3695 (Grande)
Número de dispositivos finales soportados en la instalación independiente
10000
25000
50000
Número de dispositivos finales soportados para cada PSN
10000
25000
100000
CPU (Intel Xeon 2.10 GHz)
8 núcleos
12 núcleos
12 núcleos
RAM
32 GB (2 x 16 GB)
96 GB (6 x 16 GB)
256 GB (16 x 16 GB)
HDD
1 x 600 GB
4 x 600 GB
8 x 600 GB
RAID de hardware
No
RAID 10, con controlador RAID
RAID 10, con controlador RAID
Interfaces de red
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
2 x 10Gbase-T
4 x 1Gbase-T
Respecto a implementaciones virtuales, se soportan hipervisores VMware ESXi (se recomienda al menos VMware versión 11 para ESXi 6.0), Microsoft Hyper-V y Linux KVM (RHEL 7.0). Los recursos deben ser aproximadamente los mismos que en la tabla anterior, o mayores. Sin embargo, los requisitos mínimos de la máquina virtual para pequeñas empresas son: 2 CPU con frecuencia de 2.0 GHz o superior, 16 GB de RAM y 200 GB HDD.
Para detalles adicionales sobre el despliegue de Cisco ISE, consulte o , .
4. Instalación
Al igual que la mayoría de los otros productos de Cisco, ISE se puede probar de varias maneras:
– servicio en la nube de plantillas de laboratorio preinstaladas (se requiere una cuenta de Cisco);
– solicitud de Cisco de software específico (metodología para socios). Creas un caso con la siguiente descripción típica: Tipo de producto [ISE], Software ISE [ise-2.7.0.356.SPA.x8664], Parche ISE [ise-patchbundle-2.7.0.356-Patch2-20071516.SPA.x8664];
— contacta a cualquier socio autorizado para realizar un proyecto piloto gratuito.
1) Al crear una máquina virtual, si has solicitado un archivo ISO en vez de una plantilla OVA, te aparecerá una ventana donde ISE solicita seleccionar la instalación. Para ello, en vez de escribir el nombre de usuario y la contraseña, debes escribir «configuración«!
Nota: si has desplegado ISE desde una plantilla OVA, los datos de inicio de sesión admin / MyIseYPass2 (esto y mucho más está indicado en el oficial ).
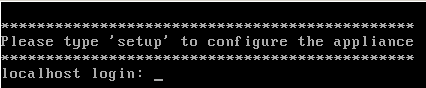 Figura 2. Instalación de Cisco ISE
2) Luego deberás completar los campos necesarios, como la dirección IP, DNS, NTP y otros.
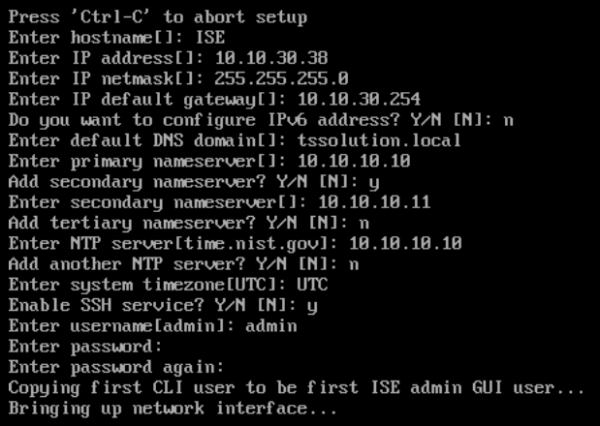 Figura 3. Inicialización de Cisco ISE
3) Después, el dispositivo se reiniciará y podrás conectarte a través de la interfaz web usando la dirección IP previamente establecida.
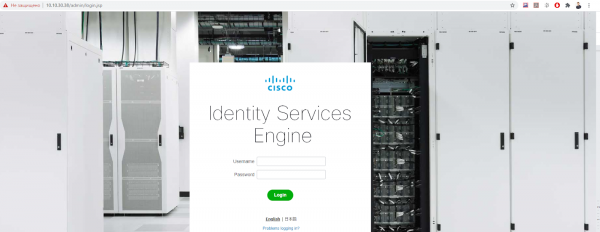 Figura 4. Interfaz web de Cisco ISE
4) En la pestaña Administración > Sistema > Despliegue puedes seleccionar qué nodos (entidades) están habilitados en cada dispositivo. El nodo PxGrid se habilita aquí mismo.
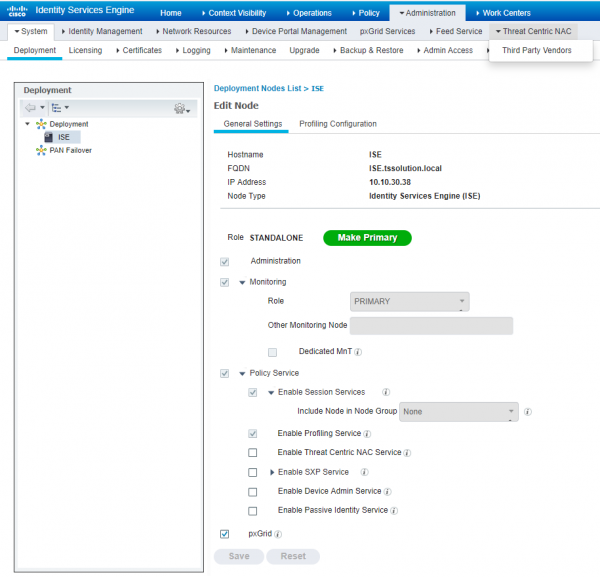 Figura 5. Gestión de entidades de Cisco ISE
5) Luego en la pestaña Administración > Sistema > Acceso de administrador > Authentication recomiendo configurar la política de contraseñas, el método de autenticación (certificado o contraseña), la expiración de la cuenta y otras configuraciones.
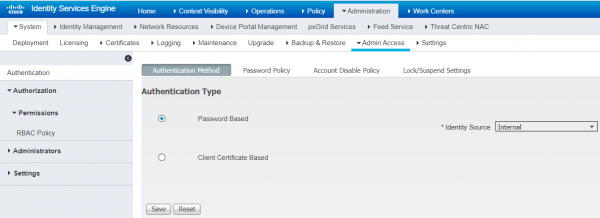 Figura 6. Configuración del tipo de autenticación
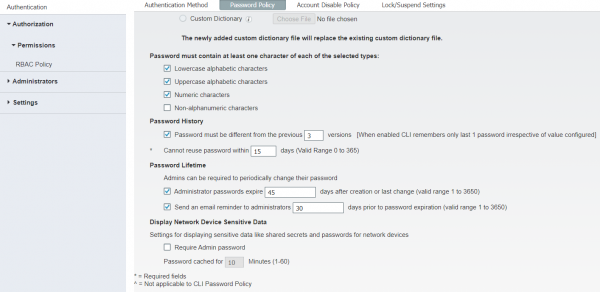 Figura 7. Configuración de la política de contraseñas
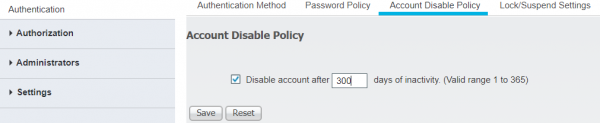 Figura 8. Configuración de desactivación de la cuenta tras el vencimiento
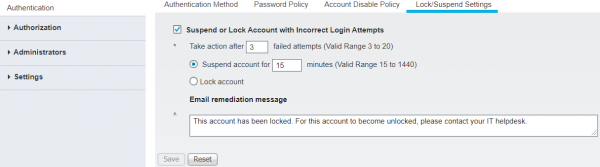 Figura 9. Configuración de bloqueo de cuentas
6) En la pestaña Administración > Sistema > Acceso de administrador > Administradores > Usuarios administradores > Agregar se puede crear un nuevo administrador.
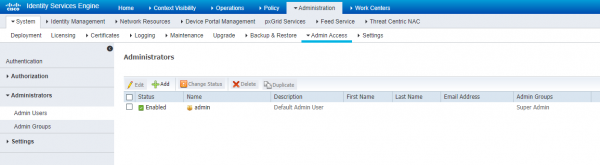 Figura 10. Creación de un administrador local de Cisco ISE
7) El nuevo administrador puede ser parte de un nuevo grupo o grupos ya predefinidos. La gestión de grupos de administradores se realiza en este mismo panel en la pestaña Grupos de administración. En la Tabla 2 se recopila información sobre los administradores de ISE, sus derechos y roles.
Tabla 2. Grupos de administradores de Cisco ISE, niveles de acceso, permisos y restricciones
Nombre del grupo de administradores
Permisos
Limitaciones
Administrador de personalización
Configuración de portales de invitados y patrocinadores, administración y personalización
Imposibilidad de modificar políticas, ver informes
Administrador de helpdesk
La capacidad de ver el panel principal, todos los informes, alarmas y solucionar problemas de flujos
No se puede modificar, crear ni eliminar informes, alarmas y registros de autenticación
Administrador de Identidad
Gestión de usuarios, privilegios y roles, capacidad de ver registros, informes y alarmas
No se pueden modificar políticas, ejecutar tareas a nivel del sistema operativo
Administrador de MnT
Monitoreo completo, informes, alarmas, registros y su gestión
No es posible modificar ninguna política
Administrador de Dispositivos de Red
Derechos para crear, modificar objetos ISE, ver registros, informes, panel principal
No se pueden modificar políticas, ejecutar tareas a nivel del sistema operativo
Administrador de Políticas
Control total sobre todas las políticas, modificación de perfiles, configuraciones, visualización de informes
No es posible realizar configuraciones con credenciales, objetos ISE
Administrador RBAC
Todas las configuraciones en la pestaña Operaciones, configuración de la política ANC, gestión de informes
No se pueden modificar otras que no sean la política ANC, realizar tareas a nivel del sistema operativo
Super Administrador
Derechos sobre todas las configuraciones, informes y gestión, puede eliminar y modificar credenciales de administradores
No puede modificar ni eliminar otro perfil del grupo Super Administrador
Administrador del Sistema
Todas las configuraciones en la pestaña Operaciones, gestión de configuraciones del sistema, política ANC, visualización de informes
No se pueden modificar otras que no sean la política ANC, realizar tareas a nivel del sistema operativo
Administrador de Servicios RESTful Externos (ERS)
Acceso total a la REST API de Cisco ISE
Solo para autorización, gestión de usuarios locales, hosts y grupos de seguridad (SG)
Operador de Servicios RESTful Externos (ERS)
Derechos de lectura de la REST API de Cisco ISE
Solo para autorización, gestión de usuarios locales, hosts y grupos de seguridad (SG)
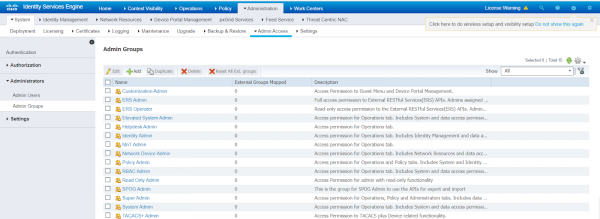 Figura 11. Grupos predefinidos de administradores de Cisco ISE
8) Además, en la pestaña Autorización > Permisos > Política RBAC se pueden editar los derechos de los administradores predefinidos.
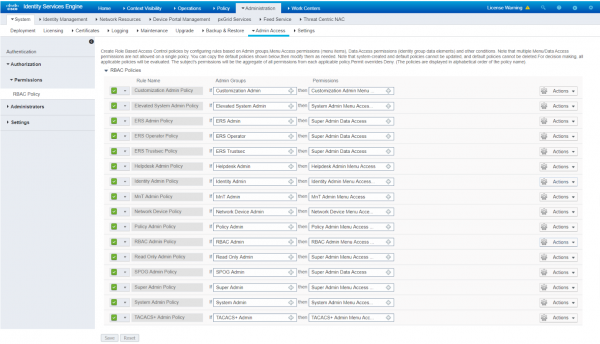 Figura 12. Gestión de derechos de perfiles de administradores predefinidos de Cisco ISE
9) En la pestaña Administración > Sistema > Configuración están disponibles todas las configuraciones del sistema (DNS, NTP, SMTP y otras). Puede completarlas aquí, si las omitió durante la inicialización inicial del dispositivo.
5. Conclusión
Este es el final del primer artículo. Hablamos sobre la efectividad de la solución NAC de Cisco ISE, su arquitectura, requisitos mínimos y opciones de implementación, así como la instalación inicial.
En el próximo artículo, revisaremos la creación de cuentas, la integración con Microsoft Active Directory, así como la creación de acceso de invitados.
Si tiene preguntas sobre este tema o necesita ayuda con la prueba del producto, comuníquese a través de .
Sigue nuestras actualizaciones en nuestros canales (, , , , ).
Fuente: habr.com
