

Un nuevo método de hacking supera el problema del «jitter de red», que puede afectar el éxito de los ataques a través de canales secundarios.
El nuevo método, desarrollado por investigadores de la Universidad de Lovaina (Bélgica) y la Universidad de Nueva York en Abu Dhabi, ha demostrado que los atacantes pueden utilizar las características de los protocolos de red para llevar a cabo filtraciones de información confidencial.
Este método, denominado , presentado este año en la conferencia Usenix, utiliza las características del procesamiento de solicitudes simultáneas en los protocolos de red para eliminar uno de los problemas de los ataques remotos basados en el tiempo a través de canales secundarios.
Problemas de ataques remotos basados en el tiempo
Al llevar a cabo ataques basados en el tiempo, los atacantes miden las diferencias en el tiempo de ejecución de diferentes comandos, intentando eludir la protección proporcionada por el cifrado para obtener datos sobre información confidencial, como claves de cifrado, correspondencia privada y comportamiento de los usuarios al navegar por la web.
Pero para llevar a cabo con éxito los ataques basados en el tiempo, el atacante necesita un conocimiento preciso del tiempo que la aplicación objeto de ataque tarda en procesar la solicitud.
Esto se convierte en un problema al atacar sistemas remotos como los servidores web, porque la latencia de la red (jitter) provoca una dispersión en el tiempo de respuesta, lo que complica el cálculo del tiempo de procesamiento.
En el proceso de ataques remotos basados en el tiempo, los atacantes suelen enviar cada comando varias veces y realizar un análisis estadístico del tiempo de respuesta para reducir el impacto del jitter de la red. Pero este enfoque solo es útil hasta cierto punto.
«Cuanto menor sea la diferencia de tiempo, más solicitudes se requieren, y en un cierto punto, el cálculo se vuelve imposible», nos dice Tom Van Goetem, investigador en sistemas de protección de datos y principal autor del artículo sobre este nuevo tipo de ataques.
El ataque de tiempo «atemporal»
El método desarrollado por Goetem y sus colegas lleva a cabo ataques remotos basados en el tiempo de tal manera que anulan el impacto del jitter de red.
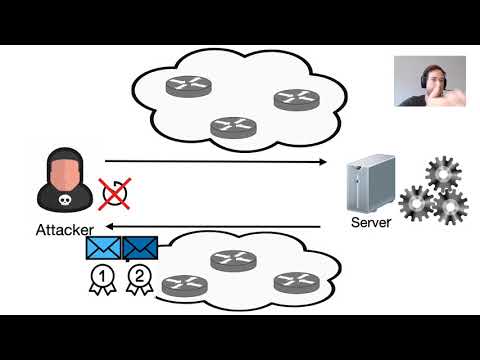
El principio detrás del ataque de tiempo atemporal es simple: se debe lograr que las solicitudes lleguen al servidor en un tiempo completamente idéntico, y no ser enviadas de manera secuencial.
La simultaneidad garantiza que todas las solicitudes se realicen en las mismas condiciones de red, y que el camino entre el atacante y el servidor no influya en su procesamiento. El orden de recepción de las respuestas proporcionará al atacante toda la información necesaria para comparar los tiempos de ejecución.
«La principal ventaja de los ataques temporales sincrónicos es que son mucho más precisos, por lo que se requieren menos solicitudes. Esto permite al atacante detectar diferencias en los tiempos de ejecución de hasta 100 ns», dice Van Goetem.
La mínima diferencia de tiempo observada por los investigadores en un ataque temporal tradicional a través de Internet fue de 10 µs, es decir, 100 veces más que en un ataque con solicitudes simultáneas.
Cómo se garantiza la simultaneidad
«Garantizamos la simultaneidad colocando ambas solicitudes en un solo paquete de red», explica Van Goetem. «En la práctica, la implementación depende principalmente del protocolo de red».
Para enviar solicitudes simultáneas, los investigadores utilizan las capacidades de diferentes protocolos de red.
Por ejemplo, HTTP/2, que se está convirtiendo rápidamente en el estándar de facto para los servidores web, soporta el «multiplexado de solicitudes», una función que permite al cliente enviar varias solicitudes a través de una única conexión TCP de forma paralela.
«En el caso de HTTP/2, solo necesitamos asegurarnos de que ambas solicitudes se coloquen en un mismo paquete (por ejemplo, escribiéndolas en el socket al mismo tiempo)». Sin embargo, esta metodología tiene sus complejidades. Por ejemplo, en la mayoría de las redes de entrega de contenido como Cloudflare, que proporcionan contenido a gran parte de la web, la conexión entre los servidores de borde y el sitio se realiza a través del protocolo HTTP/1.1, que no soporta el multiplexado de solicitudes.
Aunque esto reduce la eficacia del ataque temporal sincrónico, sigue siendo más preciso que los clásicos ataques remotos por tiempo, ya que elimina la variabilidad entre el atacante y el servidor CDN de borde.
En el caso de protocolos que no soportan el multiplexado de solicitudes, los atacantes pueden utilizar un protocolo de red intermedio que encapsule las solicitudes.
Investigadores mostraron cómo funciona un ataque temporal en la red Tor. En este caso, el atacante encapsula múltiples solicitudes en una celda de Tor, un paquete cifrado que se transmite entre los nodos de la red Tor en paquetes TCP únicos.
«Dado que la cadena Tor para servicios onion recorre todo el camino hasta el servidor, podemos garantizar que las solicitudes lleguen al mismo tiempo», dice Van Goetem.
Ataques temporales en la práctica
En su artículo, los investigadores estudiaron ataques temporales en tres situaciones diferentes.
Al ataques temporales directos el atacante se conecta directamente al servidor y trata de provocar la filtración de información secreta relacionada con la aplicación.
«Dado que en la mayoría de las aplicaciones web no se tiene en cuenta que los ataques temporales pueden ser muy prácticos y precisos, creemos que muchos sitios web son vulnerables a dichos ataques», comenta Van Goeten.
Al ataques temporales entre sitios el atacante realiza solicitudes a otros sitios web desde el navegador de la víctima y hace suposiciones sobre el contenido de la información confidencial, observando la secuencia de respuestas.
Los atacantes usaron este esquema para explotar una vulnerabilidad en el programa de recompensas por errores de HackerOne y extrajeron información como palabras clave utilizadas en informes confidenciales sobre vulnerabilidades no corregidas.
«Busqué casos en los que un ataque temporal había sido documentado anteriormente, pero no se consideraba efectivo. La vulnerabilidad de HackerOne ya había sido reportada al menos tres veces (identificadores de errores: , y ), pero no se solucionó porque se creía que este ataque no se podía utilizar. Entonces, creé un simple proyecto de investigación interno sobre ataques temporales.
En ese momento, todavía era muy suboptimizadado, ya que seguíamos lidiando con los detalles del ataque, pero aun así resultó ser bastante preciso (en mi conexión WiFi doméstica logré obtener resultados muy precisos).
Los investigadores también intentaron realizar ataques temporales en el protocolo WiFi WPA3.
Uno de los coautores del artículo, Mathy Vanhoef, ya había descubierto . Pero el tiempo era demasiado corto para su uso en dispositivos de alto rendimiento, o no se podía utilizar contra servidores.
«Con la ayuda de un nuevo tipo de ataques temporales, demostramos que se puede utilizar el proceso de autenticación (EAP-pwd) contra servidores, incluso si están en funcionamiento con hardware potente», explica Van Goetem.
El momento perfecto
En su artículo, los investigadores ofrecieron recomendaciones para proteger los servidores contra ataques temporales, como limitar la ejecución a tiempo constante y agregar retrasos aleatorios. Se requieren más investigaciones para implementar medios prácticos de defensa contra ataques temporales directos que tengan un impacto mínimo en la red.
«Creemos que esta área de investigación está en una etapa muy temprana de desarrollo y requiere un estudio mucho más profundo», dice Van Goetem.
En investigaciones futuras, se podrán explorar otras metodologías que los atacantes podrían usar para realizar ataques temporales simultáneos, otros protocolos y capas de red intermedias que podrían ser objeto de ataques, así como evaluar la vulnerabilidad de sitios web populares que permiten realizar este tipo de investigaciones dentro de un programa de búsqueda de errores.
El nombre «temporal» fue elegido «porque en estos ataques no utilizamos ninguna (absoluta) información sobre el tiempo», explica Van Goetem.
«Además, se pueden considerar “temporales” porque los ataques (remotos) de tiempo se han utilizado durante mucho tiempo, y, según nuestras investigaciones, la situación solo seguirá empeorando».
El texto completo del informe con Usenix está .
Publicidad
con protección contra ataques DDoS y hardware de última generación. Todo esto es sobre nuestros servidores épicos. Configuración máxima: 128 núcleos de CPU, 512 GB de RAM, 4000 GB de NVMe.
Fuente: habr.com
