

El artículo abordará los problemas de organización de la infraestructura de red de manera tradicional y los métodos para resolver las mismas cuestiones mediante tecnologías en la nube.
Para su información. Nebula es un entorno SaaS para el mantenimiento remoto de la infraestructura de red. Todos los dispositivos que soportan Nebula se gestionan desde la nube a través de una conexión segura. Es posible gestionar una gran infraestructura de red distribuida desde un único centro, sin necesidad de hacer el esfuerzo de crear uno.
¿Para qué sirve otro servicio en la nube?
El principal problema al trabajar con infraestructura de red no es el diseño de la red, la adquisición de equipos o incluso la instalación en el rack, sino todo lo demás que se debe hacer con esta red posteriormente.
La red es nueva, pero las preocupaciones son viejas.
Al poner en funcionamiento un nuevo nodo de red después de la instalación y conexión de equipos, comienza la configuración inicial. Desde el punto de vista de la «alta dirección», no es complicado: «Tomamos la documentación de trabajo del proyecto y comenzamos a configurar...». Suena genial cuando todos los elementos de red están en un mismo centro de datos. Sin embargo, cuando están distribuidos en diferentes sucursales, comienza el dolor de cabeza con el acceso remoto. Así es como se crea un círculo vicioso: para obtener acceso remoto a través de la red, se debe configurar el equipo de red, y para ello se necesita acceso a la red...
Es necesario idear varios esquemas para salir de este callejón sin salida descrito anteriormente. Por ejemplo, un portátil con acceso a Internet a través de un módem USB 4G se conecta mediante un cable patch a la red que se está configurando. En este portátil se levanta un cliente VPN, y a través de él, el administrador de red de la sede intenta acceder a la red de la sucursal. El esquema no es del todo transparente: incluso si se lleva un portátil con VPN previamente configurado al sitio remoto y se le pide que lo encienda, no es seguro que todo funcione a la primera. Especialmente si hablamos de otra región con otro proveedor.
Por lo tanto, el medio más confiable es tener al «otro lado del cable» un buen especialista que pueda configurar su parte de acuerdo con el proyecto. Si no hay uno en el personal de la sucursal, las opciones son: o outsourcing, o un viaje de negocios.
También se necesita un sistema de monitoreo. Debe ser instalado, configurado y mantenido (por lo menos, supervisar el espacio en disco y realizar copias de seguridad regularmente). Y que no sepa nada sobre nuestros dispositivos hasta que le digamos. Para eso, es necesario especificar configuraciones para todas las unidades de hardware y monitorear regularmente la vigencia de los registros.
Es maravilloso tener a una persona en el personal que, además de los conocimientos específicos de un administrador de red, sepa trabajar con Zabbix o con otro sistema similar. De lo contrario, necesitamos contratar a otra persona o subcontratar.
Nota. Los desastres más tristes comienzan con las palabras: "¿Qué tan difícil puede ser configurar este Zabbix (Nagios, OpenView, etc.)? ¡Lo puedo levantar rápidamente y listo!"
De la implementación a la explotación
Veamos un ejemplo concreto.
Se ha recibido un mensaje de alerta informando que un punto de acceso WiFi no está respondiendo.
¿Dónde se encuentra?
Por supuesto, un buen administrador de red tiene su propio directorio personal donde está todo anotado. Los problemas comienzan cuando hay que compartir esa información. Por ejemplo, si es urgente enviar a alguien a investigar en el lugar, es necesario proporcionar algo como: "El punto de acceso en el centro de negocios en la calle Constructores, número 1, en el tercer piso, oficina N 301, junto a la puerta de entrada bajo el techo".
Supongamos que tenemos suerte y el punto de acceso se alimenta a través de PoE, y el switch permite reiniciarlo de forma remota. No es necesario ir, pero se necesita acceso remoto al switch. Queda configurar el reenvío de puertos a través de PAT en el enrutador, resolver el VLAN para la conexión externa, y así sucesivamente. Es bueno si todo está configurado de antemano. El trabajo puede no ser complicado, pero hay que hacerlo.
Así que, se reinició el punto de acceso por alimentación. ¿No funcionó?
Supongamos que hay algo mal en el hardware. Ahora estamos buscando información sobre la garantía, el inicio de la explotación y otros detalles interesantes.
Hablando de WiFi. El uso de una variante doméstica WPA2-PSK, en la que hay una única clave para todos los dispositivos, no es recomendable en un entorno corporativo. En primer lugar, tener una sola clave para todos es simplemente inseguro; en segundo lugar, cuando un empleado se despide, hay que cambiar esa clave común y reconfigurar todos los dispositivos de todos los usuarios. Para evitar tales problemas, existe WPA2-Enterprise con autenticación individual para cada usuario. Pero para esto se necesita un servidor RADIUS, otra unidad de infraestructura que debe ser controlada, respaldada, etc.
Tenga en cuenta que, en cada etapa, ya sea en la implementación o en la operación, utilizamos sistemas auxiliares. Esto incluye un portátil con salida a Internet «externa», un sistema de monitoreo, una base de datos de referencia sobre el equipo y RADIUS como sistema de autenticación. Además de los dispositivos de red, también tenemos que mantener servicios externos.
En tales casos, se puede escuchar el consejo: «Pásalo a la nube y no te preocupes». Seguramente existe un Zabbix en la nube, tal vez haya un RADIUS en la nube, e incluso una base de datos en la nube para llevar un registro de los dispositivos. El problema es que no se necesita por separado, sino «todo en uno». Y aun así surgen preguntas sobre la organización del acceso, la configuración inicial de los dispositivos, la seguridad y mucho más.
¿Cómo se ve esto al usar Nebula?
Por supuesto, inicialmente la «nube» no sabe nada de nuestros planes ni del equipo adquirido.
Primero se crea el perfil de la organización. Es decir, toda la infraestructura: la sede y filiales se registran primero en la nube. Se indican los detalles y se crean cuentas para delegar permisos.
Se pueden registrar los dispositivos utilizados en la nube de dos maneras: a la antigua, simplemente escribiendo el número de serie al completar el formulario web, o escaneando un código QR con un teléfono móvil. Todo lo que se necesita para la segunda opción es un smartphone con cámara y acceso a Internet, incluso a través de un proveedor móvil.
Por supuesto, la infraestructura necesaria para almacenar información, tanto de cuentas como de configuraciones, la proporciona Zyxel Nebula.
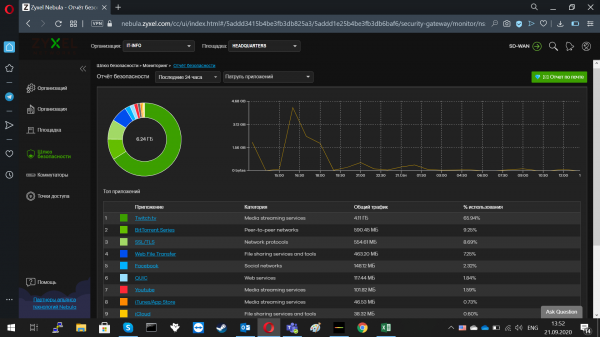
Figura 1. Informe de seguridad del Nebula Control Center.
¿Y qué pasa con la configuración de acceso? ¿Con la apertura de puertos, el reenvío de tráfico a través de la puerta de enlace entrante, todo lo que los administradores de seguridad cariñosamente llaman: "hacer agujeros"? Afortunadamente, no es necesario hacer nada de eso. Los dispositivos que funcionan con Nebula establecen una conexión saliente. Y el administrador se conecta no a un dispositivo específico, sino a la nube. Nebula actúa como intermediario entre las dos conexiones: con el dispositivo y con la computadora del administrador de red. Esto significa que se puede reducir al mínimo la etapa de llamada al administrador que llega, o incluso omitirla por completo. Y no hay necesidad de "agujeros" adicionales en el firewall.
¿Y qué hay del servidor RADIUS? ¡Se necesita alguna forma de autenticación centralizada!
Y estas funciones también las asume Nebula. La autenticación de cuentas para acceder al equipo se realiza a través de una base de datos segura. Esto simplifica mucho la delegación o la revocación de derechos para gestionar el sistema. Si necesitas transferir derechos, creas un usuario y le asignas un rol. Si necesitas revocar derechos, realizas la acción inversa.
Vale la pena mencionar por separado WPA2-Enterprise, para el cual se requiere un servicio de autenticación separado. Zyxel Nebula tiene su propio análogo: DPPSK, que permite utilizar WPA2-PSK con una clave individual para cada usuario.
Preguntas "incómodas"
A continuación, intentaremos responder a las preguntas más complicadas que a menudo se hacen al ingresar en el servicio en la nube.
¿Es esto realmente seguro?
En cualquier delegación de control y gestión, dos factores juegan un papel crucial en la seguridad: la anonimización y el cifrado.
El uso de cifrado para proteger el tráfico de miradas indiscretas es algo que los lectores conocen más o menos.
La anonimización oculta del personal del proveedor de nube la información sobre el propietario y la fuente. La información personal se elimina y a los registros se les asigna un identificador "sin rostro". Ni el desarrollador del software en la nube ni el administrador que mantiene el sistema en la nube pueden conocer al propietario de las solicitudes. "¿De dónde vino esto? ¿A quién podría interesar?", tales preguntas quedarán sin respuesta. La falta de datos sobre el propietario y la fuente hace que la infiltración sea una pérdida de tiempo inútil.
Si se compara este enfoque con la práctica tradicional de subcontratación o la contratación de un administrador temporal, es evidente que las tecnologías en la nube son más seguras. Un especialista en TI temporal sabe lo suficiente sobre la organización a la que asiste y, de manera inadvertida o no, puede causar un daño significativo en términos de seguridad. Además, hay que resolver el tema del despido o la finalización del contrato. A veces, además de bloquear o eliminar la cuenta, esto conlleva un cambio global de contraseñas para acceder a los servicios, así como una auditoría de todos los recursos en busca de puntos de entrada
¿Cuánto más caro o más barato es Nebula en comparación con un administrador temporal?
Todo se conoce en comparación. Las funciones básicas de Nebula están disponibles de forma gratuita. Es decir, ¿qué podría ser más barato?
Por supuesto, no se puede prescindir completamente de un administrador de red o de una persona que lo sustituya. La cuestión radica en la cantidad de personas, su especialización y su distribución en los lugares.
En cuanto al servicio extendido de pago, plantear directamente la pregunta: ¿más caro o más barato? — este enfoque siempre será inexacto y unilateral. Sería más correcto comparar múltiples factores, desde el dinero destinado a pagar el trabajo de especialistas específicos hasta los costos asociados con su cooperación con una organización contratista o un individuo: control de calidad de la ejecución, elaboración de documentación, mantenimiento del nivel de seguridad, etc.
Si hablamos de si es rentable o no adquirir un paquete de servicios de pago (Pro-Pack), la respuesta aproximada podría ser: si la organización es pequeña, puede bastar con la versión básica; si la organización está en crecimiento, entonces tiene sentido considerar el Pro-Pack. Las diferencias entre las versiones de Zyxel Nebula se pueden ver en la tabla 1.
Tabla 1. Diferencias entre el conjunto de funciones de la versión básica y la versión Pro-Pack para Nebula.
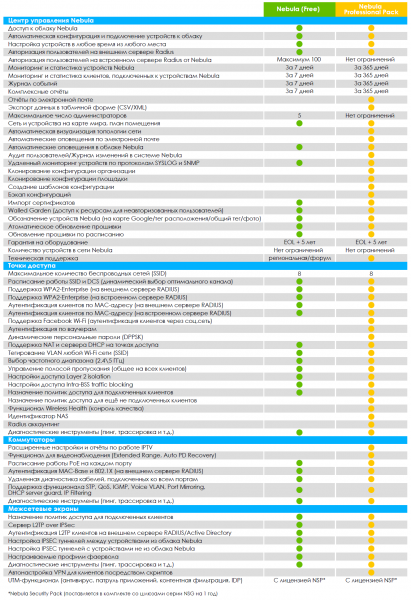
Eso incluye informes avanzados, auditorías de usuarios, clonación de configuraciones y mucho más.
¿Y qué pasa con la seguridad del tráfico?
Nebula utiliza el protocolo para garantizar la seguridad en el trabajo con el equipo de red.
NETCONF puede funcionar sobre varios protocolos de transporte:
- ();
- ();
- ();
- ().
Si comparamos NETCONF con otros métodos, como la gestión a través de SNMP, cabe señalar que NETCONF soporta conexiones salientes TCP para superar la barrera NAT y se considera más confiable.
¿Qué pasa con el soporte de hardware?
Por supuesto, no hay que transformar el centro de datos en un zoológico con representantes de especies de hardware raras y en peligro de extinción. Es altamente recomendable que el hardware, integrado con tecnología de gestión, cubra todas las direcciones: desde el switch central hasta los puntos de acceso. Los ingenieros de Zyxel se han asegurado de que esto sea posible. Muchas dispositivos funcionan bajo Nebula:
- switches centrales 10G;
- switches de nivel de acceso;
- switches con PoE;
- puntos de acceso;
- gateways de red.
Usando una amplia gama de dispositivos soportados, se pueden construir redes para diversos tipos de tareas. Esto es especialmente relevante para las empresas que no crecen hacia arriba, sino hacia los lados, constantemente explorando nuevos espacios para llevar a cabo negocios.
Desarrollo continuo
Los dispositivos de red con el método de gestión tradicional solo tienen una forma de mejorar: cambiando el dispositivo mismo, ya sea a través de un nuevo firmware o módulos adicionales. En el caso de Zyxel Nebula, hay un camino adicional para las mejoras: a través de la optimización de la infraestructura en la nube. Por ejemplo, tras la actualización del Nebula Control Center (NCC) a la versión 10.1 (21 de septiembre de 2020), los usuarios tienen acceso a nuevas funcionalidades, algunas de ellas son:
- el propietario de la organización ahora puede transferir todos los derechos de propiedad a otro administrador dentro de la misma organización;
- un nuevo rol denominado 'Representante del propietario', que tiene los mismos derechos que el propietario de la organización;
- una nueva función de actualización de firmware a nivel de organización (función Pro-Pack);
- se han añadido dos nuevas opciones a la topología: reinicio del dispositivo y encendido y apagado de la alimentación del puerto PoE (función Pro-Pack);
- soporte para nuevos modelos de puntos de acceso: WAC500, WAC500H, WAC5302D-Sv2 y NWA1123ACv3;
- soporte para autenticación mediante vales con impresión de códigos QR (función Pro-Pack).
Enlaces útiles
Fuente: habr.com
