

Hoy en día, un administrador de red o un ingeniero de seguridad de la información invierte mucho tiempo y esfuerzo en proteger el perímetro de la red de la empresa contra diversas amenazas, dominando sistemas cada vez más nuevos para la prevención y monitoreo de eventos, pero incluso esto no garantiza su total seguridad. La ingeniería social es utilizada activamente por los delincuentes y puede acarrear serias consecuencias.
¿Con qué frecuencia te has encontrado pensando: “Sería bueno hacer una evaluación del personal sobre su conocimiento en seguridad de la información”? Desafortunadamente, esos pensamientos se estancan ante la pared de la falta de comprensión, frente al gran número de tareas o la limitación del tiempo laboral. Planeamos contarte sobre los productos y tecnologías modernas en el campo de la automatización del aprendizaje del personal, que no requerirán una larga preparación para llevar a cabo pilotos o implementaciones, pero todo a su tiempo.
Fundamento teórico
Hoy en día, más del 80% de los archivos maliciosos se distribuyen a través del correo electrónico (los datos provienen de los informes de especialistas de Check Point del último año utilizando el servicio Intelligence Reports).
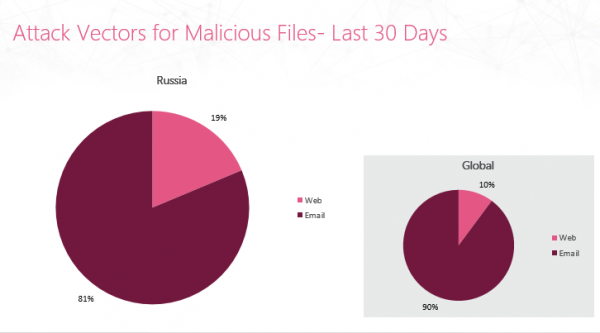 Informe de los últimos 30 días sobre el vector de ataques para la distribución de archivos maliciosos (Rusia) — Check Point
Esto indica que el contenido de los mensajes de correo electrónico es bastante vulnerable para ser utilizado por los delincuentes. Si consideramos los formatos de archivos maliciosos más populares en los adjuntos (EXE, RTF, DOC), es importante señalar que generalmente contienen elementos automáticos de ejecución de código (scripts, macros).
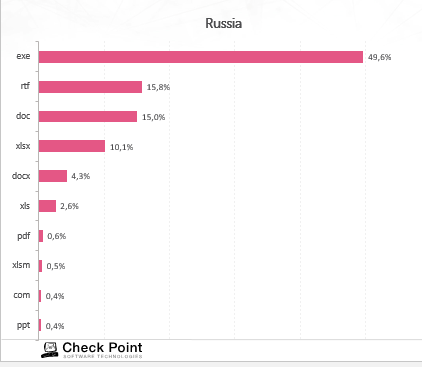 Informe anual sobre los formatos de archivos en mensajes maliciosos recibidos — Check Point
¿Cómo combatir este vector de ataque? La verificación del correo implica el uso de herramientas de seguridad:
Antivirus — detección de amenazas basado en firmas.
Emulación — sandbox, mediante la cual se abren los adjuntos en un entorno aislado.
Conciencia del Contenido — extracción de elementos activos de los documentos. El usuario recibe un documento limpio (generalmente en formato PDF).
AntiSpam — verificación de la reputación del dominio del destinatario/remitente.
Y, en teoría, eso debería ser suficiente, pero hay otro recurso igualmente valioso para la empresa: los datos corporativos y personales de los empleados. En los últimos años ha crecido considerablemente la popularidad del siguiente tipo de fraude en Internet:
Phishing (en. phishing, from fishing — catching fish, extraction) — a type of internet fraud. Its goal is to obtain users' identification data. This includes stealing passwords, credit card numbers, bank account details, and other confidential information.
Criminals are improving their phishing attack methods, redirecting DNS requests from popular sites, and launching entire campaigns using social engineering to send emails.
Thus, to protect your corporate email from phishing, it is recommended to apply two approaches, and their combined use leads to the best results:
Technical protection tools. As mentioned earlier, various technologies are used to check and forward only legitimate emails.
Theoretical training of personnel. This involves comprehensive testing of staff to identify potential victims. After that, retraining is conducted, and statistics are constantly recorded.
Trust but verify
Today we will discuss the second approach to prevent phishing attacks, namely automated training of personnel to increase the overall level of security for corporate and personal data. Why can this be so dangerous?
Social engineering — psychological manipulation of people to perform certain actions or disclose confidential information (in relation to information security).
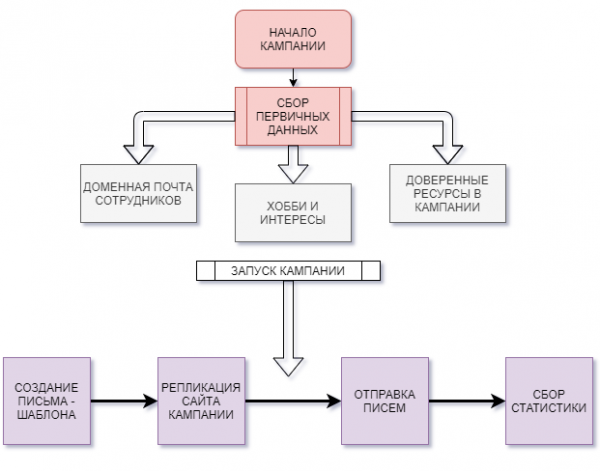 Typical scheme of phishing attack deployment
Let's refer to an engaging flowchart that briefly illustrates the path of advancing a phishing campaign. It contains various stages:
Collection of primary data.
In the 21st century, it's hard to find a person who is not registered in any social network or on various thematic forums. Naturally, many of us leave detailed information about ourselves: current workplace, group for colleagues, phone number, email, etc. Add to this personalized information about a person's interests and you will have data to form a phishing template. Even if people with such information were not found, there is always the company's website, where you can gather all the information we are interested in (domain email, contacts, connections).
Campaign launch.
Una vez que se haya preparado la "plataforma", puede lanzar su propia campaña de phishing dirigida utilizando herramientas gratuitas o de pago. A medida que avanza la campaña, acumulará estadísticas: correos entregados, correos abiertos, clics en enlaces, ingreso de credenciales, etc.
Productos en el mercado
El phishing puede ser utilizado tanto por ciberdelincuentes como por empleados de seguridad de la información de la empresa, con el objetivo de llevar a cabo auditorías constantes del comportamiento de los empleados. ¿Qué nos ofrece el mercado de soluciones gratuitas y comerciales para un sistema automatizado de capacitación de empleados de la empresa?
es un proyecto de código abierto que permite desplegar una campaña de phishing con el fin de verificar la competencia en IT de sus empleados. Entre las ventajas, destacaría la facilidad de implementación y los requisitos mínimos del sistema. Entre las desventajas, la falta de plantillas listas para enviar y la ausencia de pruebas y materiales educativos para el personal.
es una plataforma con una gran cantidad de productos disponibles para la prueba del personal.
es un sistema automatizado de prueba y capacitación de empleados. Tiene varias versiones de productos que soportan desde 10 hasta más de 1000 empleados. Los cursos de capacitación incluyen teoría y tareas prácticas, y hay posibilidad de identificar necesidades basadas en estadísticas obtenidas después de la campaña de phishing. Es una solución comercial con opción de prueba.
es un sistema automatizado de capacitación y control de seguridad. El producto comercial ofrece la realización de ataques de capacitación periódicos, formación de empleados, etc. Como versión de demostración, se ofrece una campaña que incluye el despliegue de plantillas y la realización de tres ataques de capacitación.
Las soluciones mencionadas anteriormente son solo una parte de los productos disponibles en el mercado de capacitación automatizada de personal. Cada uno tiene sus propias ventajas y desventajas. Hoy nos familiarizaremos con , simularemos un ataque de phishing, examinaremos las opciones disponibles.
GoPhish
Así que ha llegado el momento de practicar. GoPhish fue elegido por una razón: es una herramienta fácil de usar que tiene las siguientes características:
Instalación y lanzamiento simplificados.
Soporte para REST API. Permite generar solicitudes desde y aplicar scripts automatizados.
Interfaz gráfica de gestión conveniente.
Compatibilidad multiplataforma.
El equipo de desarrolladores ha preparado un excelente guía para desplegar y configurar GoPhish. En realidad, solo necesitarás ir a , descargar el archivo ZIP para el sistema operativo correspondiente, ejecutar el archivo binario interno, y después se instalará la herramienta.
¡NOTA IMPORTANTE!
Al final, deberías obtener en la terminal información sobre el portal desplegado y los datos de autorización (relevante para versiones superiores a la 0.10.1). ¡No olvides anotar la contraseña!
msg="Por favor, inicie sesión con el nombre de usuario admin y la contraseña <CONTRASEÑA>"Configurando GoPhish
Después de la instalación, se creará un archivo de configuración (config.json) en el directorio de la aplicación. Describamos los parámetros para modificarlo:
Clave
Valor (por defecto)
Descripción
admin_server.listen_url
127.0.0.1:3333
Dirección IP del servidor GoPhish
admin_server.use_tls
false
¿Se utiliza TLS para conectarse al servidor GoPhish?
admin_server.cert_path
example.crt
Ruta al certificado SSL para el portal de administración de GoPhish
admin_server.key_path
example.key
Ruta a la clave privada de SSL
phish_server.listen_url
0.0.0.0:80
Dirección IP y puerto donde se aloja la página de phishing (por defecto se aloja en el mismo servidor GoPhish en el puerto 80)
—> Ve al portal de gestión. En nuestro caso: https://127.0.0.1:3333
—> Se te pedirá que cambies una contraseña bastante larga por una más sencilla o viceversa.
Creación de perfil de remitente
Accede a la pestaña “Sending Profiles” y proporciona la información del usuario desde el cual se enviará nuestra comunicación:
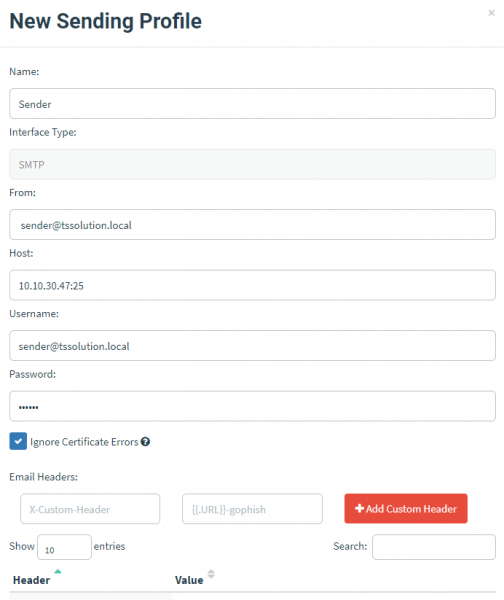
Donde:
Nombre
Nombre del remitente
De
Correo electrónico del remitente
Host
Dirección IP del servidor de correo desde el que se escuchará el correo entrante.
Nombre de usuario
Nombre de usuario de la cuenta en el servidor de correo.
Contraseña
Contraseña de la cuenta en el servidor de correo.
También puedes enviar un mensaje de prueba para asegurarte del éxito de la entrega. Guarda la configuración mediante el botón “Save profile”.
Creación de un grupo de destinatarios
A continuación, debes crear un grupo de destinatarios para los “correos de felicidad”. Ve a “User & Groups” → “New Group”. Hay dos formas de añadir: manualmente o importando un archivo CSV.
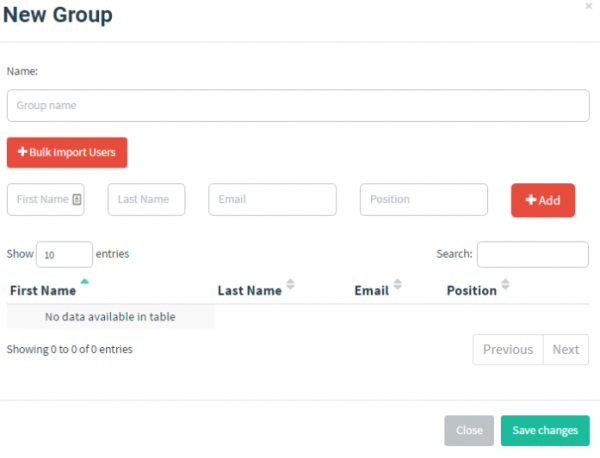
Para la segunda opción, se requieren obligatoriamente los siguientes campos:
Nombre
Apellido
Correo Electrónico
Cargo
Como ejemplo:
First Name,Last Name,Position,Email
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Systems Administrator,bjenius@morningcatch.ph
Haiti,Moreo,Sales & Marketing,hmoreo@morningcatch.ph
Creación de plantilla para correo de phishing
Después de identificar al atacante imaginario y a las posibles víctimas, es necesario crear una plantilla con un mensaje. Para ello, dirígete a la sección “Email Templates” → “New Templates”.
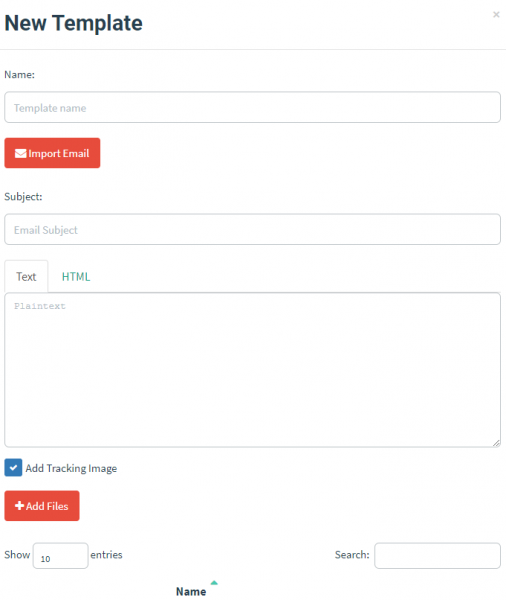
Al crear la plantilla, se utiliza un enfoque técnico y creativo; se debe indicar un mensaje del servicio que sea familiar para los usuarios víctimas o que provoque en ellos una reacción específica. Opciones posibles:
Nombre
Nombre de la plantilla
Sujeto
Asunto del correo
Texto / HTML
Campo para ingresar texto o código HTML
Gophish soporta la importación de correos, pero nosotros crearemos el nuestro propio. Para ello, simulamos el escenario: un usuario de la empresa recibe un correo con una solicitud para cambiar la contraseña de su correo corporativo. Luego, analizaremos su reacción y observaremos nuestra “captura”.
En la plantilla utilizaremos variables integradas. Se puede encontrar más información sobre ellas en la mencionada en la sección .
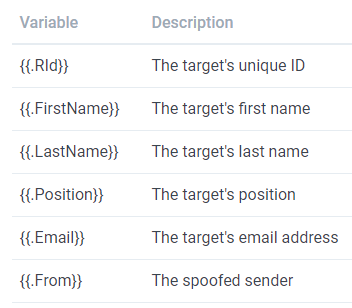
Comencemos por cargar el siguiente texto:
{{.FirstName}},

La contraseña de {{.Email}} ha expirado. Por favor, restablece tu contraseña aquí.

Gracias,
Equipo de TI
Por lo tanto, automáticamente se insertará el nombre de usuario (según el punto previamente establecido “New Group”) y se indicará su dirección de correo.
A continuación, debemos indicar el enlace a nuestro recurso de phishing. Para ello, resaltaremos la palabra “aquí” en el texto y seleccionaremos la opción «Link» en el panel de control.
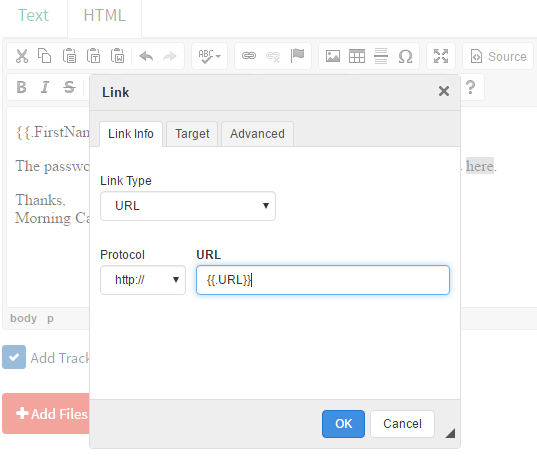
Como URL, indicaremos la variable integrada {{.URL}}, que completaremos más adelante. Esta se integrará automáticamente en el texto del correo de phishing.
Antes de guardar la plantilla, no olvides activar la opción «Add Tracking Image». Esto agregará un elemento multimedia de 1×1 píxel, que rastreará la apertura del correo por parte del usuario.
Por lo tanto, queda poco, pero primero resumamos los pasos obligatorios después de iniciar sesión en el portal de Gophish:
Crear un perfil de remitente;
Crear un grupo de distribución, indicando a los usuarios;
Crear una plantilla de correo de phishing.
Como puedes ver, la configuración no ha tomado mucho tiempo y ya estamos casi listos para lanzar nuestra campaña. Solo queda añadir la página de phishing.
Creación de la página de phishing
Dirígete a la pestaña “Landing Pages”.
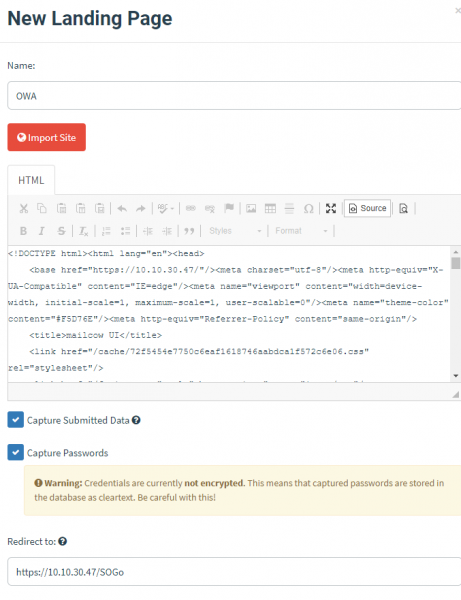
Se nos pedirá que indiquemos el nombre del objeto. Hay una opción para importar el sitio fuente. En nuestro ejemplo, intenté especificar el portal web de un servidor de correo. Por lo tanto, se importó como código HTML (aunque no de manera completa). A continuación, se presentan opciones interesantes para capturar los datos ingresados por el usuario:
Capturar datos enviados. Si la página especificada del sitio contiene varios formularios de entrada, se registrarán todos los datos.
Capturar contraseñas: captura de las contraseñas ingresadas. Los datos se registran en la base de datos de GoPhish sin cifrado, tal como están.
Adicionalmente, podemos usar la opción 'Redirigir a', que llevará al usuario a la página indicada después de ingresar sus credenciales. Recuerdo que establecimos un escenario donde se le pide al usuario que cambie la contraseña de su correo corporativo. Para ello, se le ofrece una página falsa del portal de autenticación de correo, después de lo cual el usuario puede ser enviado a cualquier recurso disponible de la empresa.
No olvidemos guardar la página completada y pasar a la sección 'Nueva Campaña'.
Lanzamiento de la captura de GoPhish
Hemos especificado todos los datos necesarios. En la pestaña 'Nueva Campaña' crearemos una nueva campaña.
Iniciar campaña
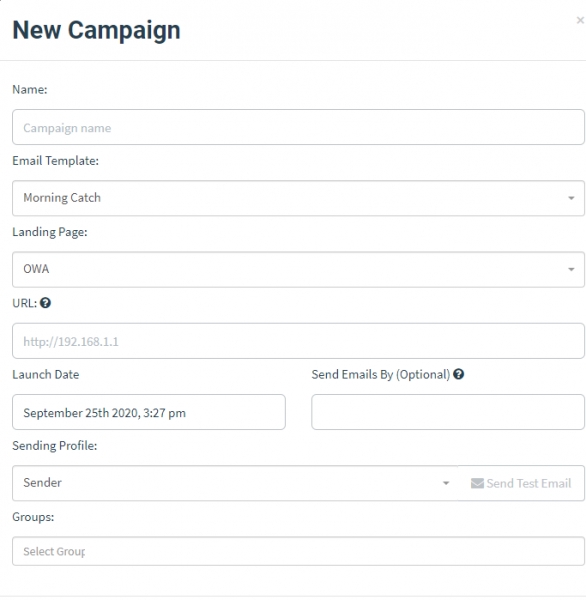
Donde:
Nombre
Nombre de la campaña
Plantilla de correo electrónico
Plantilla del mensaje
Landing Page
Página de phishing
URL
IP de su servidor GoPhish (debe tener accesibilidad de red con el host de la víctima)
Fecha de lanzamiento
Fecha de inicio de la campaña
Enviar correos electrónicos por
Fecha de finalización de la campaña (el envío se distribuye de manera uniforme)
Perfil de envío
Perfil del remitente
Groups
Grupo de destinatarios del mailing
Después del inicio, siempre podemos revisar las estadísticas, que indican: mensajes enviados, mensajes abiertos, clics en enlaces, datos dejados y posibles envíos a spam.
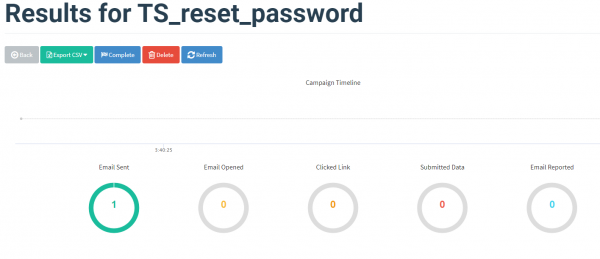
De las estadísticas vemos que se envió 1 mensaje, comprobemos el correo del lado del destinatario:
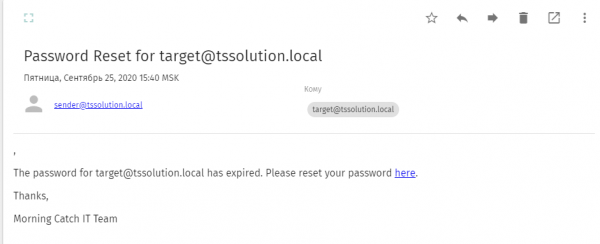
De hecho, la víctima recibió exitosamente un correo electrónico de phishing con la solicitud de hacer clic en un enlace para cambiar la contraseña de su cuenta corporativa. Realizamos las acciones solicitadas, se nos redirige a la página de Landing Pages, ¿y qué hay de las estadísticas?
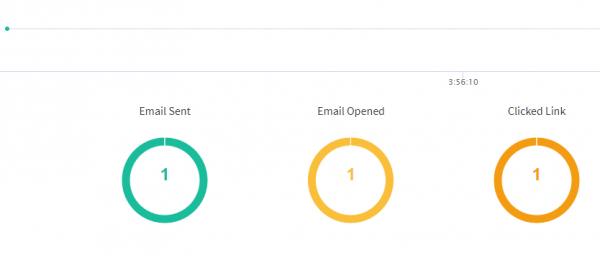
Al final, nuestro usuario hizo clic en el enlace de phishing, donde potencialmente pudo dejar los datos de su cuenta.
Nota del autor: el proceso de entrada de datos no se registró debido al uso de un modelo de prueba, pero existe tal opción. Cabe mencionar que el contenido no se cifra y se almacena en la base de datos de GoPhish, tómalo en cuenta.
En conclusión
Hoy hemos abordado un tema relevante sobre la realización de formación automatizada para proteger a los empleados de ataques de phishing y fomentar su alfabetización digital. Como solución accesible, se implementó Gophish, que ha demostrado ser efectivo en relación al tiempo de implementación y resultados obtenidos. Con esta herramienta, podrá evaluar a sus empleados y generar informes sobre su comportamiento. Si le interesa este producto, ofrecemos asistencia para su implementación y auditoría de sus empleados (sales@tssolution.ru).
Sin embargo, no nos detendremos en la revisión de una sola solución y planeamos continuar con un ciclo en el que hablaremos sobre soluciones empresariales para automatizar el proceso de formación y el control de la seguridad de los empleados. ¡Permanezcan con nosotros y manténganse alerta!
Fuente: habr.com
