

WPA3 ya ha sido adoptado y desde julio de 2020 es obligatorio para los dispositivos que reciben certificación en la WiFi Alliance; WPA2 no ha sido descontinuado ni se planea que lo esté. Tanto WPA2 como WPA3 permiten trabajar en modos PSK y Enterprise, pero proponemos considerar en nuestro artículo la tecnología Private PSK, así como los beneficios que se pueden lograr con su implementación.
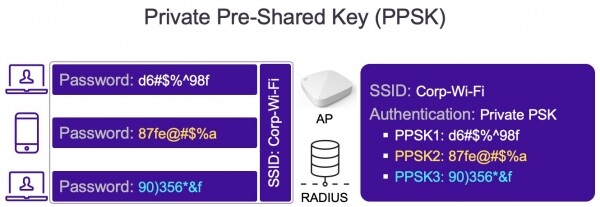
Los problemas de WPA2-Personal son bien conocidos y, en su mayoría, ya han sido corregidos (Priority Management Frames, correcciones para la vulnerabilidad KRACK, etc.). La principal desventaja que persiste de WPA2 al usar PSK es que las contraseñas débiles son relativamente fáciles de vulnerar mediante un ataque de diccionario. En caso de que se comprometa la contraseña y se cambie por una nueva, será necesario reconfigurar todos los dispositivos conectados (y puntos de acceso), lo que puede resultar un proceso bastante laborioso (para solucionar el problema de «contraseñas débiles», la WiFi Alliance recomienda utilizar contraseñas de al menos 20 caracteres).
Otro problema que a veces no se puede resolver con WPA2-Personal es la asignación de diferentes perfiles (vlan, QoS, firewall...) a grupos de dispositivos conectados a un mismo SSID.
Con WPA2-Enterprise es posible abordar todos los problemas mencionados anteriormente, pero el costo de esto será:
- La necesidad de tener o desplegar una PKI (Infraestructura de Clave Pública) y certificados de seguridad;
- Pueden surgir dificultades durante la instalación;
- Pueden presentarse complicaciones en la resolución de problemas;
- No es una solución óptima para dispositivos IoT o acceso de invitados.
Una solución más radical para los problemas de WPA2-Personal es la transición a WPA3, cuya mejora principal es el uso de SAE (Autenticación Simultánea de Iguales) y PSK estáticos. WPA3-Personal aborda el problema del «ataque de diccionario», pero no proporciona una identificación única durante la autenticación y, consecuentemente, la posibilidad de asignar perfiles (ya que sigue utilizando una contraseña estática común).
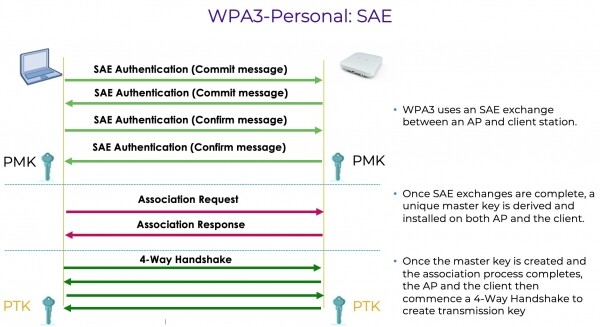
Además, es importante tener en cuenta que más del 95% de los clientes existentes actualmente no son compatibles con WPA3 y SAE, mientras que WPA2 sigue funcionando con éxito en miles de millones de dispositivos ya lanzados.
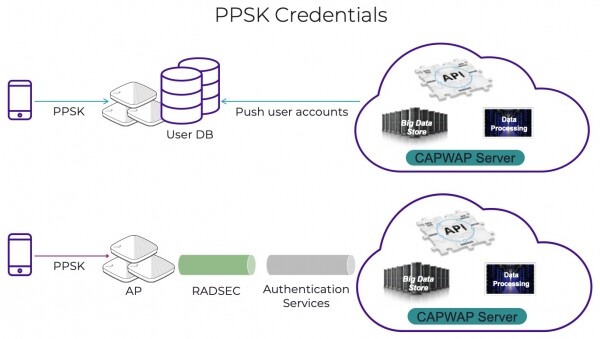
Para resolver los problemas existentes o potenciales mencionados anteriormente, Extreme Networks ha desarrollado la tecnología Private Pre-Shared Key (PPSK). PPSK es compatible con cualquier cliente Wi-Fi que soporte WPA2-PSK, y permite obtener un nivel de seguridad comparable al que se logra utilizando WPA2-Enterprise, sin necesidad de construir una infraestructura 802.1X/EAP. Private PSK es, en esencia, WPA2-PSK, pero cada usuario (o grupo de usuarios) puede tener su propia contraseña generada dinámicamente. La gestión de PPSK no es diferente a la gestión de PSK, ya que todo el proceso está automatizado. La base de datos con las claves puede almacenarse localmente en los puntos de acceso o en la nube.
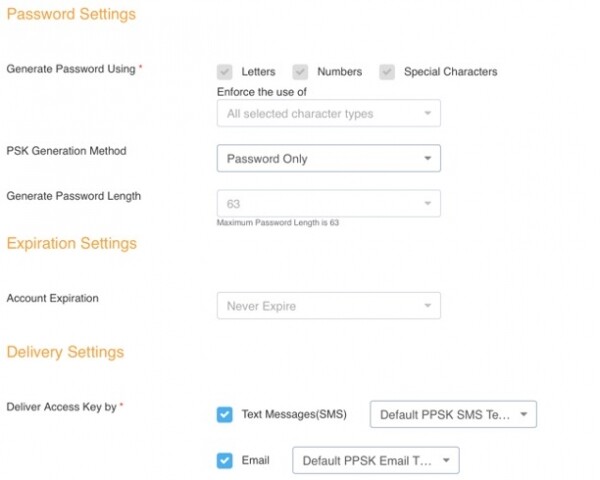
Las contraseñas pueden generarse automáticamente, hay flexibilidad para establecer su longitud/resistencia, período o duración, y método de entrega al usuario (por correo electrónico o SMS):
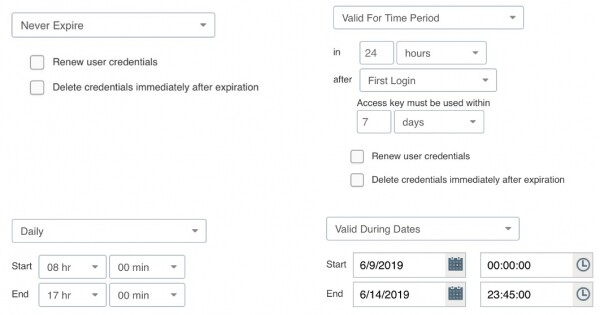
También se puede configurar una cantidad máxima de clientes que pueden conectarse utilizando un PPSK o incluso establecer 'MAC-binding' para los dispositivos conectados. Por orden del administrador de red, cualquier clave puede ser fácilmente revocada, y el acceso a la red estará prohibido sin necesidad de reconfigurar todos los demás dispositivos. Si en el momento de la revocación una clave está conectada, el punto de acceso automáticamente desconectará al cliente de la red.
Entre las principales ventajas de PPSK destacamos:
- facilidad de uso con un alto nivel de seguridad;
- la defensa contra ataques de diccionario se resuelve con contraseñas largas y resilientes que ExtremeCloudIQ puede generar y enviar automáticamente;
- la posibilidad de asignar diferentes perfiles de seguridad a diversos dispositivos conectados a un mismo SSID;
- es ideal para un acceso seguro para invitados;
- es perfecto para un acceso seguro cuando los dispositivos no soportan 802.1X/EAP (escáneres manuales o dispositivos IoT/VoWiFi);
- uso exitoso y perfeccionamiento durante más de 10 años.
Cualquier pregunta que surja o permanezca se puede dirigir siempre a nuestro personal en la oficina — .
Fuente: habr.com
