

Continuamos presentándoles un mundo que lucha contra el phishing, explora los fundamentos de la ingeniería social y no olvida capacitar a su personal. Hoy tenemos como invitado al producto Phishman. Este es uno de los socios de TS Solution, que ofrece un sistema automatizado para probar y capacitar a los empleados. Un breve resumen de su concepto:
Identificación de las necesidades de capacitación de empleados específicos.
Cursos prácticos y teóricos para empleados a través del portal de capacitación.
Sistema de automatización del trabajo bastante flexible.
Introducción al producto
Empresa desde 2016, se dedica al desarrollo de software relacionado con sistemas de prueba y capacitación de empleados de grandes empresas en el campo de la ciberseguridad. Entre sus clientes se encuentran diversas representaciones de industrias: gigantes financieros, de seguros, comerciales, de materias primas e industriales, desde M.Video hasta Rosatom.
Soluciones ofrecidas
Phishman colabora con diferentes empresas (desde pequeñas hasta grandes corporaciones), donde basta con tener 10 empleados inicialmente. Consideremos la política de precios y licencias:
Para pequeñas empresas:
A) — versión del producto para 10 a 249 empleados con un precio inicial de licencia a partir de 875 rublos. Contiene los módulos básicos: recolección de información (envío de correos electrónicos de phishing de prueba), capacitación (3 cursos básicos sobre seguridad de la información), automatización (configuración del modo general de prueba).
B) — versión del producto para 10 a 999 empleados con un precio inicial de licencia a partir de 1120 rublos. A diferencia de la versión Lite, tiene la capacidad de sincronización con su servidor AD corporativo, y el módulo de capacitación incluye 5 cursos.
Para grandes empresas:
A) — en esta solución, el número de empleados no está limitado; se proporciona un proceso integral de concienciación sobre la seguridad de la información para empresas de cualquier tamaño, con la posibilidad de adaptar los cursos a las necesidades del cliente y del negocio. Se ofrece sincronización con sistemas AD, SIEM y DLP para recopilar información sobre los empleados y detectar a los usuarios que necesitan capacitación. También existe soporte para la integración con sistemas de aprendizaje a distancia (LMS) existentes; la suscripción incluye 7 cursos básicos de seguridad de la información, 4 avanzados y 3 lúdicos. Además, se admite una opción interesante para un ataque de capacitación utilizando unidades USB.
B) — la versión ampliada incluye todas las opciones de la versión Enterprise, así como la posibilidad de desarrollar conectores y reportes personalizados (con la ayuda de los ingenieros de Phishman).
Así, el producto se puede adaptar flexiblemente a las necesidades específicas de cada negocio e integrarse en los sistemas de formación de seguridad de la información ya existentes.
Introducción al sistema
Para la redacción del artículo, implementamos un modelo con las siguientes características:
Ubuntu Server desde la versión 16.04.
4 GB de RAM, 50 GB de espacio en disco duro, procesador con frecuencia de 1 GHz o superior.
Servidor Windows con rol de DNS, AD, MAIL.
En general, el conjunto es estándar y no requiere un alto gasto de recursos, especialmente considerando que generalmente ya dispone de un servidor AD. Al implementar, se instalará un contenedor Docker que configurará automáticamente el acceso al portal de gestión y capacitación.
Bajo el spoiler, el esquema típico de la red con Fishman
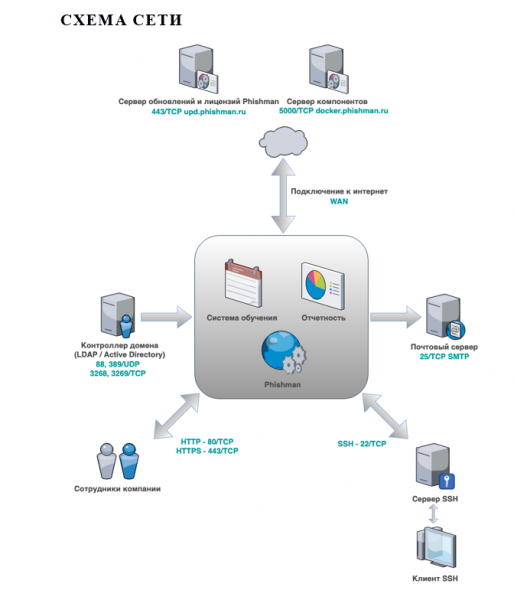 Esquema típico de la red
A continuación, conoceremos la interfaz del sistema, las posibilidades de administración y, por supuesto, las funcionalidades.
Acceso al portal de gestión
El portal de administración de Phishman se utiliza para gestionar la lista de departamentos y empleados de la empresa. En él se llevan a cabo ataques de envío de correos electrónicos de phishing (en el marco de la capacitación), cuyos resultados se presentan en informes. Se puede acceder a él a través de la dirección IP o el nombre de dominio que se indica al implementar el sistema.
 Autenticación en el portal de Phishman
En la página principal, tendrá disponibles widgets cómodos con estadísticas sobre sus empleados:
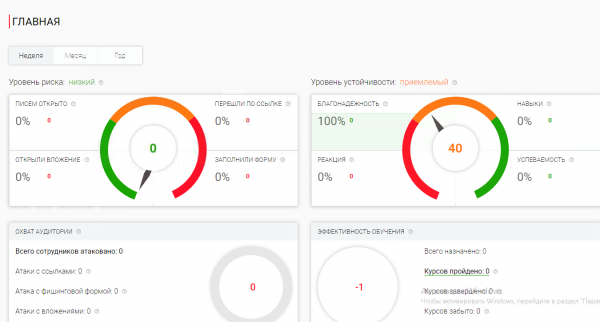 Página principal del portal de Phishman
Adición de empleados para interacciones
Desde el menú principal, se puede acceder a la sección “Empleados”, donde se encuentra la lista de todo el personal de la empresa desglosada por departamentos (manualmente o a través de AD). En ella se encuentran herramientas para gestionar sus datos, hay posibilidad de estructurar de acuerdo con la plantilla del personal.
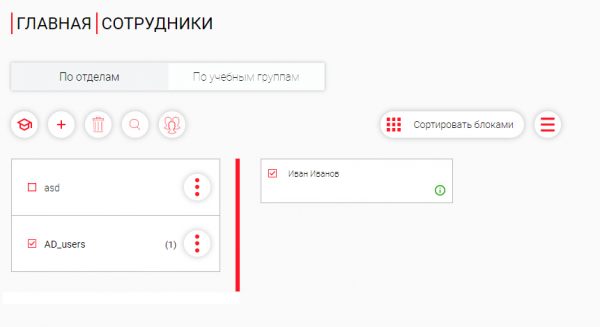 Panel de control de usuarios
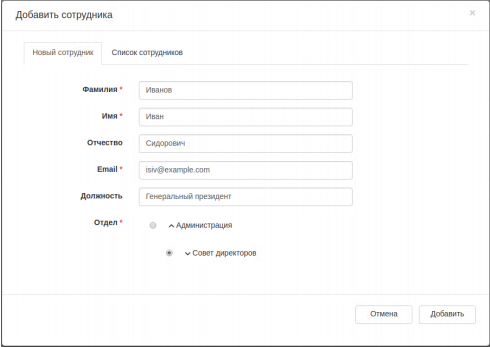 Tarjeta de creación de empleado
Opcional: está disponible la integración con AD, lo que permite automatizar cómodamente el proceso de capacitación de nuevos empleados y llevar estadísticas generales.
Inicio de la capacitación de empleados
Después de que se haya añadido la información sobre los empleados de la empresa, se puede enviarles a cursos de formación. ¿Cuándo puede ser útil esto?
nuevo empleado;
capacitación programada;
curso urgente (hay un motivo informativo, es necesario advertir).
La inscripción está disponible tanto para un empleado individual como para todo un departamento.
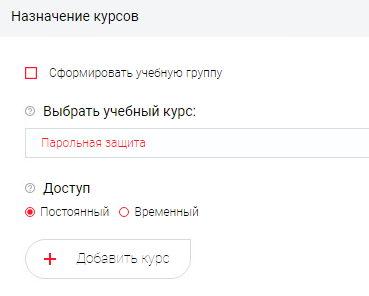 Formación de curso de capacitación
Donde las opciones:
formar un grupo de estudio (unir a los usuarios);
selección del curso de estudio (cantidad dependiendo de la licencia);
acceso (permanente o temporal con fechas especificadas).
¡Importante!
En el primer registro a los cursos, el empleado recibirá un correo con los datos para acceder al Portal de capacitación. La interfaz de la invitación es un plantilla, disponible para modificación a criterio del Cliente.
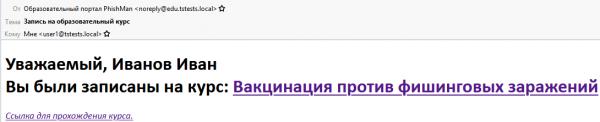 Ejemplo de correo para invitación a la capacitación
Si se accede al enlace, el empleado será llevado al portal de capacitación, donde se registrará automáticamente su progreso y se mostrará en las estadísticas del administrador Phishman.
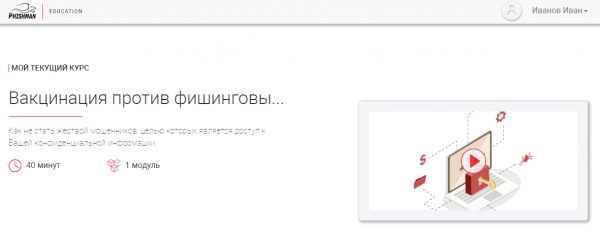 Ejemplo de curso iniciado por el usuario
Trabajo con plantillas de ataque
Las plantillas permiten enviar boletines de capacitación dirigidos sobre correos electrónicos de phishing con énfasis en la ingeniería social.
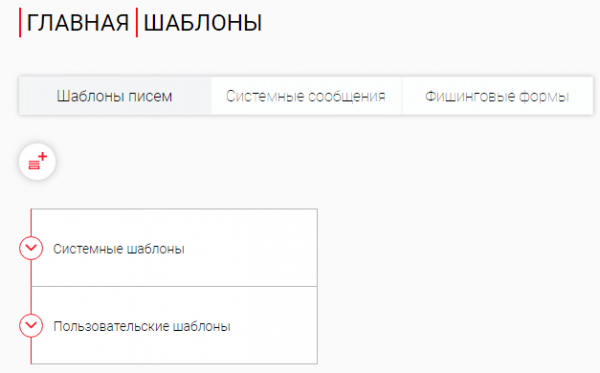 Sección «Plantillas»
Las plantillas están ubicadas dentro de categorías, por ejemplo:
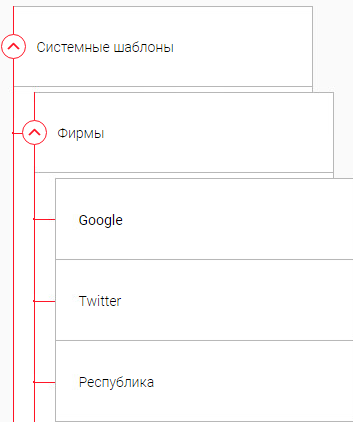 Pestaña de búsqueda de plantillas integradas de varias categorías
Sobre cada una de las plantillas listas hay información, incluyendo su efectividad.
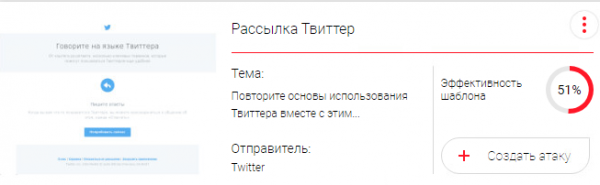 Ejemplo de plantilla «Boletín de Twitter»
También vale la pena mencionar la conveniente posibilidad de crear plantillas propias: basta con copiar el texto del correo: y se transformará automáticamente en código HTML.
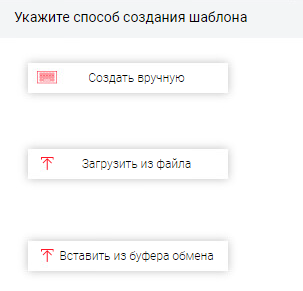
Nota:
si se regresa al contenido , teníamos que seleccionar manualmente una plantilla para preparar un ataque de phishing. En la solución empresarial de Phishman existe una gran cantidad de plantillas integradas y se cuenta con herramientas convenientes para crear las propias. Además, el proveedor apoya activamente a los clientes y puede ayudar en la adición de plantillas únicas, lo que consideramos mucho más efectivo.
Configuración general y asistencia
En la sección 'Configuración' se modifican los parámetros del sistema Phishman dependiendo del nivel de acceso del usuario actual (debido a las limitaciones del diseño, no estaban completamente disponibles para nosotros).
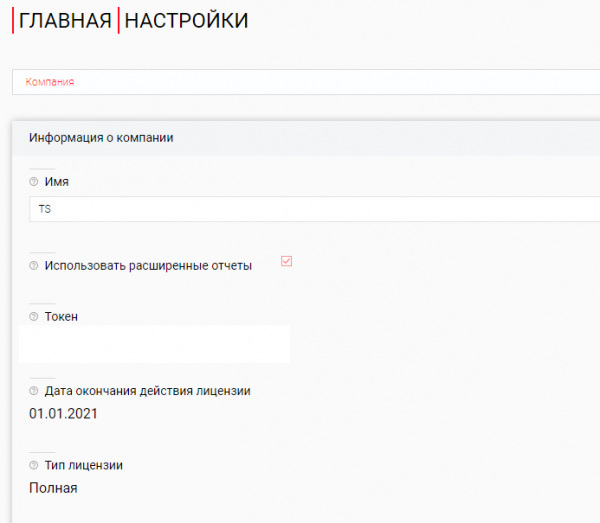 Interfaz de la sección 'Configuración'
Enumeremos brevemente las posibilidades de configuración:
parámetros de red (dirección del servidor de correo, puerto, cifrado, autenticación);
selección del sistema de capacitación (se admite integración con otros LMs);
edición de plantillas de envío y capacitación;
lista negra de direcciones de correo (una función importante para excluir la participación en el envío de phishing, por ejemplo, para los directores de la empresa);
gestión de usuarios (creación, edición de cuentas de acceso);
actualización (ver estado y planificación).
A los administradores les será útil la sección 'Asistencia', donde hay acceso al manual del usuario con un análisis detallado de cómo trabajar con Phishman, la dirección del servicio de soporte y la información sobre el estado del sistema.
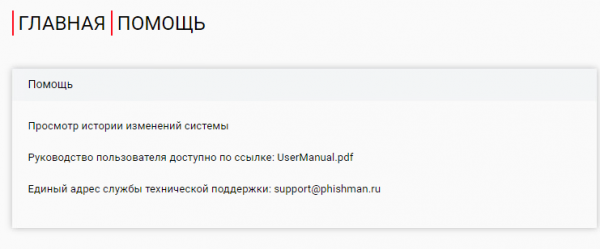 Interfaz de la sección 'Asistencia'
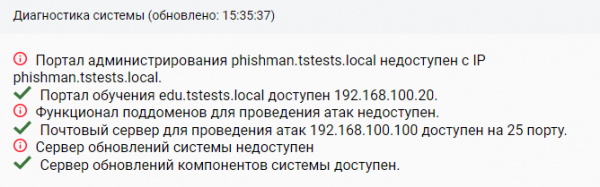 Información sobre el estado del sistema
Ataque y capacitación
Después de revisar las opciones y configuraciones básicas del sistema, realizaremos un ataque de capacitación, para ello abriremos la sección 'Ataques'.
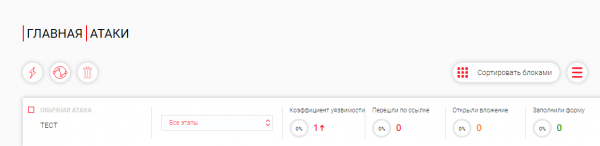 Interfaz del panel de control 'Ataques'
En él podemos conocer los resultados de los ataques ya lanzados, crear nuevos, etc. Describiremos los pasos para iniciar la campaña.
Lanzamiento del ataque
1) Nombraremos el nuevo ataque 'filtración de datos'.
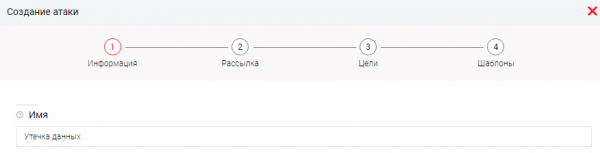
Definiremos las siguientes configuraciones:
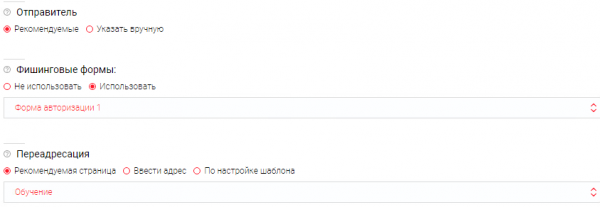
Donde:
Remitente → se indica el dominio de envío (por defecto del proveedor).
Formularios de phishing → se utilizan en plantillas con el objetivo de intentar obtener datos de los usuarios, registrándose solo el hecho de la entrada, sin guardar los datos.
Redirección → se indica la redirección a la página después de que el usuario haga clic.
2) En la etapa de envío se indica el modo de difusión del ataque
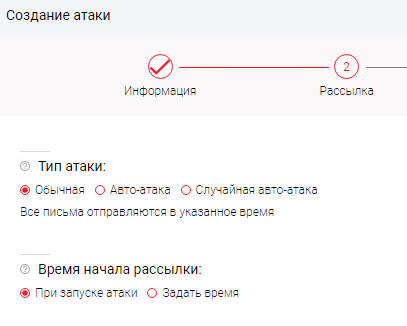
Donde:
Tipo de ataque → se indica cómo y durante cuánto tiempo se llevará a cabo el ataque. (la opción incluye modo de envío irregular, etc.)
Hora de inicio del envío → se indica el tiempo de inicio del envío de mensajes.
3) En la etapa de “Objetivos” se indican los empleados por departamentos o de forma individual
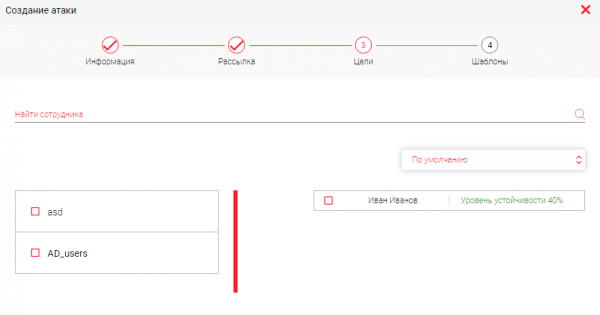
4) Después de eso, especificamos las plantillas que vamos a utilizar para el ataque:
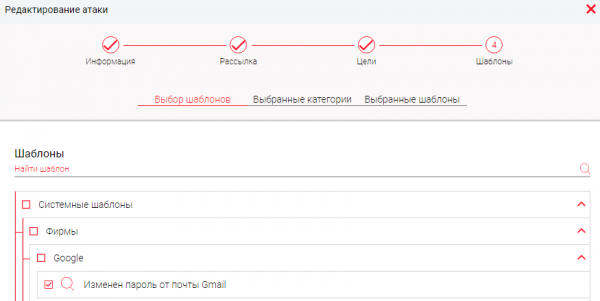
Así que, para iniciar el ataque necesitamos:
a) crear una plantilla de ataque;
b) especificar el modo de envío;
c) elegir los objetivos;
d) determinar la plantilla del correo electrónico de phishing.
Verificación de los resultados del ataque
Inicialmente tenemos:
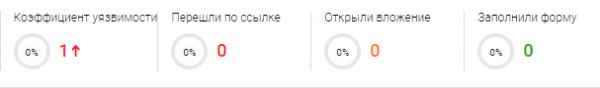
Desde el lado del usuario, aparece un nuevo mensaje de correo:

Si lo expandimos:
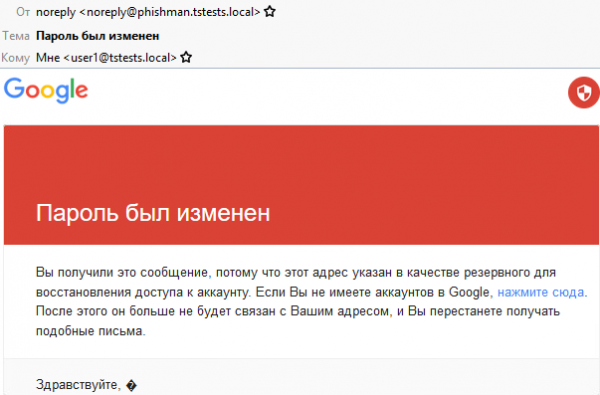
Si hacemos clic en el enlace, se nos pedirá que ingresemos los datos del correo:
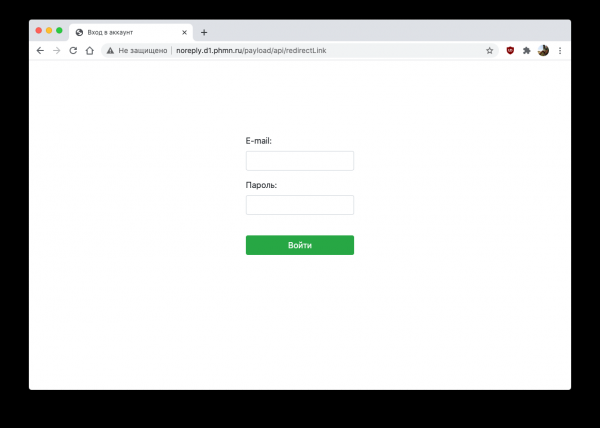
Paralelamente, miramos las estadísticas del ataque:
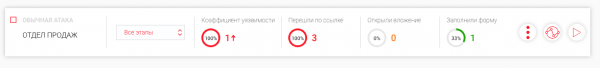
¡Importante!
La política de Phishman sigue estrictamente las normas y principios éticos, por lo que los datos ingresados por el usuario no se guardan en ningún lugar, solo se registra el hecho de la filtración.
Informes
Todo lo mencionado anteriormente debe ser respaldado por diversas estadísticas e información general sobre el nivel de preparación de los empleados. Para el monitoreo, existe una sección separada “Informes”.
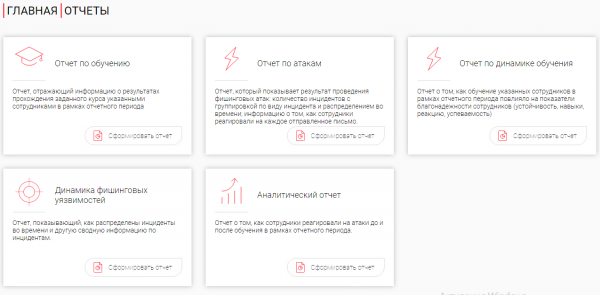
Incluye:
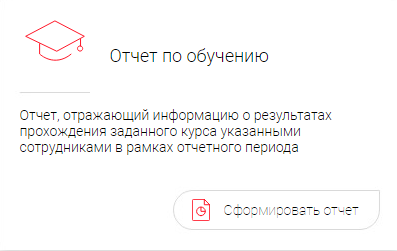
Informe de capacitación, que refleja la información sobre los resultados del curso durante el período de informes.
Informe de ataques, que muestra el resultado de la realización de ataques de phishing (número de incidentes, distribución por tiempo, etc.).
Informe sobre la dinámica de la capacitación, que muestra el rendimiento de sus empleados.
Informe sobre la dinámica de vulnerabilidades de phishing (información resumida sobre incidentes).
Informe analítico (reacción de los empleados a los eventos antes/después).
Trabajo con el informe
1) Ejecutaremos “Generar informe”.
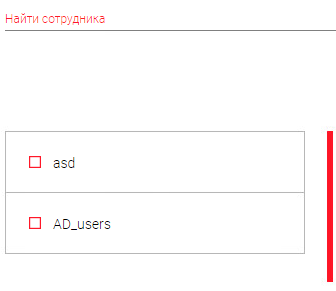
2) Especificaremos el departamento/empleados para generar el informe.
3) Elegiremos el período
4) Especificaremos los cursos de interés
5) Generamos el informe final
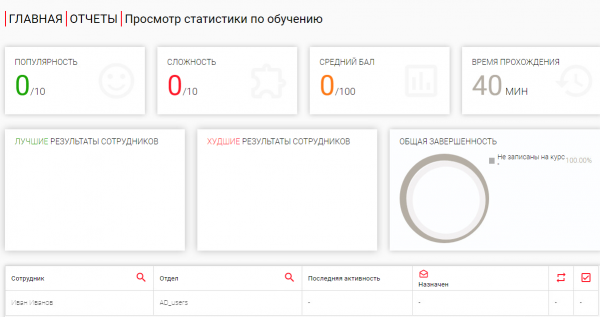
Así, los informes ayudan a reflejar la estadística de manera conveniente y a seguir los resultados del portal de formación, así como el comportamiento de los empleados.
Automatización del aprendizaje
Es importante mencionar la posibilidad de crear reglas automáticas que ayudarán a los administradores a configurar la lógica del funcionamiento de Phishman.
Escritura de un guion automático
Para la configuración, es necesario ir a la sección “Reglas”. Se nos propone:
1) Especificar un nombre y establecer el tiempo de verificación de la condición.
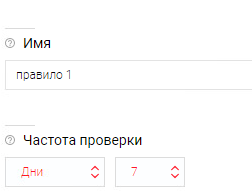
2) Creamos un evento a partir de una de las fuentes (Phishing, Capacitación, Usuarios); si hay varias, se puede usar un operador lógico (Y / O).
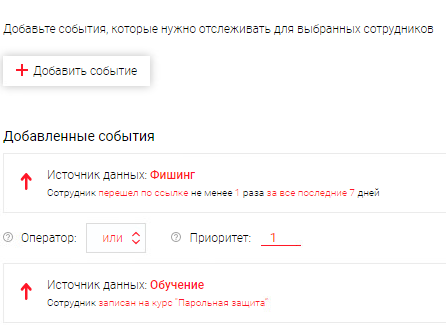
En nuestro ejemplo, hemos creado la siguiente regla: “Si un usuario hace clic en un enlace malicioso de uno de nuestros ataques de phishing, será automáticamente inscrito en un curso de capacitación, por lo tanto, recibirá una invitación por correo electrónico y se comenzará a rastrear su progreso.”
Opcional:
—> Existe soporte para la creación de diversas reglas según las fuentes (DLP, SIEM, Antivirus, Departamentos de Recursos Humanos, etc.).
Escenario: “Si un usuario envía información sensible, DLP registra el evento y envía los datos a Phishman, donde se activa la regla: asignar un curso al empleado sobre el manejo de información confidencial.”
De esta manera, el administrador puede reducir parte de los procesos rutinarios (enviar empleados a capacitación, realizar ataques programados, etc.).
En conclusión
Hoy hemos conocido una solución rusa para la automatización del proceso de capacitación y prueba de empleados. Ayuda a preparar a la empresa para cumplir con la Ley Federal 187, PCI DSS, ISO 27001. Entre las ventajas de la capacitación a través de Phishman se encuentran:
Personalización de los cursos: posibilidad de modificar el contenido de los cursos;
Branding: creación de una plataforma digital según tus estándares corporativos;
Trabajo sin conexión: instalación en tu propio servidor;
Automatización: creación de reglas (escenarios) para los empleados;
Informes: estadísticas sobre eventos de interés;
Flexibilidad en la licencia: soporte desde 10 usuarios.
Si estás interesado en esta solución, siempre puedes contactar a , estaremos encantados de ayudarte a organizar una prueba y consultarte junto con los representantes de Phishman. Eso es todo por hoy, aprende por ti mismo y capacita a tus empleados, ¡hasta la próxima!
Fuente: habr.com
