

Se ha lanzado la versión 86 del navegador web Firefox. Además, se ha formado una actualización de la rama de soporte a largo plazo 78.8.0. La rama Firefox 87 ha entrado en fase de beta, con un lanzamiento previsto para el 23 de marzo.
Novedades principales:
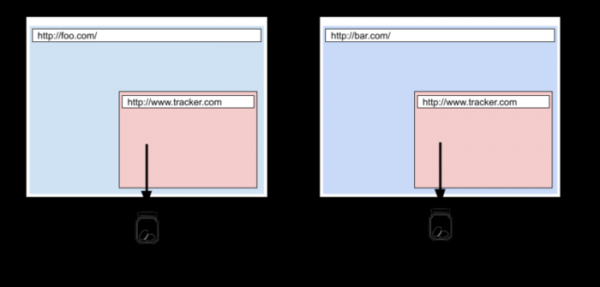
- En el modo estricto de bloqueo de contenido no deseado, se ha activado el modo de Protección Total de Cookies, en el que se utiliza un almacenamiento aislado separado para las cookies de cada sitio. El método de aislamiento propuesto no permite utilizar cookies para rastrear el movimiento entre sitios, ya que todas las cookies establecidas por bloques de terceros cargados en el sitio ahora se vinculan al sitio principal y no se transfieren cuando se accede a esos bloques desde otros sitios. Como excepción, se ha dejado la posibilidad de transferencia intersitios de cookies para servicios que no están relacionados con el rastreo de usuarios, como los utilizados para la autenticación única. La información sobre las cookies intersitios bloqueadas y permitidas se muestra en el menú al hacer clic en el símbolo del escudo en la barra de direcciones.

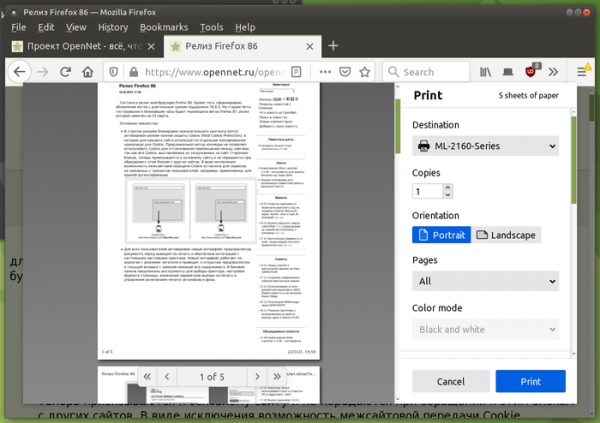
- Se ha activado una nueva interfaz de vista previa de documentos para todos los usuarios antes de imprimir, y se ha asegurado la integración con la configuración del sistema de la impresora. La nueva interfaz funciona de manera similar al modo de lector y abre la vista previa en la pestaña actual reemplazando el contenido existente. En la barra lateral, se ofrecen herramientas para seleccionar la impresora, configurar el formato de la página, cambiar parámetros de impresión y gestionar la inclusión de los encabezados y fondos en la impresión.

- Las operaciones de renderizado de elementos Canvas y WebGL se han trasladado a un proceso separado, encargado de llevar las operaciones a la GPU. Este cambio ha permitido aumentar significativamente la estabilidad y el rendimiento de los sitios que utilizan WebGL y Canvas.
- Todo el código relacionado con la decodificación de video se ha trasladado a un nuevo proceso RDD, lo que ha aumentado la seguridad al aislar los controladores de video en un proceso separado.
- En las compilaciones para Linux y Android se incluye protección contra ataques que manipulan la intersección de la pila y el montón. La protección se basa en el uso de la opción "-fstack-clash-protection", que indica al compilador que inserte llamadas de verificación (probe) en cada asignación de espacio estática o dinámica para la pila, permitiendo detectar desbordamientos de pila y bloquear ataques basados en la intersección entre la pila y el montón, relacionados con el desvío de la ejecución a través de las páginas de protección de la pila.
- En el modo lector se ha añadido la opción de visualizar las páginas HTML guardadas en el sistema local.
- Se ha activado por defecto el soporte para el formato de imagen AVIF (AV1 Image Format), que incorpora tecnologías de compresión intra-cadencia del formato de codificación de video AV1. El contenedor para la difusión de los datos comprimidos en AVIF es completamente análogo al HEIF. AVIF admite tanto imágenes en HDR (High Dynamic Range) y en espacio de color de amplio gamut, como en rango dinámico estándar (SDR). Anteriormente, para habilitar AVIF era necesario establecer el parámetro "image.avif.enabled" en about:config.
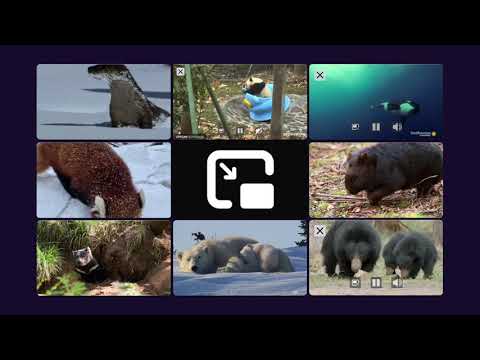
- Se ha incluido el soporte para abrir múltiples ventanas de video simultáneamente en modo Picture-in-Picture.

- Se ha descontinuado el soporte para el modo experimental SSB (Site Specific Browser), que permitía crear un acceso directo para un sitio web que se ejecutara sin los elementos de la interfaz del navegador, con un icono separado en la barra de tareas, similar a aplicaciones completas del sistema operativo. Las razones para la descontinuación del soporte incluyen problemas no resueltos, dudas sobre su utilidad para los usuarios de sistemas de escritorio, limitaciones de recursos y el deseo de redirigir esos recursos al desarrollo de productos principales.
- Para las conexiones WebRTC (PeerConnections) se ha descontinuado el soporte del protocolo DTLS 1.0 (Datagram Transport Layer Security), basado en TLS 1.1 y que se utilizaba en WebRTC para la transmisión de audio y video. En lugar de DTLS 1.0, se recomienda utilizar DTLS 1.2, que se basa en TLS 1.2 (la especificación DTLS 1.3 basada en TLS 1.3 aún no está lista).
- En CSS se ha incluido la función image-set(), que permite elegir una imagen de un conjunto de opciones con diferentes resoluciones, la más adecuada para los parámetros actuales de la pantalla y la capacidad de la conexión de red. background-image: image-set( "cat.png" 1dppx, "cat-2x.png" 2dppx, "cat-print.png" 600dpi);
- En la propiedad CSS «list-style-image», que se utiliza para definir una imagen para los marcadores en una lista, se permite especificar cualquier forma de definición de imágenes a través de CSS.
- En CSS se ha añadido la pseudoclase «:autofill», que permite rastrear el autocompletado de campos en el navegador dentro de la etiqueta input (el selector no se activa con el llenado manual). input:autofill { border: 3px solid blue; }
- En JavaScript, el objeto incorporado Intl.DisplayNames está habilitado por defecto, a través del cual se pueden obtener nombres localizados de idiomas, países, monedas, elementos de fechas, etc. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // «Dólar estadounidense» currencyNames.of(‘EUR’); // «Euro»
- En el DOM se proporciona el restablecimiento del valor de la propiedad «Window.name» a un valor vacío al cargar en una pestaña de página diferente. del dominio y la restauración del antiguo valor al hacer clic en el botón «atrás» y volver a la página anterior.
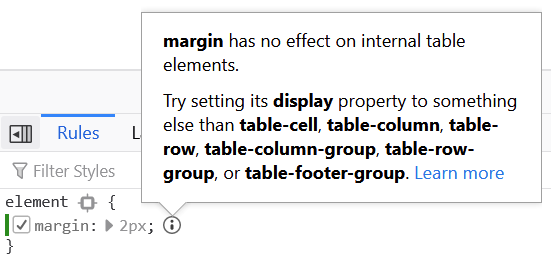
- En las herramientas para desarrolladores web se ha añadido una utilidad que emite advertencias al establecer valores de márgenes (margin o padding) en CSS para elementos internos de tablas.

- En la barra de herramientas para desarrolladores web, se muestra el número de errores en la página actual. Al hacer clic en el indicador rojo con el número de errores, se puede acceder inmediatamente a la consola web para ver la lista de errores.

Además de las innovaciones y corrección de errores, Firefox 86 ha abordado 25 vulnerabilidades, de las cuales 18 se consideran peligrosas. 15 de estas vulnerabilidades (clasificadas bajo CVE-2021-23979 y CVE-2021-23978) se deben a problemas de manejo de memoria, como desbordamientos de búfer y accesos a áreas de memoria ya liberadas. Potencialmente, estos problemas pueden permitir la ejecución de código malicioso al abrir páginas diseñadas específicamente.
La rama de Firefox 87, que ha pasado a la etapa de beta, se caracteriza por desactivar por defecto el manejador de la tecla Backspace fuera del contexto de los campos de entrada. La eliminación del manejador se explica porque la tecla Backspace se utiliza activamente al escribir en formularios, pero fuera del foco en un campo de entrada, se maneja como un retroceso a la página anterior, lo que puede resultar en la pérdida de texto escrito debido a un desplazamiento involuntario a otra página. Para restaurar el comportamiento anterior, se ha añadido la opción browser.backspace_action en about:config. Además, al utilizar la función de búsqueda en la página, ahora se muestran etiquetas junto a la barra de desplazamiento para indicar la posición de las coincidentes encontradas. El menú de Desarrollador Web se ha simplificado significativamente y se han eliminado elementos rara vez utilizados del menú Biblioteca.
Fuente: opennet.ru
