

¡Hola! Bienvenido a la séptima lección del curso . En hemos conocido perfiles de seguridad como Filtrado Web, Control de Aplicaciones e Inspección HTTPS. En esta lección, continuaremos con los perfiles de seguridad. Primero, estudiaremos los aspectos teóricos del funcionamiento del antivirus y del sistema de prevención de intrusiones, y posteriormente, veremos cómo funcionan estos perfiles de seguridad en la práctica.
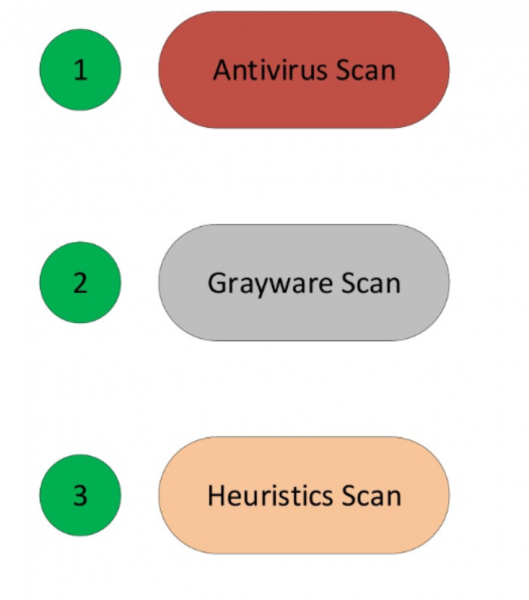
Comencemos con el antivirus. Primero discutiremos las tecnologías que utiliza FortiGate para detectar virus:
El escaneo antivirus es el método más simple y rápido para detectar virus. Identifica los virus que coinciden exactamente con las firmas en la base de datos antivirus.
La exploración de grayware o análisis de programas no deseados: esta tecnología identifica programas no deseados que se instalan sin el conocimiento o consentimiento del usuario. Técnicamente, estos programas no son virus. Generalmente, vienen junto con otros programas, pero al instalarse afectan negativamente al sistema, por lo que se clasifican como malware. A menudo, estos programas pueden ser detectados utilizando firmas simples de grayware de la base de datos de investigación de FortiGuard.
El escaneo heurístico: esta tecnología se basa en probabilidades, por lo que su uso puede resultar en efectos de falsos positivos; sin embargo, también permite detectar virus de día cero. Los virus de día cero son nuevos virus que aún no han sido investigados y para los cuales no existen firmas que los detecten. El escaneo heurístico no se aplica por defecto; debe ser activado desde la línea de comandos.
Si todas las funciones del antivirus están activadas, FortiGate las aplicará en el siguiente orden: escaneo antivirus, escaneo de grayware, escaneo heurístico.
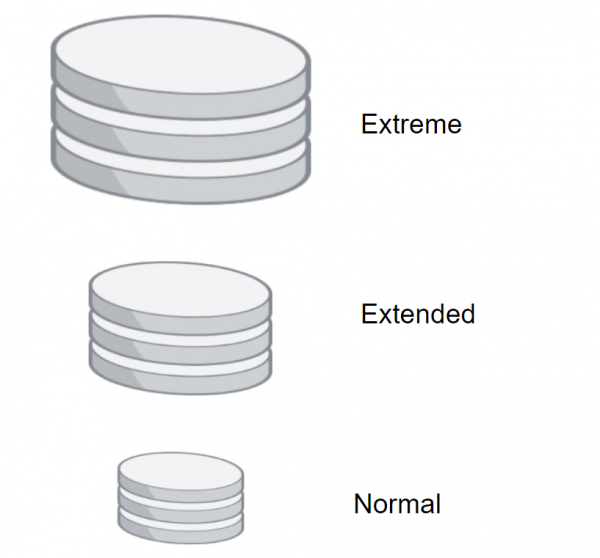
FortiGate puede utilizar varias bases de datos antivirus, dependiendo de la tarea:
- La base de datos antivirus normal (Normal) se encuentra en todos los modelos de FortiGate. Incluye firmas de virus que han sido detectados en los últimos meses. Esta es la base de datos antivirus más pequeña, por lo que al utilizarla, el escaneo se realiza más rápidamente. Sin embargo, esta base no puede detectar todos los virus conocidos.
- Extend — esta base es compatible con la mayoría de los modelos de FortiGate. Con ella, se pueden detectar virus que ya no están activos. Muchas plataformas siguen siendo vulnerables a estos virus. Además, estos virus pueden causar problemas en el futuro.
- Y la última, la base extrema (Extreme) — se utiliza en infraestructuras donde se requiere un alto nivel de seguridad. Con ella, se pueden detectar todos los virus conocidos, incluidos los que atacan sistemas operativos obsoletos que actualmente no son ampliamente utilizados. Este tipo de base de firmas tampoco es compatible con todos los modelos de FortiGate.
También existe una base de firmas compacta, diseñada para escaneos rápidos. Hablaremos de ello un poco más adelante.
Las bases de datos antivirus se pueden actualizar de diferentes maneras.
El primer método es la actualización por push, que permite actualizar las bases tan pronto como la base de investigación de FortiGuard lanza una actualización. Esto es útil para infraestructuras que requieren un alto nivel de seguridad, ya que FortiGate recibirá actualizaciones urgentes tan pronto como estén disponibles.
El segundo método es establecer un horario. Así, se pueden verificar las actualizaciones cada hora, día o semana. Es decir, aquí el intervalo de tiempo queda a su discreción.
Estos métodos se pueden usar juntos.
Pero hay que tener en cuenta que, para que las actualizaciones se realicen, es necesario activar el perfil antivirus en al menos una política de firewall. De lo contrario, no se llevarán a cabo las actualizaciones.
También se pueden descargar actualizaciones desde el sitio de soporte de Fortinet y luego cargarlas manualmente en FortiGate.
Veamos los modos de escaneo. Hay tres en total: Full Mode en modo Flow Based, Quick Mode en modo Flow Based, y Full Mode en modo proxy. Comenzaremos con Full Mode en modo flow.
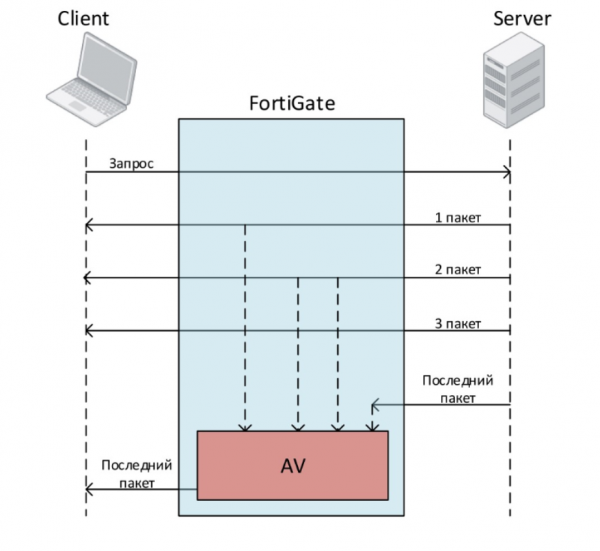
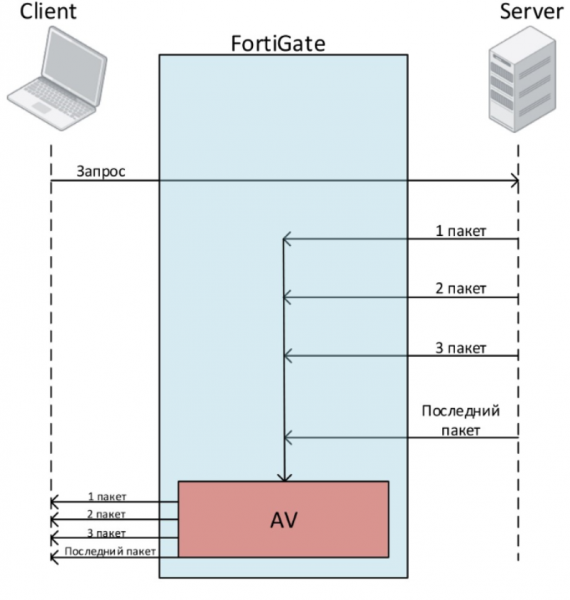
Supongamos que el usuario quiere descargar un archivo. Envía una solicitud. El servidor comienza a enviarle paquetes que componen el archivo. El usuario recibe inmediatamente esos paquetes. Sin embargo, antes de enviar estos paquetes al usuario, FortiGate los almacena en caché. Una vez que FortiGate recibe el último paquete, comienza a escanear el archivo. Durante este tiempo, el último paquete se coloca en la cola y no se envía al usuario. Si el archivo no contiene virus, el último paquete se envía al usuario. Si se detecta un virus, FortiGate interrumpe la conexión con el usuario.
El segundo modo de escaneo disponible en Flow Based es el Modo Rápido. Utiliza una base de firmas compacta que contiene menos firmas que la base normal. También tiene algunas limitaciones en comparación con el Modo Completo:
- No puede enviar archivos a la sandbox.
- No puede utilizar análisis heurísticos.
- Tampoco puede usar paquetes relacionados con malware móvil.
- Algunos modelos de nivel básico no son compatibles con este modo.
El modo rápido también revisa el tráfico en busca de virus, gusanos, troyanos y malware, pero sin almacenamiento en búfer. Esto proporciona un mejor rendimiento, pero al mismo tiempo la probabilidad de detectar un virus disminuye.
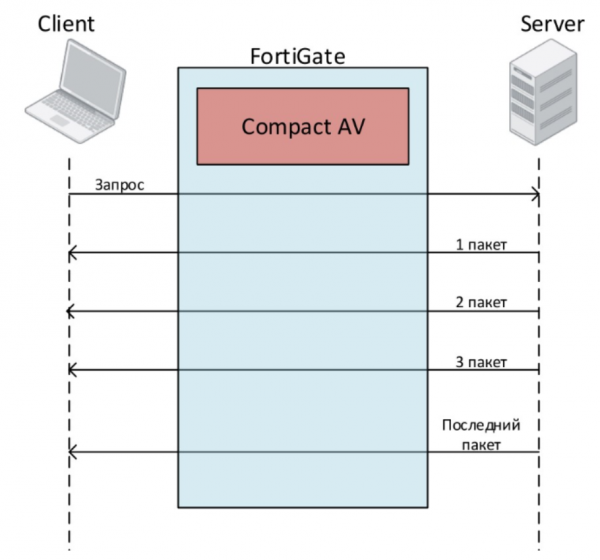
En el modo Proxy, solo hay un modo de escaneo disponible: el Modo Completo. En este tipo de escaneo, FortiGate primero almacena todo el archivo en su interior (siempre que no se supere el tamaño máximo de archivo para escaneo). El cliente debe esperar hasta que el escaneo se complete. Si se detecta un virus durante el escaneo, el usuario será notificado de inmediato. Dado que FortiGate primero almacena todo el archivo y luego lo escanea, esto puede tardar bastante tiempo, lo que puede provocar que el cliente finalice la conexión antes de recibir el archivo debido a un retraso prolongado.
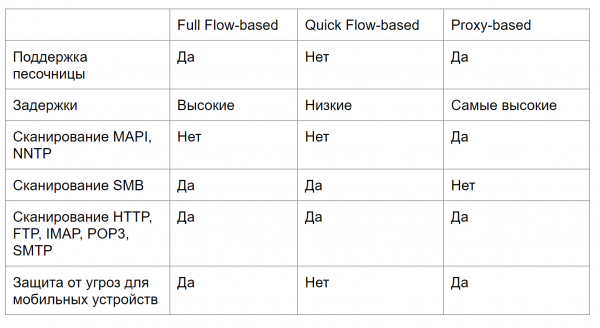
En la imagen de abajo se presenta una tabla comparativa para los modos de escaneo; esto le ayudará a determinar qué tipo de escaneo se adapta a sus necesidades. La configuración y la verificación de la funcionalidad del antivirus se discuten en un video práctico al final del artículo.
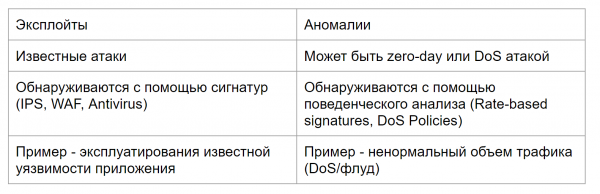
Pasemos a la segunda parte de la lección: el sistema de prevención de intrusiones. Pero para comenzar a estudiar el IPS, es necesario entender la diferencia entre exploits y anomalías, y también comprender qué mecanismos utiliza FortiGate para protegerse contra ellos.
Los exploits son ataques conocidos con patrones específicos que pueden ser detectados mediante IPS, WAF o firmas antivirus.
Las anomalías son comportamientos inusuales en la red, como un volumen de tráfico inusualmente alto o un consumo de CPU mayor de lo habitual. Es importante monitorear las anomalías, ya que pueden ser indicios de un nuevo ataque aún no estudiado. Generalmente, las anomalías se detectan mediante análisis de comportamiento, es decir, firmas basadas en tasas y políticas de DoS.
En resumen, el IPS en FortiGate utiliza bases de firmas para detectar ataques conocidos y firmas basadas en tasas y políticas de DoS para identificar diversas anomalías.
Por defecto, el conjunto inicial de firmas IPS está incluido en cada versión del sistema operativo FortiGate. A través de actualizaciones, FortiGate recibe nuevas firmas. De esta manera, el IPS se mantiene efectivo contra nuevos exploits. El servicio FortiGuard actualiza las firmas IPS con bastante frecuencia.
Un punto importante que se aplica tanto al IPS como al antivirus es que, si sus licencias han expirado, aún puede utilizar las últimas firmas recibidas. Pero no podrá obtener nuevas sin licencias. Por lo tanto, la falta de licencias es extremadamente indeseable: cuando surjan nuevos ataques, no podrá protegerse con firmas antiguas.
Las bases de firmas IPS se dividen en estándar y ampliada. La base estándar contiene firmas para ataques comunes, que rara vez o nunca generan falsos positivos. La acción predeterminada para la mayoría de estas firmas es bloquear.
La base ampliada contiene firmas adicionales de ataques que tienen un gran impacto en el rendimiento del sistema o que no se pueden bloquear debido a su naturaleza especial. Debido al tamaño de esta base, no está disponible para modelos de FortiGate con disco o RAM pequeños. Sin embargo, para entornos altamente seguros, puede ser necesario utilizar la base ampliada.
La configuración y verificación del funcionamiento del IPS también se abordan en el video a continuación.
En la próxima lección, revisaremos el trabajo con los usuarios. Para no perderlo, mantente al tanto de las actualizaciones en los siguientes canales:
Fuente: habr.com
