

Bienvenido a una nueva serie de artículos, esta vez sobre la investigación de incidentes, específicamente sobre el análisis de malware mediante la forensic de Check Point. Anteriormente publicamos sobre el uso de Smart Event, pero en esta ocasión examinaremos los informes forenses sobre eventos específicos en diferentes productos de Check Point:
¿Por qué es importante la forensic de incidentes prevenidos? Parecería que atrapar un virus ya es un gran logro, ¿por qué investigar más? Como demuestra la práctica, es preferible no solo bloquear un ataque, sino entender cómo funciona exactamente: cuál fue el punto de entrada, qué vulnerabilidad se utilizó, qué procesos fueron involucrados, si afecta al registro y al sistema de archivos, qué familia de virus se trata, qué daño potencial puede causarse, etc. Estos y otros datos útiles pueden obtenerse en los exhaustivos informes forenses de Check Point (tanto en formato textual como gráfico). Obtener dicho informe manualmente es muy difícil. Luego, estos datos pueden ayudar a tomar las medidas adecuadas y excluir la posibilidad de que ataques similares tengan éxito en el futuro. Hoy examinaremos el informe forense de Check Point SandBlast Network.
SandBlast Network
El uso de entornos seguros para reforzar la protección del perímetro de la red se ha convertido en una práctica común y un componente tan esencial como el IPS. En Check Point, el funcionamiento del entorno seguro está a cargo del blade Threat Emulation, que forma parte de las tecnologías SandBlast (también está Threat Extraction). Ya hemos publicado anteriormente para la versión Gaia 77.30 (lo recomiendo encarecidamente si no entiende de qué hablamos ahora). Desde el punto de vista arquitectónico, desde entonces no ha cambiado nada fundamental. Si tiene un Check Point Gateway en el perímetro de su red, puede utilizar dos opciones de integración con el entorno seguro:
- SandBlast Local Appliance — se instala un appliance adicional de SandBlast en su red, al que se envían los archivos para análisis.
- SandBlast Cloud — los archivos se envían a la nube de Check Point para su análisis.
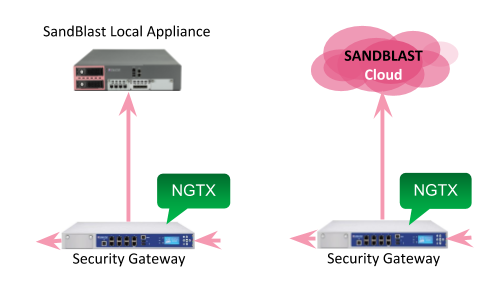
Se puede considerar que el sandbox es la última línea de defensa en el perímetro de la red. Se conecta solo después de analizarse con medios clásicos: antivirus, IPS. Y si esos medios de firma tradicionales no ofrecen prácticamente ninguna analítica, el sandbox puede “contar” en detalle por qué se bloqueó un archivo y qué exactamente hace de forma maliciosa. Este informe forense se puede obtener tanto de un sandbox local como de uno en la nube.
Informe de Forense de Check Point
Supongamos que tú, como especialista en seguridad de la información, llegas al trabajo y abres el panel de control en SmartConsole. Inmediatamente ves incidentes de las últimas 24 horas y tu atención se centra en los eventos de Emulación de Amenazas: los ataques más peligrosos que no fueron bloqueados por el análisis de firma.
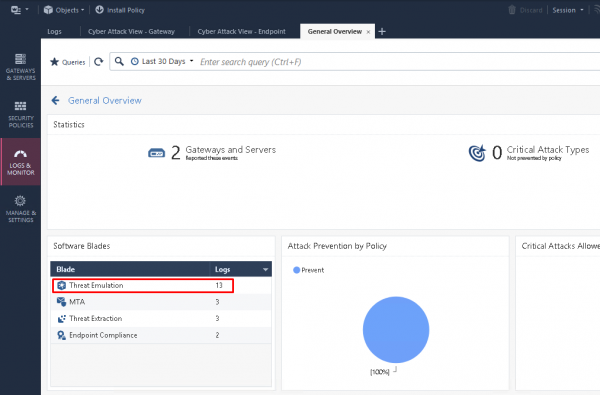
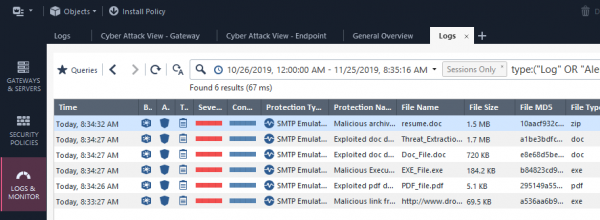
Puedes “profundizar” en estos eventos (drill down) y ver todos los registros del blade de Emulación de Amenazas.
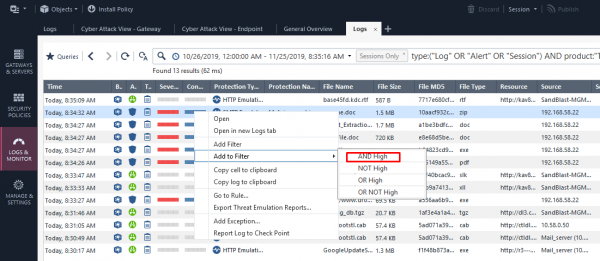
Después de esto, puedes filtrar adicionalmente los registros por el nivel de criticidad de las amenazas (Severity), así como por el Nivel de Confianza (Confidence Level):
Al abrir el evento que nos interesa, podemos revisar la información general (src, dst, severity, sender, etc.):
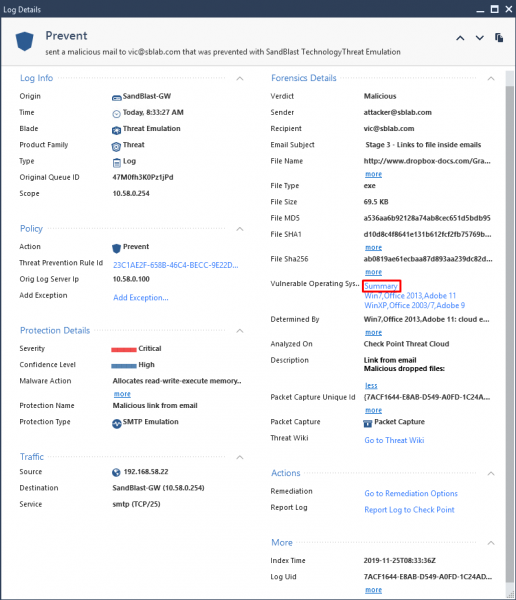
Y allí mismo puedes notar la sección Forense con el disponible Resumen del informe. Al hacer clic en él, ante nosotros se abrirá un análisis detallado del malware en forma de una página HTML interactiva:
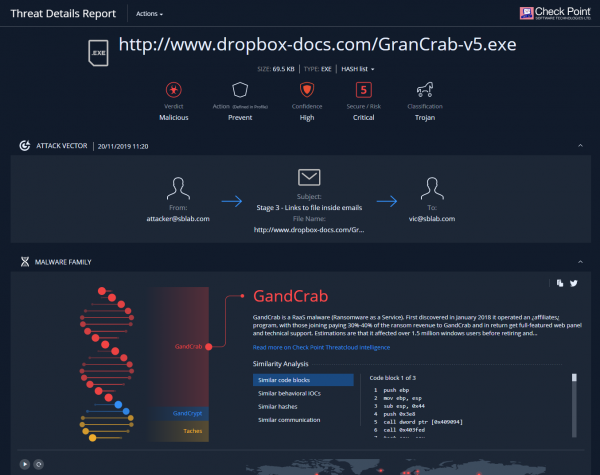
(Esta es parte de la página. )
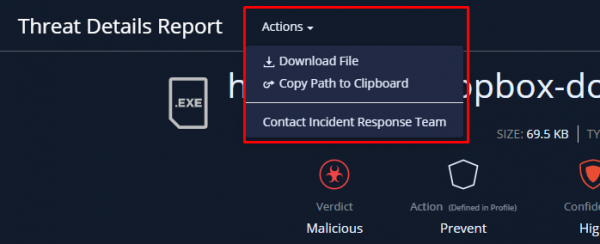
Desde este informe también podemos descargar el original del malware (en un archivo comprimido protegido con contraseña), o contactar inmediatamente con el equipo de respuesta de Check Point.
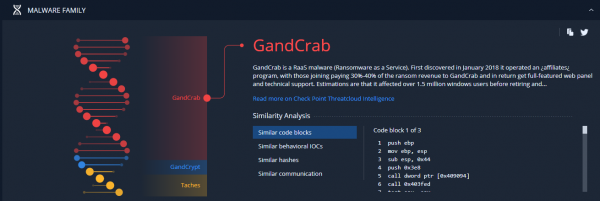
Un poco más abajo, se puede ver una hermosa animación que muestra, en términos porcentuales, con qué código malicioso conocido se relaciona nuestro ejemplar (incluyendo el propio código y los macros). Este análisis se proporciona utilizando el aprendizaje automático en la nube de Check Point Threat Cloud.
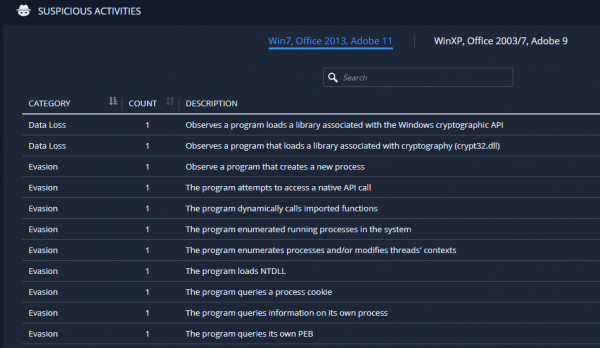
Luego se puede observar qué actividades específicas en el sandbox permitieron concluir sobre la naturaleza maliciosa de este archivo. En este caso, vemos el uso de técnicas de evasión y el intento de cargar ransomware:
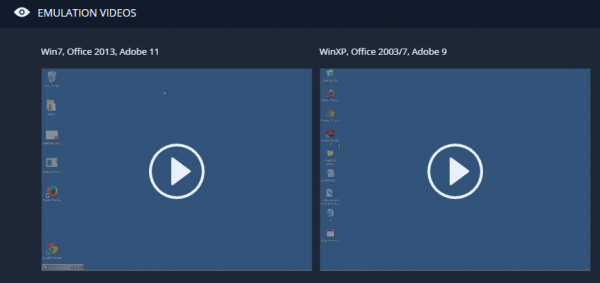
Se puede notar que en este caso la emulación se realizó en dos sistemas (Win 7, Win XP) y diferentes versiones de software (Office, Adobe). Abajo hay un video (diapositivas) con el proceso de apertura de este archivo en el sandbox:
Ejemplo de video:
Al final, podemos ver en detalle cómo se desarrolló el ataque. Ya sea en formato tabular o gráfico:
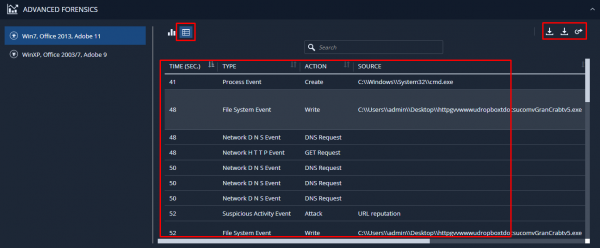
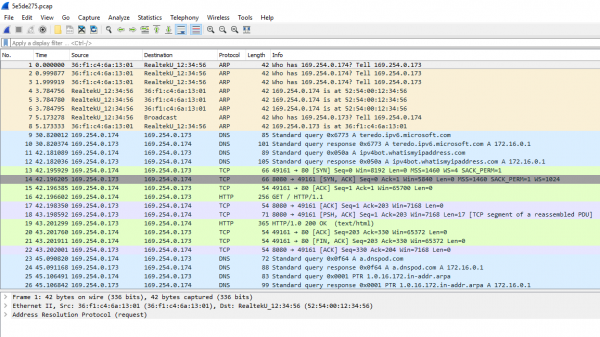
Allí también podemos descargar esta información en formato RAW y un archivo pcap, para un análisis detallado del tráfico generado en Wireshark:
Conclusión
Usando esta información, se puede fortalecer significativamente la seguridad de su red. Bloquear hosts de difusión de virus, cerrar vulnerabilidades utilizadas, bloquear posibles retroalimentaciones con C&C y mucho más. No se debe subestimar este análisis.
En los próximos artículos, examinaremos de manera similar los informes de SandBlast Agent, SandBlast Mobile, así como CloudGiard SaaS. Así que permanezca atento a las actualizaciones (, , , )!
Fuente: habr.com
