

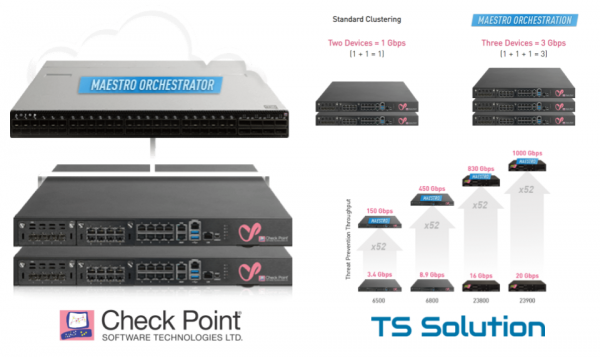
La empresa Check Point comenzó 2019 de manera bastante activa, realizando varios anuncios de inmediato. No será posible hablar de todo en un solo artículo, así que empecemos con lo más importante — . Maestro es una nueva plataforma escalable que permite aumentar la "potencia" de la puerta de enlace de seguridad a cifras "indecentes" y prácticamente de forma lineal. Esto se logra, naturalmente, mediante la distribución de carga entre las puertas de enlace individuales que operan en un clúster como una única entidad. Algunos podrían decir — "¡Ya hay! Ya existen plataformas de blade 44000/64000". Sin embargo, Maestro es algo completamente diferente. En este artículo, intentaré explicar brevemente qué es, cómo funciona y cómo esta tecnología ayudará a ahorrar en la protección del perímetro de la red.
Antes — Ahora
La forma más sencilla de entender en qué se diferencia la nueva plataforma escalable de las antiguas 44000/64000 es mirar la imagen a continuación:
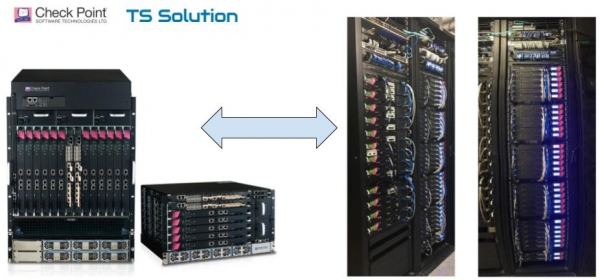
La diferencia es evidente.
Antigua plataforma Check Point 44000/64000
Como se puede ver en la imagen anterior, la primera opción representa una plataforma fija (chasis), en la que se pueden insertar una cantidad limitada de módulos especiales de “blades” (Check Point SGM). Todo esto se conecta a Security Switch Module (SSM), que realiza la distribución de tráfico entre las puertas de enlace. En la imagen a continuación se presentan en detalle los componentes de esta plataforma:
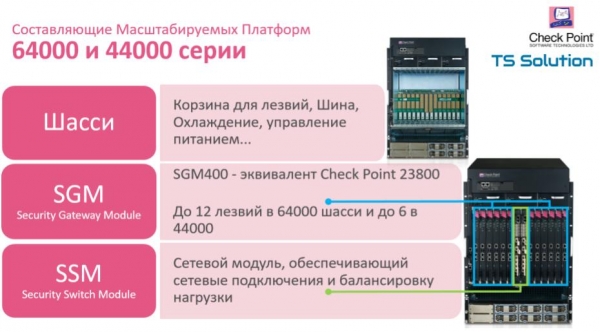
Es una excelente plataforma si sabe exactamente qué rendimiento necesita ahora y en qué límites puede crecer. Sin embargo, debido a la forma fija (12 o 6 blades), está limitado en su futura escalabilidad. Además, se ve obligado a utilizar exclusivamente blades SGM, sin la posibilidad de conectar uplinks estándar que tienen una gama de modelos mucho más amplia. Con la llegada de Maestro Hyperscale Network Security la situación cambia drásticamente.
La nueva plataforma Check Point Maestro Hyperscale Network Security
Check Point Maestro fue presentado por primera vez el 22 de enero en la conferencia CPX en Bangkok. Las principales características se pueden ver en la imagen a continuación:
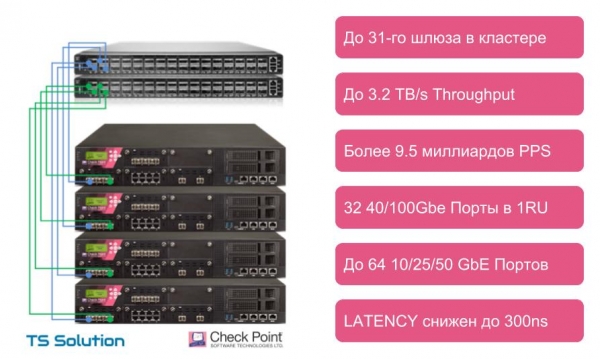
Como se puede notar, la principal ventaja de Check Point Maestro es la posibilidad de utilizar pasarelas normales (appliance) para el balanceo. Es decir, ya no estamos limitados a las hojas SGM. La carga puede distribuirse entre cualquier dispositivo a partir del modelo 5600 (los modelos SMB y los chasis 44000/64000 no son compatibles). En la imagen de arriba se muestran los principales indicadores que se pueden alcanzar al utilizar la nueva plataforma. Podemos combinar en un solo recurso computacional hasta 31! pasarelas. Ahora su “firewall” podría verse de la siguiente manera:
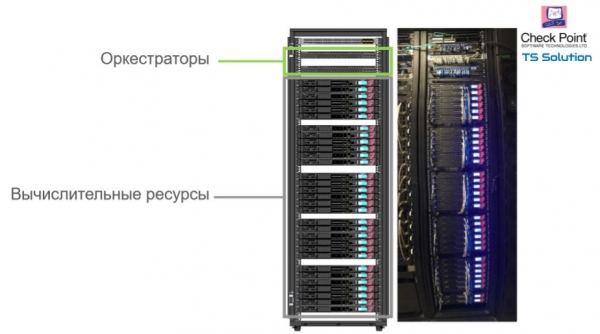
Maestro Hyperscale Orchestrator
Estoy seguro de que muchos ya se están preguntando: “¿Qué es este Orquestador?” Bueno, les presento. Maestro Hyperscale Orchestrator — esta es la pieza que se encarga del balanceo de carga. En este dispositivo está instalado el sistema operativo Gaia R80.20 SP. Actualmente hay dos modelos de Orquestadores— MHO-140 y MHO-170. Las características se muestran en la imagen a continuación:
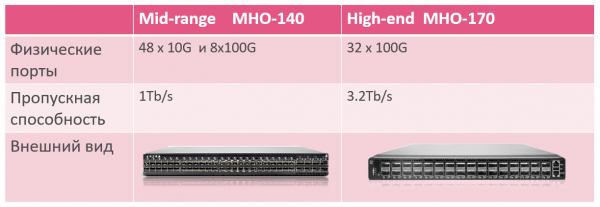
A primera vista puede parecer un conmutador común. Sin embargo, en realidad es un “conmutador + balanceador + sistema de gestión de recursos”. Todo en una sola caja.
A estos Orquestadores se conectan las pasarelas. En caso de que los balanceadores estén en una configuración de alta disponibilidad, cada pasarela se conecta a cada orquestador. Se puede utilizar “óptica” (sfp+ / qsfp+ / qsfp28+) o un cable DAC (Direct Attach Copper) para la conexión. A su vez, entre los orquestadores debe haber un enlace de sincronización:
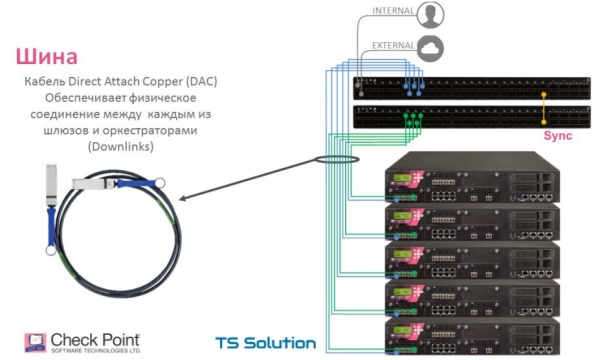
En la imagen de abajo se puede ver cómo se distribuyen los puertos de estos orquestadores:
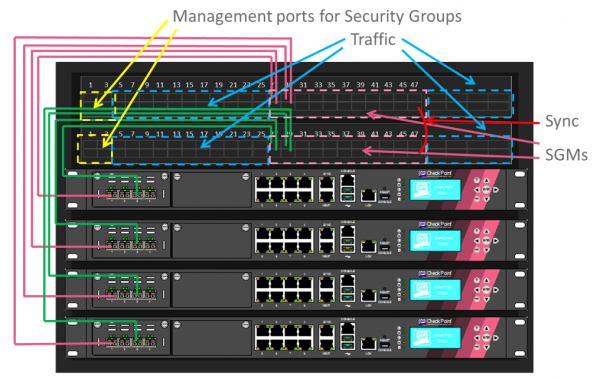
Grupos de seguridad
Para que la carga se pueda distribuir entre las pasarelas, estas deben estar en un mismo Grupo de Seguridad. Grupo de Seguridad es un grupo lógico de dispositivos que funciona como un clúster activo/activo. Este grupo opera de manera independiente de otros Grupos de Seguridad. Desde la perspectiva del servidor de gestión, el Grupo de Seguridad se presenta como un único dispositivo con una sola dirección IP.
Si es necesario, podemos sacar una o varias pasarelas a un Grupo de Seguridad separado y utilizar este grupo para otros fines, como un firewall separado desde la perspectiva de gestión. Un ejemplo de uso se muestra en la imagen a continuación:
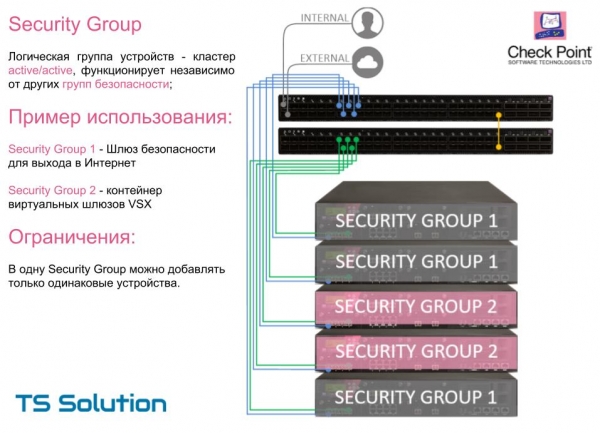
Una restricción importante, en un grupo de seguridad solo se pueden usar puertas (modelos) idénticos. Es decir, si desea aumentar linealmente la potencia de su puerta de seguridad (que es un clúster de varios dispositivos), deberá agregar puertas exactamente iguales. En las próximas versiones del software, esta limitación debería desaparecer.
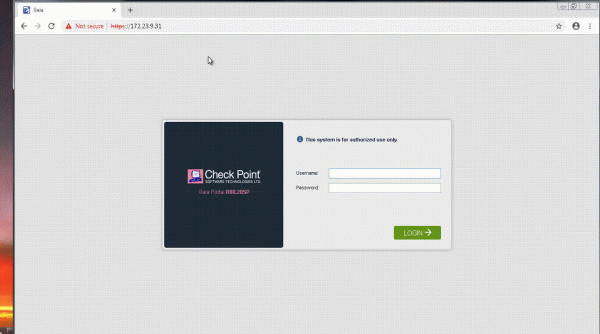
En el video a continuación se puede ver el proceso de creación de un grupo de seguridad. El procedimiento es intuitivo.
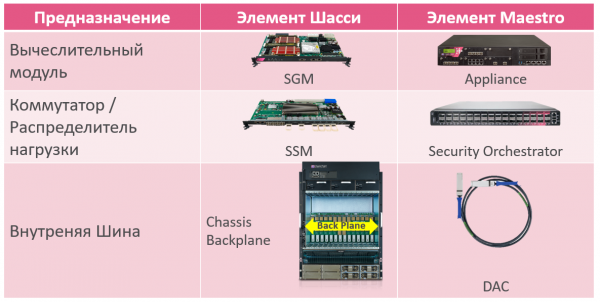
Una vez más, si comparamos los componentes de Maestro con la plataforma de chasis, obtendremos aproximadamente la siguiente imagen “antes-después”:
¿Cuál es la ventaja de la nueva plataforma?
Realmente hay muchas ventajas, tanto desde el punto de vista técnico como económico. A continuación, detallo las más importantes:
- Prácticamente no estamos limitados en escalabilidad. Hasta 31 puertas dentro de un mismo grupo de seguridad.
- Podemos agregar puertas según sea necesario. El conjunto mínimo al comprar es un orquestador + dos puertas. No es necesario planificar modelos "para el crecimiento".
- Del punto anterior se deriva otra ventaja. Ya no tenemos que cambiar las puertas que han dejado de soportar la carga. Antes, este problema se resolvía mediante un procedimiento de 'trade-in' — se entregaba el 'hardware' antiguo y se obtenía uno nuevo con descuento. En tal esquema, las 'pérdidas' financieras son inevitables. El nuevo procedimiento de escalado elimina ese factor. No es necesario entregar nada, se puede simplemente seguir aumentando el rendimiento utilizando 'hardware' adicional.
- La posibilidad de combinar recursos existentes para distribuir la carga. Por ejemplo, se pueden 'trasladar' todos los clústeres a la plataforma Maestro y formar varios grupos de seguridad, dependiendo de la carga.
Paquetes de seguridad de red Maestro Hyperscale
Actualmente hay varias opciones para adquirir los llamados paquetes con la plataforma Maestro. Solución basada en las puertas 23800, 6800 y 6500:
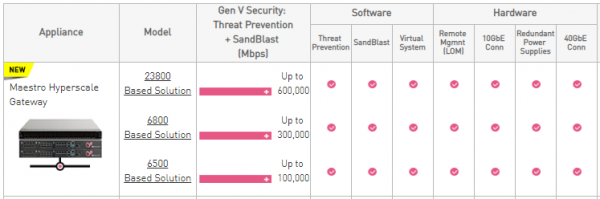
Se puede elegir entre dos tipos estándar de configuración:
- Un orquestador y dos puertas;
- Un orquestador y tres puertas.
se pueden ver precios aproximados. Naturalmente, también se puede añadir un orquestador más y tantas puertas como se desee. Se puede solicitar información adicional sobre las especificaciones .
Dispositivos 6500 y 6800 son los modelos más recientes, que también se presentaron a principios de este año. Pero hablaremos de ellos con más detalle en el próximo artículo.
¿Cuándo se puede comprar?
No hay una respuesta definitiva. Actualmente no existe una notificación para la importación de estas soluciones a nuestro país. Tan pronto como tengamos información sobre los plazos, haremos un anuncio inmediato en nuestros canales (, , ). Además, se planea un seminario web en un futuro cercano dedicado a la solución Check Point Maestro, donde se discutirán todos los aspectos técnicos. Y, por supuesto, se podrá hacer preguntas de interés. ¡Mantente atento a las actualizaciones!
Conclusión
Sin duda, la nueva plataforma es una excelente adición a las soluciones de hardware de Check Point. De hecho, este producto abre un nuevo segmento, para el cual no todos los proveedores de seguridad tienen una solución similar. Además, hasta el día de hoy, Check Point Maestro prácticamente no tiene alternativas cuando se trata de proporcionar tal "potencia de seguridad" sin precedentes. Sin embargo, Maestro Hyperscale Network Security será interesante no solo para los propietarios de centros de datos, sino también para empresas ordinarias. Los que poseen o están considerando adquirir dispositivos a partir del modelo 5600 ya pueden "echar un vistazo" a Maestro. En algunos casos, el uso de Maestro Hyperscale Network Security puede resultar una solución muy ventajosa, tanto desde un punto de vista económico como técnico.
P.D. El artículo fue preparado con la participación de Anatoly Masover — Experto en plataformas escalables, Check Point Software Technologies.
Fuente: habr.com
