

¡Hola, amigos! Finalmente hemos llegado a la última lección, la lección final de Check Point Getting Started.Hoy vamos a hablar sobre un tema muy importante — Licenciamiento. Me gustaría advertir que esta lección no es una guía exhaustiva sobre la selección de hardware o licencias. Es solo un resumen de los puntos clave que cualquier administrador de Check Point debe conocer. Si realmente está preocupado por la elección de una licencia o dispositivo, lo mejor es consultar a profesionales, es decir, a nosotros :). Hay muchas complejidades que son difíciles de explicar en el marco de este curso, y tampoco será fácil recordar todo de inmediato.
La lección será completamente teórica, así que pueden apagar sus servidores de prueba y relajarse. Al final del artículo encontrarán un video tutorial donde explico todo con más detalle.
Licenciamiento del gateway
Comenzaremos con una descripción de las características de licenciamiento de los gateways de seguridad. Esto se aplica tanto a hardware como a soluciones virtuales. Supongamos que decidieron comprar un gateway. Comprar solo un hardware o virtual sin 'suscripciones' es imposible. Existen tres opciones de suscripciones:
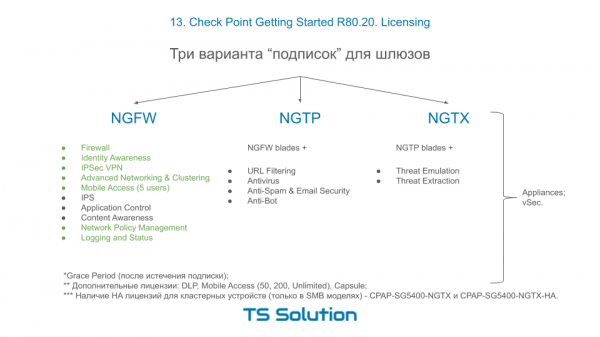
¡Y aquí está la primera característica interesante! Solo pueden comprar un dispositivo o una virtual con las suscripciones NGTP o NGTX. Sin embargo, cuando renueven su suscripción, podrán elegir el paquete NGFW, en caso de que no necesiten los blades AV, AB, URL, AS, TE y TX. Eso es un detalle. Las suscripciones se pueden comprar por un periodo de uno, dos o tres años.
Puedo anticipar su primera pregunta: “¿Qué pasará si no renuevo la suscripción?”. He destacado en verde los blades que funcionarán SIEMPRE y SIN renovaciones. Esos son los blades perpetuos. Los demás blades, que requieren actualizaciones constantes, dejarán de funcionar. Bueno, presumo que en el caso de IPS quedarán algunas firmas clave (pero son muy pocas). Esto es cierto tanto para hardware como para soluciones virtuales, es decir, vSec.
He destacado como un punto separado tres blades que no están incluidos en ningún paquete: DLP, MAB y Capsule.
También recuerden que si compran una solución en clúster, deben elegir como segundo dispositivo un modelo con el sufijo HA (es decir, Alta Disponibilidad). En la imagen hay un ejemplo para el gateway 5400. Eso es lo que respecta a los gateways. Ahora, el servidor de gestión.
Licenciamiento del servidor de gestión
Como ya mencionamos en las primeras lecciones, hay dos escenarios para la implementación de Check Point: Standalone (cuando tanto la puerta de enlace como la gestión están en un solo dispositivo) y Distributed (cuando el servidor de gestión se desplaza a un dispositivo separado). Sin embargo, las opciones no se detienen ahí. Vamos a considerar tres escenarios típicos de despliegue del servidor de gestión:
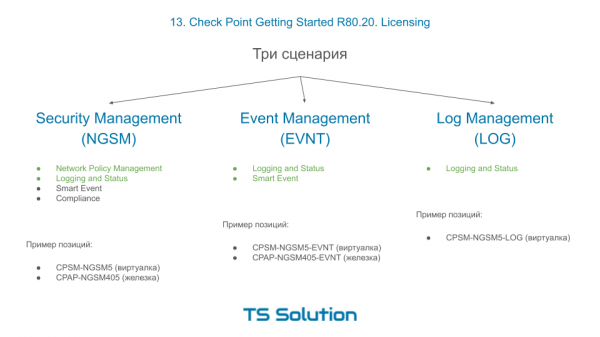
- Compra de un NGSM dedicado. La opción más popular. Elige entre el hardware Smart-1 o una virtualización. Por supuesto, la elección depende de cuántas puertas de enlace vas a administrar, 5, 10, 25, etc. Al desplegar este dispositivo, puedes utilizar cuatro claves importantes del servidor de gestión: NPM (es decir, gestión de políticas), Logging and Status (es decir, registro), Smart Event (SIEM de Check Point, que nos proporciona todos los informes) y Compliance (esto es la evaluación de la calidad de las configuraciones, ya sea para cumplir con ciertos requisitos regulatorios, como PCI DSS, o simplemente para las Mejores Prácticas). Aquí también se puede ver que los blades NPM y LS son blades permanentes, es decir, funcionarán sin renovar suscriptores, mientras que los blades Smart Event y Compliance son parte del paquete solo durante el primer año. Luego deben renovarse por un costo adicional. Este es un punto importante, no lo olvides. Y aunque se puede vivir sin el blade de Compliance, el Smart Event es absolutamente necesario para todos.
- Compra de un servidor de gestión de eventos dedicado EN ADICIÓN al NGSM existente servidor . ¿Por qué es necesario? La cuestión es que la funcionalidad de registro y especialmente Smart Event consume recursos del sistema bastante considerables. Y si hay muchos registros, esto puede llevar a 'retrasos' en servidor la gestión. Por lo tanto, a menudo se practica mover esta funcionalidad a un dispositivo separado, ya sea el hardware Smart-1 o una vez más una virtualización. Grandes integraciones con una gran cantidad de registros casi siempre requieren un servidor dedicado para Smart Event. Este también puede recibir registros. De este modo, tu servidor de gestión solo realizará funciones de gestión. Esto mejora significativamente la estabilidad y la capacidad de respuesta del sistema. Como puedes notar, al comprar un servidor de Smart Event dedicado, obtienes estos dos blades para uso permanente, incluso sin renovación. A lo largo de 3-4 años, esto será económicamente más rentable que renovar Smart Event para un servidor NGSM normal cada año.
- Servidor dedicado de gestión de logs, que se suma a los servidores NGSM y Smart Event. Espero que el sentido sea claro. Con una cantidad MUY grande de registros, podemos trasladar la función de registro a un servidor separado. Un servidor de Log dedicado también tiene una licencia permanente y no requiere renovación.
Lección en video
Aquí encontrará información adicional sobre la gestión de licencias y el soporte técnico de Check Point:

Fuente: habr.com
