

Continuamos con la serie de artículos sobre el nuevo modelo de la línea SMB CheckPoint, recordemos que en describimos las características y capacidades de los nuevos modelos, así como los métodos de gestión y administración. Hoy revisaremos el escenario de despliegue del modelo superior de la serie: CheckPoint 1590 NGFW. A continuación, un resumen de esta parte:
- Desempaquetado del equipo (descripción de los componentes, conexión física y de red).
- Inicialización del dispositivo.
- Configuración inicial.
- Evaluación del funcionamiento.
Desempaquetado del equipo
El proceso de familiarización con el equipo comienza con la extracción de los componentes de la caja, el desglose de los componentes y la instalación de las piezas; haga clic en el spoiler donde se presenta brevemente el proceso
Suministro de NGFW 1590
Resumen de los componentes:
- NGFW 1590;
- Adaptador de alimentación;
- 2 antenas Wifi (2.4 GHz y 5 GHz);
- 2 antenas LTE;
- Folletos con documentación (guía breve para la conexión inicial, acuerdo de licencia, etc.)
En cuanto a los puertos de red e interfaces, aquí están todas las opciones modernas para transferir tráfico e interactuar, se ha destacado un puerto para la zona DMZ, USB 3.0 para sincronización con la PC.
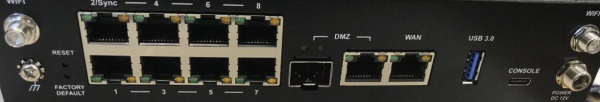
La versión 1590 presenta un diseño actualizado, modernas opciones para conectividad inalámbrica y expansión de memoria: 2 ranuras para trabajar con Micro/Nano SIM en modo LTE. (sobre esta opción planeamos escribir en detalle en uno de nuestros próximos artículos en la serie dedicada a las conexiones inalámbricas); ranura para tarjeta SD.
Se puede leer más detalladamente sobre las capacidades del 1590 NGFW y otros nuevos modelos en de la serie de artículos sobre las soluciones SMB de CheckPoint. Procederemos con la inicialización del dispositivo.
Inicialización del dispositivo
Nuestros lectores habituales ya deben estar al tanto de que en la línea 1500 de la serie SMB se utiliza un nuevo sistema operativo 80.20 Embedded, que incluye una interfaz actualizada y capacidades mejoradas.
Para comenzar la inicialización del dispositivo es necesario:
- Proporcionar energía al gateway.
- Conectar el cable de red desde su PC a LAN-1 en el gateway.
- Opcionalmente, se puede proporcionar al dispositivo acceso a Internet conectando la interfaz al puerto WAN.
- Acceder al portal Gaia Embedded:
Si se han realizado los pasos mencionados anteriormente, al acceder a la página del portal Gaia, deberá confirmar la apertura de la página con un certificado no confiable, después de lo cual se iniciará el asistente de configuración del portal:
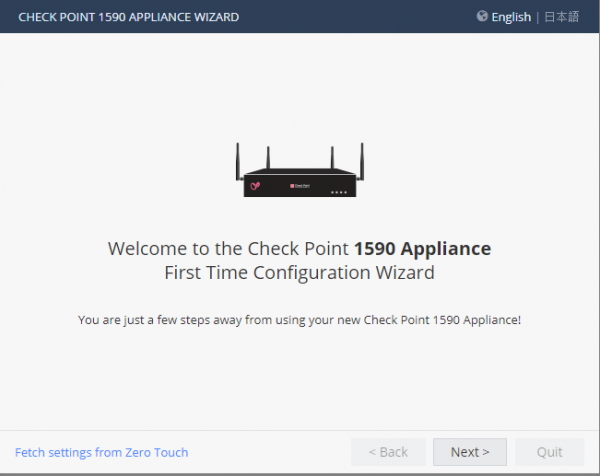
Se le dará la bienvenida con una página que muestra el modelo de su dispositivo, y deberá avanzar a la siguiente sección:
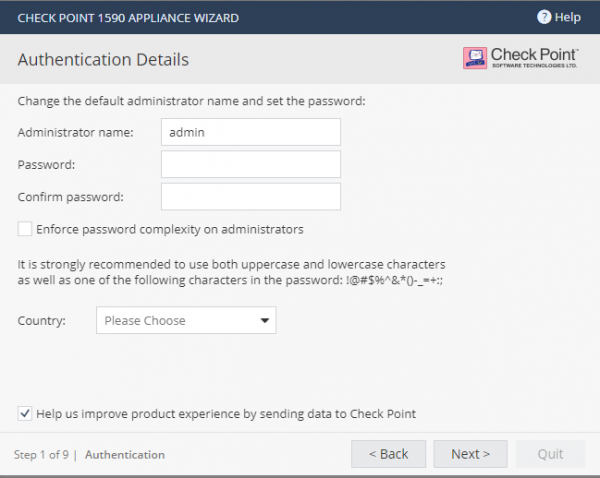
Se le pedirá que cree una cuenta para la autorización, con la posibilidad de establecer requisitos de contraseña alta para el administrador e indicar el país donde utilizará la puerta de enlace.
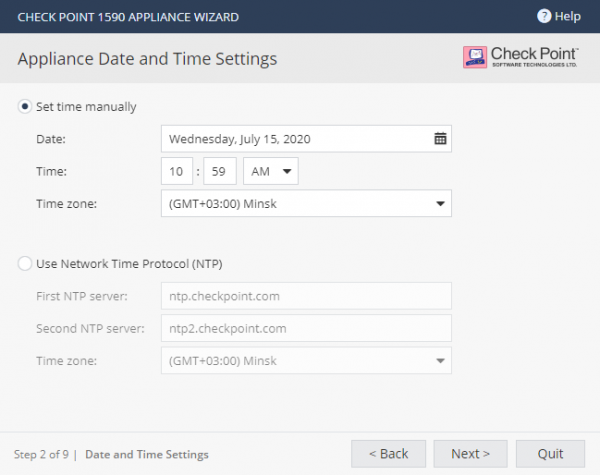
La siguiente ventana trata sobre la configuración de fecha y hora, con la opción de establecer manualmente o utilizar el servidor NTP de la empresa.
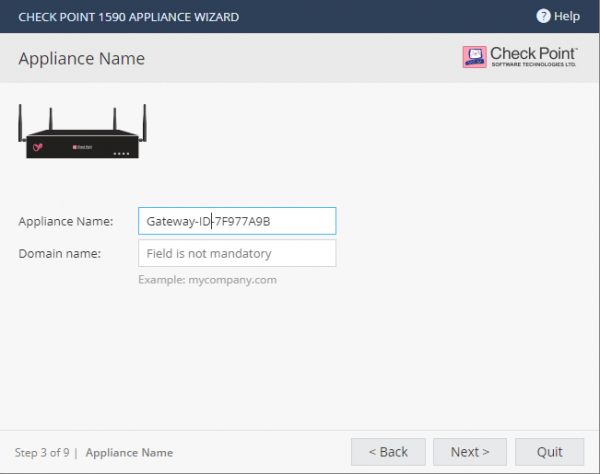
El siguiente paso implica asignar un nombre al dispositivo y especificar el dominio de la empresa para un funcionamiento correcto de los servicios de la puerta de enlace en Internet.
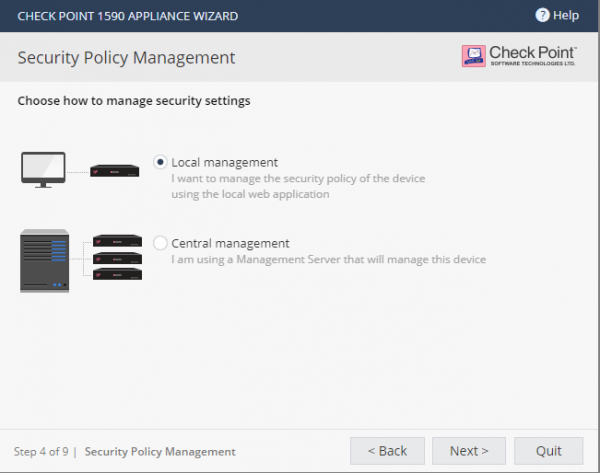
El siguiente paso se refiere a la selección del tipo de gestión de NGFW, donde es importante señalar:
- Gestión Local. Esta es una opción disponible para la gestión local de la puerta de enlace a través de la página web del Gaia Portal.
- Gestión Central. Este tipo de gestión incluye la sincronización con un servidor de gestión dedicado de CheckPoint, la sincronización con la nube Smart1-Cloud o con SMP (servicio de gestión para SMB).
En este artículo nos detendremos en el método de gestión de Gestión Local, puede especificar el método que necesite. Para conocer el proceso de sincronización con un servidor de gestión dedicado, se propone del ciclo de formación CheckPoint Getting Started, preparado por la empresa TS Solution.
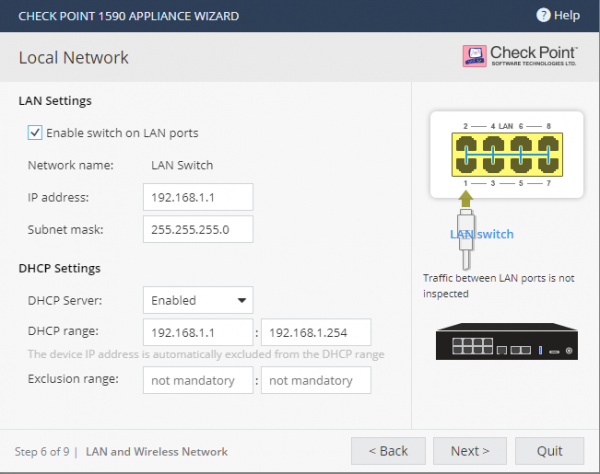
A continuación, se presentará una ventana con la definición del modo de operación de las interfaces en la puerta de enlace:
- El modo Switch permite la disponibilidad de subredes desde una interfaz a la subred de otra interfaz.
- El modo Disable Switch desactiva el modo Switch, cada puerto enruta el tráfico como si fuera un fragmento de red separado.
También se ofrece la opción de establecer un rango de direcciones DHCP que se utilizarán al conectarse a las interfaces locales de la puerta de enlace.
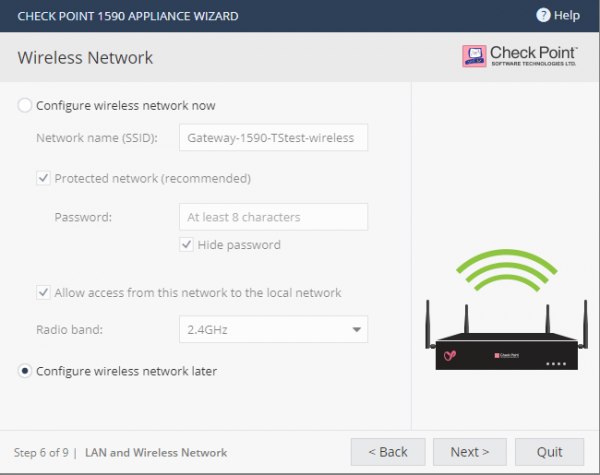
El siguiente paso es configurar el funcionamiento de la puerta de enlace en modo inalámbrico, planeamos abordar este aspecto con más detalle en un artículo del ciclo, por lo que hemos pospuesto la configuración. Sin embargo, puede crear un nuevo punto de acceso inalámbrico, establecer una contraseña para conectarse a él y definir el modo de funcionamiento del canal inalámbrico (2.4 GHz o 5 GHz).
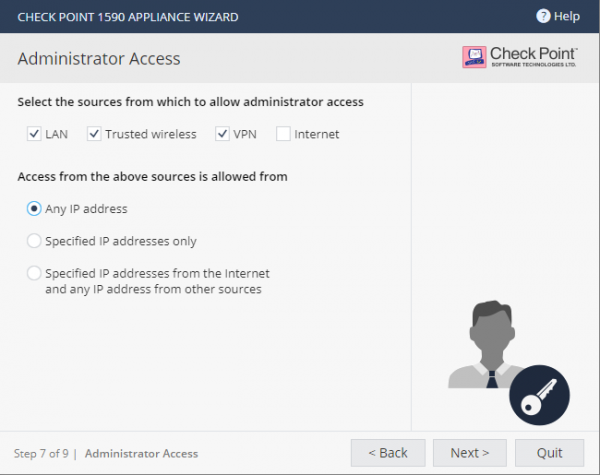
A continuación se presentará un paso para configurar el acceso al gateway para los administradores de la empresa. Por defecto, los derechos de acceso están permitidos si la conexión se realiza desde:
- La red interna de la empresa
- Red inalámbrica de confianza
- Túnel VPN
La opción de conectarse al gateway a través de Internet está desactivada por defecto, lo que conlleva grandes riesgos y debe estar justificado para su activación; de lo contrario, se recomienda dejarlo como en nuestro ejemplo. También hay una opción para especificar qué direcciones IP estarán permitidas para conectarse al gateway.
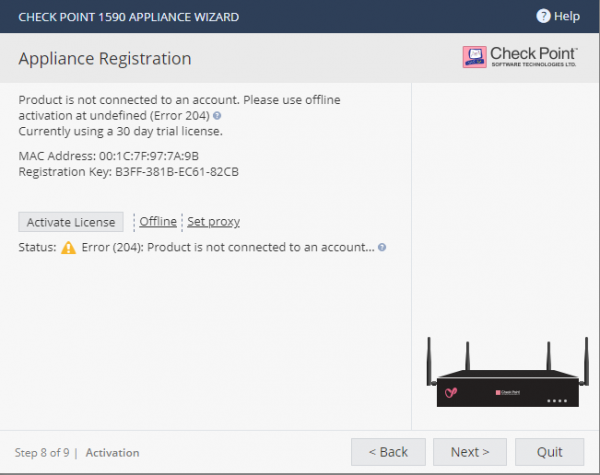
La siguiente ventana se refiere a la activación de licencias. En la inicialización del dispositivo, se le presentará un período de prueba de 30 días. Hay dos métodos disponibles para activar:
- Si hay conexión a Internet, la licencia se activará automáticamente.
- Si activa la licencia fuera de línea, debe hacer lo siguiente: descargar la licencia desde UserCenter, registrar su dispositivo en un . A continuación, en ambos casos deberá importar manualmente la licencia descargada.
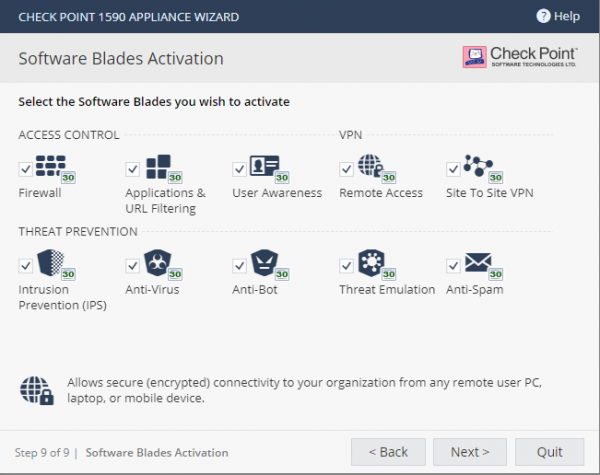
Finalmente, la última ventana en el asistente de configuración ofrece seleccionar los blades que se activarán; cabe destacar que el blade QOS se activa solo después de la inicialización. El resultado debe ser una ventana de finalización que resume su configuración.
Configuración inicial
Lo primero que recomendamos es verificar el estado de las licencias, ya que esto determinará la configuración futura. Dirígete a la pestaña “HOME” → “License”:
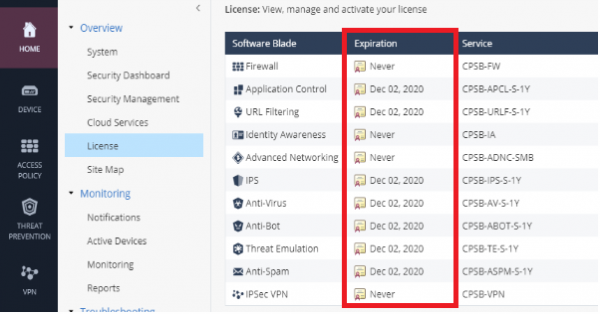
Si las licencias están activadas, se recomienda actualizarse inmediatamente a la última versión del firmware; para ello, dirígete a la pestaña “DEVICE” → “System Operations”:
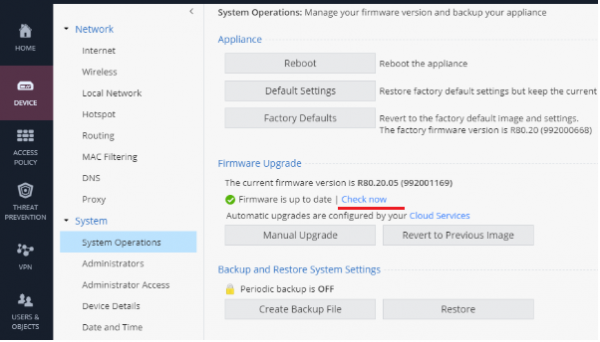
Las actualizaciones del sistema se encuentran en la sección de Firmware Upgrade. En nuestro caso, está instalada la versión más actual y última del firmware.
A continuación, me gustaría resumir las capacidades y configuraciones de los blades del sistema. Lógicamente, se pueden dividir en políticas de nivel Access (Firewall, Control de Aplicaciones, Filtrado de URLs) y Prevención de Amenazas (IPS, Antivirus, Anti-Bot, Emulación de Amenazas).
Pasemos a la pestaña Access Policy → Blade Control:
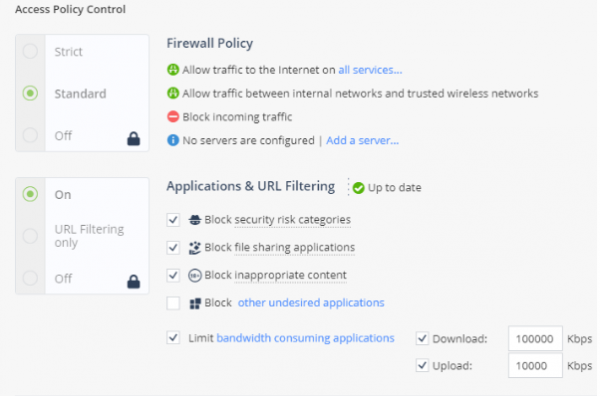
Por defecto, se utiliza el modo STANDARD, que permite: tráfico saliente a Internet, tráfico dentro de la red local, pero bloquea el tráfico entrante desde Internet.
En lo que respecta a los blades APPLICATIONS & URL FILTERING, la configuración predeterminada bloquea sitios con un alto nivel de peligro, así como aplicaciones de intercambio (Torrent, almacenamiento de archivos, etc.). También se pueden bloquear manualmente categorías de sitios adicionales.
Destacamos la opción para tráfico personalizado “Limit bandwidth consuming applications” que permite restringir la velocidad del tráfico saliente/entrante para grupos de aplicaciones.
A continuación, abriremos la subsección Policy, donde las reglas se generan automáticamente según la configuración descrita anteriormente.
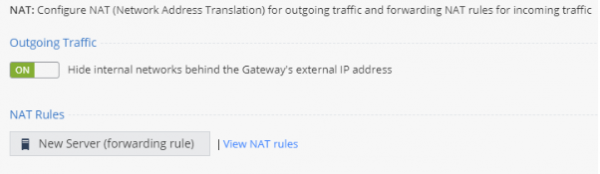
La subsección NAT funciona por defecto en Global Hide Nat Automatic, es decir, todos los hosts internos tendrán acceso a Internet a través de la dirección IP pública. También hay la posibilidad de establecer reglas NAT manualmente para publicar sus aplicaciones web o servicios.
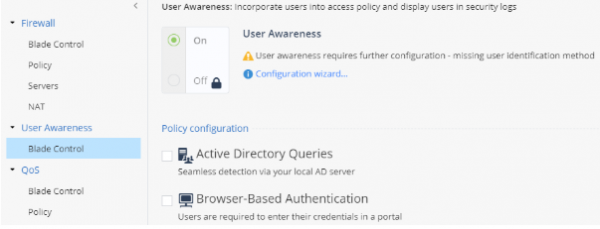
Luego viene la sección que trata la autenticación de usuarios en la red, se ofrecen dos opciones: Active Directory Queries (integración con su AD) y Browser-Based-Authentication (el usuario introduce las credenciales del dominio en el portal).
Es importante mencionar la inspección SSL, la proporción de tráfico HTTPS en la red global está en constante aumento. Vamos a ver qué oportunidades ofrece CheckPoint para soluciones SMB, para ello hay que ir a la sección SSL-Inspection → Policy:
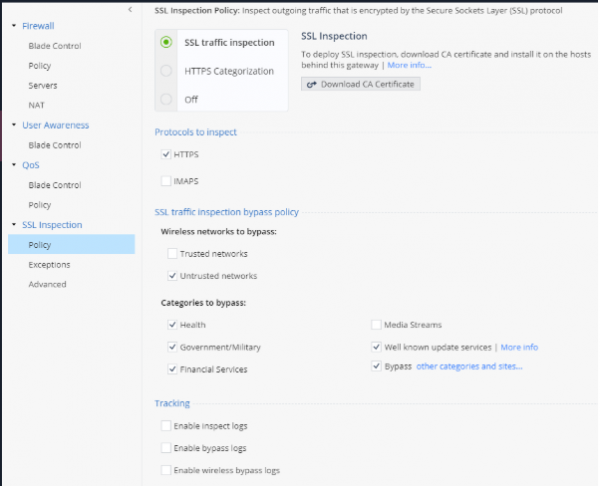
En la configuración hay una opción para inspeccionar el tráfico HTTPS, que requerirá la importación de un certificado e instalarlo en el centro de certificados de confianza en las máquinas de usuarios finales.
Consideramos conveniente la opción de modo BYPASS para categorías preestablecidas, lo cual ahorra considerablemente tiempo al activar la inspección.
Después de configurar las reglas a nivel de Firewall / Application, se debe proceder a afinar las políticas de seguridad (Threat Prevention), para ello accedemos a la sección correspondiente:
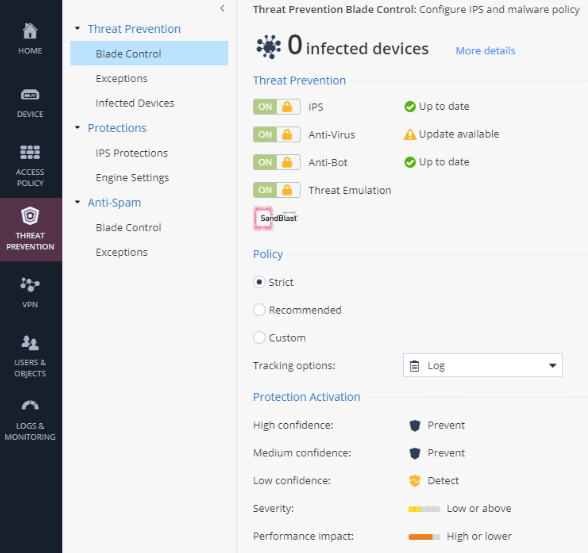
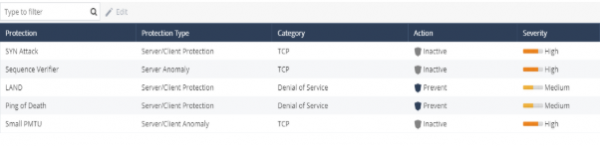
En la página abierta vemos los blades habilitados, los estados de actualización de las firmas y bases. También se nos ofrece seleccionar un perfil para la protección del perímetro de la red, mostrando las configuraciones correspondientes.
Una sección separada “IPS Protections” permite configurar la acción sobre una firma de seguridad específica.
No hace mucho, escribimos en nuestro blog para Windows Server — SigRed. Verificaremos su existencia en Gaia Embedded 80.20, ingresando la consulta “CVE-2020-1350”
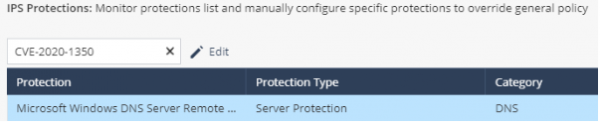
Se ha detectado un registro para esta firma al que se le puede aplicar una de las acciones. (por defecto, Prevenir para el nivel de riesgo — Crítico). Por lo tanto, al contar con una solución SMB, no se verá privado de actualizaciones y soporte; es una solución NGFW completa para oficinas sucursales de hasta 200 personas de CheckPoint.
Evaluación de la funcionalidad
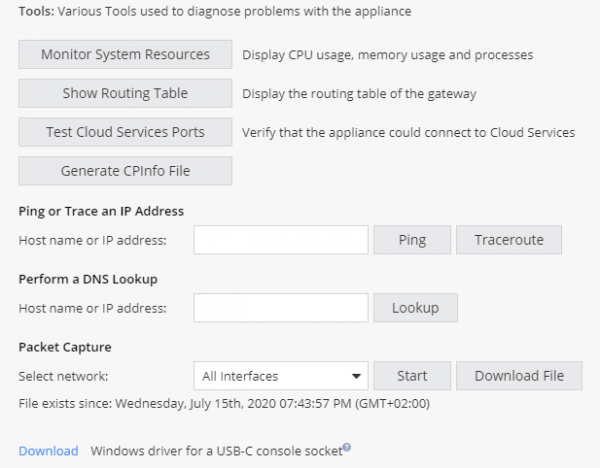
Al finalizar el artículo, me gustaría destacar la disponibilidad de herramientas para solucionar problemas después de la inicialización y configuración inicial de la solución SMB. Puede ir a la sección “HOME” → “Tools”. Opciones disponibles:
- monitorización de recursos del sistema;
- tabla de enrutamiento;
- verificación de la disponibilidad de servicios en la nube de CheckPoint;
- generación de CPinfo;
También están disponibles comandos de red integrados: Ping, Traceroute, Captura de Tráfico.
Así, hoy hemos revisado y estudiado la conexión y configuración inicial de NGFW 1590; acciones similares se realizarán para toda la serie 1500 de CheckPoint SMB. Las opciones disponibles nos mostraron una alta variabilidad en las configuraciones y el apoyo a los métodos modernos de protección del tráfico en el perímetro de la red.
Hasta la fecha, las soluciones de CheckPoint para la protección de pequeñas oficinas y sucursales (hasta 200 personas) cuentan con un amplio conjunto de herramientas y utilizan las últimas tecnologías (gestión en la nube, soporte para tarjetas SIM, expansión de memoria mediante tarjetas SD, etc.). Siga informado y lea los artículos de TS Solution; planeamos seguir publicando partes sobre NGFW de la familia CheckPoint SMB, ¡hasta la próxima!
. Manténgase al tanto de las actualizaciones (, , , , ).
Fuente: habr.com
