

Hola, este es el segundo artículo sobre la solución NGFW de la empresa . El objetivo de este artículo es mostrar cómo instalar el cortafuegos UserGate en un sistema virtual (usaré el software de virtualización VMware Workstation) y realizar su configuración inicial (permitir el acceso desde la red local a través de la puerta de enlace UserGate a Internet).
1. Introducción
Para comenzar, describiré las diversas formas de implementar esta puerta de enlace en la red. Quiero señalar que, dependiendo de la opción de conexión elegida, ciertas funcionalidades de la puerta de enlace pueden no estar disponibles. La solución UserGate soporta los siguientes modos de conexión:
Cortafuegos L3-L7
Puente transparente L2
Puente transparente L3
Virtualmente en medio, utilizando el protocolo WCCP
Virtualmente en medio, utilizando enrutamiento basado en políticas
Router en un Stick
Proxy WEB explícito
UserGate, como puerta de enlace predeterminada
Monitoreo de puerto espejo
UserGate soporta 2 tipos de clústeres:
Clúster de configuración. Los nodos unidos en un clúster de configuración mantienen configuraciones compartidas dentro del clúster.
Clúster de alta disponibilidad. Hasta 4 nodos del clúster de configuración pueden unirse en un clúster de alta disponibilidad, que opera en modo Activo-Activo o Activo-Pasivo. Se pueden formar varios clústeres de alta disponibilidad.
2. Instalación
Como se mencionó en el artículo anterior, UserGate se ofrece como un complejo de hardware y software o se despliega en un entorno virtual. Desde el panel personal en el sitio descargamos la imagen en formato OVF (Open Virtualization Format), este formato es adecuado para proveedores como VMWare y Oracle Virtualbox. Para Microsoft Hyper-v y KVM se proporcionan imágenes de disco de máquina virtual.
Según el sitio de UserGate, para un funcionamiento correcto de la máquina virtual se recomienda usar un mínimo de 8 Gb de memoria RAM y un procesador virtual de 2 núcleos. El hipervisor debe soportar sistemas operativos de 64 bits.
La instalación comienza importando la imagen en el hipervisor elegido (VirtualBox y VMWare). En el caso de Microsoft Hyper-v y KVM, es necesario crear una máquina virtual y especificar la imagen descargada como disco, luego desactivar los servicios de integración en la configuración de la máquina virtual creada.
Por defecto, después de importar en VMWare, se crea una máquina virtual con las siguientes configuraciones:
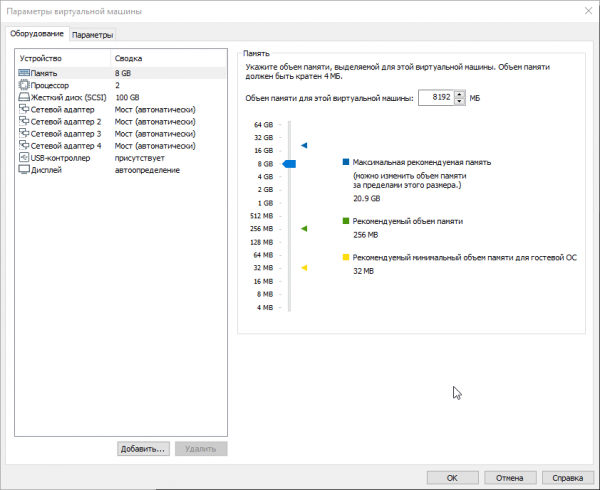
Como se mencionó anteriormente, la memoria RAM debe ser de al menos 8 GB y, además, es necesario agregar 1 GB por cada 100 usuarios. El tamaño del disco duro por defecto es de 100 GB, sin embargo, esto generalmente no es suficiente para almacenar todos los registros y configuraciones. El tamaño recomendado es de 300 GB o más. Por lo tanto, en las propiedades de la máquina virtual, cambiamos el tamaño del disco al necesario. Inicialmente, el UserGate UTM viene con cuatro interfaces asignadas a zonas:
Management — la primera interfaz de la máquina virtual, zona para conectar redes de confianza desde las cuales se permite la gestión de UserGate.
Trusted — la segunda interfaz de la máquina virtual, zona para conectar redes de confianza, como redes LAN.
Untrusted — la tercera interfaz de la máquina virtual, zona para interfaces conectadas a redes no confiables, como Internet.
DMZ — la cuarta interfaz de la máquina virtual, zona para interfaces conectadas a la red DMZ.
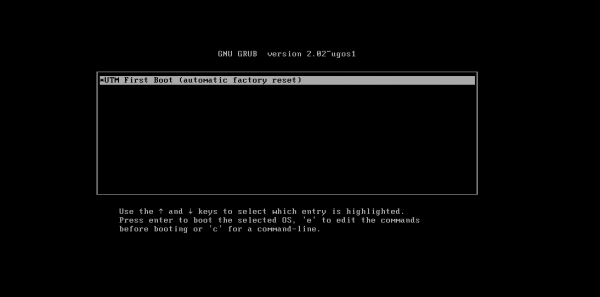
A continuación, iniciamos las máquinas virtuales; aunque en el manual se indica que se debe seleccionar Support Tools y realizar un Factory reset UTM, como podemos ver, solo hay una opción (UTM First Boot). Durante este paso, UTM configura los adaptadores de red y aumenta el tamaño de la partición en el disco duro al tamaño total del disco:
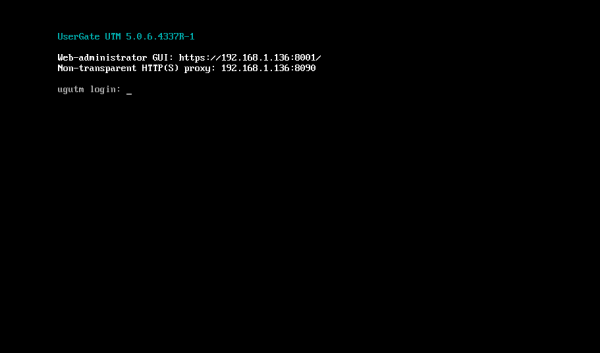
Para conectarse a la interfaz web de UserGate, es necesario acceder a través de la zona Management, esto está a cargo de la interfaz eth0, que está configurada para obtener una dirección IP automáticamente (DHCP). Si no hay posibilidad de asignar una dirección para la interfaz Management automáticamente mediante DHCP, se puede especificar explícitamente utilizando la CLI (Interfaz de Línea de Comandos). Para ello, es necesario ingresar a la CLI utilizando el nombre y la contraseña del usuario con derechos de Full administrator (por defecto Admin con letra mayúscula). Si el dispositivo UserGate no ha pasado por la inicialización inicial, para acceder a la CLI es necesario usar Admin como nombre de usuario y utm como contraseña. Y escribir un comando similar a iface config –name eth0 –ipv4 192.168.1.254/24 –enable true –mode static. Luego, accedemos a la consola web de UserGate en la dirección especificada, que debe verse aproximadamente de la siguiente manera:https://UserGateIPaddress:8001:
En la consola web continuamos con la instalación, necesitamos elegir el idioma de la interfaz (actualmente es ruso o inglés), la zona horaria, luego leemos y aceptamos el acuerdo de licencia. Establecemos un nombre de usuario y una contraseña para acceder a la interfaz web de gestión.
3. Configuración
Después de la instalación, la ventana de la interfaz web de gestión de la plataforma se ve así:
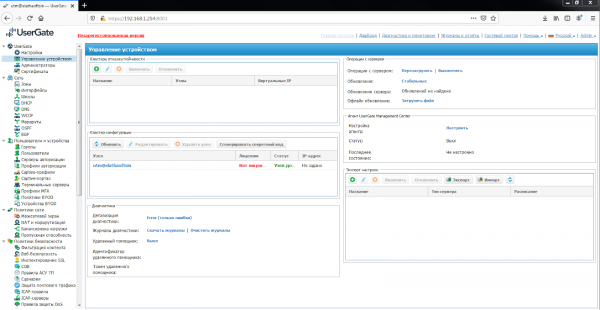
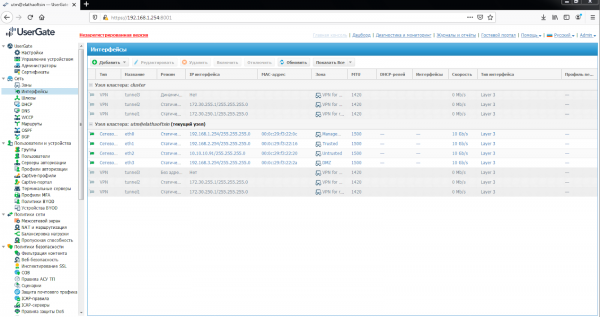
Luego es necesario configurar las interfaces de red. Para ello, en la sección 'Interfaces', necesitamos habilitarlas, establecer direcciones IP correctas y asignar las zonas correspondientes.
La sección 'Interfaces' muestra todas las interfaces físicas y virtuales disponibles en el sistema, permite cambiar sus configuraciones y añadir interfaces VLAN. También muestra todas las interfaces de cada nodo del clúster. Las configuraciones de las interfaces son específicas para cada uno de los nodos, es decir, no son globales.
En las propiedades de la interfaz:
Activar o desactivar la interfaz
Especificar el tipo de interfaz: Capa 3 o Espejo
Asignar una zona a la interfaz
Asignar un perfil de Netflow para enviar datos estadísticos al colector de Netflow
Modificar los parámetros físicos de la interfaz: dirección MAC y tamaño MTU
Elegir el tipo de asignación de dirección IP: sin dirección, dirección IP estática o obtenida por DHCP
Configurar el funcionamiento del relay DHCP en la interfaz seleccionada.
El botón 'Agregar' permite añadir los siguientes tipos de interfaces lógicas:
VLAN
Bond
Puente
PPPoE
VPN
Túnel
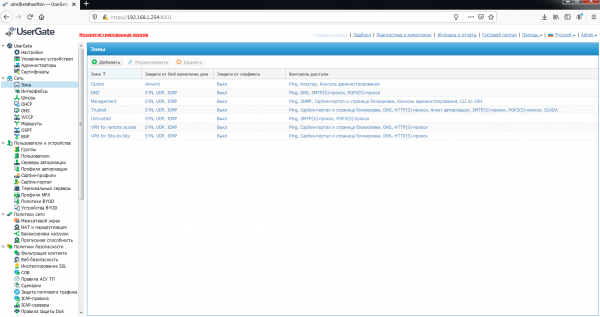
Además de las zonas mencionadas anteriormente, que vienen con la imagen de Usergate, hay otros tres tipos predefinidos:
Cluster: zona para interfaces utilizadas para el funcionamiento del clúster
VPN para Conexiones entre Sitios: zona donde se colocan todos los clientes tipo Oficina-Oficina, conectados a UserGate a través de VPN
VPN para acceso remoto: zona donde se colocan todos los usuarios móviles, conectados a UserGate a través de VPN
Los administradores de UserGate pueden modificar la configuración de las zonas creadas por defecto, así como crear zonas adicionales, pero como se indica en el manual de la versión 5, se pueden crear un máximo de 15 zonas. Para modificar o crear, es necesario ir a la sección de zonas. Para cada zona, se puede establecer un umbral para descartar paquetes, se admiten SYN, UDP, ICMP. Además, se configura el control de acceso a los servicios de Usergate y se activa la protección contra suplantación.
Después de configurar las interfaces, es necesario establecer la ruta predeterminada en la sección «Puertas de enlace». Es decir, para conectar UserGate a Internet, debe especificar la dirección IP de una o varias puertas de enlace. Si se utilizan varios proveedores para acceder a Internet, es necesario indicar varias puertas de enlace. La configuración de la puerta de enlace es única para cada uno de los nodos del clúster. Si se especifican dos o más puertas de enlace, hay dos opciones de funcionamiento posibles:
Balanceo de tráfico entre puertas de enlace.
Puerta de enlace principal con conmutación a respaldo.
El estado de la puerta de enlace (disponible – verde, no disponible – rojo) se determina de la siguiente manera:
La comprobación de red está desactivada: la puerta de enlace se considera disponible si UserGate puede obtener su dirección MAC a través de una solicitud ARP. No se verifica el acceso a Internet a través de esta puerta de enlace. Si no se puede determinar la dirección MAC de la puerta de enlace, se considera no disponible.
La comprobación de red está habilitada: la puerta de enlace se considera disponible si:
UserGate puede obtener su dirección MAC a través de una solicitud ARP.
La verificación del acceso a Internet a través de esta puerta de enlace fue exitosa.
En caso contrario, la puerta de enlace se considera no disponible.
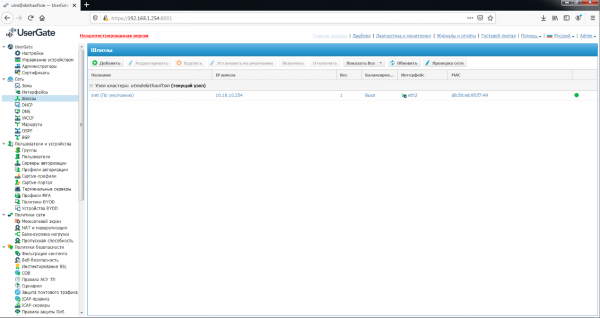
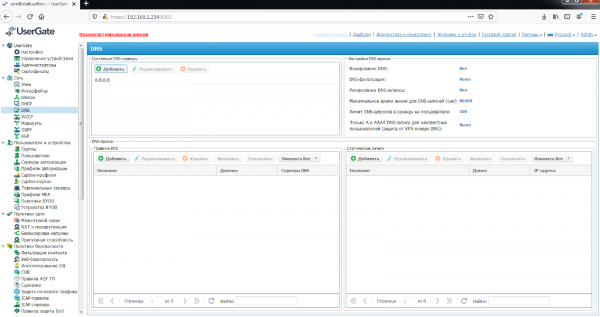
En la sección «DNS» es necesario agregar los servidores DNS que usará UserGate. Esta configuración se indica en el área de Servidores DNS del Sistema. A continuación, se encuentran las configuraciones para gestionar las solicitudes DNS de los usuarios. UserGate permite utilizar un proxy DNS. El servicio de proxy DNS permite interceptar las solicitudes DNS de los usuarios y modificarlas según las necesidades del administrador. A través de reglas de proxy DNS, se pueden especificar servidores DNS a los que se reenvían solicitudes para ciertos dominios. Además, con el proxy DNS se pueden establecer registros estáticos de tipo host (registro A).
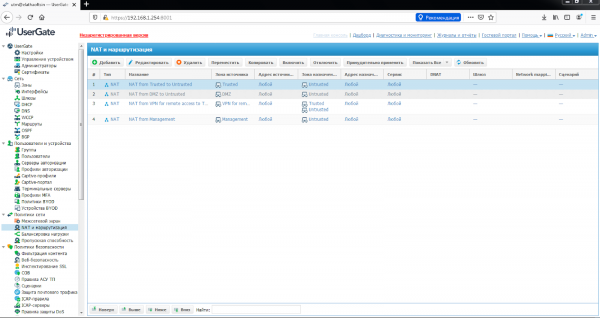
En la sección «NAT y enrutamiento» es necesario crear las reglas NAT necesarias. Para el acceso a Internet de los usuarios de la red Trusted, ya se ha creado la regla NAT — «Trusted→Untrusted», solo queda activarla. Las reglas se aplican de arriba hacia abajo en el orden en el que están listadas en la consola. Siempre se ejecuta solo la primera regla que coincide con las condiciones especificadas en la regla. Para que la regla se active, deben coincidir todas las condiciones indicadas en los parámetros de la regla. UserGate recomienda crear reglas NAT generales, por ejemplo, una regla NAT de la red local (generalmente zona Trusted) a Internet (generalmente zona Untrusted), y se debe gestionar el acceso a través de usuarios, servicios y aplicaciones utilizando reglas de firewall.
También existe la posibilidad de crear reglas DNAT, reenvío de puertos, enrutamiento basado en políticas y mapeo de redes.
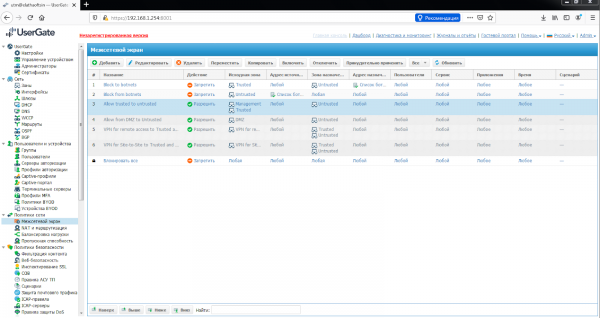
Después de esto, en la sección «Firewall» es necesario crear reglas de firewall. Para un acceso ilimitado a Internet de los usuarios de la red Trusted, la regla de firewall también está ya creada — «Internet for Trusted» y debe ser activada. Con las reglas del firewall, el administrador puede permitir o denegar cualquier tipo de tráfico de red transitario que pase a través de UserGate. Como condiciones para la regla pueden ser las zonas y direcciones IP de origen/destino, usuarios y grupos, servicios y aplicaciones. Las reglas se aplican de la misma manera que en la sección «NAT y enrutamiento», es decir, de arriba hacia abajo. Si no se ha creado ninguna regla, todo el tráfico de tránsito a través de UserGate está prohibido.
4. Conclusión
Con esto, el artículo ha llegado a su fin. Hemos instalado el firewall UserGate en una máquina virtual y hemos realizado las configuraciones mínimas necesarias para que Internet funcione en la red Trusted. La configuración adicional se considerará en los siguientes artículos.
Sigue nuestras actualizaciones en nuestros canales (, , , )!
Fuente: habr.com
