

¡Buen día, amigos! Hoy continuaré con el ciclo dedicado a un artículo sobre el diseño de redes empresariales.
En este artículo trataré de ser lo más breve posible:
- describir el enfoque modular para el diseño de la red Enterprise
- analizar los tipos de construcción de uno de los módulos más importantes de la red empresarial: la red de backbone (ip-campus)
- describir las ventajas y desventajas de las opciones de redundancia de nodos críticos en la red
- en un ejemplo abstracto, diseñar/actualizar una pequeña red Enterprise
- elegir conmutadores Extreme para implementar la red diseñada
- trabajar con fibras y direccionamiento IP
Este artículo será más interesante para ingenieros de red y administradores de redes empresariales que recién comienzan su camino en el mundo de las redes, más que para ingenieros experimentados que han trabajado durante muchos años en operadores de telecomunicaciones o en grandes corporaciones con redes geográficamente distribuidas.
De todos modos, a los interesados les invito a leer más.
Enfoque modular en el diseño de redes
Comenzaré mi artículo con un enfoque modular bastante popular en el diseño de redes, que permite ensamblar un rompecabezas de partes de la red en una imagen coherente.
Primero, un poco de abstracción: a menudo imagino este enfoque como un zoom en mapas geográficos, donde en una primera aproximación se ve el país, en la segunda los regiones, en la tercera las ciudades, etc.
Como ejemplo, consideremos este caso:
- 1ª aproximación - toda la red empresarial se presenta como un conjunto de diferentes niveles:
- red de backbone o campus
- nivel de frontera
- nivel de operadores de telecomunicaciones
- zonas remotas
- 2ª aproximación - cada uno de estos niveles se detalla en módulos individuales
- la red de backbone o campus consta de:
- un módulo de 2 o 3 niveles que describe la red empresarial y sus niveles: acceso, distribución y/o núcleo
- un módulo que describe el centro de datos (en esencia, la parte del servidor de la infraestructura)
- el nivel de frontera, a su vez, consta de:
- un módulo de conexión a Internet
- un módulo WAN y MAN que se encarga de conectar objetos geográficamente distribuidos de la empresa
- un módulo para la creación de túneles VPN y acceso remoto
- a menudo, muchas pequeñas empresas tienen varios de estos módulos o incluso todos ellos combinados en uno solo.
- nivel de proveedores:
- en este nivel se incluyen conexiones «al mundo exterior» — fibras ópticas oscuras (alquiler de fibras a operadores), canales de comunicación (Ethernet, G.703, etc.), acceso a Internet.
- nivel remoto:
- en su mayoría son sucursales de la empresa, que están distribuidas dentro de una ciudad, región, país o incluso continentes.
- también a esta zona puede pertenecer un centro de datos de respaldo que duplica la operación del principal
- y, por supuesto, los cada vez más populares — teletrabajadores (lugares de trabajo remotos)
- la red de backbone o campus consta de:
- el tercer acercamiento — cada uno de los módulos se divide en módulos o niveles más pequeños. Por ejemplo, en una red campus:
- una red de 3 niveles se divide en:
- nivel de acceso
- nivel de distribución
- nivel núcleo
- el centro de datos en casos más complejos puede dividirse en:
- una parte de red de 2 o 3 niveles
- parte de servidores
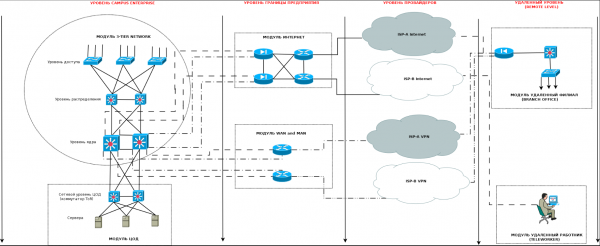
Todo lo anterior intentaré reflejar en el siguiente esquema simplificado:

Como se puede ver en el esquema anterior, el enfoque modular ayuda a detallar y estructurar la imagen general en elementos componibles, con los que se puede trabajar posteriormente.En el marco de este artículo, me detendré en el nivel de Campus Enterprise y lo describiré con más detalle.
Tipos de redes IP-CAMPUS
Durante mi tiempo trabajando en el proveedor y especialmente más tarde — en el trabajo de integrador, me encontré con diferentes «madurezas» de las redes de los clientes. No es casualidad que utilice el término madurez, ya que a menudo se presentan casos en los que la estructura de la red crece con el crecimiento de la misma empresa, lo cual es, en principio, lógico.
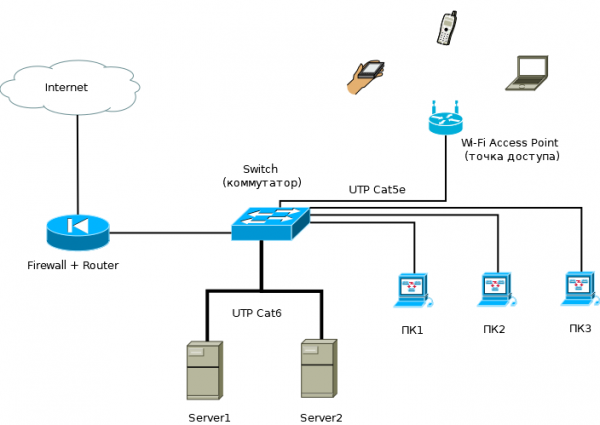
En una pequeña empresa, ubicada dentro de un solo edificio, la red de la empresa puede consistir únicamente en 1 enrutador perimetral, que actúa como firewall, varios conmutadores de acceso y un par de servidores.
Yo llamo a tal red para mí una red «unilevel» — en ella no hay un nivel núcleo de red claramente definido, el nivel de distribución se desplaza al enrutador perimetral (con funciones de firewall, VPN y posiblemente proxy), y los conmutadores de acceso atienden tanto a las computadoras de los empleados como a los servidores.

En caso de crecimiento de la empresa — aumento en el número de empleados, servicios y servidores, a menudo es necesario:- incrementar la cantidad de conmutadores en la red y puertos de acceso
- aumentar la capacidad de los servidores
- luchar contra los dominios de broadcast — implementar segmentación de red y enrutamiento entre segmentos
- combatir las interrupciones en la red que causan inactividad en los empleados, lo que implica gastos adicionales para la dirección (los empleados están inactivos, se paga salario, pero no se realiza el trabajo)
- al abordar las interrupciones, pensar en la redundancia de nodos críticos de la red — enrutadores, switches, servidores y servicios
- endurecer la política de seguridad, ya que pueden surgir riesgos comerciales y, nuevamente, para un funcionamiento más estable de la red
Todo esto lleva a que el ingeniero (administrador de red) en algún momento considere la construcción adecuada de la red y opte por un modelo de 2 niveles.
Este modelo claramente distingue 2 niveles — el nivel de acceso y el nivel de distribución, que también actúa como el nivel de núcleo (collapsed-core).
El nivel combinado de distribución y núcleo realiza las siguientes funciones:
- agrega enlaces de los switches de acceso
- introduce el enrutamiento de segmentos de red — hay tantos usuarios y dispositivos que no caben en una red /24, y si caben, las tormentas de broadcast provocan fallas constantes (especialmente si los usuarios ayudan a crearlas formando bucles)
- asegura la conexión entre segmentos adyacentes de switches (a través de enlaces más rápidos)
- asegura la conexión entre los usuarios y sus dispositivos y la granja de servidores, que también a este tiempo comienza a destacarse como un segmento de red separado — el centro de datos.
- comienza a establecer, junto con los switches de acceso, en algún grado, la política de seguridad que empieza a surgir en la empresa para ese momento. La empresa crece, los riesgos comerciales también aumentan (aquí no solo me refiero a las cláusulas de secreto comercial, restricciones de políticas de acceso, etc., sino también a las interrupciones elementales de la red y de los empleados).
Así, la red, tarde o temprano, se desarrolla hacia un modelo de 2 niveles:

En este modelo surgen requisitos especiales tanto para los switches de acceso, que agregan enlaces de usuarios y dispositivos de la red (impresoras, puntos de acceso, dispositivos VoIP, teléfonos IP, cámaras IP, etc.), como para los switches de distribución y núcleo.Los switches de acceso deben ser más inteligentes y funcionales para satisfacer las demandas de rendimiento, seguridad y flexibilidad de la red, y deben:
- tener diferentes tipos de puertos de acceso y puertos troncales, preferiblemente con capacidad de expansión tanto en el tráfico como en el número de puertos.
- tener suficiente capacidad de conmutación y ancho de banda.
- tener las funciones de seguridad necesarias que cumplan con las políticas de seguridad actuales (y, en ideal, con el crecimiento de sus futuras exigencias).
- tener la capacidad de alimentar dispositivos de red de difícil acceso con posibilidad de reinicio remoto (PoE, PoE+).
- tener la opción de reservar su propia alimentación eléctrica para utilizar en los lugares donde sea necesario.
- tener (si es posible) un potencial adicional de crecimiento funcional, un ejemplo común es cuando un switch de acceso se convierte con el tiempo en un switch de distribución.
A los switches de distribución también se les exigen requisitos correspondientes:
- tanto en lo que respecta a los puertos troncales descendentes hacia los switches de acceso, como hacia las interfaces peer de los switches de distribución vecinos (y posteriormente hacia posibles interfaces uplink hacia el núcleo).
- en lo que respecta a las funcionalidades L2 y L3.
- en lo que respeta a las funcionalidades de seguridad.
- en lo que respecta a garantizar la resiliencia (redundancia, agrupamiento y reserva de energía eléctrica).
- en lo que respecta a garantizar flexibilidad en la distribución de tráfico.
- tener (si es posible) un potencial adicional de crecimiento funcional (transformación con el tiempo de un dispositivo de agregación en núcleo).
- en algunos casos, puede ser apropiado usar puertos PoE, PoE+ en los switches de distribución.
A medida que avanza, también se ampliará: si la dirección de la empresa sigue una política de crecimiento activo y desarrollo, la red continuará evolucionando. La empresa puede comenzar a alquilar edificios adyacentes, construir sus propias instalaciones o adquirir competidores más pequeños, lo que aumentará el número de puestos de trabajo para los empleados. Al mismo tiempo, también habrá un crecimiento de la red que requiere:
- la garantía de puestos de trabajo para los empleados: se necesitan nuevos interruptores de acceso con puertos de acceso
- disponibilidad de nuevos interruptores de distribución para agregar enlaces de los interruptores de acceso
- la construcción de nuevas líneas de comunicación así como la modernización de las existentes
Como consecuencia, el tráfico aumenta por las siguientes razones:
- debido al incremento de los puertos de acceso y, por ende, de los usuarios de la red
- debido al aumento del tráfico de subsistemas adyacentes que eligen la red de la empresa como transporte: telefonía, seguridad, sistemas de ingeniería, etc.
- debido a la implementación de servicios adicionales: con el incremento del personal surgen nuevos departamentos que requieren software específico
- aumenta la capacidad computacional del centro de datos para satisfacer las demandas de la infraestructura y las aplicaciones
- aumentan los requerimientos de seguridad para la red y la información: la famosa triada de la CIA (broma), pero en serio, CIA — Confidencialidad, Integridad y Disponibilidad:
- en relación con esto, a los niveles críticos de la red — distribución y centro de datos se añaden requisitos adicionales de alta disponibilidad y respaldo
- una vez más, el tráfico aumenta debido a la implementación de nuevos sistemas de seguridad — por ejemplo, sistemas de alarma, etc.
Tarde o temprano, el aumento del tráfico, de servicios y del número de usuarios llevará a la necesidad de introducir un nivel adicional en la red — el núcleo, que realizará conmutación/ruteo de paquetes de alta velocidad utilizando enlaces de comunicación de alta velocidad.
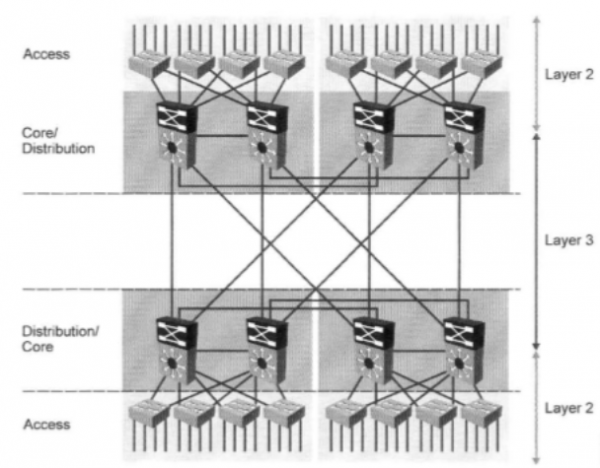
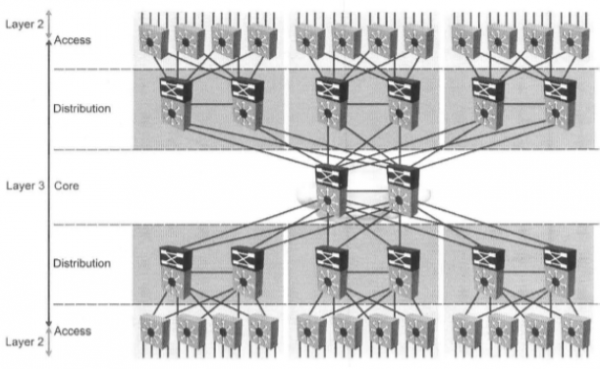
En este momento, la empresa puede adoptar un modelo de red de tres niveles:

Como se puede ver en la figura anterior, en dicha red hay un nivel de núcleo que agrega los enlaces de alta velocidad de los interruptores de distribución. Por lo tanto, también se imponen requisitos a los interruptores de núcleo sobre:- la capacidad de los interfaces — 1GE, 2.5GE, 10GE, 40GE, 100GE
- capacidad de conmutación (switching capacity y forwarding performance)
- tipos de interfaces — 1000BASE-T, SFP, SFP+, QSFP, QSFP+
- número y conjunto de interfaces
- capacidades de redundancia (apilamiento, agrupación, redundancia de placas de gestión (relevante para conmutadores modulares), redundancia de alimentación eléctrica, etc.)
- funcionalidad
A este nivel de red definitivamente se necesita tanto su modificación técnica:
- redundancia de nodos y enlaces del núcleo (muy, muy, muy deseable)
- redundancia de nodos y enlaces del nivel de distribución (dependiendo de la criticidad)
- redundancia de enlaces entre los conmutadores de acceso y el nivel de distribución (según sea necesario)
- introducción de protocolos de enrutamiento dinámico
- balanceo de carga tanto en el núcleo como en los niveles de distribución y acceso (si es necesario)
- implementación de servicios adicionales — tanto de transporte como de seguridad (si es necesario)
así como la legal, que define la política de seguridad de la red empresarial, que complementa la política de seguridad general en aspectos:
- requisitos para la implementación y configuración de ciertas funciones de seguridad en los conmutadores de acceso y distribución
- requisitos para el acceso, monitoreo y gestión de los equipos de red (protocolos de acceso remoto, segmentos de red permitidos para gestión, configuraciones de registro, etc.)
- requisitos de redundancia
- requisitos para la formación del equipo mínimo necesario de ZIП
En esta sección he descrito brevemente la evolución de la red y la empresa desde unos pocos conmutadores y un par de decenas de empleados hasta varias decenas (o tal vez cientos) de conmutadores y varios cientos (o incluso miles) solo de los empleados que trabajan directamente en la red de la empresa (sin contar los departamentos de producción y redes de ingeniería).
Está claro que en la realidad no ocurre un desarrollo "milagroso" y rápido de la empresa.
Generalmente pasan años para que la empresa y la red crezcan de su nivel inicial 1 al 3, que describo.¿Por qué escribo todas estas verdades evidentes? Porque quiero mencionar aquí un término como ROI — return-on-investment (retorno / recuperación de la inversión) y considerar aquel aspecto que se relaciona directamente con la elección del equipo de red.
Al elegir equipos, los ingenieros de redes y sus jefes suelen escogerlos en función de dos factores: el precio actual del equipo y la funcionalidad técnica mínima necesaria en ese momento para resolver una tarea o tareas específicas (hablaré más adelante sobre la compra de equipos para la redundancia).
Sin embargo, rara vez se consideran las posibilidades de "crecimiento" futuro del equipo. Cuando se presenta una situación en la que el equipo se agota en funcionalidad o rendimiento, se compra un equipo más potente y funcional, mientras que el antiguo se guarda en un almacén o se coloca en la red con el principio de "para que esté ahí" (esto, por cierto, también es una de las razones del gran zoológico de equipos y la compra de un montón de sistemas de información que trabajan con él).
Así, en lugar de comprar licencias adicionales para la funcionalidad y rendimiento, que son mucho más baratas que un nuevo equipo de alto rendimiento, se termina comprando un nuevo dispositivo y pagando de más por las siguientes razones:
- la red a menudo crece lentamente y la expansión de la funcionalidad o el rendimiento del conmutador de su red puede ser suficiente durante mucho tiempo
- No es un secreto que el equipo de proveedores extranjeros está ligado a la moneda extranjera (dólar o euro). Para ser honesto, el aumento del dólar o euro (o la periodicidad de la mini-devaluación del rublo, dependiendo de cómo se mire) lleva a que el dólar de hace 10 años y el dólar de ahora son cosas completamente diferentes en términos de rublo.
Resumiendo todo lo dicho anteriormente, quiero señalar que la compra de equipos de red con una funcionalidad más amplia ahora puede llevar a un ahorro a futuro.
Aquí, los gastos de adquisición de equipos los considero en el contexto de invertir en su red e infraestructura.Así, muchos proveedores (no solo Extreme) se adhieren al principio de pagar a medida que creces, incorporando un montón de funcionalidades y posibilidades de aumento del rendimiento de las interfaces en el equipo, que luego se activan mediante la compra de licencias individuales. También ofrecen conmutadores modulares con un amplio conjunto de tarjetas de interfaz y de procesador, y con la posibilidad de aumentar secuencialmente tanto su cantidad como su rendimiento.
Reservación de nodos críticos
En esta sección del artículo, me gustaría describir brevemente los principios básicos de la reservación de nodos de red tan importantes como los interruptores de núcleo, los centros de datos o los de distribución. Y quiero comenzar revisando los tipos generales de reservación: apilamiento y clustering.
Cada uno de los métodos tiene sus pros y contras, de los cuales me gustaría hablar.
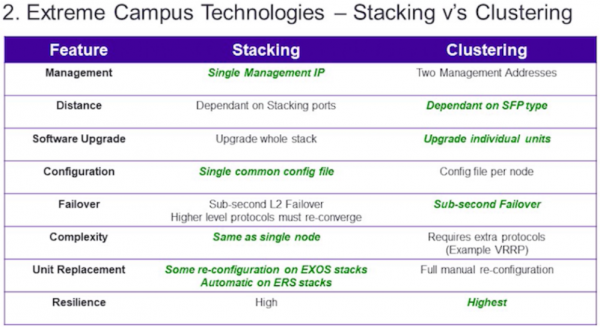
A continuación se presenta una tabla comparativa general de los 2 métodos:

- gestión — como se puede ver en la tabla, en este aspecto, el apilamiento tiene la ventaja, ya que desde el punto de vista de la gestión, un stack de varios interruptores se presenta como un solo interruptor con un gran número de puertos. En lugar de gestionar, por ejemplo, 8 interruptores diferentes en el clustering, puede gestionar solo uno en el apilamiento.
- distancia — en este momento, estrictamente hablando, la ventaja en clustering no es tan obvia, ya que han surgido tecnologías de apilamiento de interruptores a través de puertos de apilamiento o puertos de doble propósito (por ejemplo, SummitStack-V de Extreme, VSS de Cisco, etc.), que también dependen de los tipos de transceptores. Aquí, la ventaja se le da al clustering en el principio de que en el apilamiento existen opciones donde se deben usar puertos de apilamiento normales, que a menudo se conectan con cables especiales de longitud limitada: 0.5, 1, 1.5, 3 o 5 metros.
- actualización de software — aquí vemos que el clustering tiene una ventaja sobre el apilamiento, y la razón es la siguiente: al actualizar la versión del software del equipo en el apilamiento, actualiza el software en el interruptor maestro, que luego asume el rol de colocar el nuevo software en los interruptores de standby del stack. Por un lado, esto facilita su trabajo, pero la actualización de software a menudo requiere un reinicio del hardware, lo que lleva a la reinicialización de todo el stack y, por lo tanto, a una interrupción en su funcionamiento y en todos los servicios vinculados durante el tiempo = tiempo de reinicio. Esto suele ser muy crítico para el núcleo y el centro de datos. En el clustering, tiene 2 dispositivos independientes entre sí, en los cuales puede actualizar el software secuencialmente uno tras otro. De este modo, se puede evitar la interrupción de servicios.
- configuración de ajustes En este caso, la ventaja está en el apilamiento, ya que en la gestión solo es necesario ajustar la configuración para un único dispositivo y su archivo de configuración. En cambio, con la agrupación, el número de archivos de configuración será igual al número de nodos del clúster.
- tolerancia a fallos En este caso, ambas tecnologías son aproximadamente iguales, pero la agrupación tiene una ligera ventaja. La razón detrás de esto es la siguiente: si consideramos el apilamiento desde la perspectiva de los procesos y protocolos en ejecución, observaríamos lo siguiente:
- Hay un interruptor maestro, en el que se ejecutan todos los procesos y protocolos principales (por ejemplo, el protocolo de enrutamiento dinámico: OSPF).
- Existen otros conmutadores esclavos, en los que se ejecutan los procesos principales necesarios para la operación en el apilamiento y el manejo del tráfico que los atraviesa.
- En caso de fallo del conmutador maestro, el siguiente conmutador esclavo de mayor prioridad detecta la falla del maestro.
- Este se inicia a sí mismo como maestro y pone en marcha todos los procesos que estaban activos en el maestro (incluido el protocolo OSPF que estamos observando).
- Después de un breve tiempo de inicio de los procesos (generalmente bastante corto), el propio protocolo OSPF comienza a funcionar.
- De esta manera, OSPF en caso de fallo de uno de los nodos durante la agrupación funcionará un poco más rápido que en el apilamiento (por el tiempo necesario para iniciar y inicializar los procesos y protocolos en el conmutador esclavo del apilamiento). Aunque debo señalar que los protocolos modernos de apilamiento y los conmutadores funcionan muy rápido, a menudo la duración de la interrupción del tráfico durante el cambio de apilamiento dura menos de un segundo, pero nominalmente la agrupación gana en este parámetro.
- complejidad Como se observa en la tabla, el apilamiento tiene la ventaja en términos de complejidad. Esto es una consecuencia directa de los puntos de "gestión" y "configuración de ajustes". Un único nodo requiere mucho menos tiempo para ajustes y gestión. Además, en la agrupación a menudo se deben configurar protocolos de enrutamiento adicionales o protocolos de respaldo de puerta de enlace, como VRRP, HSRP y otros.
- reemplazo de nodos — aquí hay una clara ventaja en el apilamiento. A menudo, para reemplazar un conmutador en el apilamiento, es necesario realizar los ajustes mínimos necesarios en el equipo, por ejemplo:
- actualizar el software del nuevo conmutador a la versión del software del apilamiento (y esto se puede hacer justo cuando llegan los conmutadores al almacén)
- configurar algunos comandos básicos para el apilamiento (y para algunos tipos de conmutadores, incluso esto puede que no sea necesario)
- sacar el conmutador defectuoso del apilamiento y conectar uno nuevo
- conectar la alimentación y los cables de parches
- elasticidad — lo considero como uno de los parámetros principales. En general, la elasticidad es una característica compleja que significa la propiedad de algo de cambiar bajo carga y volver a su estado original después de que esta desaparece. Aunque parezca extraño, para la clustering, será superior incluso considerando el puntaje de 4:3 a favor del apilamiento. Todo se debe al factor humano. Sí, no se sorprendan — en la fuerza de parámetros como la gestión unificada, la configuración de ajustes y la menor complejidad radica la debilidad del apilamiento, cuando entra en juego el factor humano.
A lo largo de mi carrera en IT, me he encontrado muchas veces con situaciones (y qué, la verdad sea dicha, yo mismo he tropezado con estas mismas piedras, especialmente al principio), donde al configurar el apilamiento, el ingeniero cometía errores en la entrada de ciertos comandos o al activar/desactivar alguna funcionalidad en el equipo, lo que resultaba en la falla de todo el apilamiento y su reinicio manual. También es conveniente mencionar a los fanáticos de la aplicación Putty para Windows (ah, ese copiar con el botón derecho).
De hecho, ambas tecnologías son bastante buenas (especialmente en comparación con la ausencia de redundancia) y cada una tiene sus fortalezas y debilidades, pero para el nivel núcleo y para un centro de datos de alta carga, preferiría usar clustering.
Aunque esta es solo mi opinión. Muchos ingenieros profesionales que han estado apoyando redes a nivel profesional durante muchos años pueden utilizar ambas tecnologías con igual competencia — aquí todo depende de la experiencia y calificación.
Además de las tecnologías de apilamiento y reserva de nodos de red, también existen principios generales de reserva de partes del propio nodo de red y conexiones entre nodos:
Por reserva dentro del nodo de red entiendo:
- la reserva de fuentes de alimentación: la instalación de 2 fuentes de alimentación que se duplican entre sí (y además preferiblemente conectadas a la 1ª categoría de alimentación eléctrica) puede facilitarle considerablemente la vida.
- la reserva de tarjetas de control: se relaciona en mayor medida con los conmutadores modulares, que tienen previsto conectar varias tarjetas de control que se duplican entre sí.
- la reserva de tarjetas de interfaz: se refiere también en su mayor parte a los conmutadores modulares.
Por reserva de conexiones/líneas se entiende principalmente la existencia de rutas de cable duplicadas (o enlaces de radio en caso de espacios abiertos) con:
- distribución por diferentes conductos y canales dentro del edificio
- distribución geográfica en el territorio a nivel de 2 o más edificios, ciudad, región o país (los llamados anillos volumétricos)
Al construir enlaces de reserva es necesario seguir una serie de recomendaciones para el equipo:
- en caso de duplicación de tarjetas de interfaz en un conmutador modular, o en presencia de un apilamiento, es necesario distribuir los enlaces entre las unidades: tarjetas de interfaz en el caso de conmutadores modulares y conmutadores en el caso de apilamientos.
- se recomienda utilizar protocolos de agrupamiento de enlaces (LACP, MLT, PAgP, etc.) para combinar enlaces en grupos y equilibrar la carga entre ellos.
- utilizar enrutadores que soporten protocolos ECMP (Equal-Cost-Multi-Path): cuando al entregar varios paquetes por una misma ruta, esos paquetes no transitan únicamente por un mejor camino (y la interfaz), sino que se distribuyen entre varios caminos óptimos (y varias interfaces), que se determinan en función de la igualdad de métricas del protocolo de enrutamiento, que a su vez es responsable de llenar la tabla de enrutamiento final.
Ahora, como prometí, describiré un caso real de mi práctica y el principio de economía al reservar nodos críticos, que ocurrió hace algunos años:
- en una empresa, a la que llamaré X, había un modelo de red estándar de 3 niveles:
- con varios núcleos
- varias decenas de agregaciones
- miles de conmutadores de acceso
- decenas de miles de usuarios
- la red estaba bastante complicada de construir:
- con un montón de protocolos de enrutamiento dinámicos y protocolos — OSPF, MP-BGP, MPLS, PIM, IGMP, IPv6, etc.
- una serie de servicios — acceso a Internet, VPN L2 y L3, VoIP, IPTV, líneas dedicadas, etc.
- pero había un punto débil en la red — el enrutador de frontera, que combinaba funciones de borde BGP y terminaba algunos servicios de usuarios
- sí, costaba lo mismo que el ala de un avión (varios millones de rublos)
- sí, en ese momento era uno de los dispositivos más avanzados en la línea del fabricante de redes más renombrado
- sí, debía ser muy fiable — con un excelente indicador MTBF
- sí, tenía 4 fuentes de alimentación, configuradas en un esquema 2x2 y conectadas a diferentes UPS y entradas.
Pero todo esto no cambiaba el hecho de que era un único punto de falla en la red.
Y un día, que no fue del todo maravilloso para mí y mis colegas, este enrutador dejó de funcionar (más tarde descubrimos que hubo algún fallo en la línea de alimentación a través del UPS, lo que provocó que fallaran simultáneamente 2 fuentes de alimentación y además uno de los módulos quemó el módulo RP del enrutador y la tarjeta de interfaz que estaban conectadas al bus de datos del dispositivo).
No teníamos placas de repuesto — RP y tarjeta de interfaz, pero teníamos un contrato para la sustitución de equipos o sus componentes con uno de los socios bajo el esquema NBD.
Desafortunadamente, en ese momento los socios solo tenían en stock la tarjeta de interfaz, pero no la placa RP, que llegó solo después de unos días (3 días después).
Al final, la existencia de un único punto de falla en la red (incluso con un contrato de soporte y sustitución de equipos) resultó en los siguientes costos financieros:
- la parte de los servicios de la empresa atribuible o relacionada con este borde representaba aproximadamente el 60-70%
- como se calculó más tarde, la ganancia diaria era de aproximadamente 900 mil rublos (aproximadamente) en ese momento
- así que, teóricamente, durante los 3 días de inactividad se perdió una ganancia que oscilaba entre 1 millón 620 mil rublos y 1 millón 890 mil rublos
Por supuesto, las pérdidas netas fueron menores, ya que las compensaciones a la mayoría de los usuarios no se devolvieron en forma de dinero, sino en forma de servicios, pero de todos modos hubo pérdidas:
- parte de las compensaciones a los usuarios corporativos
- costos adicionales de los empleados de la empresa, que trabajaron todos estos 3-4 días a plena capacidad: horas extras, turnos nocturnos, aumento de turnos, etc.
- pérdidas de reputación, que tampoco son menos importantes
- y lo más importante: los nervios, tanto de la dirección como de los empleados y de los clientes
Como resultado, se revisó la política de la empresa:
- se rechazó el contrato de reemplazo bajo la condición NBD
- se mantuvo el contrato de servicio habitual
- se adquirió un enrutador duplicado con un costo de aproximadamente 1 a 1.3 millones de rublos para reservar el 90% de la funcionalidad del principal
La futura compra de equipo adicional y la reserva del principal permitió equilibrar la carga entre ellos en los enlaces externos, el tráfico y los usuarios, y proporcionó un margen de seguridad para la empresa en futuros accidentes.
Ejemplo de diseño de red empresarial
En esta parte del artículo intentaré exponer los puntos clave en el cálculo de la red troncal de la empresa. No cargaré toda la metodología PPDIOO (Preparar-Planificar-Diseñar-Implementar-Operar-Optimizar), sino que solo señalaré sus aspectos principales:
- Preparar — es necesario acordar con su dirección los objetivos de modernización de la red que desea lograr: aumentar la tolerancia a fallos, implementar nuevos servicios o tecnologías. Omitiré aquí la identificación de las limitaciones, tanto técnicas como organizativas, ya que supongo que usted es empleado de la organización y tiene un amplio margen de tiempo para superarlas. Regresaré al tema del presupuesto más adelante.
- Planificar — aquí deberá construir una descripción completa de su red actual (si aún no la conoce), es decir, describir la red tal como es ahora:
- cantidad y tipo de equipo
- cantidad y tipos de puertos
- circuitos de cableado existentes y esquemas de conmutación dentro de los edificios y entre ellos
- esquemas de alimentación eléctrica
- direccionamiento L2 y L3
- construir mapas de redes Wi-Fi indicando puntos de acceso y controladores
- describir su granja de servidores
- sería deseable describir todos sus servicios y las relaciones entre ellos
- si ya tiene implementada, de alguna manera, una política de seguridad de red y control de acceso, asegúrese de tenerla en cuenta al diseñar
- De inmediato, notaré que el segundo paso es, en esencia, un inventario completo de la red, comenzando por la infraestructura de cableado y los esquemas de alimentación eléctrica, y culminando en los servicios (aplicaciones y sus puertos). Este paso es muy, muy laborioso y a veces incluso tedioso. Si usted o su predecesor no han llevado documentación o incluso un sistema básico de monitoreo, es el momento de considerar esto. La red tiende a cambiar con el tiempo a diferentes ritmos y solo llevar una documentación actualizada o un sistema de monitoreo puede ayudarle a realizar un seguimiento de su estado y facilitar su administración. Pero eso ya se relaciona con el paso de operar.
- Diseño — Armado con un conocimiento completo de su red, adquirido en el paso previo, finalmente se sienta a considerar cómo modernizar su red. A continuación, intentaré mostrar un pequeño ejemplo de cálculo de red.
He preparado una pequeña lista con los datos que guiarán mi cálculo y diseño de la red de referencia.
Imaginemos el paso Prepare como una lista de lo que tenemos disponible y lo que se planea hacer:
- hay una empresa bastante grande con aproximadamente 700-800 puestos de trabajo (me refiero aquí a los empleados que requieren acceso a la red de la empresa)
- hay varios edificios independientes dentro del territorio de la empresa:
- Edificios principales:
- número de edificios — 2
- número de pisos en el edificio — 7
- número de armarios de telecomunicaciones por piso en un edificio — 3 (21 en total)
- número de empleados en el edificio =~ 250 personas
- Edificios adicionales:
- número de edificios — 10
- número de pisos en el edificio/taller — 2
- número de armarios de telecomunicaciones en el edificio — 3
- número de empleados en el edificio =~ 20 personas
- El nivel actual del núcleo de la red (por cierto, es un esquema muy común que he encontrado en diversas formas y combinaciones de puertos) se presenta:
- con 2 conmutadores L2:
- puertos de 1Gb tipo RJ-45 — 24
- puertos de 1Gb SFP — 4
- con 1 conmutador L2:
- puertos de 1Gb SFP — 24
- topología del núcleo — anillo
- enlaces peer-to-peer entre conmutadores están habilitados utilizando fibra óptica
- los conmutadores se ubican en pequeñas salas de servidores con armarios
- con 2 conmutadores L2:
- El nivel actual de distribución:
- combinado con el nivel del núcleo de la red en la parte de agregación de enlaces de los conmutadores de acceso
- La asignación de direcciones L3 se realiza en el enrutador de frontera y/o en el cortafuegos
- Nivel de acceso actual:
- conmutadores L2 con 16 puertos de acceso RJ-45 de 100 Mb y 2 puertos de uplink combo de 1 Gb RJ-45/SFP
- los conmutadores se encuentran en armarios en los pisos
- topología de los conmutadores de acceso:
- estrella (hub-and-spoke) con un conmutador de núcleo/distribución en el medio
- rama/spoke que representa una cadena de conmutadores por los pisos: 3 unidades en cadena
- hay conmutadores de acceso no gestionados
- los conmutadores en 9 cuerpos adicionales están conectados a través de convertidores de medios (convertidores de señal óptica a eléctrica)
- Infraestructura de cableado actual:
- Sistema de cables entre edificios:
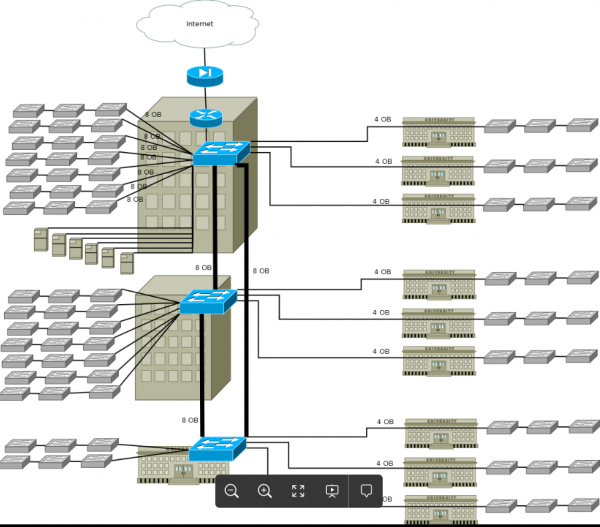
- hay un cable óptico entre 2 edificios principales con capacidad de 8 fibras
- hay un cable óptico entre uno de los cuerpos adicionales (donde está instalado el conmutador de núcleo) y cada uno de los edificios principales, cada uno con capacidad de 8 fibras
- hay un cable óptico entre los cuerpos adicionales y los cuerpos con los conmutadores de núcleo, cada uno con capacidad de 4 fibras (su distribución está en la imagen de abajo)
- tipo de fibra en todos los cables - monomodo/SMF
- se utilizan transceptores SFP de 2 fibras monomodo
- parte de los cables termina en paneles de conexión óptica (ODF) en salas separadas (salas de cruce/servidores), y parte de los cables se encuentran en armarios de piso
- Sistema de cableado dentro de los edificios:
- hay una estructura de cableado mixta entre las salas de servidores y los primeros armarios en los pisos:
- cables de cobre Cat5e - 10 unidades (o 100 pares de cables)
- cable de fibra óptica multimodo/MMF de 4 u 8 fibras - 1 unidad
- cable de fibra óptica multimodo/MMF de 4 fibras entre armarios de piso
- cables de cobre Cat5e entre armarios de piso y tomas de acceso
- actual centro de datos:
- hay varios servidores, por ejemplo, 6 unidades
- conectados con puertos de 1 Gb en el conmutador de núcleo en el primer edificio principal
- todas las aplicaciones de la empresa se alojan en servidores
- asignación L2, L3 y enrutamiento:
- en la red hay varias VLAN - de 2 a 3 por edificio
- los servidores están asignados a una red separada /24
- para necesidades internas se utilizan redes grises de clase B, que se encuentran en el rango - 172.16.0.0/16
- Las direcciones L3 se terminan en el enrutador de borde y/o en el firewall.
- se utiliza enrutamiento estático.
- información adicional:
- telefonía:
- en los edificios y algunos cuerpos se ha desplegado telefonía tradicional utilizando centrales telefónicas digitales de vieja generación (no IP-PBX).
- es necesario telefonizar los nuevos cuerpos, sin gastos en tendido de líneas de cobre costosas de capacidad determinada y construir una infraestructura de cableado estructurado duplicado para telefonía dentro de los edificios.
- con el tiempo, se planea implementar telefonía IP en toda la empresa, integrarla con sistemas CRM y transferir a todos los empleados.
- capacidad de los puertos:
- es necesario analizar la capacidad actual de los puertos troncales y de acceso, y reservar al menos un 25-30% para necesidades futuras.
- analizar la suficiencia de la capacidad actual de los puertos de acceso y de los enlaces troncales.
- prever la disponibilidad de puertos de acceso PoE/PoE+ para dispositivos de sistemas adyacentes — videovigilancia y telefonía.
- videovigilancia:
- se planea utilizar la red de la empresa como transporte para la red de videovigilancia.
- es necesario prever la disponibilidad de puertos PoE para cámaras de videovigilancia.
- sistemas inalámbricos:
- en el futuro, se planea implementar una infraestructura inalámbrica para la movilidad de los empleados.
- es necesario prever la disponibilidad de puertos PoE para puntos de acceso.
- presupuesto, plazos y requisitos del equipo:
- utilizar el equipo existente al máximo.
- al diseñar la red, considerar la posibilidad de expansión de la capacidad de la red para N años hacia adelante.
- al diseñar la red, considerar el soporte de todas las funciones de seguridad posibles — aquí está la lista de funciones, desde port-security hasta la autenticación y autorización de usuarios según 802.1x.
- reservar en la medida de lo posible los nodos críticos de la red de importancia primordial — núcleo y centro de datos, y prever la posibilidad de reserva de nodos de importancia secundaria — nodos de distribución.
- el presupuesto del proyecto debe contemplar financiamiento secuencial en varias etapas.
- la suma del presupuesto — aquí cada empresa determina para sí misma, guiándose por sus indicadores financieros.
- Los plazos, en el caso más ideal, no serán evidentes, ya que se trata de un proyecto interno de la empresa, llevado a cabo por sus empleados, aunque pueden ser relativamente cómodos, como por ejemplo, 1 año (o más). En el peor de los casos, pueden variar de 3 meses a medio año.
- resolver los problemas actuales en la red:
- pérdidas de paquetes
- problemas con DHCP en switches de acceso relativamente inteligentes, relacionados con el uso de la familia de protocolos STP para combatir bucles en los puertos de acceso.
- eliminar la presencia de la interfaz del servidor DHCP en cada VLAN de los empleados
- la aparición de bucles de conmutación, asociados con la conexión no autorizada de switches gestionados/no gestionados en las oficinas y la conexión de diversos dispositivos a ellos
- la lista se puede seguir y seguir…
La etapa de planificación — la caracterización del estado de su red actual, como ya mencioné, depende de la existencia de un sistema de monitoreo de calidad y del grado de su documentación. En esta etapa, deberá:
- como mínimo, dibujar la red existente para un análisis posterior
- recopilar datos del equipo:
- tráfico en los puertos troncales
- errores en los puertos
- carga de CPU y uso de memoria en switches y routers
- detallar los esquemas L2-L3 por VLAN y direcciones IP
- elevar los esquemas de las rutas de cableado:
- esquemas de fibra óptica y esquemas de empalme de cruce óptico
- esquemas de distribución de cables de cobre entre servidores y pisos
- esquemas de distribución de cables de cobre entre pisos y oficinas
- verificar la presencia de cruces ópticos y paneles de conexión en los servidores y armarios
- verificar los esquemas de alimentación eléctrica en los armarios de servidores y pisos
- verificar la presencia de SAI y baterías en los nodos críticos
- analizar todos los datos
Basado en los datos de la etapa de preparación, obtuve un esquema lógico aproximado:

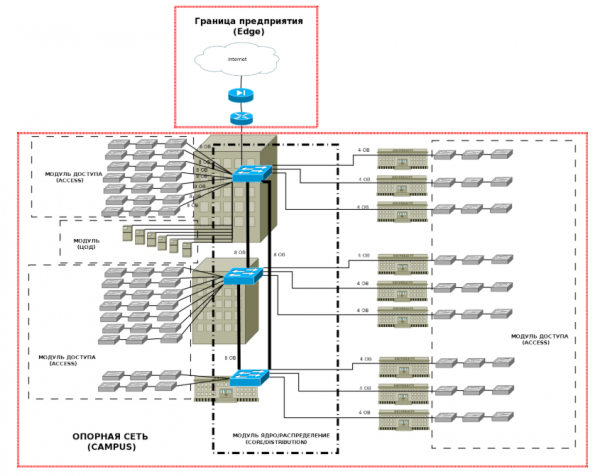
Luego, siguiendo el enfoque modular, es necesario distinguir los niveles y módulos de la empresa:
No abordaré las fronteras (Edge) en este artículo, pero recordaré brevemente las tesis básicas de cada uno de los módulos del Campus:- Acceso — a este nivel se debe asegurar:
- la cantidad necesaria de puertos para que los usuarios accedan a la red
- el cumplimiento de políticas de seguridad — filtrado de tráfico y protocolos
- la reducción de dominios de difusión y segmentación de la red a través de VLAN
- implementación de VLAN individuales para tráfico de voz
- soporte para QoS
- soporte para puertos de acceso PoE
- soporte para IP multicast
- alta disponibilidad en los enlaces ascendente de comunicación junto con el nivel de distribución (preferiblemente)
- Distribución — a este nivel se debe proporcionar:
- el número necesario de puertos para conectar switches de acceso
- agregación y redundancia de los enlaces de los switches de acceso
- enrutamiento IP
- filtrado de paquetes
- soporte para QoS
- alta disponibilidad a nivel de enlaces, hardware y alimentación (muy deseable)
- Núcleo — debe proporcionar:
- alta velocidad de conmutación y enrutamiento de paquetes
- el número necesario de puertos para conectar switches de distribución
- soporte para enrutamiento IP y protocolos de enrutamiento dinámicos con rápida convergencia de la red
- soporte para QoS
- funcionalidad de seguridad para proteger el acceso al hardware y al control del plano
- alta disponibilidad a nivel de hardware y alimentación (obligatorio)
- Centro de datos — el nivel de red de este módulo debe garantizar:
- enlaces de comunicación de alta velocidad
- el número necesario de puertos para conectar servidores
- redundancia de enlaces de comunicación tanto entre servidores y switches del centro de datos, como entre switches del centro de datos y el núcleo de la red (obligatorio)
- redundancia de hardware y alimentación (obligatorio)
- soporte para QoS
A continuación, necesitamos contar nuestros puertos y enlaces de comunicación y determinar los requisitos.
Así que hemos obtenido datos sobre la distribución de puertos de acceso por edificios. Ahora es necesario analizar los requisitos del nivel de acceso y las observaciones, y esbozar opciones de solución.
A continuación, contaremos puertos y enlaces de comunicación para los siguientes niveles:
Durante el cálculo obtuvimos lo siguiente:
- nivel de acceso — se requieren switches de acceso de 24 y 48 puertos, preferentemente con puertos de 1 Gb y puertos de enlace óptico SFP que soporten PoE y una amplia funcionalidad:
- en total darán 504 puertos de acceso, lo que cubrirá los requisitos de puertos de repuesto si se decide utilizar 2 puertos por puesto de trabajo — un teléfono IP y un puerto de datos.
- es posible el uso de un conmutador de 48 puertos con funcionalidad PoE en cada planta, proporcionando puertos de acceso para los requisitos:
- reserva: aproximadamente 102 puertos de repuesto (22%) en los edificios principales. Para edificios adicionales un poco más — 25%.
- videovigilancia
- red inalámbrica
- nivel de distribución se requieren conmutadores con un conjunto de puertos SFP de 12 a 48 puertos con al menos 2 puertos SFP+, con la posibilidad de apilamiento y funcionalidad avanzada, así como bloques de alimentación redundantes.
- nivel núcleo se requieren conmutadores de alta velocidad de 12 a 24 puertos SFP/SFP+ con soporte tanto para apilamiento como para agrupamiento con soporte MC-LAG. Debo mencionar que también es posible el uso de dispositivos de enrutamiento para balanceo de tráfico. Las últimas generaciones de conmutadores y enrutadores L3 soportan ECMP con balanceo de tráfico en 4 o más rutas con la misma métrica.
- nivel de centro de datos se requieren conmutadores de 8 a 24 puertos SFP/SFP+ con soporte tanto para apilamiento como para agrupamiento con soporte MC-LAG.
La topología de red objetivo al final resultó ser
Selección de conmutadores Extreme para la implementación del proyecto
Bien, hemos llegado al punto clave: el momento de elegir los conmutadores para la implementación de nuestro proyecto. Para la topología objetivo que obtuvimos, son adecuados los siguientes conmutadores Extreme:
Nivel
Modelo
Puertos
Descripciónnúcleo
x620-16x-Base *x670-G2-48x-4q-Base*
16 x 10GE SFP+
48x10GE SFP+ y 4×40 GE QSFP+
Para las necesidades básicas del núcleo:- enlaces de alta velocidad
- funcionalidad avanzada de enrutamiento y seguridad
- redundancia de energía con bloques de alimentación adicionales
- soporte para apilamiento y agrupamiento
Con requisitos mínimos, el conmutador de la serie x620 es adecuado.
En caso de requisitos ampliados en cuanto a número de puertos y funcionalidad más amplia, se deben considerar los conmutadores de la serie x670-G2.Centro de datos
x620-16x-Base*
x590-24x-1q-2c*
x670-G2-48x-4q-Base*
16 x 10GE SFP+
24x10GE SFP, 1xQSFP+, 2xQSFP28
48x10GE SFP+ y 4×40 GE QSFP+Para las necesidades básicas del centro de datos:
- enlaces de alta velocidad
- redundancia de energía con bloques de alimentación adicionales
- soporte para apilamiento y agrupamiento
Con requisitos mínimos, el conmutador de la serie x620 es adecuado.
En caso de requisitos ampliados en cuanto a número de puertos y funcionalidad más amplia, se deben considerar los conmutadores de la serie x670-G2 y x590-24x-1q-2c.distribución
X460-G2-24x-10GE4-Base*
X460-G2-48x-10GE4-Base*
24x1GE SFP, 8×1000 RJ-45, 4x10GE SFP+
48x1GE SFP, 4x10GE SFP+Para las necesidades básicas de distribución:
- número requerido de puertos ópticos
- redundancia de energía con bloques de alimentación adicionales
- soporte para apilamiento y agrupamiento
- funcionalidad L3 necesaria
Los switches de la serie x460-G2 son ideales. La disponibilidad de unidades de alimentación redundantes, junto con la posibilidad de expansión y adición de puertos de 10G, CX (para apilamiento) y QSFP+, los convierte en switches perfectos para el nivel de distribución con puertos de hasta 1 Gb.
acceso
X440-G2-24p-10GE4*
X440-G2-24t-10GE4*
X440-G2-48t-10GE4*
X440-G2-48p-10GE4*
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+ (Presupuesto PoE de 380 W)
24x1000BASE-T(4 x SFP combo), 4x10GE SFP+
24x1000BASE-T(4 x SFP combo), puertos combo 4x10GE SFP+
48x1000BASE-T(4 x SFP combo), puertos combo 4x10GE SFP+ (Presupuesto PoE de 740 W)Para necesidades de acceso:
- número necesario de puertos de acceso
- soporte PoE/PoE+
- funcionalidad y posibilidad de expansión de puertos
- un bono adicional en forma de soporte para apilamiento con puertos de 10Gb "de fábrica"
Recomiendo prestar atención a esta línea debido a su flexibilidad en términos de puertos, rendimiento y funcionalidad.
*puede consultar la especificación de los switches elegidos en el primer artículo del ciclo —
Aquí podría concluir el artículo, pero me gustaría abordar adicionalmente 2 aspectos con los que cualquier ingeniero se encontrará al desarrollar o modernizar su red:
- trabajo con rutas de cable — fibras y líneas de cobre
- Direccionamiento IP
Trabajo con fibras
Más arriba proporcioné el esquema objetivo al que se debe alcanzar. Para su implementación se requiere el siguiente número de enlaces para el equipo:
Como se puede ver en la tabla, el número mínimo de fibras requeridas para garantizar la redundancia de los niveles de la red (módulo de núcleo, centro de datos y distribuciones en 2 edificios) es de 10.
En la etapa de caracterización de la red, descubrimos que solo hay 8 fibras en el cable entre los edificios. ¿Qué hacer en esta situación?
Propongo algunas soluciones:
- el primer paso obvio es utilizar las fibras libres en el cable entre el edificio 1 — edificio 1 y edificio 2 (como se ve en la tabla, solo se utilizan 2 de las 8 fibras en cada cable). Para esto, es suficiente instalar cruces ópticos entre los cruces en el edificio 1 y, si es necesario, utilizar módulos SFP con un margen de presupuesto óptico.
- El segundo paso es considerar el uso de la tecnología CWDM, que consiste en la multiplexión de longitudes de onda dentro de una misma fibra. Esta tecnología es mucho más económica que DWMD y bastante sencilla de implementar. Principalmente, los requisitos se centran en la calidad de las fibras ópticas y los transceptores SFP/SFP+ de ciertas longitudes y presupuestos. Como mencioné en el artículo anterior, la capacidad de los conmutadores para reconocer transceptores de fabricantes externos puede facilitar mucho nuestra vida y reducir los gastos de capital en la construcción de cables ópticos adicionales.
- El tercer paso es considerar la posibilidad de aumentar las fibras mediante la instalación de cables ópticos adicionales.
A continuación, analizamos la cantidad de fibras entre los edificios con conmutadores de distribución instalados y cuerpos adicionales de 2 a 10. Aquí tampoco es tan claro:
- en primer lugar, no hay suficientes fibras para implementar nuestro esquema objetivo: dos fibras por conmutador (como recordamos, tenemos cables con 4 fibras ópticas en cada cuerpo)
- en segundo lugar, incluso si hay una cantidad suficiente de fibras entre los edificios, dentro de los cuerpos se utilizan fibras MMF, que no nos permitirán simplemente conectar fibras SMF y MMF (estoy hablando de distancias entre edificios superiores a 300-400 metros)
En tales casos, se pueden considerar las siguientes opciones:
- proporcionar a cada conmutador fibras SMF:
- si la distancia lo permite, se pueden tender cables de parcheo adicionales largos entre los conmutadores. En su momento, utilizamos cables de parcheo de 30-50 m de longitud.
- instalar un cable óptico SMF de bajo costo entre los armarios
- en la opción extrema, usar diferentes convertidores SMF-MMF
- Para minimizar las fibras utilizadas entre los edificios se puede:
- utilizar la funcionalidad de apilamiento de los conmutadores de acceso x440-G2, utilizando 1 fibra SMF hasta cada conmutador en el piso, lo que permite usar 3 fibras y puertos en lugar de 6 en cada lado
- utilizar 2 fibras para conectar el primer conmutador en la rama y el último. Agregar los enlaces en los conmutadores de acceso y utilizar protocolos STP en el anillo resultante.
Dirección IP
Aquí presento un cálculo aproximado de la dirección para nuestro esquema.
En este momento, tenemos varias redes de clase B — 172.16.0.0/16. Al calcular el espacio de direcciones IP, me guiaré por las siguientes consideraciones:
- 4 bits del segundo octeto designarán edificios — 172.16.0.0/12.
- El tercer octeto designará el número de piso en el edificio.
- El tercer octeto = 255 se reservará para enlaces punto a punto de equipos y redes de gestión.
- una VLAN de gestión por piso para administrar los conmutadores.
- una VLAN de usuario por conmutador (en promedio 24 puertos).
- una VLAN de voz por conmutador (en promedio 24 puertos).
- una VLAN para el sistema de videovigilancia por piso.
- una VLAN para dispositivos Wi-Fi por piso.
He obtenido aproximadamente estas tablas:
En la tabla anterior, he presentado una distribución aproximada de las redes entre edificios y pisos por un lado y las redes (usuarios, gestión y servicio) por el otro.
De hecho, la elección de la red privada 172.16.0.0/12 no es la más óptima, ya que nos limita en la cantidad de redes (de 16 a 31) para edificios, y también hay oficinas remotas que necesitan dividir bloques de redes; posiblemente una opción más óptima sería usar redes 10.0.0.0/8, o una combinación de redes 172.16.0.0/12 (por ejemplo, para necesidades de servicio y servidores) y 10.0.0.0/8 (para redes de usuarios).
En general, el enfoque para asignar redes IP también es modular y es recomendable seguir las reglas de resumen de subredes en una red summary en los niveles de distribución, así como en los enrutadores fronterizos en las sucursales remotas. Esto se hace por varias razones:
- para minimizar las tablas de enrutamiento en los enrutadores
- para minimizar el tráfico administrativo de los protocolos de enrutamiento (cualquier tipo de mensajes de actualización, en caso de que no estén disponibles las subredes anidadas)
- para simplificar la administración y mejorar la legibilidad de las redes L3
Aunque en los dos primeros puntos se debe señalar que las capacidades de los enrutadores modernos son mucho mayores que las de hace 15-20 años y permiten mantener en su memoria operativa grandes tablas de enrutamiento, además de que la relación entre precio y capacidad de los canales de comunicación ha disminuido en comparación con los precios de la época de la implementación masiva de los flujos E1/T1 (G.703).
Conclusión
Amigos, en este artículo he intentado explicar de la manera más breve posible los principios básicos del diseño de redes de campus. Sí, he incluido bastante material, sin embargo, no he tocado temas como:
- la organización del perímetro empresarial (que es una historia aparte con sus propios conmutadores, bordes, firewall, sistemas IPS/IDS, DMZ, VPN y otras cosas)
- la organización de redes Wi-Fi
- la organización de redes VoIP
- la organización de centros de datos
- la seguridad (que también es un mundo propio, cuyo volumen y requisitos no son inferiores al diseño de la infraestructura de red pura, y a veces incluso lo superan)
- la energía
- la lista puede continuar y continuar
En realidad, el diseño y la construcción de redes empresariales es una tarea bastante meticulosa que requiere una gran cantidad de tiempo y recursos.
Pero espero que mi artículo te ayude a evaluar y a entender a un nivel básico cómo abordar esta tarea.
Este no es el último artículo sobre , así que mantente atento a las actualizaciones (, , , )!
- telefonía:
- Sistema de cables entre edificios:
- una red de 3 niveles se divide en:
Fuente: habr.com
