

Bienvenido al tercer módulo del curso . En hemos desplegado el diseño necesario para llevar a cabo los trabajos de laboratorio. En esta lección, revisaremos los principios básicos del trabajo con registros en , nos familiarizaremos con los controladores de eventos y también examinaremos los mecanismos de protección de los registros. La parte teórica y la grabación completa del video de la lección están disponibles en el enlace.
Para poder recopilar registros de los dispositivos, es necesario registrarlos en FortiAnalyzer. Existen dos opciones para el registro.
- La primera opción consiste en activar en el dispositivo que se va a registrar la opción 'enviar registros a FortiAnalyzer' e ingresar su dirección IP. Luego, se envía una solicitud de registro de este dispositivo a FortiAnalyzer. El administrador debe aceptar o rechazar la solicitud recibida. Si la tecnología de dominios administrativos está activada, FortiGate puede añadirse tanto al ADOM principal (denominado root, que es el que hemos utilizado en la lección anterior) como a un ADOM creado por el usuario, destinado a dispositivos FortiGate.
- La segunda opción es el llamado Asistente de Registro de Dispositivos. El registro del dispositivo se realiza directamente en FortiAnalyzer. Para el registro, se necesita información sobre el dispositivo que se va a registrar: número de serie, dirección IP, tipo de dispositivo y versión del sistema operativo. Si la verificación de los datos es exitosa, el dispositivo se añade a la lista de FortiAnalyzer. Si la tecnología de dominios administrativos está activada, el dispositivo se registrará automáticamente en el dominio administrativo correspondiente. Si has creado varios dominios administrativos similares, en este caso, es necesario registrar el dispositivo desde el dominio administrativo en el que deseas añadirlo.
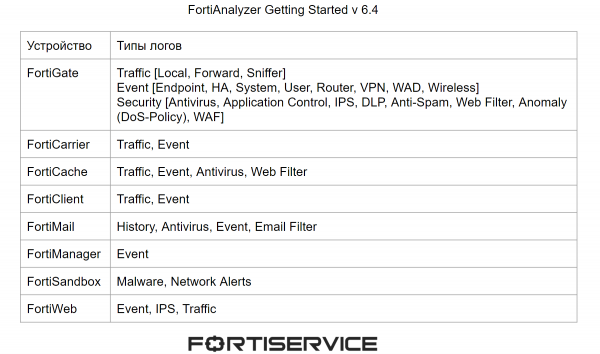
Cada dispositivo genera registros de diversos tipos. Los principales tipos de registros que pueden generar los dispositivos de Fortinet se presentan en la imagen de abajo.
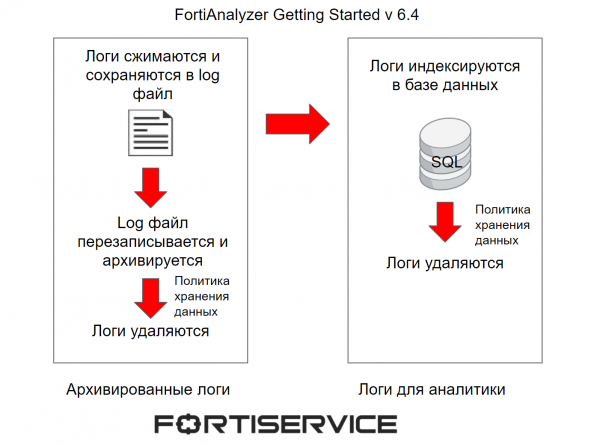
Ya hemos hablado sobre el procesamiento inicial de registros en la lección pasada, pero creo que es útil refrescar la memoria. Los registros que llegan al FortiAnalyzer se comprimen y se guardan en un archivo de registro. Cuando este archivo alcanza un tamaño específico, se sobrescribe y se archiva. Estos registros se llaman registros archivados. Se consideran registros fuera de línea, ya que no se pueden analizar en tiempo real. Para su visualización, solo están disponibles en formato RAW. La política de retención de datos en el dominio administrativo determina cuánto tiempo se almacenarán estos registros en la memoria del FortiAnalyzer.
Al mismo tiempo, los registros se indexan en la base de datos SQL para soportar la analítica. Estos registros se analizan en FortiAnalyzer en tiempo real utilizando los mecanismos de Log View, FortiView e Informes. La política de retención de datos en el dominio administrativo determina cuánto tiempo se almacenarán estos registros en la memoria del FortiAnalyzer. Después de que estos registros sean eliminados de la memoria del FortiAnalyzer, pueden permanecer como registros archivados, pero esto depende de la política de retención de datos en el dominio administrativo.
Esquemáticamente, el proceso de procesamiento de registros se presenta en la ilustración a continuación.
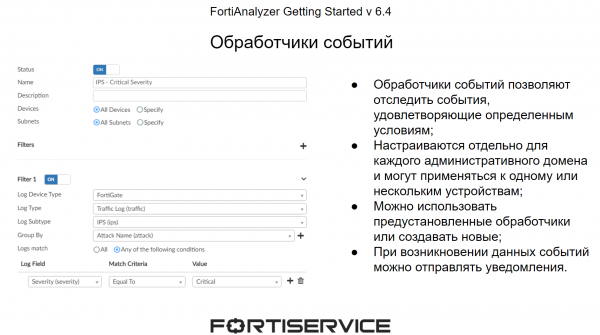
Cuando los registros llegan al dispositivo, son verificados por los controladores de eventos. Estos permiten rastrear eventos de interés mediante condiciones preconfiguradas. Las condiciones se establecen en los parámetros contenidos en los registros en formato RAW. En el sistema, para cada dominio administrativo, existe un conjunto de eventos preestablecidos, aunque si es necesario, se pueden crear controladores de eventos personalizados. La principal ventaja de los controladores de eventos es que, cuando ocurren eventos de interés, el sistema puede enviar notificaciones — por correo electrónico o servidores syslog, también a través de SNMP. Esto permite reaccionar rápidamente a los eventos que ocurren en la red.
Ahora hablemos sobre la protección de los registros. Dado que los registros contienen información importante sobre lo que está sucediendo en la red, deben protegerse tanto de posibles pérdidas debido a fallos como de compromisos externos. La primera tecnología que ayudará a proteger los registros en caso de diversos fallos es el RAID. Permite dividir el espacio de los discos disponibles en varios segmentos lógicos de tal manera que, si uno o varios discos fallan (dependiendo del tipo de RAID), los datos no se pierdan. Los tipos principales de RAID que se pueden usar en FortiAnalyzer se presentan en la imagen a continuación.
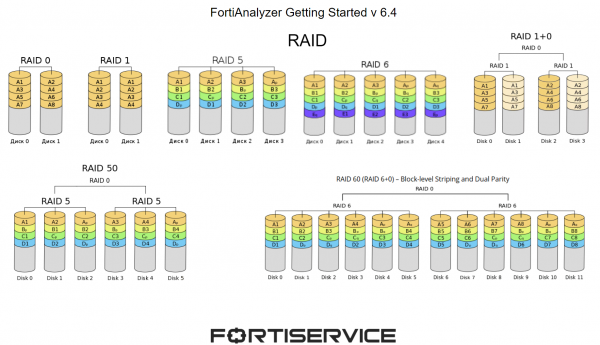
- RAID 0 distribuye información en 2 o más discos. El objetivo principal es la velocidad y el rendimiento. Si uno o varios discos fallan, se verá afectado todo el conjunto de discos;
- RAID 1 distribuye copias de la información en 2 o más discos. Si un disco falla, el conjunto de discos continuará funcionando normalmente;
- RAID 5 distribuye la información en varios discos y, además, en cada 'cadena de información' reserva un disco para los datos de recuperación. Si uno de los discos falla, el conjunto de discos seguirá funcionando normalmente;
- RAID 6 funciona de manera similar, solo que se reserva ahora dos discos para los datos de recuperación;
- RAID 10 combina las opciones de RAID 0 y RAID 1. Con esto, se puede continuar trabajando con la información si fallan 2 discos (uno de cada RAID, de lo contrario, no se podrá contar la información);
- RAID 50 combina la funcionalidad de RAID 0 y RAID 5. En este caso, el trabajo estable con la información continuará, incluso si falla un disco en cada RAID 5;
- RAID 60 combina la funcionalidad de RAID 0 y RAID 6. En este caso, el trabajo estable con la información continuará, incluso si fallan 2 discos en cada RAID 6.
El siguiente mecanismo son las copias de seguridad de los registros. Hay varias opciones de copias de seguridad: desde el menú de Vista de Registros, donde se puede usar un filtro específico para guardar los registros necesarios, o desde Navegación de Registros, desde donde se pueden descargar los archivos de registro grabados. También existe la posibilidad de hacer una copia de seguridad de los registros en servidores externos a través de la interfaz CLI.
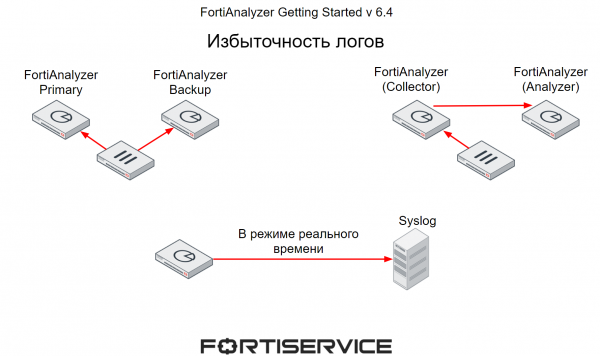
Otro mecanismo que permite proteger la información importante contenida en los registros es la redundancia. También aquí hay varias opciones.
- El primero, en el que los dispositivos envían registros a dos FortiAnalyzers: uno principal y otro de respaldo.
- El segundo método ya lo discutimos en la lección anterior: un FortiAnalyzer trabaja en modo recolector y recoge registros de varios dispositivos. Según un horario, los registros recopilados se envían a un FortiAnalyzer que funciona en modo Analyzer. En caso de que el segundo falle, el recolector podrá enviar los registros a otro FortiAnalyzer.
- Y la tercera opción es transmitir los registros desde el FortiAnalyzer a servidores externos, como Syslog. En este caso, la transmisión de registros se realizará en tiempo real.
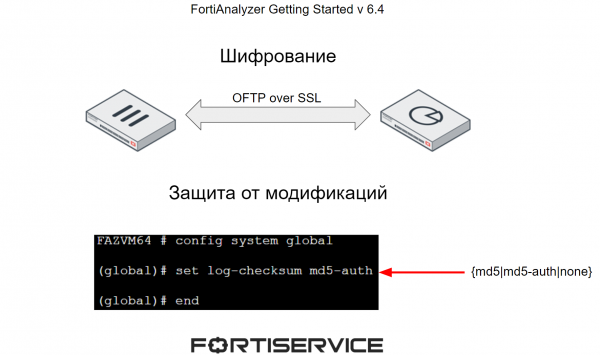
Para proteger los registros contra la compromisión, se utilizan dos mecanismos principales:
- Cifrado del canal de transmisión de datos entre el FortiAnalyzer y los demás dispositivos;
- Protección de los registros contra modificaciones mediante la adición de un valor de verificación.
El video presenta el material teórico mencionado anteriormente, así como aspectos prácticos sobre el trabajo con registros: su filtrado, visualización en varios modos y configuración de manejadores de eventos. ¡Disfruta de la visualización!
En la próxima lección, examinaremos en detalle los aspectos del trabajo con informes. Para no perdértela, suscríbete a nuestro .
También puedes seguir las actualizaciones en los siguientes recursos:
Fuente: habr.com
