

Nota de traducción.: Si te preocupan las cuestiones de seguridad en infraestructuras basadas en Kubernetes, esta magnífica revisión de Sysdig será un excelente punto de partida para una rápida familiarización con las soluciones actuales. Incluye tanto sistemas complejos de jugadores reconocidos en el mercado como herramientas mucho más modestos que abordan problemas específicos. Y como siempre, en los comentarios estaremos encantados de conocer tu experiencia con estas herramientas y ver enlaces a otros proyectos.
Productos de software para garantizar la seguridad de Kubernetes… hay tantos, y cada uno tiene sus propios objetivos, ámbitos de aplicación y licencias.
Es por eso que decidimos crear esta lista e incluir tanto proyectos de código abierto como plataformas comerciales de diferentes proveedores. Esperamos que te ayude a elegir aquellos que sean de mayor interés y te guíe en la dirección correcta según las necesidades específicas de seguridad en Kubernetes.
Categorías
Para facilitar la navegación por la lista, las herramientas se agrupan según sus funciones principales y áreas de aplicación. Se han creado las siguientes secciones:
- Escaneo de imágenes de Kubernetes y análisis estático;
- Seguridad en tiempo de ejecución;
- Seguridad de red en Kubernetes;
- Distribución de imágenes y gestión de secretos;
- Auditoría de seguridad en Kubernetes;
- Productos comerciales integrales.
Vamos al grano:
Escaneo de imágenes de Kubernetes
Anchore
- Sitio web:
- Licencia: gratuita (Apache) y oferta comercial
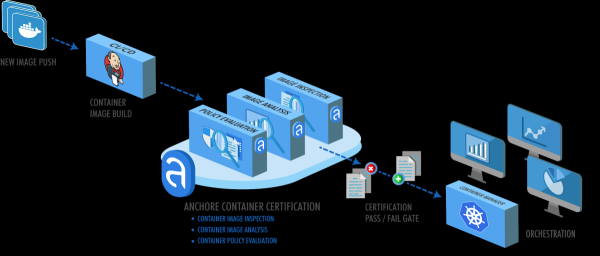
El paquete Anchore analiza las imágenes de contenedores y permite realizar verificaciones de seguridad basadas en políticas definidas por el usuario.
Además del habitual escaneo de imágenes de contenedores en busca de vulnerabilidades conocidas de la base de datos CVE, Anchore realiza numerosas comprobaciones adicionales en el marco de la política de escaneo: verifica el Dockerfile, la fuga de credenciales, los paquetes de lenguajes de programación utilizados (npm, maven, etc.), licencias de software y mucho más.
Clair
- Sitio web: (ahora bajo la tutela de Red Hat)
- Licencia: gratuita (Apache)
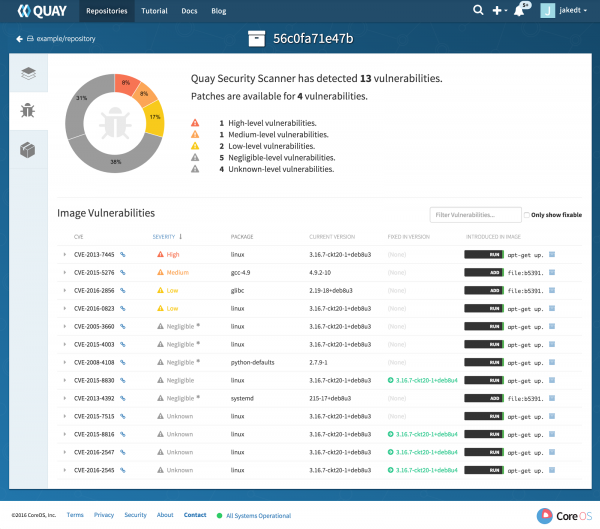
Clair fue uno de los primeros proyectos de código abierto para escanear imágenes. Se conoce ampliamente como el escáner de seguridad que subyace en el registro de imágenes Quay (también de CoreOS — nota del traductor.)Clair puede recopilar información sobre CVE de una gran cantidad de fuentes, incluyendo listas específicas de vulnerabilidades para distribuciones de Linux, que son mantenidas por equipos de seguridad de Debian, Red Hat o Ubuntu.
A diferencia de Anchore, Clair se dedica principalmente a buscar vulnerabilidades y a hacer coincidir datos con CVE. Sin embargo, el producto ofrece a los usuarios algunas funcionalidades de extensión mediante controladores plug-in.
Dagda
- Sitio web:
- Licencia: libre (Apache)
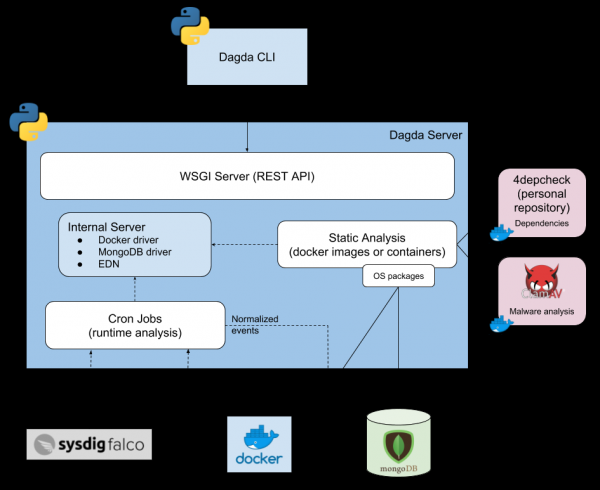
Dagda realiza un análisis estático de imágenes de contenedores en busca de vulnerabilidades conocidas, troyanos, virus, malware y otras amenazas.
El paquete Dagda se distingue de otras herramientas similares por dos características notables:
- Se integra perfectamente con , funcionando no solo como una herramienta para escanear imágenes de contenedores, sino también como un antivirus.
- También proporciona protección en tiempo de ejecución, recibiendo eventos en tiempo real del demonio de Docker e integrándose con Falco (ver más abajo) para recopilar eventos de seguridad durante la operación del contenedor.
KubeXray
- Sitio web:
- Licencia: libre (Apache), pero requiere la obtención de datos de JFrog Xray (producto comercial)
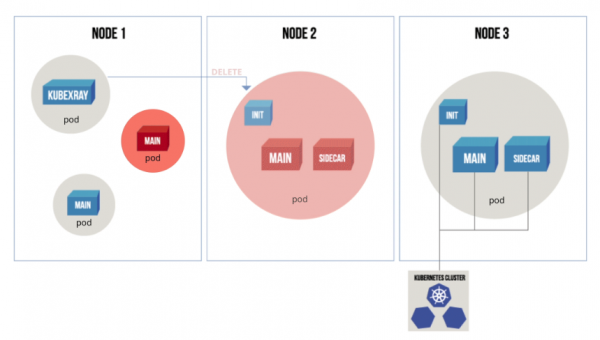
KubeXray "escucha" eventos del servidor API de Kubernetes y, utilizando metadatos de JFrog Xray, asegura que solo se ejecuten pods que cumplan con la política vigente.
KubeXray no solo audita nuevos o actualizados contenedores en despliegues (similar al admission controller en Kubernetes), sino que también verifica dinámicamente los contenedores en funcionamiento para asegurarse de que cumplan con las nuevas políticas de seguridad, eliminando recursos que referencian imágenes vulnerables.
Snyk
- Sitio web:
- Licencia: versiones libres (Apache) y comerciales
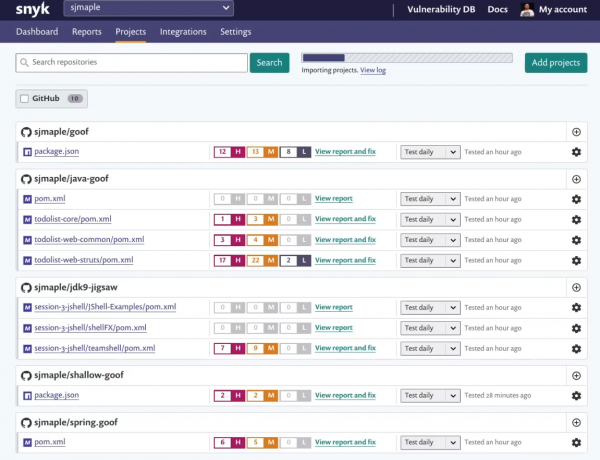
Snyk es un escáner de vulnerabilidades inusual en el sentido de que está diseñado específicamente para el proceso de desarrollo y se promociona como "la solución imprescindible" para los desarrolladores.
Snyk se conecta directamente a los repositorios de código, analiza el manifiesto del proyecto y examina el código importado junto con las dependencias directas e indirectas. Snyk es compatible con muchos lenguajes de programación populares y puede detectar riesgos de licencia ocultos.
Trivy
- Sitio web:
- Licencia: libre (AGPL)
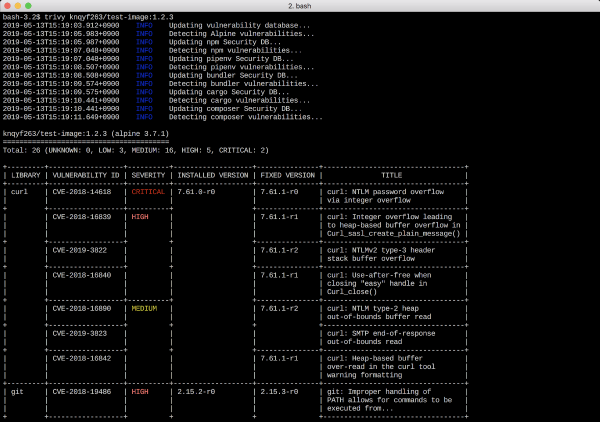
Trivy es un escáner de vulnerabilidades simple pero potente para contenedores, que se integra fácilmente en el pipeline CI/CD. Su característica notable es la facilidad de instalación y uso: la aplicación consiste en un solo binario y no requiere la instalación de bases de datos o bibliotecas adicionales.
El lado negativo de la simplicidad de Trivy es que tendrás que lidiar con cómo analizar y enviar los resultados en formato JSON para que puedan ser utilizados por otras herramientas de seguridad de Kubernetes.
Seguridad en tiempo de ejecución en Kubernetes
Falco
- Sitio web:
- Licencia: gratuita (Apache)
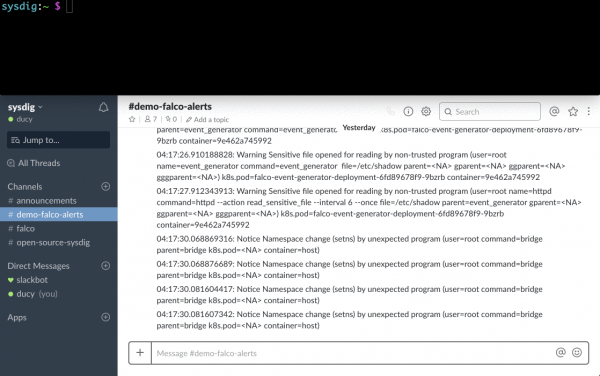
Falco es un conjunto de herramientas para garantizar la seguridad en entornos de ejecución en la nube. Forma parte de la familia de proyectos .
Utilizando la herramienta Sysdig para trabajar a nivel de núcleo de Linux y el perfilado de llamadas al sistema, Falco permite una inmersión profunda en el comportamiento del sistema. Su mecanismo de reglas en tiempo de ejecución es capaz de detectar actividades sospechosas en aplicaciones, contenedores, el host base y el orquestador de Kubernetes.
Falco proporciona total transparencia en la operación del runtime y detección de amenazas, instalando para estos fines agentes especiales en los nodos de Kubernetes. Como resultado, no es necesario modificar los contenedores introduciendo código externo o agregando contenedores sidecar.
Frameworks de seguridad de Linux para runtime
Estos frameworks nativos del núcleo de Linux no son 'herramientas de seguridad de Kubernetes' en el sentido convencional, sin embargo, merecen ser mencionados, ya que son un componente importante en el contexto de la seguridad en tiempo de ejecución, que se integra en la Política de Seguridad de Pods (PSP) de Kubernetes.
asocia un perfil de seguridad con procesos que se ejecutan en un contenedor, definiendo privilegios del sistema de archivos, reglas de acceso a la red, conexión de bibliotecas, etc. Es un sistema basado en el control de acceso mandatorio (Mandatory Access Control, MAC). En otras palabras, evita la realización de acciones prohibidas.
Security-Enhanced Linux () es un módulo de seguridad ampliada en el núcleo de Linux, similar en algunos aspectos a AppArmor y a menudo comparado con él. SELinux supera a AppArmor en poder, flexibilidad y complejidad de ajustes. Sus desventajas son un largo tiempo de aprendizaje y una mayor complejidad.
y seccomp-bpf permiten filtrar llamadas al sistema, bloqueando la ejecución de aquellas que son potencialmente peligrosas para el sistema operativo base y no son necesarias para el funcionamiento normal de las aplicaciones de usuario. Seccomp en algunos aspectos es similar a Falco, aunque no conoce la especificidad de los contenedores.
Sysdig código abierto
- Sitio web:
- Licencia: gratuita (Apache)
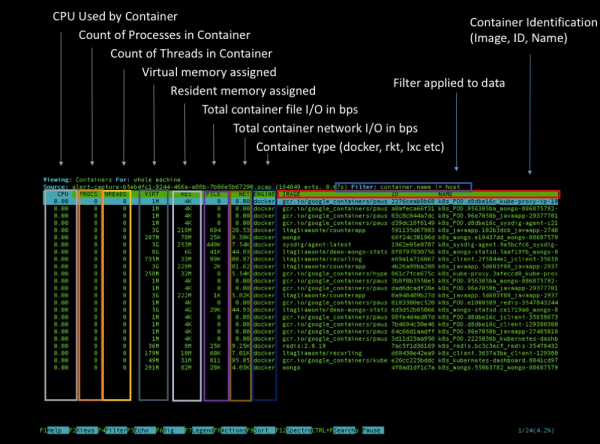
Sysdig es una herramienta completa para el análisis, diagnóstico y depuración de sistemas Linux (también funciona en Windows y macOS, pero con funciones limitadas). Se puede utilizar para recopilar información detallada, verificación y análisis forense (forense) del sistema base y cualquier contenedor que se ejecute en él.
Además, Sysdig inicialmente admite entornos de ejecución para contenedores y metadatos de Kubernetes, añadiendo dimensiones y etiquetas adicionales a toda la información recopilada sobre el comportamiento del sistema. Existen varias formas de analizar un clúster de Kubernetes utilizando Sysdig: se puede realizar una captura en un momento específico a través de o iniciar una interfaz interactiva basada en ncurses utilizando el complemento .
Seguridad de red Kubernetes
Aporeto
- Sitio web:
- Licencia: comercial
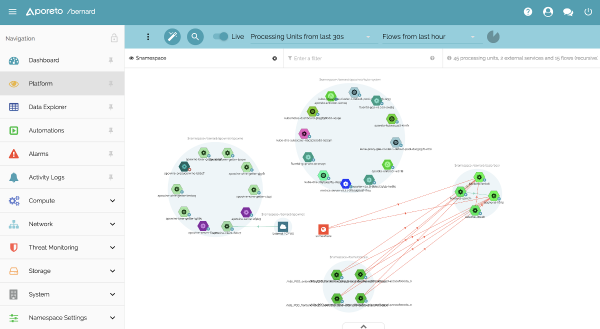
Aporeto ofrece 'seguridad desvinculada de la red y la infraestructura'. Esto significa que los servicios de Kubernetes no solo reciben un ID local (es decir, ServiceAccount en Kubernetes), sino también un identificador universal/huella que se puede utilizar para la interacción segura y mutuamente verificable con cualquier otro servicio, por ejemplo, en el clúster de OpenShift.
Aporeto puede generar un identificador único no solo para Kubernetes/contenedores, sino también para hosts, funciones en la nube y usuarios. Dependiendo de estos identificadores y un conjunto de reglas de seguridad de red establecidas por el administrador, las comunicaciones serán permitidas o bloqueadas.
Calico
- Sitio web:
- Licencia: gratuita (Apache)
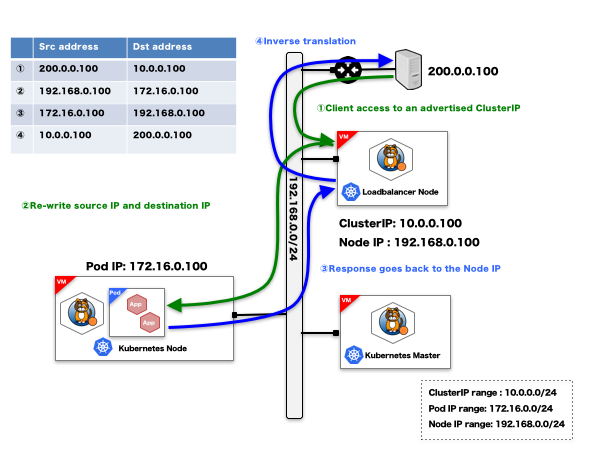
Calico generalmente se despliega durante la instalación del orquestador de contenedores, lo que permite crear una red virtual que conecta contenedores. Además de esta funcionalidad de red básica, el proyecto Calico trabaja con las Políticas de Red de Kubernetes y su propio conjunto de perfiles de seguridad de red, soporta listas de control de acceso (ACL) para endpoints y reglas de seguridad de red basadas en anotaciones para el tráfico de Ingress y Egress.
Cilium
- Sitio web:
- Licencia: gratuita (Apache)
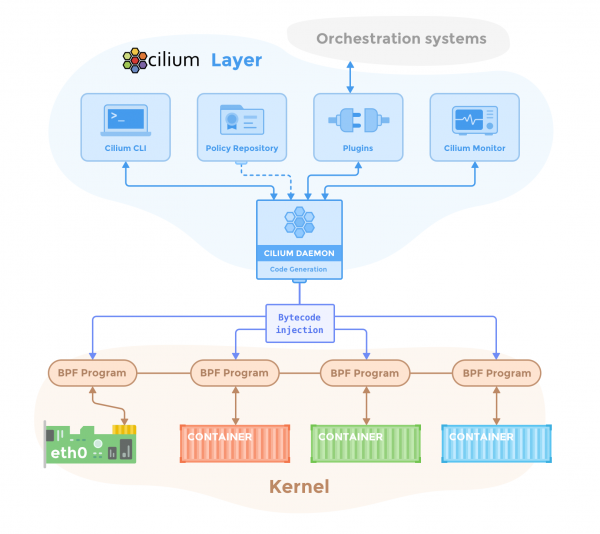
Cilium actúa como un cortafuegos para contenedores y proporciona funciones de seguridad de red, inicialmente adaptadas a Kubernetes y cargas de trabajo de microservicios. Cilium utiliza una nueva tecnología del kernel de Linux llamada BPF (Berkeley Packet Filter) para filtrar, monitorear, redirigir y modificar datos.
Cilium es capaz de implementar políticas de acceso a la red basadas en identificadores de contenedores, utilizando etiquetas de Docker o Kubernetes y metadatos. Cilium también comprende y filtra varios protocolos de nivel 7, como HTTP o gRPC, permitiendo definir un conjunto de llamadas REST que, por ejemplo, estarán permitidas entre dos despliegues de Kubernetes.
Istio
- Sitio web:
- Licencia: gratuita (Apache)
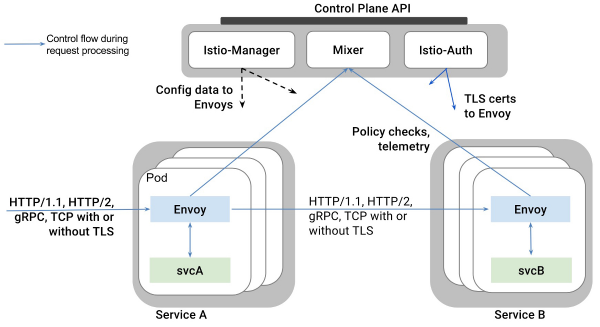
Istio es ampliamente conocido como la implementación de la paradigma service mesh mediante el despliegue de un plano de control independiente de la plataforma y redirigiendo todo el tráfico de servicio gestionado a través de proxies Envoy configurables dinámicamente. Istio se beneficia de esta representación avanzada de todos los microservicios y contenedores para implementar diversas estrategias de seguridad de red.
Las capacidades de seguridad de red de Istio incluyen el cifrado TLS transparente para mejorar automáticamente el protocolo de comunicación entre microservicios a HTTPS y su propio sistema de RBAC para la identificación y autorización de intercambio de datos entre diversas cargas de trabajo en el clúster.
Nota de traducción.: Para más información sobre las capacidades de Istio orientadas a la seguridad, lea en .
Tigera
- Sitio web:
- Licencia: comercial
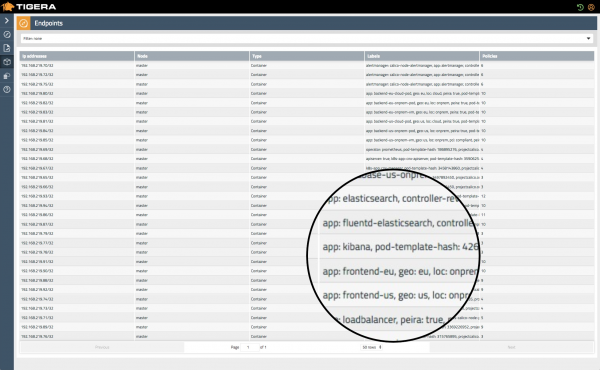
En esta solución, denominada "cortafuegos de Kubernetes", se hace hincapié en un enfoque de seguridad de red de confianza cero.
Al igual que con otras soluciones de red nativas de Kubernetes, Tigera depende de los metadatos para identificar diversos servicios y objetos en el clúster, y proporciona detección de problemas en tiempo de ejecución, verificación continua de cumplimiento y transparencia de la red para infraestructuras monolíticas contenedorizadas en múltiples nubes o híbridas.
Trireme
- Sitio web:
- Licencia: gratuita (Apache)
Trireme-Kubernetes es una implementación simple y clara de la especificación de las Políticas de Red de Kubernetes. La característica más notable es que, a diferencia de productos similares para la seguridad de Kubernetes, no requiere un plano de control central para coordinar la malla. Esto hace que la solución sea trivialmente escalable. En Trireme, esto se logra instalando un agente en cada nodo, que se conecta directamente a la pila TCP/IP del host.
Distribución de imágenes y gestión de secretos
Grafeas
- Sitio web:
- Licencia: gratuita (Apache)
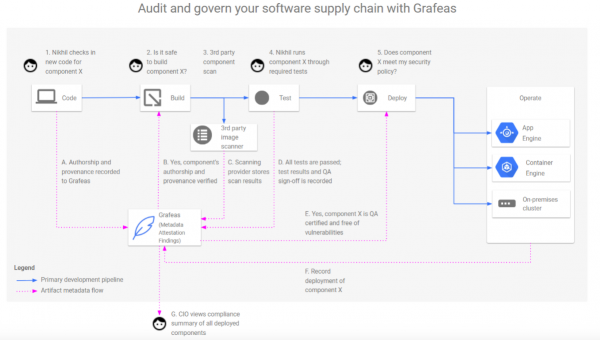
Grafeas es una API de código abierto para la auditoría y gestión de la cadena de suministro de software. A un nivel básico, Grafeas es una herramienta para recopilar metadatos y resultados de auditoría. Puede ser utilizada para rastrear el cumplimiento de las mejores prácticas de seguridad en la organización.
Esta fuente de verdad centralizada ayuda a responder preguntas como:
- ¿Quién construyó y firmó un contenedor específico?
- ¿Ha pasado por todos los escáneres de seguridad y verificaciones requeridas por la política de seguridad? ¿Cuándo? ¿Cuáles fueron los resultados?
- ¿Quién lo desplegó en producción? ¿Qué parámetros específicos se utilizaron para el despliegue?
In-toto
- Sitio web:
- Licencia: gratuita (Apache)
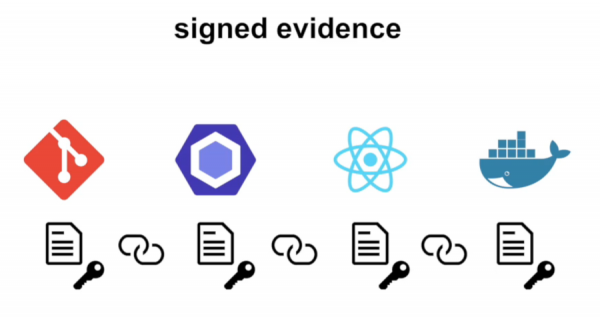
In-toto es un marco diseñado para garantizar la integridad, autenticación y auditoría de toda la cadena de suministro de software. Al implementar In-toto en la infraestructura, primero se establece un plan que describe los diversos pasos en la canalización (repositorio, herramientas de CI/CD, herramientas de QA, constructores de artefactos, etc.) y los usuarios (responsables) autorizados para iniciarlos.
In-toto controla la ejecución del plan, verificando que cada tarea en la cadena se realice correctamente únicamente por personal autorizado y que no se hayan realizado manipulaciones no autorizadas durante el proceso con el producto.
Portieris
- Sitio web:
- Licencia: gratuita (Apache)
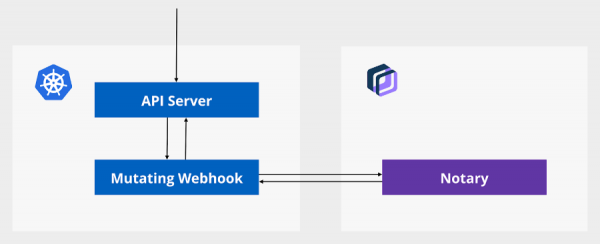
Portieris es un controlador de admisión para Kubernetes; se aplica para verificar de forma obligatoria la confianza en el contenido. Portieris utiliza un servidor (lo mencionamos al final — nota del traductor.) como fuente de verdad para validar artefactos aprobados y firmados (es decir, imágenes de contenedores aprobadas).
Al crear o modificar una carga de trabajo en Kubernetes, Portieris carga información sobre la firma y la política de confianza para el contenido de las imágenes de contenedor solicitadas y, si es necesario, realiza cambios en tiempo real en el objeto JSON de la API para iniciar versiones firmadas de estas imágenes.
Vault
- Sitio web:
- Licencia: libre (MPL)
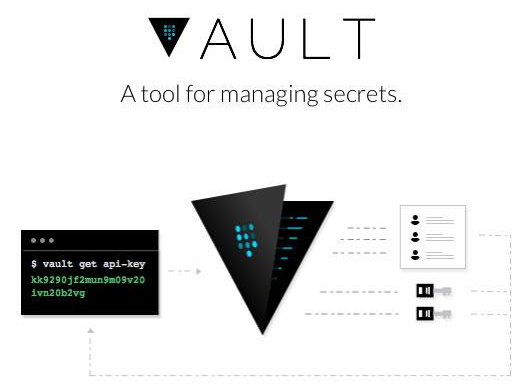
Vault es una solución segura para almacenar información sensible: contraseñas, tokens OAuth, certificados PKI, credenciales de acceso, secretos de Kubernetes, etc. Vault admite muchas funciones avanzadas, como la concesión de tokens de seguridad efímeros o la organización de la rotación de claves.
Con el gráfico de Helm de Vault, se puede desplegar como un nuevo deployment en un clúster de Kubernetes con Consul como backend de almacenamiento. Admite recursos nativos de Kubernetes como los tokens ServiceAccount y incluso puede actuar como el almacenamiento de secretos de Kubernetes por defecto.
Nota de traducción.: Por cierto, justo ayer la empresa HashiCorp, desarrolladora de Vault, anunció algunas mejoras para el uso de Vault en Kubernetes, y en particular, se refieren al gráfico de Helm. Más detalles se pueden leer en .
Auditoría de seguridad en Kubernetes
Kube-bench
- Sitio web:
- Licencia: gratuita (Apache)
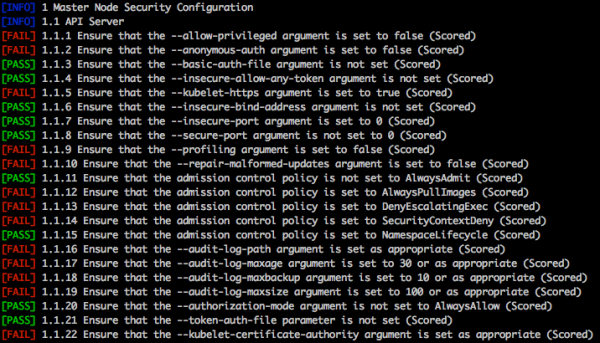
Kube-bench es una aplicación en Go que verifica si Kubernetes está seguro, realizando pruebas de una lista .
Kube-bench busca parámetros de configuración inseguros entre los componentes del clúster (etcd, API, controller manager, etc.), permisos de acceso cuestionables a archivos, cuentas no seguras o puertos abiertos, cuotas de recursos, configuraciones que limitan el número de llamadas a la API para proteger contra ataques DoS, etc.
Kube-hunter
- Sitio web:
- Licencia: gratuita (Apache)
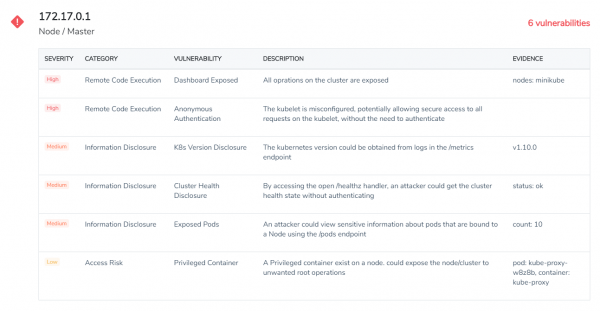
Kube-hunter 'caza' vulnerabilidades potenciales (como la ejecución remota de código o divulgación de datos) en clústeres de Kubernetes. Kube-hunter se puede ejecutar como un escáner remoto; en este caso, evaluará el clúster desde la perspectiva de un atacante externo, o como un pod dentro del clúster.
Una característica distintiva de Kube-hunter es su modo de 'caza activa', durante el cual no solo informa sobre problemas, sino que también intenta explotar las vulnerabilidades encontradas en el clúster objetivo que potencialmente pueden causar daño a su funcionamiento. ¡Así que úselo con precaución!
Kubeaudit
- Sitio web:
- Licencia: libre (MIT)
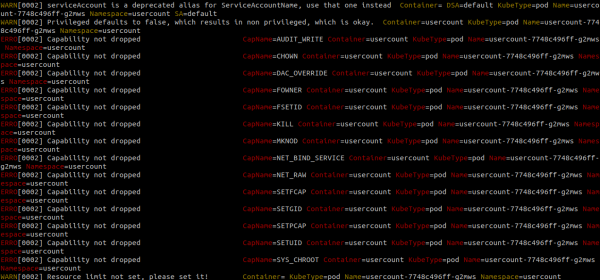
Kubeaudit es una herramienta de consola, originalmente desarrollada en Shopify, para auditar la configuración de Kubernetes en busca de varios problemas de seguridad. Por ejemplo, ayuda a identificar contenedores que se ejecutan sin restricciones, con privilegios de superusuario, que abusan de privilegios o que utilizan ServiceAccount por defecto.
Kubeaudit también tiene otras características interesantes. Por ejemplo, puede analizar archivos YAML locales para identificar deficiencias en la configuración que podrían llevar a problemas de seguridad y corregirlas automáticamente.
Kubesec
- Sitio web:
- Licencia: gratuita (Apache)
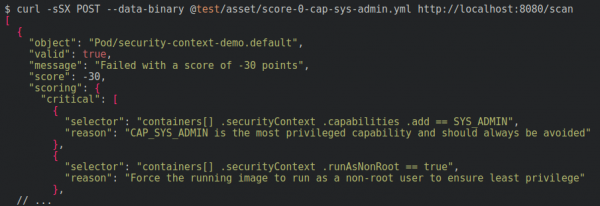
Kubesec es una herramienta única en el sentido de que escanea directamente archivos YAML que describen recursos de Kubernetes en busca de parámetros débiles que puedan afectar la seguridad.
Por ejemplo, puede detectar privilegios y permisos excesivos otorgados a un pod, ejecutar un contenedor con root como usuario por defecto, conectarse al espacio de nombres de red del host, o montajes peligrosos como /proc del host o del socket de Docker. Otra característica interesante de Kubesec es un servicio de demostración en línea donde se puede cargar un YAML y realizar un análisis inmediato.
Open Policy Agent
- Sitio web:
- Licencia: gratuita (Apache)
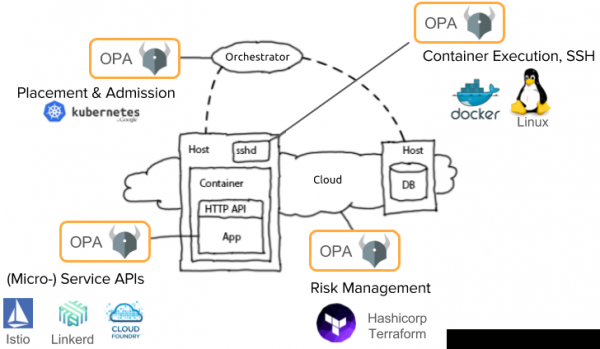
La concepción de OPA (Open Policy Agent) es separar las políticas de seguridad y las mejores prácticas de seguridad de la plataforma de ejecución específica: Docker, Kubernetes, Mesosphere, OpenShift o cualquier combinación de ellas.
Por ejemplo, se puede implementar OPA como un backend para el controlador de acceso de Kubernetes, delegándole decisiones de seguridad. De esta manera, el agente OPA podrá verificar, rechazar e incluso modificar solicitudes en tiempo real, asegurando el cumplimiento de los parámetros de seguridad definidos. Las políticas de seguridad en OPA se escriben en su propio lenguaje DSL, Rego.
Nota de traducción.: Hablamos más sobre OPA (y SPIFFE) en .
Herramientas comerciales completas para el análisis de seguridad de Kubernetes
Decidimos crear una categoría separada para plataformas comerciales, ya que generalmente abarcan múltiples áreas de seguridad. Se puede obtener una visión general de sus capacidades a partir de la tabla:
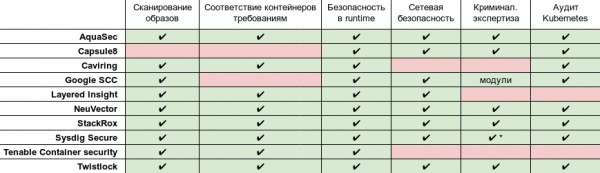
* Experiencia avanzada y análisis post mortem con captura completa de llamadas al sistema .
www.aquasec.com
- Sitio web:
- Licencia: comercial
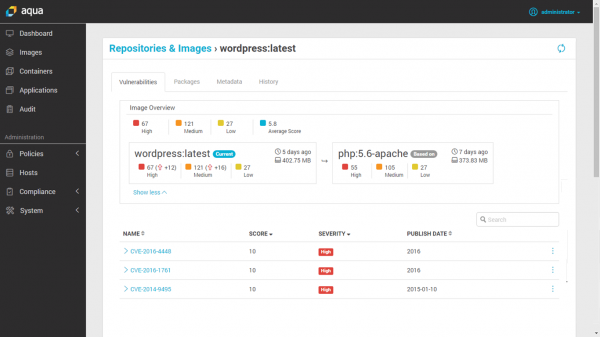
Этот коммерческий инструмент предназначен для контейнеров и облачных рабочих нагрузок. Он обеспечивает:
- Escaneo de imágenes integrado con el registro de contenedores o el pipeline de CI/CD;
- Protección en tiempo de ejecución con búsqueda de cambios en contenedores y otra actividad sospechosa;
- Cortafuegos nativo para contenedores;
- Seguridad para serverless en servicios en la nube;
- Verificación de cumplimiento y auditoría, combinadas con el registro de eventos.
Nota de traducción.: También es importante señalar que hay un componente gratuito del producto llamado , que permite escanear imágenes de contenedores en busca de vulnerabilidades. La comparación de sus capacidades con las versiones de pago se presenta en .
Capsule8
- Sitio web:
- Licencia: comercial
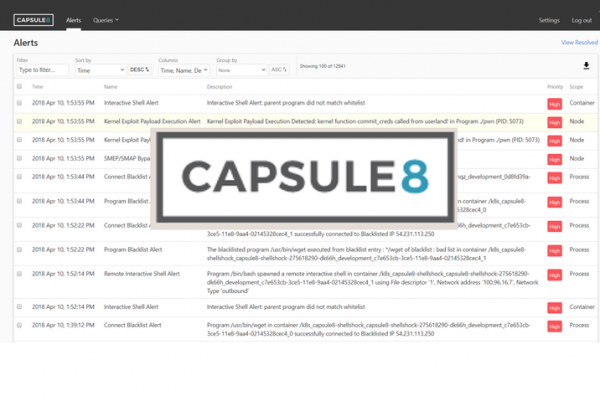
Capsule8 se integra en la infraestructura, instalando un detector en un clúster local o en la nube de Kubernetes. Este detector recopila telemetría del host y de la red, comparándola con varios tipos de ataques.
El equipo de Capsule8 ve su tarea como la detección temprana y prevención de ataques que utilizan vulnerabilidades recién descubiertas (0-day) . Capsule8 puede cargar reglas de seguridad refinadas directamente en los detectores en respuesta a amenazas y vulnerabilidades de software recientemente descubiertas.
Cavirin
- Sitio web:
- Licencia: comercial
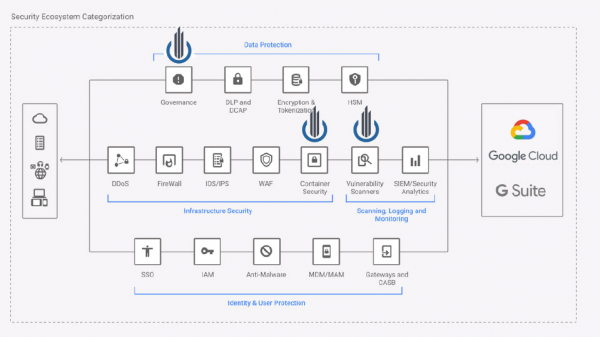
Cavirin actúa como contraparte de la empresa para diversas agencias que se ocupan de estándares de seguridad. No solo puede escanear imágenes, sino que también se integra en el pipeline de CI/CD, bloqueando imágenes que no cumplen con los estándares antes de su ingreso a los repositorios privados.
El paquete de seguridad de Cavirin utiliza aprendizaje automático para evaluar el estado de ciberseguridad, ofreciendo recomendaciones para mejorar la seguridad y aumentar el cumplimiento de los estándares de seguridad.
Google Cloud Security Command Center
- Sitio web:
- Licencia: comercial
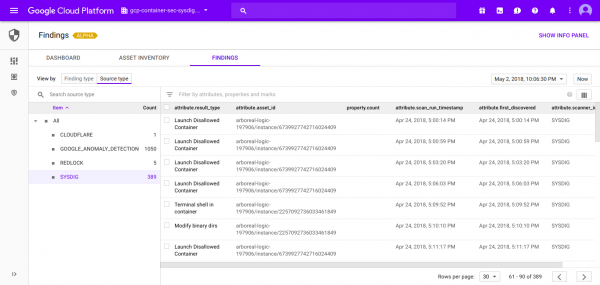
Cloud Security Command Center ayuda a los equipos de seguridad a recopilar datos, identificar amenazas y mitigarlas antes de que causen daño a la empresa.
Como su nombre indica, Google Cloud SCC es un panel de control unificado que permite integrar varios informes de seguridad, mecanismos de contabilidad de activos y sistemas de seguridad de terceros, y gestionarlos desde una única fuente centralizada.
Una API interoperable, ofrecida por Google Cloud SCC, facilita la integración de eventos de seguridad procedentes de diversas fuentes, como Sysdig Secure (seguridad de contenedores para aplicaciones nativas de la nube) o Falco (sistema de seguridad runtime de código abierto).
Layered Insight (Qualys)
- Sitio web:
- Licencia: comercial
Layered Insight (ahora parte de Qualys Inc) se basa en el concepto de "seguridad incorporada". Después de escanear la imagen original en busca de vulnerabilidades utilizando métodos de análisis estadístico y realizando verificaciones según CVE, Layered Insight la reemplaza por una imagen instrumentada que incluye un agente en forma de binario.
Este agente contiene pruebas de seguridad en tiempo de ejecución para analizar el tráfico de red del contenedor, flujos de I/O y la actividad de la aplicación. Además, puede realizar verificaciones de seguridad adicionales, definidas por el administrador de infraestructura o los equipos de DevOps.
NeuVector
- Sitio web:
- Licencia: comercial
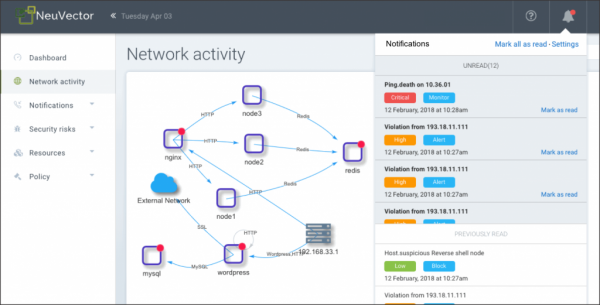
NeuVector realiza una verificación de seguridad del contenedor y proporciona protección en tiempo de ejecución analizando la actividad de la red y el comportamiento de la aplicación, creando un perfil de seguridad individual para cada contenedor. También puede bloquear amenazas de forma independiente, aislando actividades sospechosas a través de cambios en las reglas del firewall local.
La integración de red de NeuVector, conocida como Security Mesh, puede llevar a cabo un análisis profundo de paquetes y filtrado en el séptimo nivel para todas las conexiones de red en el service mesh.
StackRox
- Sitio web:
- Licencia: comercial
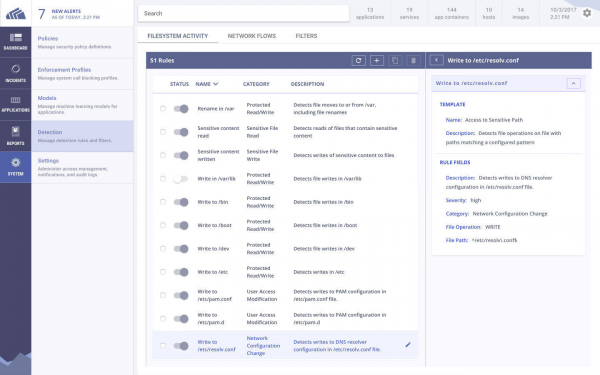
La plataforma de seguridad de contenedores StackRox busca abarcar todo el ciclo de vida de las aplicaciones en Kubernetes dentro del clúster. Al igual que otras plataformas comerciales en esta lista, StackRox genera un perfil en tiempo de ejecución basado en el comportamiento observado del contenedor y emite alarmas automáticamente ante cualquier desviación.
Además, StackRox analiza las configuraciones de Kubernetes utilizando CIS Kubernetes y otros conjuntos de reglas para evaluar la conformidad de los contenedores.
Sysdig Secure
- Sitio web:
- Licencia: comercial
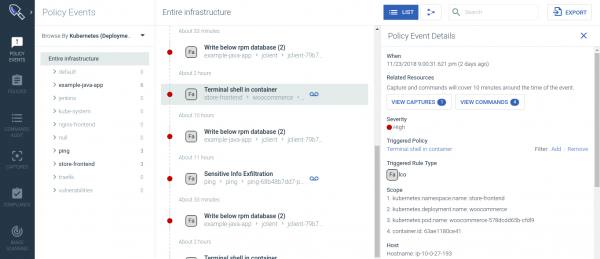
Sysdig Secure protege las aplicaciones a lo largo de todo el ciclo de vida del contenedor y Kubernetes. Él de contenedores, proporciona basada en datos de aprendizaje automático, realiza una investigación criminal para identificar vulnerabilidades, bloquea amenazas, monitorea y realiza auditorías de actividades en microservicios.
Sysdig Secure se integra con herramientas de CI/CD, como Jenkins, y controla las imágenes cargadas desde los registros de Docker, evitando la inclusión de imágenes peligrosas en producción. También ofrece una seguridad integral en tiempo de ejecución, que incluye:
- perfilado en tiempo de ejecución basado en ML y detección de anomalías;
- políticas de tiempo de ejecución basadas en eventos del sistema, API K8s-audit, proyectos colaborativos de la comunidad (FIM — monitoreo de integridad de archivos; cryptojacking) y frameworks ;
- respuesta y remediación de incidentes.
Tenable Container Security
- Sitio web:
- Licencia: comercial
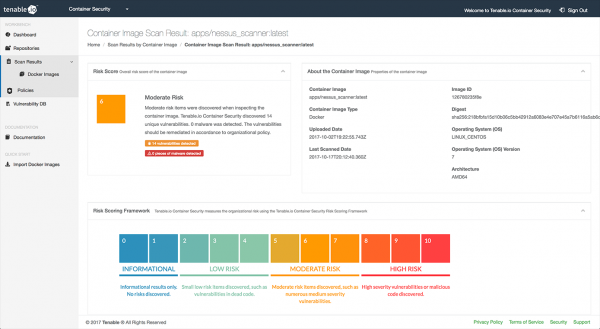
Antes de la llegada de los contenedores, Tenable era bien conocida en la industria como la empresa que desarrolló Nessus, una popular herramienta para la detección de vulnerabilidades y auditoría de seguridad.
Tenable Container Security utiliza la experiencia de la empresa en seguridad informática para integrar la tubería CI/CD con bases de datos de vulnerabilidades, paquetes especializados de detección de malware y recomendaciones para mitigar amenazas de seguridad.
Twistlock (Palo Alto Networks)
- Sitio web:
- Licencia: comercial
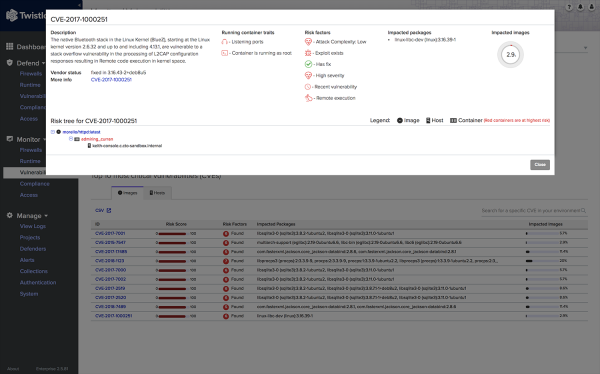
Twistlock se presenta como una plataforma centrada en servicios en la nube y contenedores. Twistlock es compatible con varios proveedores de nube (AWS, Azure, GCP), orquestadores de contenedores (Kubernetes, Mesosphere, OpenShift, Docker), entornos de ejecución serverless, frameworks mesh y herramientas CI/CD.
Además de los métodos tradicionales de seguridad a nivel empresarial, como la integración en la tubería CI/CD o el escaneo de imágenes, Twistlock utiliza aprendizaje automático para generar patrones de comportamiento y reglas de red que consideran las particularidades de los contenedores.
Hace un tiempo, Twistlock fue adquirida por Palo Alto Networks, que posee proyectos como Evident.io y RedLock. Aún no se sabe cómo se integrarán estas tres plataformas en de Palo Alto.
¡Ayúdanos a crear el mejor catálogo de herramientas de seguridad para Kubernetes!
Estamos comprometidos a hacer que este catálogo sea lo más completo posible, ¡y para eso necesitamos tu ayuda! Contáctanos (), si conoces alguna herramienta genial que merezca estar en esta lista, o si has encontrado un error/o información desactualizada.
También puedes suscribirte a nuestro con noticias de la ecosistema cloud-native y relatos de interesantes proyectos en el mundo de la seguridad de Kubernetes.
P.D. del traductor
También puedes leer en nuestro blog:
- «»;
- «»;
- «»;
- «»;
- «».
Fuente: habr.com
