

¿En qué se diferencia un buen especialista en seguridad en el campo de TI de uno común? No, no es porque pueda recitar de memoria la cantidad de mensajes que el gerente Igor envió a la colega María ayer. Un buen especialista en seguridad se esfuerza por detectar posibles violaciones de antemano y capturarlas en tiempo real, utilizando todos sus recursos para evitar la continuación del incidente. Los sistemas de gestión de eventos de seguridad (SIEM, por sus siglas en inglés) simplifican significativamente la tarea de registrar y bloquear cualquier intento de violación.
Tradicionalmente, los sistemas SIEM combinan un sistema de gestión de seguridad de la información y un sistema de gestión de eventos de seguridad. Una característica importante de estos sistemas es el análisis de eventos de seguridad en tiempo real, lo que permite reaccionar antes de que se produzca un daño existente.
Las principales tareas de los sistemas SIEM:
- Recopilación y normalización de datos
- Correlación de datos
- Alerta
- Paneles de visualización
- Organización del almacenamiento de datos
- Búsqueda y análisis de datos
- Reportes
Razones de la alta demanda de sistemas SIEM
En tiempos recientes, han aumentado significativamente la complejidad y la coordinación de los ataques a los sistemas de información. Al mismo tiempo, se complica también el conjunto de herramientas de protección de la información: sistemas de detección de intrusiones en red y host, sistemas DLP, antivirus y cortafuegos, escáneres de vulnerabilidades, entre otros. Cada herramienta de protección genera un flujo de eventos con diferente nivel de detalle y, a menudo, es posible ver un ataque solo a través de la superposición de eventos de diferentes sistemas.
Se ha escrito mucho , pero ofrecemos una breve revisión de sistemas SIEM de código abierto completos y gratuitos, que no tienen limitaciones artificiales en el número de usuarios o el volumen de datos almacenados, además de ser fácilmente escalables y mantenibles. Esperamos que esto ayude a evaluar el potencial de tales sistemas y a decidir si vale la pena integrar estas soluciones en los procesos de negocio de la empresa.
AlienVault OSSIM
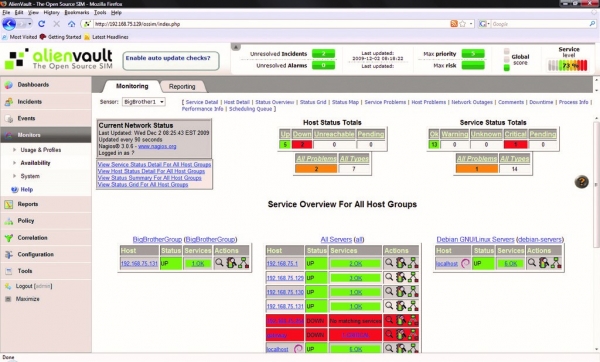
AlienVault OSSIM es la versión de código abierto de AlienVault USM, uno de los sistemas SIEM comerciales líderes. OSSIM es un marco compuesto por varios proyectos de código abierto, incluyendo el sistema de detección de intrusiones de red Snort, el sistema de monitoreo de redes y nodos Nagios, el sistema de detección de intrusiones en hosts OSSEC, y el escáner de vulnerabilidades OpenVAS.
Para el monitoreo de dispositivos se utiliza el AlienVault Agent, que envía registros desde el host en formato syslog a la plataforma GELF, o puede usar un complemento para la integración con servicios externos, como el servicio de proxy inverso de sitios Cloudflare o el sistema de autenticación multifactor Okta.
La versión USM se diferencia de OSSIM por su funcionalidad mejorada en la gestión de registros, supervisión de infraestructura en la nube, automatización, y actualizaciones de información sobre amenazas y visualización.
Ventajas
- Construido sobre proyectos open-source probados;
- Gran comunidad de usuarios y desarrolladores.
Desventajas
- No soporta la supervisión de plataformas en la nube (por ejemplo, AWS o Azure);
- Falta gestión de registros, visualización, automatización e integración con servicios externos.
MozDef (Plataforma de Defensa de Mozilla)
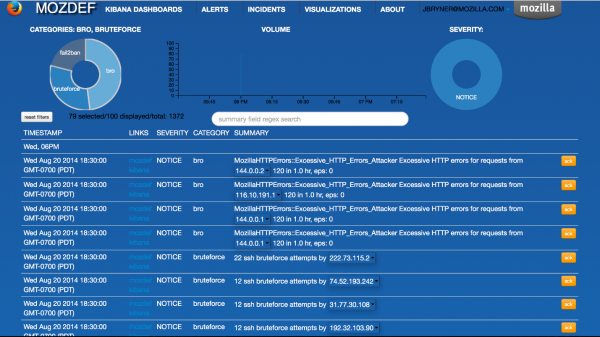
El sistema SIEM MozDef, desarrollado por Mozilla, se utiliza para automatizar los procesos de gestión de incidentes de seguridad. El sistema ha sido diseñado desde cero para lograr el máximo rendimiento, escalabilidad y resiliencia, con una arquitectura de microservicios: cada servicio funciona en un contenedor Docker.
Al igual que OSSIM, MozDef está construido sobre proyectos open-source de confianza, que incluyen un módulo de indexación de registros y búsqueda Elasticsearch, la plataforma Meteor para construir una interfaz web flexible, y un complemento Kibana para visualización y creación de gráficos.
La correlación de eventos y alertas se realiza utilizando consultas de Elasticsearch, lo que permite escribir reglas personalizadas para el procesamiento de eventos y alertas usando Python. Según Mozilla, MozDef puede manejar más de 300 millones de eventos por día. MozDef solo acepta eventos en formato JSON, pero tiene integración con servicios externos.
Ventajas
- No utiliza agentes, trabaja con registros JSON estándar;
- Fácilmente escalable gracias a su arquitectura de microservicios;
- Soporta fuentes de datos de servicios en la nube, incluyendo AWS CloudTrail y GuardDuty.
Desventajas
- Un nuevo sistema más reciente y menos consolidado.
Wazuh
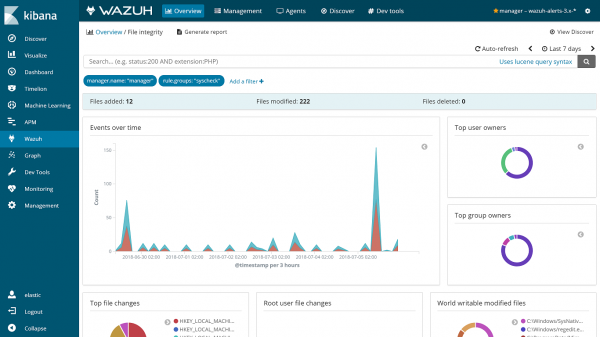
Wazuh comenzó como un fork de OSSEC, una de las SIEM de código abierto más populares. Ahora se ha convertido en una solución única con nuevas funcionalidades, corrección de errores y una arquitectura optimizada.
El sistema se basa en la pila ElasticStack (Elasticsearch, Logstash, Kibana) y admite tanto la recopilación de datos basada en agentes como la recepción de registros del sistema. Esto lo hace efectivo para monitorear dispositivos que generan registros, pero que no admiten la instalación de un agente, como dispositivos de red, impresoras y periféricos.
Wazuh es compatible con los agentes existentes de OSSEC e incluso proporciona una guía de migración de OSSEC a Wazuh. Aunque OSSEC todavía se mantiene activamente, Wazuh se considera la continuación de OSSEC debido a la incorporación de una nueva interfaz web, API REST, un conjunto de reglas más completo y muchas otras mejoras.
Ventajas
- Fundado y compatible con la popular SIEM OSSEC.
- Soporta varias opciones de instalación: Docker, Puppet, Chef, Ansible.
- Admite el monitoreo de servicios en la nube, incluidos AWS y Azure.
- Incluye un conjunto completo de reglas para detectar múltiples tipos de ataques y permite alinearlos con PCI DSS v3.1 y CIS.
- Se integra con sistemas de almacenamiento y análisis de registros como Splunk para la visualización de eventos y soporte de API.
Desventajas
- Arquitectura compleja, requiere la implementación completa de Elastic Stack además de los componentes del servidor Wazuh.
Prelude OSS
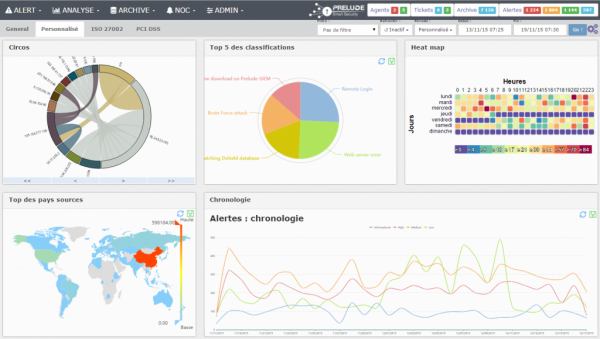
Prelude OSS es la versión de código abierto de la comercial Prelude SIEM, desarrollada por la empresa francesa CS. La solución es un sistema SIEM modular y flexible, que admite múltiples formatos de registros e integración con herramientas de terceros como OSSEC, Snort y el sistema de detección de red Suricata.
Cada evento se normaliza en un mensaje según el formato IDMEF, lo que facilita el intercambio de datos con otros sistemas. Sin embargo, hay un inconveniente: Prelude OSS está muy limitada en rendimiento y funcionalidad en comparación con la versión comercial de Prelude SIEM, y está destinada más bien a pequeños proyectos o para estudiar soluciones SIEM y evaluar Prelude SIEM.
Ventajas
- Un sistema probado en el tiempo, desarrollado desde 1998.
- Admite múltiples formatos de registros diferentes.
- Normaliza los datos al formato IMDEF, lo que permite una fácil transferencia de datos a otros sistemas de seguridad.
Desventajas
- Significativamente limitado en funcionalidad y rendimiento en comparación con otros sistemas SIEM de código abierto.
Sagan
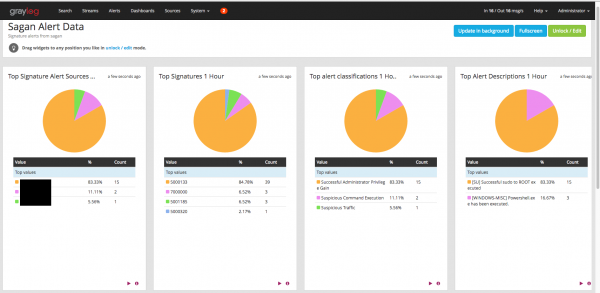
Sagan es un SIEM de alto rendimiento que destaca por su compatibilidad con Snort. Además del soporte para reglas escritas para Snort, Sagan puede registrar en la base de datos de Snort e incluso puede usarse con el interfaz Shuil. Es esencialmente una solución ligera y multihilo que ofrece nuevas características, manteniéndose amigable para los usuarios de Snort.
Ventajas
- Totalmente compatible con la base de datos de Snort, las reglas y la interfaz de usuario;
- La arquitectura multihilo proporciona un alto rendimiento.
Desventajas
- Un proyecto relativamente joven con una comunidad pequeña;
- Proceso de instalación complicado que requiere compilar todo el SIEM desde el código fuente.
Conclusión
Cada uno de los SIEM descritos tiene sus propias características y limitaciones, por lo que no se pueden considerar como una solución universal para cualquier organización. Sin embargo, estas soluciones tienen un código abierto, lo que permite implementarlo, probarlo y evaluarlo sin gastos excesivos.
Qué más interesante se puede leer en el blog
→
→
→
→
→
Suscríbete a nuestro -canal para no perderte el próximo artículo. Escribimos no más de dos veces a la semana y solo lo necesario.
Fuente: habr.com
