

La cuarta etapa de la respuesta emocional a los cambios es la depresión. En este artículo, compartiremos nuestra experiencia pasando por la etapa más larga y desagradable: los cambios en los procesos comerciales de la empresa para conformarse al estándar ISO 27001.
Esperando
La primera pregunta que nos hicimos después de elegir el organismo de certificación y el consultor fue: ¿cuánto tiempo realmente necesitamos para todos los cambios necesarios?
El plan inicial de trabajo estaba diseñado para completarse en 3 meses.
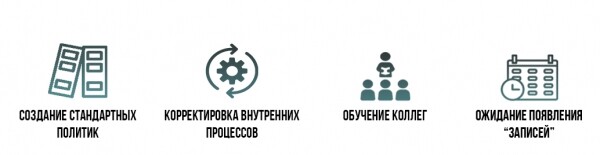
Todo parecía sencillo: era necesario redactar un par de docenas de políticas y hacer algunos ajustes a nuestros procesos internos; luego capacitar a los colegas sobre los cambios y esperar otros 3 meses (para que aparezcan los "registros", es decir, las pruebas del funcionamiento de las políticas). Parecía que eso era todo; tendríamos el certificado en el bolsillo.
Además, no íbamos a redactar las políticas desde cero, ya que teníamos un consultor que, o eso pensábamos, debería proporcionarnos todas las plantillas "correctas".
Como resultado de estas deducciones, asignamos 3 días para la preparación de cada política.
Los cambios técnicos tampoco parecían intimidantes: era necesario configurar la recopilación y el almacenamiento de eventos, verificar si las copias de seguridad cumplían con la política que habíamos redactado, añadir lo necesario en las aulas de SCDU y un poco más de ajustes menores.
El equipo encargado de preparar todo lo necesario para la certificación estaba compuesto por dos personas. Planeamos que se ocuparan de la implementación paralelamente a sus responsabilidades principales, y que cada uno dedicaría un máximo de 1.5-2 horas al día.
En resumen, podríamos decir que nuestra perspectiva sobre el volumen de trabajo esperado era bastante optimista.
Realidad
En realidad, todo era, por supuesto, diferente: las plantillas de políticas proporcionadas por el consultor resultaron ser en su mayoría inaplicables a nuestra empresa; en Internet había poca información clara sobre qué y cómo hacer las cosas. Como comprenderán, el plan de " redactar una política en 3 días" fracasó estrepitosamente. Así que dejamos de cumplir los plazos prácticamente desde el inicio del proyecto, y el ambiente comenzó a decaer lentamente.
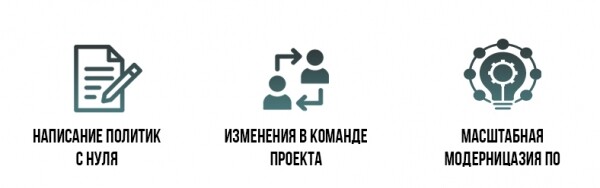
La experiencia del equipo era increíblemente limitada; era tan escasa que apenas alcanzaba para formular las preguntas correctas al consultor (quien, por cierto, no mostraba mucha iniciativa). El progreso se volvió aún más lento, ya que tres meses después del inicio de la implementación (es decir, en el momento en que todo ya debería estar listo), uno de los dos miembros clave del equipo dejó la organización. En su lugar, llegó un nuevo jefe del departamento de TI, quien tenía que finalizar el proceso de implementación en un corto período y garantizar que el sistema de gestión de la seguridad de la información estuviera equipado con lo necesario desde el punto de vista técnico. La tarea parecía complicada… Los responsables comenzaron a caer en la depresión.
Además, el aspecto técnico también se presentó con "particularidades". Nos encontramos ante la tarea de una modernización global del software tanto en estaciones de trabajo como en el hardware de los servidores. Durante la configuración del sistema para la recopilación de eventos (logs), descubrimos que nos faltaban recursos de hardware para el funcionamiento normal del sistema. Y el software de respaldo también necesitaba actualización.
Spoiler: Al final, el sistema de gestión de la información y la seguridad fue implementado de manera heroica en 6 meses. ¡Y nadie se murió!
¿Qué cambió más?
Sin duda, durante el proceso de implementación de la norma en los procesos de la empresa, se llevaron a cabo muchos pequeños cambios. Para ustedes, hemos destacado los cambios más significativos:
- Formalización del proceso de evaluación de riesgos
Antes, la empresa no contaba con ningún procedimiento formalizado de evaluación de riesgos; esto se realizaba solo de manera incidental dentro del marco de la planificación estratégica general. Una de las tareas más importantes resueltas en el marco de la certificación fue la implementación de la Política de Evaluación de Riesgos de la empresa, que describe todas las etapas de este proceso y las personas responsables de cada fase.
- Control sobre dispositivos de almacenamiento extraíbles
Uno de los riesgos significativos para el negocio era el uso de unidades USB no cifradas: en esencia, cualquier empleado podía copiar cualquier información accesible a una memoria flash y, en el mejor de los casos, perderla. En el marco de la certificación, se deshabilitó la posibilidad de descargar cualquier información a las memorias USB en todas las estaciones de trabajo; la grabación de información solo se volvió posible a través de una solicitud al departamento de TI.
- Control de superusuarios
Uno de los principales problemas era que todos los empleados del departamento de IT tenían derechos absolutos en todos los sistemas de la empresa, lo que les daba acceso a toda la información. Nadie los controlaba adecuadamente.
Implementamos un sistema de Prevención de Pérdida de Datos (DLP) – un programa para controlar las acciones de los empleados, que analiza, bloquea y envía alertas sobre actividades peligrosas e improductivas. Ahora las alertas sobre las acciones del personal del departamento de IT llegan al correo del Director de Operaciones de la empresa.
- Enfoque en la organización de la infraestructura de información
La certificación requirió cambios y enfoques globales. Sí, tuvimos que modernizar una serie de equipos de servidor debido al aumento de la carga. En particular, asignamos un servidor separado para los sistemas de recolección de eventos. El servidor fue equipado con unidades SSD grandes y rápidas. Abandonamos el software de copias de seguridad y optamos por sistemas de almacenamiento que "de caja" tienen toda la funcionalidad necesaria. Dimos varios pasos importantes hacia el concepto de "infraestructura como código", lo que permitió ahorrar mucho espacio en disco al renunciar a las copias de seguridad de varios servidores. En un corto período (1 semana), se actualizó todo el software en las estaciones de trabajo a Win10. Una de las cuestiones que abordó la modernización fue la posibilidad de habilitar la encriptación (en la versión Pro).
- Control de documentos en papel
La empresa tenía riesgos significativos relacionados con el uso de documentos en papel: podían perderse, dejarse en lugares inapropiados o destruirse incorrectamente. Para minimizar dicho riesgo, marcamos todos los documentos en papel según su nivel de confidencialidad y desarrollamos un procedimiento para la eliminación de diferentes tipos de documentos. Ahora, cuando un empleado abre una carpeta o toma un documento, sabe exactamente a qué categoría pertenece esta información y cómo debe manejarla.
- Alquiler de un centro de datos de respaldo
Antes, toda la información de la empresa se almacenaba en servidores ubicados en un centro de datos protegido externo. Sin embargo, no se habían previsto procedimientos para situaciones de emergencia en este centro de datos. La solución fue alquilar un centro de datos en la nube de respaldo y realizar copias de seguridad de la información más importante allí. Ahora la información de la empresa se almacena en dos centros de datos geográficamente distantes, lo que minimiza el riesgo de pérdida.
- Pruebas de continuidad del negocio
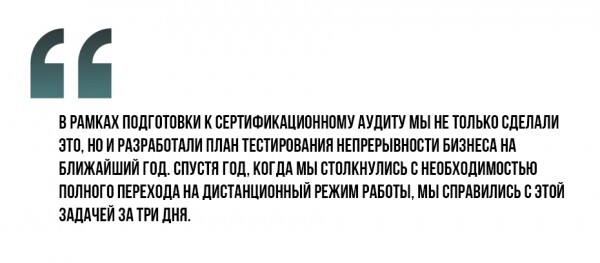
Nuestra empresa ha tenido durante varios años una Política de Continuidad del Negocio (BCP), que describe el procedimiento que deben seguir los empleados en diferentes escenarios negativos (pérdida de acceso a la oficina, epidemia, corte de electricidad, etc.). Sin embargo, nunca habíamos realizado pruebas de continuidad, es decir, nunca habíamos medido cuánto tiempo tomaría restaurar el negocio en cada una de estas situaciones. Como parte de la preparación para la auditoría de certificación, no solo hicimos esto, sino que también desarrollamos un plan de prueba de continuidad del negocio para el próximo año. Cabe mencionar que, un año después, cuando nos enfrentamos a la necesidad de trasladarnos completamente al trabajo remoto, resolvimos esta tarea en tres días.
Es importante señalar, que todas las empresas que se preparan para la certificación tienen diferentes condiciones de partida; por lo tanto, en su caso pueden ser necesarios cambios completamente diferentes.
Reacción de los empleados a los cambios
Curiosamente, aquí esperábamos lo peor, pero no resultó tan mal. No se puede decir que los colegas recibieron la noticia de la certificación con un gran entusiasmo, pero quedó claro lo siguiente:
- Todos los empleados clave entendían la importancia y la inevitabilidad de este evento;
- Todos los demás empleados se referían a los empleados clave.
Por supuesto, la especificidad de nuestra industria ayudó mucho: externalización de funciones contables. La gran mayoría de nuestros empleados se adapta muy bien a los constantes cambios en la legislación de la Federación Rusa. Por consiguiente, la implementación de un par de docenas de nuevas normas que ahora deben cumplirse no fue algo fuera de lo común para ellos.
Hemos preparado un nuevo curso obligatorio sobre ISO 27001 y pruebas para todos nuestros empleados. Todos obedientemente quitaron las notas adhesivas con contraseñas de sus monitores y despejaron los escritorios llenos de documentos. No se observó ninguna queja ruidosa; en general, hemos tenido mucha suerte con los empleados.
Así, hemos superado la etapa más dolorosa: la 'depresión' relacionada con los cambios en nuestros procesos comerciales. Fue difícil y complicado, pero el resultado finalmente superó todas las expectativas más atrevidas.
Lea los materiales anteriores de la serie:
5 etapas de inevitabilidad de la aceptación de la certificación ISO/IEC 27001. Depresión.
5 etapas de inevitabilidad de la aceptación de la certificación ISO/IEC 27001. Aceptación.
Fuente: habr.com
