

Ha llegado el momento de concluir el ciclo de artículos sobre la nueva generación de SMB Check Point (serie 1500). Esperamos que haya sido una experiencia útil para usted y que continúe acompañándonos en el blog de TS Solution. El tema del artículo final no está ampliamente cubierto, pero es igualmente importante: la optimización del rendimiento de SMB. En él discutiremos las capacidades de configuración del hardware y software de la NGFW, describiremos los comandos disponibles y las formas de interacción.
Todos los artículos del ciclo sobre NGFW para pequeñas empresas:
Actualmente, no hay muchas fuentes de información sobre la optimización del rendimiento para soluciones SMB debido a el sistema operativo interno — Gaia 80.20 Embedded. En nuestro artículo utilizaremos una plantilla con gestión centralizada (Servidor de Gestión dedicado) — esto permite aplicar una mayor cantidad de herramientas al trabajar con NGFW.
Parte de hardware
Antes de abordar la arquitectura de la familia Check Point SMB, siempre puede consultar a su socio para que use la herramienta Appliance Sizing Tool, para seleccionar la solución óptima según las características establecidas (ancho de banda, número esperado de usuarios, etc.).
Notas importantes al interactuar con la parte de hardware de su NGFW
Las soluciones NGFW de la familia SMB no tienen la capacidad de actualizar hardware de los componentes del sistema (CPU, RAM, HDD). Dependiendo del modelo, hay soporte para tarjetas SD, lo que permite ampliar la capacidad del disco, pero no de forma significativa.
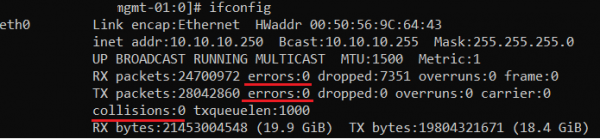
El funcionamiento de las interfaces de red requiere control. En Gaia 80.20 Embedded hay pocas herramientas de monitoreo, pero siempre puede utilizar el comando conocido en CLI a través del modo Expert
# ifconfig

Tenga en cuenta las líneas subrayadas, le permitirán evaluar la cantidad de errores en la interfaz. Se recomienda encarecidamente verificar estos parámetros durante la implementación inicial de su NGFW, así como periódicamente durante la explotación.
Para una Gaia completa, hay un comando:
> show diag
Con él es posible obtener información sobre la temperatura del hardware. Desafortunadamente, en 80.20 Embedded no hay esta opción, listaremos las trampas SNMP más populares:
Nombre
Descripción
Interface disconnected
Interfaz desconectada
VLAN removed
Eliminación de VLAN
High memory utilization
Alta utilización de RAM
Low disk space
Poco espacio en HDD
High CPU utilization
Alta utilización de CPU
High CPU interrupts rate
Alta frecuencia de interrupciones
High connection rate
Alto flujo de nuevas conexiones
High concurrent connections
Alto nivel de sesiones competitivas
Alto rendimiento del firewall
Alto nivel de capacidad del firewall
Alta tasa de paquetes aceptados
Alto nivel de recepción de paquetes
Estado del miembro del clúster cambiado
Cambio en el estado del clúster
Error de conexión con el servidor de logs
Pérdida de conexión con el Log-Server
El funcionamiento de su puerta de enlace requiere monitoreo de RAM. Para que Gaia (sistema operativo similar a Linux) funcione, esto , cuando el uso de RAM alcanza entre el 70% y el 80%.
En la arquitectura de soluciones SMB no se prevé el uso de memoria SWAP, a diferencia de modelos más antiguos de Check Point. Sin embargo, se ha notado <vm.swappiness> en los archivos del sistema Linux, lo que indica la posibilidad teórica de modificar el parámetro SWAP.
Parte de software
En el momento de publicación del artículo de Gaia es 80.20.10. Debe saber que existen limitaciones al trabajar en CLI: se admiten algunos comandos de Linux en modo Expert. Para evaluar el funcionamiento del NGFW, se requiere evaluar el funcionamiento de demonios y servicios, y sobre esto puede obtener más información en mi colega. A continuación, revisaremos los posibles comandos para SMB.
Trabajo con Gaia OS
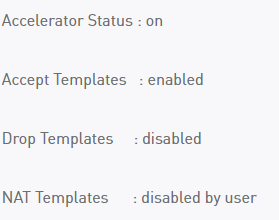
Visualización de plantillas SecureXL
# fwaccel stat

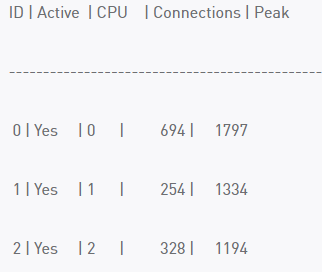
Visualización de carga por núcleos
# fw ctl multik stat

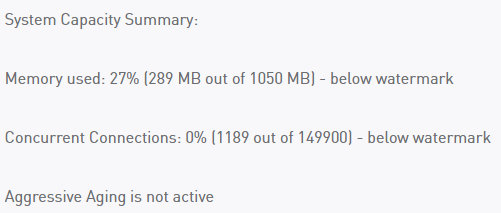
Visualización del número de sesiones (conexiones).
# fw ctl pstat

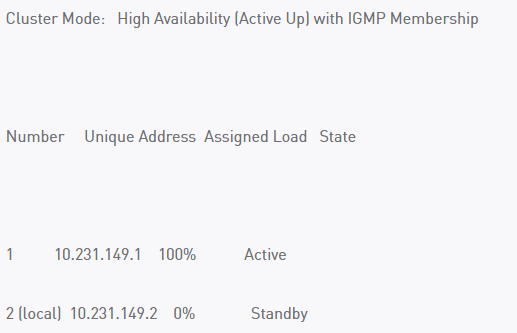
*Visualización del estado del clúster
# cphaprob stat

Comando clásico de Linux TOP
Registro
Como ya sabe, hay tres formas de trabajar con los logs del NGFW (almacenamiento, procesamiento): localmente, de forma centralizada y en la nube. Las últimas dos opciones requieren la existencia de una entidad: el servidor de administración.
Posibles esquemas de gestión del NGFW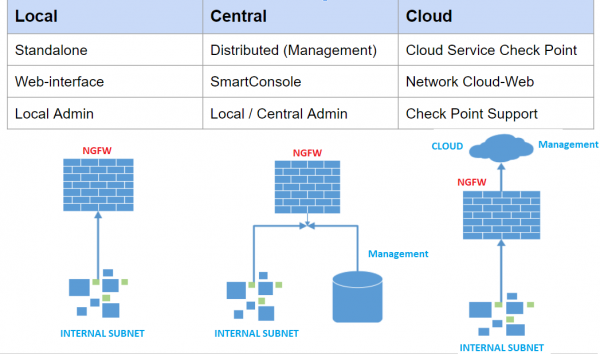
Los archivos de logs más valiosos
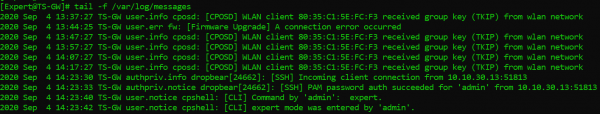
Mensajes del sistema (contiene menos información que en una versión completa de Gaia)
# tail -f /var/log/messages2

Mensajes de error en el funcionamiento de blades (un archivo bastante útil al buscar problemas)
# tail -f /var/log/log/sfwd.elg

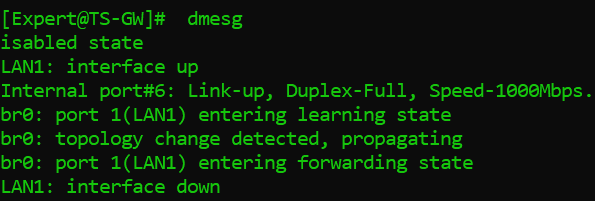
Visualización de mensajes desde el búfer a nivel del núcleo del sistema.
# dmesg


Configuración de blades
Esta sección no contendrá instrucciones completas sobre la configuración de su NGFW Check Point, solo contiene nuestras recomendaciones, recopiladas a través de la experiencia.
Control de Aplicaciones / Filtrado de URL
Se recomienda evitar en las reglas condiciones ANY, ANY (Origen, Destino).
En el caso de establecer un recurso URL personalizado, será más efectivo usar expresiones regulares como: (^|..)checkpoint.com
Evite el uso excesivo de registros de reglas y la visualización de páginas de bloqueo (UserCheck).
Asegúrese de que la tecnología “SecureXL”. La mayor parte del tráfico debe pasar por accelerated / medium path. También recuerda filtrar las reglas por las más utilizadas (campo Hits ).
Inspección HTTPS
No es ningún secreto que entre el 70-80% del tráfico de usuarios se realiza a través de conexiones HTTPS, lo que requiere recursos de CPU de tu gateway. Además, la Inspección HTTPS participa en el funcionamiento de IPS, Antivirus, Antibot.
A partir de la versión 80.40 se introdujo la posibilidad de trabajar con reglas HTTPS sin el Legacy Dashboard, aquí hay un orden recomendado de reglas:
Bypass para un grupo de direcciones y redes (Destino).
Bypass para un grupo de URLs.
Bypass para IPs internas y redes con acceso privilegiado (Origen).
Inspección para las redes o usuarios necesarios.
Bypass para todos los demás.
* Siempre es mejor seleccionar manualmente los servicios HTTPS o HTTPS Proxy, no dejar en Any. Registrar eventos según las reglas de Inspección.
IPS
El blade IPS puede causar un error al instalar políticas en tu NGFW si se utilizan demasiadas firmas. De acuerdo con Check Point, la arquitectura de los dispositivos SMB no está diseñada para ejecutar el perfil completo de configuraciones recomendadas de IPS.
Para solucionar o prevenir el problema, realiza los siguientes pasos:
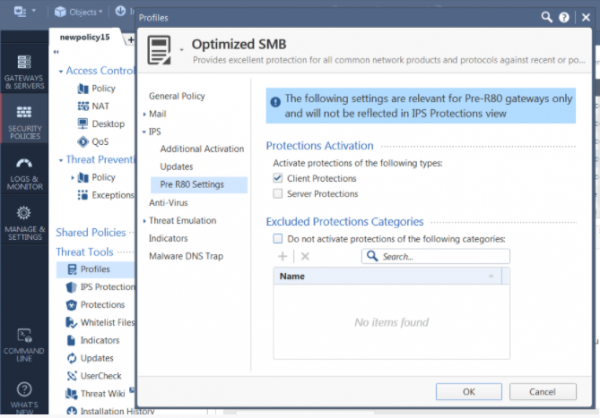
Clona el perfil Optimized llamado “Optimized SMB” (o otro de tu elección).
Edita el perfil, ve a IPS → Pre R80.Settings y desactiva Server Protections.

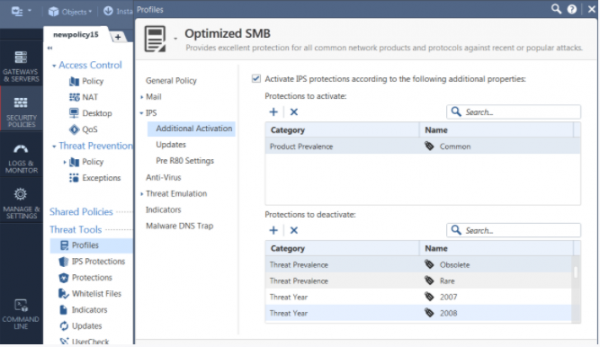
A tu criterio, puedes desactivar los CVE anteriores a 2010, estas vulnerabilidades pueden ser raramente detectadas en pequeñas oficinas, pero afectan el rendimiento. Para desactivar algunas de ellas, ve a Profile→ IPS→ Additional Activation → Protections to deactivate list.

En conclusión
En el marco de una serie de artículos sobre la nueva generación de la familia NGFW SMB (1500) hemos tratado de destacar las principales características de la solución, demostramos, mediante ejemplos concretos, la configuración de componentes de seguridad importantes. Estaremos encantados de responder cualquier pregunta sobre el producto en los comentarios. Nos mantenemos a tu disposición, ¡gracias por tu atención!
. Para no perderte nuevas publicaciones, síguenos en nuestras redes sociales (, , , , ).
Fuente: habr.com
