

Bienvenido a la octava lección. Esta lección es muy importante, ya que al finalizarla, ¡podrás configurar el acceso a Internet para tus usuarios! Debo admitir que muchos detienen la configuración aquí 🙂 ¡Pero nosotros no somos de esos! Y aún nos queda mucho interesante por delante. Ahora, pasemos al tema de nuestra lección.
Como ya habrás adivinado, hoy vamos a hablar sobre NAT. Estoy seguro de que todos los que ven esta lección saben qué es NAT. Por lo tanto, no vamos a detallar cómo funciona. Solo repito que NAT es una tecnología de traducción de direcciones que se ideó con el fin de ahorrar direcciones IP “blancas”, es decir, públicas (esas direcciones que se enrutan en la red de Internet).
En la lección anterior, ya habrás notado que NAT forma parte de la política de Control de Acceso. Esto tiene mucho sentido. En SmartConsole, la configuración de NAT se encuentra en una pestaña separada. Hoy definitivamente la visitaremos. En esta lección, discutiremos los tipos de NAT, configuraremos el acceso a Internet y analizaremos un ejemplo clásico de redirección de puertos. Es decir, la funcionalidad que se utiliza con mayor frecuencia en las empresas. Comencemos.
Dos maneras de configurar NAT
Check Point soporta dos maneras de configurar NAT: NAT Automático y NAT Manual. Para cada uno de estos métodos, hay dos tipos de traducción: NAT Oculto y NAT Estático. En términos generales, esto se ve como en esta imagen:
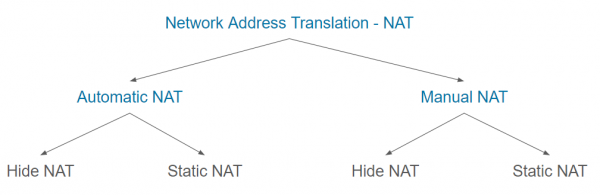
Entiendo que probablemente todo se ve bastante complicado en este momento, así que veamos cada tipo con un poco más de detalle.
NAT Automático
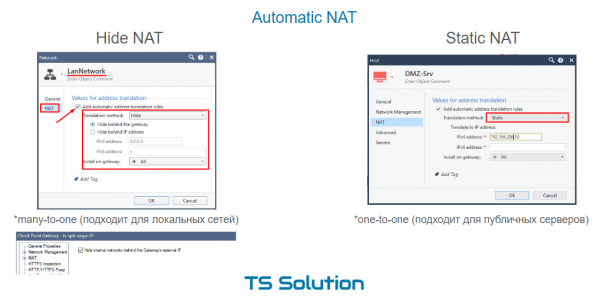
Este es el método más rápido y sencillo. La configuración de NAT se realiza literalmente en dos clics. Todo lo que necesitas hacer es abrir las propiedades del objeto que te interese (ya sea un gateway, red, host, etc.), ir a la pestaña de NAT y marcar la casilla “Agregar reglas de traducción de dirección automática”. Aquí también podrás ver el campo — método de traducción. Como ya se mencionó, hay dos.
1. NAT Oculto Automático
Por defecto, este es el método de Ocultar. Es decir, en este caso, nuestra red estará “escondida” detrás de alguna dirección IP pública. Esta dirección puede ser tomada del interfaz externo del gateway, o se puede indicar alguna otra. Este tipo de NAT se conoce comúnmente como dinámico o muchos a uno, ya que varias direcciones internas se traducen a una única dirección externa. Esto es posible mediante el uso de diferentes puertos durante la traducción. Hide NAT funciona solo en una dirección (de dentro hacia fuera) y es ideal para redes locales, cuando solo se necesita proporcionar acceso a Internet. Si el tráfico se inicia desde una red externa, NAT naturalmente no funcionará. Eso proporciona una protección adicional para las redes internas.
2. NAT Estático Automático
Hide NAT es muy bueno, pero tal vez necesite proporcionar acceso desde una red externa a algún servidor interno. Por ejemplo, a un servidor DMZ, como en nuestro caso. En este caso, Static NAT puede ayudarnos. También se configura de manera bastante sencilla. Solo es necesario cambiar el método de traducción a Static en las propiedades del objeto y especificar la dirección IP pública que se utilizará para NAT (ver imagen arriba). Es decir, si alguien de la red externa se dirige a esta dirección (¡por cualquier puerto!), la solicitud será redirigida al servidor con la dirección IP interna correspondiente. Además, si el propio servidor sale a Internet, su dirección IP también cambiará a la dirección que hemos especificado. Es decir, este es NAT en ambas direcciones. También se le llama uno a uno y a veces se utiliza para servidores públicos. ¿Por qué 'a veces'? Porque tiene una gran desventaja: la dirección IP pública se ocupa completamente (todos los puertos). No se puede utilizar una única dirección pública para diferentes servidores internos (con diferentes puertos). Por ejemplo, HTTP, FTP, SSH, SMTP, etc. Esta problemática puede solucionarse con Manual NAT.
NAT Manual
La característica de Manual NAT es que es necesario crear manualmente las reglas de traducción. En la misma pestaña NAT de la Política de Control de Acceso. Manual NAT permite crear reglas de traducción más complejas. Tiene campos disponibles como: Origen Original, Destino Original, Servicios Originales, Origen Traducido, Destino Traducido, Servicios Traducidos.
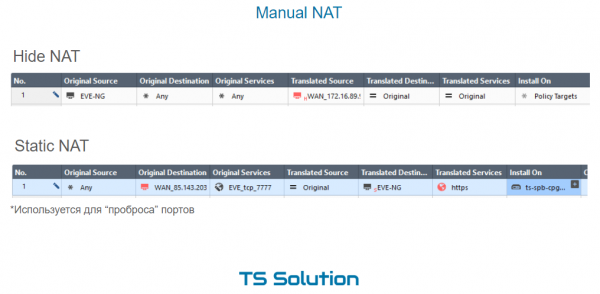
Aquí también se pueden presentar dos tipos de NAT: Hide y Static.
1. Manual Hide NAT
Hide NAT en este caso puede usarse en diferentes situaciones. Un par de ejemplos:
- Al acceder a un recurso específico desde la red local, desea utilizar otra dirección para la traducción (distinta a la que se usa en todos los demás casos).
- En la red local hay una gran cantidad de computadoras. Automatic Hide NAT no funciona aquí, ya que con esta configuración solo se puede establecer una dirección IP pública, detrás de la cual se “esconderán” las computadoras. Simplemente puede que no haya suficientes puertos para la traducción. Como bien recuerdan, hay un poco más de 65 mil. Cada computadora puede generar cientos de sesiones. Manual Hide NAT permite establecer un rango de direcciones IP públicas en el campo Translated Source. direcciones ip. De este modo, se aumenta el número posible de traducciones de NAT.
2. Manual Static NAT
Static NAT se utiliza con mucha más frecuencia al crear reglas de traducción manualmente. Un ejemplo clásico es el reenvío de puertos. Se da el caso cuando una red externa accede a una dirección IP pública (que puede pertenecer a un gateway) a través de un puerto específico y la solicitud se traduce a un recurso interno. En nuestro trabajo de laboratorio, reenviamos el puerto 80 al servidor DMZ.
Lección en video
Mantente atento para más y únete a nuestro 🙂
Fuente: habr.com
