

¡Saludos! Bienvenido a la octava lección del curso . En y lecciones hemos conocido los principales perfiles de seguridad, ahora podemos permitir a los usuarios salir a Internet, protegiéndolos de virus, delimitando el acceso a recursos web y aplicaciones. Ahora surge la cuestión de la administración de cuentas de usuario. ¿Cómo garantizar el acceso a Internet solo a un grupo específico de usuarios? ¿Cómo prohibir a un grupo de usuarios visitar ciertos sitios web, mientras se permite a otro? ¿Cómo integrar las soluciones existentes de control de cuentas de usuario con el firewall FortiGate? Hoy discutiremos estas cuestiones y trataremos de poner todo en práctica.
Para empezar, examinemos los métodos de autenticación que admite FortiGate. En esencia, hay dos: local y remoto.
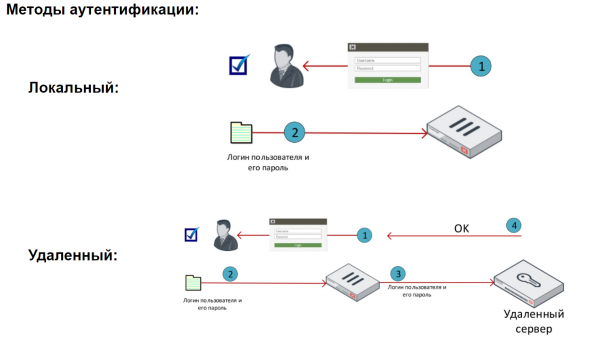
El método local es el método de autenticación más simple. En este caso, los datos del usuario se almacenan localmente en FortiGate. Los usuarios locales se pueden agrupar. Y, con base en los usuarios o grupos, se puede delimitar el acceso a varios recursos.
Cuando se utiliza autenticación remota, los usuarios son autenticados por servidores remotos. Este método es útil cuando varios FortiGate necesitan autenticar a los mismos usuarios, o cuando ya hay un servidor de autenticación en la red.
Cuando un servidor remoto autentica a los usuarios, FortiGate envía a este servidor las credenciales ingresadas por el usuario. Este servidor, a su vez, verifica si esas credenciales están en su base de datos. Si es así, el usuario se autentica con éxito en el sistema.
Cabe destacar que, en este caso, las credenciales de los usuarios no se almacenan en FortiGate, y el proceso de autenticación se lleva a cabo en el servidor remoto.
También vale la pena mencionar el mecanismo Fortinet Single Sign On. Permite organizar la autenticación transparente de los usuarios del dominio en FortiGate, utilizando datos de los controladores del dominio. Desafortunadamente, la revisión de este mecanismo está más allá del alcance de nuestro curso.
FortiGate admite múltiples tipos de servidores de autenticación, como POP3, RADIUS, LDAP, TACAS+. Nosotros examinaremos el funcionamiento con un servidor LDAP.
En el video se analiza la teoría principal, así como el trabajo con usuarios locales y el servidor LDAP.
En la siguiente lección, examinaremos el trabajo con los registros, en particular estudiaremos las capacidades de resolución de FortiAnalyzer. Para no perdértelo, sigue las actualizaciones en los siguientes canales:
Fuente: habr.com
