

¡Bienvenido a la novena lección! Después de un breve descanso por las festividades de mayo, continuamos nuestras publicaciones. Hoy discutiremos un tema igualmente interesante, es decir — Control de Aplicaciones y Filtrado de URL. Lo que a veces se necesita para Check Point. ¿Necesitas bloquear Telegram, TeamViewer o Tor? Para eso se necesita el Control de Aplicaciones. Además, también discutiremos otra interesante blade — Conciencia del Contenido, así como la importancia de Inspección HTTPS. ¡Pero hablemos de todo en orden!
Como recordarás, en la séptima lección comenzamos a discutir la política de Control de Acceso, pero hasta ahora solo hemos tocado la blade Firewall y jugamos un poco con NAT. Ahora añadiremos otras tres blades — Control de Aplicaciones, Filtrado de URL y Conciencia del Contenido.
Control de Aplicaciones y Filtrado de URL
¿Por qué considero el Control de Aplicaciones y el Filtrado de URL en una sola lección? No es en vano. De hecho, ya es bastante difícil delimitar claramente dónde hay una aplicación y dónde simplemente hay un sitio web. ¿Facebook? ¿Qué es eso? ¿Un sitio? Sí. Pero este incluye muchas micro aplicaciones. Juegos, videos, mensajes, widgets, etc. Y es conveniente gestionar todo esto. Por eso, el Control de Aplicaciones y el filtrado de URL siempre se activan juntos.
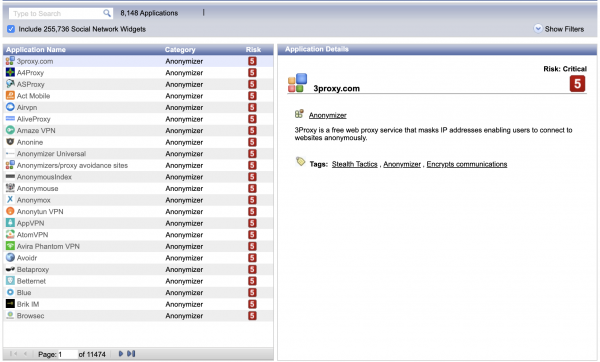
Ahora, en cuanto a la base de aplicaciones y sitios. Puedes verlos en SmartConsole a través del Explorador de Objetos. Hay un filtro especial para esto: Aplicaciones/Categorías. Además, hay un recurso especial — . Allí siempre puedes consultar si en la base de Check Point hay una determinada aplicación (o recurso).
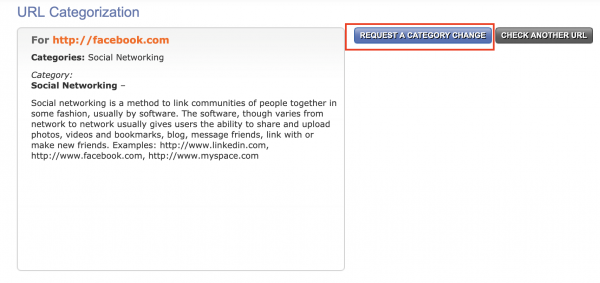
También existe el servicio , donde siempre puedes verificar a qué categoría 'de Check Point' pertenece un determinado recurso. Incluso puedes solicitar un cambio de categoría si consideras que se determina incorrectamente.
En cuanto a estos blades, todo es bastante obvio. Creas una lista de acceso, indicas el recurso/aplicación que deseas bloquear o, por el contrario, permitir. Eso es todo. Más adelante veremos esto en la práctica.
Conciencia del Contenido
No veo sentido en repetir este tema en el marco de nuestro curso. He explicado y mostrado en detalle esta blade en el curso anterior — .
Inspección HTTPS
Lo mismo ocurre con la inspección HTTPS. He explicado bastante bien tanto la parte teórica como la práctica de este mecanismo aquí — . Sin embargo, la inspección HTTPS es importante no solo para la seguridad, sino también para la precisión en la identificación de aplicaciones y sitios. Esto se detalla en el video de la lección a continuación.
Lección en video
En esta lección, explicaré detalladamente el nuevo concepto de capas, crearé una política básica de bloqueo de Facebook, estableceré una prohibición de descarga de archivos ejecutables (mediante Content Awareness) y mostraré cómo activar la inspección HTTPS.
Mantente atento para más y únete a nuestro 🙂
Fuente: habr.com
