

En los últimos años, Cisco ha estado promoviendo activamente una nueva arquitectura para la construcción de redes de datos en los centros de datos — Infrastructure Centric Application (o ACI). Algunos ya están familiarizados con ella. Otros incluso han logrado implementarla en sus empresas, incluida Rusia. Sin embargo, para la mayoría de los profesionales de TI y líderes de TI, ACI sigue siendo o bien una abreviatura incomprensible, o simplemente una reflexión sobre el futuro.
En este artículo, intentaremos acercar ese futuro. Para ello, hablaremos de los principales componentes arquitectónicos de ACI y también ilustraremos cómo aplicarla en la práctica. Además, en un futuro cercano organizaremos una demostración visual del funcionamiento de ACI, a la que podrá inscribirse cualquier profesional de TI interesado.
Podrá conocer más sobre la nueva arquitectura de redes en San Petersburgo en mayo de 2019. Todos los detalles están en . ¡Inscríbase!
Antecedentes
El modelo tradicional y más popular para construir redes es el modelo jerárquico de tres niveles: núcleo -> distribución (agregación) -> acceso. Durante muchos años, este modelo ha sido el estándar, para el cual los fabricantes han lanzado diferentes dispositivos de red con las funciones correspondientes.
Antes, cuando las tecnologías de la información eran una especie de accesorio necesario (y, para ser honestos, no siempre deseado) para el negocio, este modelo era conveniente, bastante estático y fiable. Sin embargo, ahora, cuando TI son uno de los motores de desarrollo del negocio, y en muchos casos el propio negocio, la rigidez de este modelo ha comenzado a causar grandes problemas.
El negocio moderno genera una gran cantidad de diversos y complejos requisitos para la infraestructura de red. La capacidad de respuesta ante esos requisitos depende directamente del éxito del negocio. La demora en tales condiciones es inaceptable, y el modelo clásico de construcción de redes a menudo no permite satisfacer todas las necesidades comerciales a tiempo.
Por ejemplo, la aparición de una nueva aplicación empresarial compleja implica que los administradores de red realicen una gran cantidad de operaciones rutinarias similares en una gran variedad de dispositivos de red a diferentes niveles. Además de que esto consume mucho tiempo, también aumenta el riesgo de cometer un error, que puede llevar a un parón grave en los servicios de TI y, como resultado, a pérdidas financieras.
La raíz del problema no son ni los plazos ni la complejidad de los requisitos. Lo que sucede es que estos requisitos deben "traducirse" del lenguaje de las aplicaciones empresariales al lenguaje de la infraestructura de red. Como es bien sabido, cualquier traducción siempre implica una pérdida parcial de significado. Cuando el propietario de la aplicación habla sobre la lógica de funcionamiento de su aplicación, el administrador de red comprende un conjunto de VLAN y listas de acceso en decenas de dispositivos que deben ser mantenidos, actualizados y documentados.
La experiencia acumulada y la comunicación constante con los clientes han permitido a Cisco diseñar e implementar nuevos principios para la construcción de redes de datos en centros de procesamiento que responden a las tendencias modernas y se basan, en primer lugar, en la lógica de las aplicaciones empresariales. De ahí el nombre: Infraestructura Centrada en Aplicaciones.
Arquitectura ACI.
Es más correcto considerar la arquitectura ACI no desde una perspectiva física, sino lógica. Se basa en un modelo de políticas automatizadas, cuyos objetos en el nivel superior se pueden dividir en los siguientes componentes:
- Red basada en conmutadores Nexus.
- Clúster de controladores APIC;
- Perfiles de aplicación;
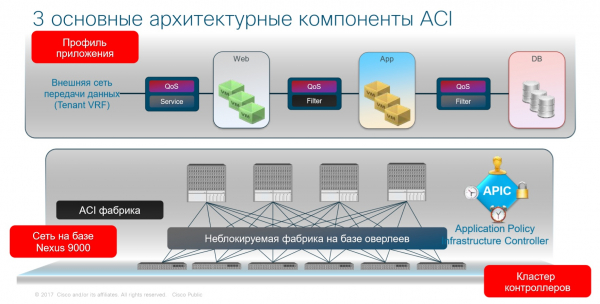
Examinemos cada nivel con más detalle, pasando de lo simple a lo complejo.
Red basada en conmutadores Nexus
La red en una fábrica ACI se asemeja a un modelo jerárquico tradicional, pero se construye de manera significativamente más sencilla. Para la organización de la red se utiliza el modelo Leaf-Spine, que se ha convertido en el enfoque común para la implementación de redes de nueva generación. Este modelo consta de dos niveles: Spine y Leaf, respectivamente.
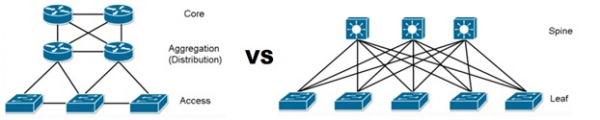
El nivel Spine se encarga únicamente del rendimiento. El rendimiento total de los conmutadores Spine es igual al rendimiento de toda la fábrica, por lo que en este nivel se deben utilizar conmutadores con puertos de 40G o más.
Los conmutadores Spine se conectan a todos los conmutadores de nivel superior: los conmutadores Leaf, a los que se conectan los hosts finales. La función principal de los conmutadores Leaf es la capacidad de puerto.
De este modo, se resuelven fácilmente los problemas de escalabilidad: si se requiere aumentar el ancho de banda de la fábrica, agregamos conmutadores Spine, y si necesitamos aumentar la capacidad de puerto, añadimos Leaf.
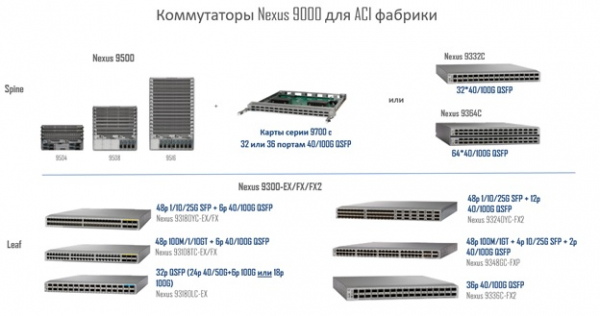
Para ambos niveles, se utilizan los conmutadores de la serie Cisco Nexus 9000, que para Cisco son la herramienta principal para construir redes de centros de datos independientemente de su arquitectura. Para el nivel Spine se utilizan conmutadores Nexus 9300 o Nexus 9500, y para Leaf solamente Nexus 9300.
La gama de conmutadores Nexus utilizados en la fábrica ACI se muestra en la imagen a continuación.
El clúster de controladores APIC (Controlador de Infraestructura de Políticas de Aplicación)
Los controladores APIC son servidores físicos especializados; para pequeñas implementaciones, se permite utilizar un clúster de un controlador APIC físico y dos virtuales.
Los controladores APIC realizan funciones de gestión y monitoreo. Es importante señalar que los controladores nunca participan en la transmisión de datos, es decir, incluso si todos los controladores del clúster fallan, esto no afecta en absoluto a la estabilidad de la red. También es importante destacar que, a través de los APIC, el administrador gestiona todos los recursos físicos y lógicos de la fábrica, y para realizar cualquier cambio, no es necesario conectarse a un dispositivo específico, ya que en ACI se utiliza un único punto de control.
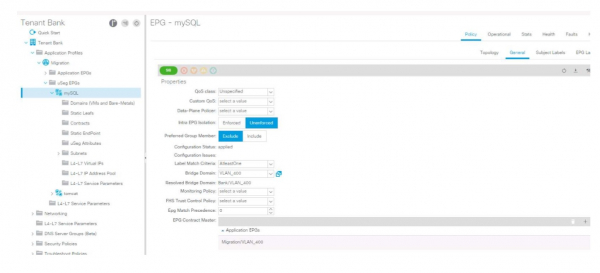
Ahora pasemos a uno de los componentes principales de ACI: los perfiles de aplicaciones.
Perfil de Aplicación (Application Network Profile) es la base lógica de ACI. Los perfiles de aplicaciones determinan las políticas de interacción entre todos los segmentos de red y describen directamente los segmentos de red. ANP permite abstraerse del nivel físico y, en esencia, visualizar cómo se debe organizar la interacción entre los diferentes segmentos de la red desde la perspectiva de la aplicación.
El perfil de la aplicación consiste en grupos de conexiones (End-point groups – EPG). Un grupo de conexiones es un conjunto lógico de hosts (máquinas virtuales, servidores físicos, contenedores, etc.) que se encuentran en un mismo segmento de seguridad (no de red, sino específicamente de seguridad). Los hosts finales que pertenecen a un EPG específico pueden definirse mediante una gran cantidad de criterios. Normalmente se utilizan los siguientes:
- Puerto físico
- Puerto lógico (grupo de puertos en un conmutador virtual)
- ID de VLAN o VXLAN
- Dirección IP o subred IP
- Atributos del servidor (nombre, ubicación, versión del SO, etc.)
Para la interacción entre diferentes EPG se prevé una entidad llamada contratos. Un contrato define las relaciones entre diferentes EPG. En otras palabras, el contrato determina qué servicio proporciona un EPG a otro EPG. Por ejemplo, creamos un contrato que permite el tráfico por el protocolo HTTPS. Luego conectamos este contrato, por ejemplo, EPG Web (grupo de servidores web) y EPG App (grupo de servidores de aplicaciones), después de lo cual estos dos grupos finales pueden intercambiar tráfico mediante el protocolo HTTPS.
En la imagen de abajo se ilustra un ejemplo de configuración de la conexión entre diferentes EPG a través de contratos dentro de un ANP.
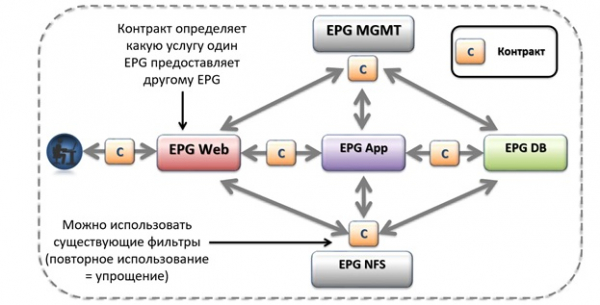
Puede haber cualquier cantidad de perfiles de aplicaciones dentro de la fábrica ACI. Además, los contratos no están vinculados a un perfil de aplicación específico, se pueden (y deben) utilizar para conectar EPG en diferentes ANP.
En esencia, cada aplicación que requiere de alguna forma una red se describe con su propio perfil. Por ejemplo, en el diagrama anterior se presenta la arquitectura estándar de una aplicación de tres capas, compuesta por una cantidad N de servidores de acceso externo (Web), servidores de aplicaciones (App) y servidores de bases de datos (DB), y también se describen las reglas de interacción entre ellos. En una infraestructura de red tradicional, esto sería un conjunto de reglas escritas en diversos dispositivos de la infraestructura. En la arquitectura ACI, describimos estas reglas dentro de un único perfil de aplicación. ACI, mediante el perfil de aplicación, permite simplificar significativamente la creación de una gran cantidad de configuraciones en diferentes dispositivos, agrupándolas todas en un único perfil.
En la imagen de abajo se muestra un ejemplo más práctico. Perfil de aplicación de Microsoft Exchange, compuesto de varios EPG y contratos.
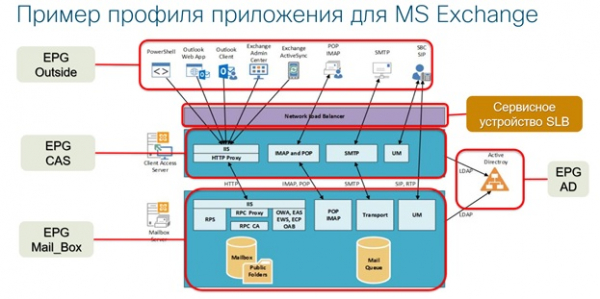
La gestión centralizada, la automatización y el monitoreo son una de las principales ventajas de ACI. La fábrica ACI libera a los administradores de la tarea repetitiva de crear una gran cantidad de reglas en diferentes switches, routers y firewalls (siendo el método clásico de configuración manual permitido y utilizable). Las configuraciones de perfiles de aplicaciones y otros objetos ACI se aplican automáticamente en toda la fábrica ACI. Incluso al mover físicamente servidores a otros puertos de los switches de la fábrica, no será necesario duplicar las configuraciones de los switches antiguos a los nuevos ni limpiar las reglas innecesarias. Basado en los criterios de pertenencia del host al EPG, la fábrica realizará estas configuraciones automáticamente y limpiará las reglas no utilizadas.
Las políticas de seguridad integradas de ACI se implementan bajo el principio de listas blancas, es decir, lo que no está explícitamente permitido está prohibido por defecto. Combinado con la actualización automática de las configuraciones del equipo de red (eliminación de reglas y permisos no utilizados que han sido 'olvidados'), este enfoque aumenta significativamente el nivel general de seguridad de la red y reduce la superficie de ataque potencial.
ACI permite organizar la interacción de red no solo de máquinas virtuales y contenedores, sino también de servidores físicos, dispositivos de red de hardware y equipos de terceros, lo que hace que ACI sea una solución única en la actualidad.
El nuevo enfoque de Cisco para construir una red de transmisión de datos basada en la lógica de aplicaciones no solo implica automatización, seguridad y gestión centralizada. También se trata de una red moderna escalable horizontalmente, que cumple con todos los requisitos del negocio contemporáneo.
La implementación de la infraestructura de red basada en ACI permite que todas las divisiones de la empresa hablen en un mismo idioma. El administrador se guía únicamente por la lógica del funcionamiento de la aplicación, en la que se describen las reglas y relaciones necesarias. Al igual que por la lógica de funcionamiento de la aplicación, se guían los propietarios y desarrolladores de la aplicación, el departamento de seguridad de la información, los economistas y los propietarios de negocios.
Así, Cisco implementa en la práctica el concepto de red de centro de datos de nueva generación. ¿Quieres comprobarlo tú mismo? Ven a la demostración. Infraestructura Centrada en Aplicaciones en San Petersburgo y trabaja con la red del futuro del centro de datos ya ahora.
Puedes registrarte para el evento .
Fuente: habr.com
