

Análisis de las amenazas de ciberseguridad para los sistemas de información médica, relevantes entre 2007 y 2017.
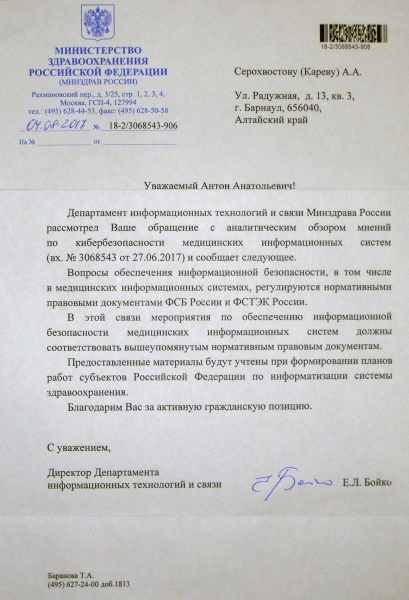
Este informe ha sido mencionado en una carta de agradecimiento del Ministerio de Salud de la Federación Rusa (ver captura debajo del spoiler).
¿Qué tan extendidos están los sistemas de información médica en Rusia?
- En 2006, 'Informática de Siberia' (una empresa de TI especializada en el desarrollo de sistemas de información médica) informó [38]: 'MIT Technology Review publica periódicamente una lista tradicional de diez tecnologías de comunicación e información prometedoras que tendrán el mayor impacto en la sociedad humana en un futuro cercano. En 2006, 6 de las 10 posiciones de esta lista estaban ocupadas por tecnologías relacionadas de una forma u otra con cuestiones médicas. El año 2007 fue declarado en Rusia como 'el año de la informatización del sistema de salud'. Desde 2007 hasta 2017, la dinámica de la dependencia del sector salud de las tecnologías de comunicación e información ha ido en constante aumento.
- El 10 de septiembre de 2012, el centro de análisis informático 'Sistemas Abiertos' informó [41] que en 2012, 350 clínicas de Moscú se conectaron a la EMIAS (sistema único de información y análisis médico). Poco después, el 24 de octubre de 2012, la misma fuente informó [42] que en ese momento, 3,8 mil médicos tenían puestos de trabajo automatizados, y 1,8 millones de ciudadanos ya habían probado el servicio de EMIAS. El 12 de mayo de 2015, la misma fuente informó [40] que EMIAS está funcionando en todas las 660 clínicas estatales de Moscú y contiene datos de más de 7 millones de pacientes.
- El 25 de junio de 2016, la revista 'Perfil' publicó [43] un informe del centro analítico internacional PwC: 'Moscú es la única megaciudad donde se ha implementado completamente un sistema unificado de gestión de clínicas urbanas, mientras que soluciones similares en otras ciudades del mundo, incluidas Nueva York y Londres, están solo en la fase de discusión'. 'Perfil' también informó que al 25 de julio de 2016, el 75% de los residentes de Moscú (cerca de 9 millones de personas) estaban registrados en EMIAS; más de 20 mil médicos están activos en el sistema; desde el lanzamiento del sistema, se han realizado más de 240 millones de citas con médicos; diariamente, se realizan más de 500 mil diferentes operaciones en el sistema. El 10 de febrero de 2017, 'Eco de Moscú' informó [39] que en Moscú, más del 97% de las consultas médicas se realizan mediante citas previas, gestionadas a través de EMIAS.
- El 19 de julio de 2016, Verónika Skvortsova, ministra de Salud de la Federación Rusa, declaró [11] que para finales de 2018, el 95% de los centros médicos del país estarán conectados a un sistema estatal de información sanitaria unificado (EGISZ) mediante la implementación de una tarjeta médica electrónica unificada (EMK). La ley correspondiente, que obliga a las regiones rusas a conectarse a este sistema, ya ha sido discutida públicamente, aprobada por todas las agencias federales interesadas y será presentada al gobierno en breve. Verónika Skvortsova informó que en 83 regiones se ha implementado la cita electrónica para consultas médicas; en 66 entidades se ha establecido un sistema regional unificado de despacho de ambulancias; en 81 regiones del país funcionan sistemas de información médica, a los cuales se han conectado estaciones de trabajo automatizadas para el 57% de los médicos. [11]
¿Puede darme más detalles sobre el sistema estatal de información sanitaria unificado (EGSI)?
- El EGSI es la raíz de todos los sistemas de información médica nacionales (MIS). Se compone de fragmentos regionales: sistemas regionales de gestión de salud (RISUZ). El EMIAS, mencionado anteriormente, es uno de los ejemplos de RISUZ (el más conocido y prometedor). [51] Como explica [56] la redacción de la revista "Director de Servicio de Información", el EGSI es una infraestructura IT en la nube y en red, cuya creación de segmentos regionales es realizada por centros de investigación en Kaliningrado, Kostroma, Novosibirsk, Oryol, Saratov, Tomsk y otras ciudades de la Federación Rusa.
- La tarea del EGSI es erradicar la "informatización en parches" del sistema de salud; mediante la integración de los sistemas de información médica de diferentes agencias, cada uno de los cuales, antes de la implementación del EGSI, utilizaba su propio software, hecho a medida, sin estándares centralizados unificados. [54] Desde 2008, 26 estándares IT sectoriales [50] son la base del espacio de información sanitaria unificada de la Federación Rusa. De ellos, 20 son estándares internacionales.
- El funcionamiento de los centros médicos depende en gran medida de los sistemas de información médica (MIS), como OpenEMR o EMIAS. Los MIS aseguran el almacenamiento de información sobre el paciente: resultados de diagnósticos, datos sobre medicamentos prescritos, historial médico, etc. Los componentes más comunes de los MIS (a fecha del 30 de marzo de 2017) son: EHR (Registros Electrónicos de Salud) – un sistema de gestión de historias clínicas electrónicas que almacena los datos del paciente de forma estructurada y mantiene su historial médico. NAS (Almacenamiento Conectado a la Red) – almacenamiento de datos en red. DICOM (Imágenes Digitales y Comunicaciones en Medicina) – estándar para la formación e intercambio de imágenes digitales en medicina. PACS (Sistema de Archivo y Comunicación de Imágenes) – un sistema para almacenar e intercambiar imágenes que opera de acuerdo con el estándar DICOM. Crea, almacena y visualiza imágenes médicas y documentos de pacientes examinados. Es el más común de los sistemas DICOM. [3] Todos estos MIS son vulnerables a ciberataques bien desarrollados, cuyas técnicas están disponibles públicamente.
- En 2015, Zhilyaev P.S., Goryunova T.I. y Volodin K.I., expertos técnicos de la 'Universidad Estatal Tecnológica de Penza', informaron [57] en su artículo dedicado a la ciberseguridad en el sector médico que el EMIAS incluye: 1) IMEK (tarjeta médica electrónica integrada); 2) registro urbano de pacientes; 3) sistema de gestión de flujos de pacientes; 4) sistema de información médica integrada; 5) sistema de contabilidad administrativa consolidada; 6) sistema de contabilidad personalizada de atención médica; 7) sistema de gestión de registros médicos. En cuanto al IMEK, según un informe [39] de la radio 'Eco de Moscú' (10 de febrero de 2017), este subsistema se basa en la experiencia avanzada del estándar OpenEHR, que representa la tecnología más progresiva que están adoptando gradualmente los países tecnológicamente desarrollados.
- La edición de la revista «Computerworld Rusia» también explicó [41] que, además de la integración de todos estos servicios entre sí y con el MIS de las instituciones de salud, EMIAS también está integrada con el software del fragmento federal «EGIS-Salud» (EGIS – sistema estatal de información unificado) y los sistemas de gobierno electrónico, incluidos los portales de servicios públicos. Más tarde, el 25 de julio de 2016, la edición de la revista «Perfil» precisó [43] que EMIAS actualmente combina varios servicios: un centro de situación, un registro electrónico, EMC, receta electrónica, hojas de incapacidad, servicio de laboratorio y contabilidad personalizada.
- El 7 de abril de 2016, la edición de la revista «Director del Servicio de Información» informó [59] que EMIAS llegó a las farmacias. En todas las farmacias de Moscú que dispensan medicamentos con recetas preferenciales se ha puesto en marcha un «sistema automatizado de gestión del suministro de medicamentos a la población» – M-Farmacia.
- El 19 de enero de 2017, la misma fuente informó [58] que desde 2015 comenzó la implementación de un servicio de información radiológica unificado (ERIS) en Moscú, integrado con EMIAS. Se han desarrollado mapas tecnológicos para los médicos que emiten referencias a pacientes para diagnósticos en estudios radiológicos, ecografías, TAC y RM, que están integrados con EMIAS. A medida que se expande el proyecto, se planea conectar hospitales y su numeroso equipamiento al servicio. Muchos hospitales tienen su propio MIS, con los cuales también es necesario integrarse. La edición de «Perfil» también señala que, al ver la positiva experiencia en la capital, las regiones también están despertando interés por la implementación de EMIAS.
¿Se puede hablar más sobre las características técnicas de los sistemas de información médicos nacionales?
- La información para este párrafo se tomó de un análisis [49] del «Informática de Siberia». Alrededor del 70% de los sistemas de información médicos están construidos sobre bases de datos relacionales. En 1999, el 47% de los sistemas de información médicos utilizaban bases de datos locales (de escritorio), siendo en la mayoría de los casos tablas de dBase. Este enfoque es característico de la fase inicial del desarrollo de software para la medicina y la creación de productos especializados.
- Cada año, la cantidad de sistemas nacionales basados en bases de datos de escritorio disminuye. En 2003, esta cifra ya era del 4%. En la actualidad, prácticamente ningún desarrollador utiliza tablas dBase. Algunos productos de software utilizan su propio formato de base de datos; a menudo se aplican en manuales farmacológicos electrónicos. Actualmente, en el mercado nacional hay un sistema de información médica que incluso se basa en su propio SGBD de arquitectura 'cliente-servidor': e-Hospital. Es difícil imaginar razones objetivas para tales decisiones.
- En el desarrollo de sistemas de información médica nacionales se utilizan principalmente los siguientes SGBD: Microsoft SQL Server (52.18%), Cache (17.4%), Oracle (13%), Borland Interbase Server (13%), Lotus Notes/Domino (13%). Para comparación: si se analiza todo el software médico que utiliza la arquitectura 'cliente-servidor', la cuota del SGBD Microsoft SQL Server será del 64%. Muchos desarrolladores (17.4%) permiten el uso de varios SGBD, siendo más común la combinación de Microsoft SQL Server y Oracle. Dos sistemas (IS Kondopoga [44] y Paracelsus-A [45]) utilizan varios SGBD simultáneamente. Todos los SGBD utilizados se dividen en dos tipos principlamente diferentes: relacionales y post-relacionales (orientados a objetos). En la actualidad, el 70% de los sistemas de información médica nacionales están construidos sobre SGBD relacionales, y el 30% sobre post-relacionales.
- En el desarrollo de sistemas de información médica se utilizan diversos medios de programación. Por ejemplo, DOCA+ [47] está escrito en PHP y JavaScript. 'E-Hospital' [48] fue desarrollado en Microsoft Visual C++. Amulet – en Microsoft Visual.NET. 'Infomed' [46], que funciona bajo Windows (98/Me/NT/2000/XP), tiene una arquitectura de cliente-servidor de dos niveles; la parte del cliente está implementada en el lenguaje de programación Delphi; la parte del servidor está bajo el control del SGBD Oracle.
- Aproximadamente el 40% de los desarrolladores utilizan las herramientas integradas en las bases de datos. Como editor de informes, el 42% utiliza desarrollos propios; el 23% utiliza herramientas integradas en las bases de datos. Para la automatización del diseño y las pruebas de código, el 50% de los desarrolladores utiliza Visual Source Safe. Como software para la creación de documentación, el 85% de los desarrolladores utiliza productos de Microsoft – el procesador de texto Word o, como en el caso de los creadores de e-Hospital, Microsoft Help Workshop.
- En 2015, Ageenko T.Y. y Andrianov A.V., expertos técnicos del Instituto Tecnológico de Moscú, publicaron un artículo [55] donde describieron en detalle los aspectos técnicos del sistema de información automatizado de hospitales (GAIS), incluyendo la infraestructura de red típica de las instituciones médicas y los problemas urgentes de garantizar su ciberseguridad. GAIS es una red protegida a través de la cual opera el EMIAS, el sistema de información médica más prometedor de Rusia.
- «Informática de Siberia» afirma [53] que los dos centros de investigación más prestigiosos dedicados al desarrollo de MIS son el Instituto de Sistemas de Software de la Academia de Ciencias de Rusia (ubicado en la antigua ciudad rusa de Pereslavl-Zalesski) y la organización sin fines de lucro «Fondo de Desarrollo y Prestación de Asistencia Médica Especializada Medsanchast-168» (ubicada en Akademgorodok, ciudad de Novosibirsk). La propia «Informática de Siberia», que también se podría incluir en esta lista, está situada en la ciudad de Omsk.
¿Cuál es la situación de la ciberseguridad del sistema EMIAS nacional?
- El 10 de febrero de 2017, Vladimir Makarov, curador del proyecto EMIAS, en una entrevista para la radio «Eco de Moscú», compartió la idea [39] de que no existe la ciberseguridad absoluta: «Siempre hay un riesgo de filtración de datos. Hay que acostumbrarse a que el uso de cualquier tecnología moderna implica que todo sobre usted puede hacerse conocido. Incluso se infiltran correos electrónicos de los más altos funcionarios del estado». En este sentido, cabe mencionar un incidente reciente en el que se comprometió el correo electrónico de alrededor de 90 miembros del parlamento británico.
- El 12 de mayo de 2015, el departamento de tecnologías de la información de Moscú presentó [40] los cuatro puntos clave del KСIB (sistema integral de seguridad de la información) para EMIAS: 1) protección física: los datos se almacenan en servidores modernos ubicados en sótanos, cuyo acceso está estrictamente regulado; 2) protección del software: los datos se transmiten en forma cifrada por canales de comunicación seguros; además, en un momento dado solo se puede acceder a la información de un paciente; 3) acceso autorizado a los datos: el médico se identifica mediante una tarjeta inteligente personal; para el paciente, hay una identificación de dos factores mediante el número de póliza de OMS y la fecha de nacimiento.
- 4) Los datos médicos y personales se almacenan por separado, en dos bases diferentes, lo que garantiza aún más su seguridad; los servidores de EMIAS acumulan información médica de forma despersonalizada: visitas al médico, recetas, hojas de incapacidad, derivaciones y otros detalles; los datos personales: número de póliza de OMS, apellido, nombre, segundo nombre, género y fecha de nacimiento, se encuentran en las bases del Fondo Municipal de Seguro Médico Obligatorio de Moscú; los datos de estas dos bases se conectan visualmente solo en la pantalla del médico, después de su identificación.
- Sin embargo, a pesar de la aparente inexpugnabilidad de la protección de EMIAS, las modernas tecnologías de ciberataques, cuyas detalladas descripciones están disponibles públicamente, permiten vulnerar incluso esa protección. Véase, por ejemplo, la descripción de un ataque al nuevo navegador Microsoft Edge, en condiciones de ausencia de errores de software y con todas las medidas de seguridad disponibles activas. [62] Además, la ausencia de errores en el código del programa es en sí misma una utopía. Más sobre esto en la presentación "Los secretos cochinos de los ciberdefensores". [63]
- El 27 de junio de 2017, la clínica "Invitro" suspendió la recolección de biomaterial y la entrega de resultados de pruebas en Rusia, Bielorrusia y Kazajistán debido a un ataque cibernético masivo. [64]
- El 12 de mayo de 2017, 'Kaspersky Lab' registró [60] 45,000 ciberataques exitosos del ransomware WannaCry en 74 países; la mayoría de estos ataques ocurrieron en Rusia. Tres días después (15 de mayo de 2017), la compañía antivirus Avast registró [61] ya 200,000 ciberataques del ransomware WannaCry y reportó que más de la mitad de estos ataques ocurrieron en Rusia. La agencia de noticias BBC informó (el 13 de mayo de 2017) que en Rusia, entre otros, fueron víctimas del virus el Ministerio de Salud, el Ministerio del Interior, el Banco Central y el Comité de Investigación. [61]
- Sin embargo, los centros de prensa de estos y otros organismos rusos afirman unánimemente que los ciberataques del virus WannaCry, aunque ocurrieron, no tuvieron éxito. La mayoría de las publicaciones en ruso sobre los desafortunados incidentes relacionados con WannaCry, al mencionar a algún organismo ruso, se apresuran a añadir algo como: 'Pero según datos oficiales, no se causó daño'. Por otro lado, la prensa occidental está convencida de que las consecuencias de los ciberataques del virus WannaCry son más significativas de lo que se presenta en la prensa de habla rusa. La prensa occidental es tan segura de esto que incluso ha retirado las sospechas sobre la implicación de Rusia en este ciberataque. A quién confiar más, si a los medios occidentales o a los nacionales, es un asunto personal. Al mismo tiempo, vale la pena considerar que ambas partes tienen sus propios motivos para exagerar y minimizar hechos verídicos.
¿Cuál es la situación de la ciberseguridad en los sistemas de información médica, en cifras?
- El 1 de junio de 2017, Rebeca Weintrob (médico jefe del 'Brigham and Women’s Hospital' con título de doctorado) y Joram Borenstein (ingeniero de ciberseguridad) en su artículo conjunto, publicado en las páginas de 'Harvard Business Review', afirmaron [18] que la era digital ha simplificado considerablemente la recopilación de datos médicos y el intercambio de historias clínicas entre diferentes centros médicos: hoy en día, las historias clínicas de los pacientes se han vuelto móviles y portátiles. Sin embargo, por estas comodidades digitales, los centros médicos están pagando un precio alto en términos de riesgos de ciberseguridad.
- El 3 de marzo de 2017, la agencia de noticias «SmartBrief» informó [24] que en los primeros dos meses de 2017 ocurrieron alrededor de 250 incidentes de ciberseguridad, que resultaron en el robo de más de un millón de registros confidenciales. El 50% de estos incidentes afectó a pequeñas y medianas empresas (excluyendo el sector salud). Aproximadamente el 30% correspondió al sector salud. Poco después, el 16 de marzo, la misma agencia informó [22] que el sector con más incidentes de ciberseguridad hasta la fecha en 2017 era el sector médico.
- El 17 de enero de 2013, Michael Gregg, director de la firma de consultoría «Soluciones Pensadas», especializada en ciberseguridad, informó [21] que en 2012, el 94% de los centros médicos fueron víctimas de filtraciones de información confidencial. Esto es un 65% más que en 2010-2011. Peor aún, el 45% de los centros médicos informaron que, con el tiempo, la magnitud de las filtraciones de información confidencial se ha vuelto cada vez más grave; y admitieron que durante 2012-2013 tuvieron más de cinco de estas filtraciones serias. Menos de la mitad de los centros médicos están seguros de que estas filtraciones se pueden prevenir, o al menos de que se puede conocer que han ocurrido.
- Michael Gregg también informó [21] que entre 2010 y 2012, en solo tres años, más de 20 millones de pacientes fueron víctimas del robo de registros médicos electrónicos, que contienen información sensible y confidencial: diagnósticos, tratamientos, información de pago, detalles de seguros, número de seguro social y mucho más. Un cibercriminal que roba registros médicos electrónicos puede utilizar la información obtenida de diversas maneras (ver el párrafo «¿Cómo se relacionan los robos de números de seguro social con la industria criminal de la falsificación de documentos?»). Sin embargo, a pesar de todo esto, la protección de los registros médicos electrónicos en los centros médicos a menudo es considerablemente más débil que la protección del correo electrónico personal.
- El 2 de septiembre de 2014, Mike Orkut, experto técnico del MIT, afirmó [10] que los incidentes de infección por ransomware están aumentando cada año. En 2014, hubo un 600% más de incidentes que en 2013. Además, el FBI estadounidense informó [26] que en 2016 ocurrieron más de 4000 casos de extorsión digital diariamente, cuatro veces más que en 2015. La inquietud no solo radica en la tendencia creciente de los incidentes de infección por ransomware; también es preocupante el incremento gradual de los ataques dirigidos. Los objetivos más frecuentes de tales ataques son las instituciones financieras, el comercio minorista y los centros médicos.
- El 19 de mayo de 2017, la agencia de noticias 'BBC' publicó [23] un informe de Verizon para 2017, según el cual el 72% de los incidentes de ransomware afectan al sector médico. En los últimos 12 meses, el número de tales incidentes ha aumentado en un 50%.
- El 1 de junio de 2017, se publicó en 'Harvard Business Review' [18] un informe proporcionado por el Departamento de Salud y Servicios Humanos de EE. UU., que indica que en 2015 se robaron más de 113 millones de registros médicos. En 2016, más de 16 millones. A pesar de que hay una disminución drástica en el número de incidentes en comparación con 2016, la tendencia general sigue siendo de crecimiento. A principios de 2017, el centro analítico Experian declaró [27] que la salud es, en la actualidad, el objetivo más demandado por los cibercriminales.
- La filtración de datos sobre pacientes en los sistemas médicos se está convirtiendo gradualmente [37] en uno de los problemas más urgentes en el ámbito de la salud. Según la empresa InfoWatch, en los últimos dos años (2005-2006), cada segunda organización médica ha sufrido una filtración de información sobre pacientes. El 60% de las filtraciones de datos no ocurre a través de canales de comunicación, sino por personas específicas que sacan información confidencial fuera de la organización. Solo el 40% de las filtraciones ocurre por razones técnicas. El eslabón más débil [36] en la ciberseguridad de los sistemas de información médica son las personas. Se pueden gastar enormes recursos en crear sistemas de protección, mientras que un empleado mal pagado puede vender información por una fracción de su valor.
¿Pueden los virus informáticos infectar equipos médicos?
- El 17 de octubre de 2012, David Talbot, experto técnico del MIT, informó [1] que los equipos médicos utilizados en los centros de salud se están volviendo cada vez más informatizados, más "inteligentes" y más flexibles para su reprogramación; además, cada vez con mayor frecuencia cuentan con funciones de soporte para trabajar en red. Como resultado, el equipo médico se vuelve cada vez más susceptible a ciberataques y a infecciones por virus. El problema se agrava por el hecho de que los fabricantes generalmente no permiten modificar su equipo, incluso para garantizar su ciberseguridad.
- Por ejemplo, en 2009, el gusano de red Conficker se infiltró en el centro médico "Beth Israel" e infectó parte del equipo médico, incluyendo una estación de trabajo de asistencia obstétrica (de Philips) y una estación de trabajo de radiografías (de General Electric). Para prevenir incidentes similares en el futuro, John Halmak, director de TI de este centro médico y profesor de la Facultad de Medicina de Harvard, decidió desactivar la función de soporte para trabajar en red en este equipo. Sin embargo, se encontró con el hecho de que el equipo "no puede ser actualizado debido a restricciones normativas". Necesitó esfuerzos significativos para llegar a un acuerdo con los fabricantes sobre la desactivación de las capacidades de red. Sin embargo, desconectar el equipo de la red no es una solución ideal, especialmente en un contexto de creciente integración e interdependencia de los equipos médicos. [1]
- Esto se refiere al equipo "inteligente" utilizado dentro de los centros médicos. Pero también existen dispositivos médicos portátiles, como las bombas de insulina y los marcapasos implantables. Estos son cada vez más blanco de ciberataques e infecciones por virus informáticos. [1] Cabe señalar que el 12 de mayo de 2017 (el día del triunfo del ransomware WannaCry), uno de los cirujanos cardíacos informó [28] que, en medio de una operación a corazón abierto que estaba realizando, varios ordenadores fallaron gravemente; sin embargo, afortunadamente, pudo completar la operación con éxito.
¿Qué tan peligrosos son los ransomware para el sector médico?
- El 3 de octubre de 2016, Mohammed Ali, director de la empresa «Carbonite», especializada en soluciones de ciberseguridad, explicó [19] en las páginas de «Harvard Business Review» que el ransomware es un tipo de virus informático que bloquea el acceso del usuario a su sistema hasta que se pague un rescate. El ransomware cifra el disco duro, lo que provoca que el usuario pierda el acceso a la información en su computadora, mientras que exige un rescate a cambio de proporcionar la clave de descifrado. Para evitar encuentros con las autoridades, los delincuentes utilizan métodos de pago anónimos, como Bitcoin. [19]
- Mohammed Ali también informó [19] que los distribuidores de ransomware han descubierto que el precio óptimo del rescate al atacar a ciudadanos comunes y propietarios de pequeñas empresas es de entre $300 y $500. Esta es una suma con la que muchos están dispuestos a conformarse ante la perspectiva de perder todos sus ahorros digitales. [19]
- El 16 de febrero de 2016, la agencia de noticias «Guardian» informó [13] que como resultado de la infección por ransomware, el personal médico del «Hollywood Presbyterian Medical Center» perdió el acceso a sus sistemas informáticos. Como resultado, los médicos se vieron obligados a comunicarse por fax, las enfermeras a registrar la historia clínica en viejas tarjetas médicas de papel, y los pacientes a ir al hospital para recoger los resultados de sus análisis en persona.
- El 17 de febrero de 2016, la dirección del «Hollywood Presbyterian Medical Center» publicó [30] la siguiente declaración: «En la noche del 5 de febrero, nuestro personal perdió el acceso a la red del hospital. El malware bloqueó nuestras computadoras y cifró todos nuestros archivos. Las autoridades fueron notificadas de inmediato. Expertos en ciberseguridad ayudaron a restaurar el acceso a nuestras computadoras. La cantidad de rescate solicitada era de 40 bitcoins ($17,000). La forma más rápida y eficaz de recuperar nuestros sistemas y funciones administrativas era pagar el rescate y así obtener la clave de descifrado. Para restaurar la operatividad de los sistemas del hospital, nos vimos obligados a hacerlo».
- El 12 de mayo de 2017, la agencia de noticias «New York Times» informó [28] que como resultado del incidente con WannaCry, algunos hospitales estaban tan paralizados que no podían ni imprimir etiquetas con los nombres de los recién nacidos. En los hospitales, se decía a los pacientes: «No podemos atenderles porque nuestros ordenadores han fallado». Es bastante inusual escuchar esto en ciudades tan grandes como Londres.
Si los ciberincidentes son tan peligrosos, ¿por qué los fabricantes de equipos médicos digitalizan sus dispositivos?
- El 9 de julio de 2008, Christina Grifantini, experta técnica del MIT, en su artículo «Centros médicos: la era del Plug and Play» señaló [2]: La asombrosa variedad de nuevos dispositivos médicos «inteligentes» en los hospitales promete una atención al paciente de mayor calidad. Sin embargo, el problema es que estos dispositivos, por lo general, no son compatibles entre sí, incluso si son fabricados por el mismo proveedor. Por lo tanto, los médicos sienten una aguda necesidad de integrar todo el equipo médico en una única red informatizada.
- El 9 de julio de 2009, Douglas Rosindale, especialista en TI de la «Administración de Salud para Veteranos» – además de ser profesor en la Escuela de Medicina de Harvard con un doctorado – afirmó [2] la urgente necesidad de integración informatizada del equipo médico con las siguientes palabras: «Hoy en día hay numerosos sistemas patentados de arquitectura cerrada de diferentes proveedores, pero el problema es que no pueden interactuar entre sí. Y esto genera dificultades en la atención al paciente.»
- Cuando los dispositivos médicos realizan mediciones independientes y no se comunican entre sí, no pueden evaluar el estado del paciente de manera integral, y por lo tanto, se activan alarmas ante cualquier desviación mínima de los valores normales, tanto por motivo como sin motivo. Esto genera grandes inconvenientes para las enfermeras, especialmente en la unidad de cuidados intensivos, donde hay muchos dispositivos independientes. Sin integración y soporte de red, la unidad de cuidados intensivos será un verdadero caos. La integración y el soporte de la red local permiten coordinar el funcionamiento de los dispositivos médicos y los sistemas de información médica (especialmente la interacción de estos dispositivos con los registros médicos electrónicos de los pacientes), lo que lleva a una reducción significativa en el número de falsas alarmas. [2]
- En los hospitales hay mucho equipo costoso y obsoleto que no soporta la conexión a la red. Con una necesidad urgente de integración, los hospitales o bien reemplazan gradualmente este equipo por uno nuevo, o lo modifican para que pueda integrarse en la red general. Sin embargo, incluso con el nuevo equipo diseñado con la posibilidad de integración, este problema no se resuelve del todo. Porque cada fabricante de equipamiento médico, impulsado por la competencia constante, busca hacer que sus dispositivos solo puedan integrarse entre sí. Sin embargo, muchos departamentos de urgencias requieren un conjunto tan específico de diferentes dispositivos que ningún fabricante puede proporcionar por sí solo. Así que optar por un solo fabricante no resolverá el problema de la compatibilidad. Este es otro obstáculo que enfrenta la integración completa. Y los hospitales invierten grandes sumas en su solución. Porque de lo contrario, el equipo incompatible convertirá el hospital, con sus falsas alarmas, en un verdadero caos. [2]
- El 13 de junio de 2017, Peter Pronovost, médico con doctorado y subdirector de seguridad del paciente en el gran centro médico 'Johns Hopkins Medicine', compartió [17] en las páginas de 'Harvard Business Review' sus pensamientos sobre la necesidad de informatizar los equipos médicos: 'Tomemos como ejemplo un ventilador. El modo óptimo de ventilación de los pulmones de un paciente depende directamente de la altura del paciente. La altura del paciente se almacena en la EMR. Generalmente, el ventilador no interactúa con la EMR, por lo que los médicos tienen que obtener esta información manualmente, realizar algunos cálculos en papel y ajustar manualmente los parámetros del ventilador. Si el ventilador y la EMR estuvieran conectados a través de una red informatizada, esta operación podría automatizarse. Una rutina similar para el mantenimiento del equipo médico también existe entre decenas de otros dispositivos médicos. Por lo tanto, los médicos tienen que realizar cientos de operaciones rutinarias diariamente; lo que conlleva errores, aunque raros, pero inevitables.'
- Las nuevas camas hospitalarias informatizadas están equipadas con un conjunto de sensores de alta tecnología que pueden rastrear una variedad de parámetros del paciente que se encuentra en ellas. Por ejemplo, estas camas, al rastrear la dinámica de los movimientos del paciente en la cama, pueden determinar si corre el riesgo de desarrollar úlceras por presión. Estos sensores de alta tecnología representan el 30% del costo total de la cama. Sin embargo, sin una integración informatizada, de esta 'cama inteligente' poco se puede aprovechar, ya que no podrá comunicarse con otros dispositivos médicos. Una situación similar se observa con los 'monitores inalámbricos inteligentes' que miden la frecuencia cardíaca, el gasto cardíaco, la presión arterial, etc. Sin la integración de todo este equipo en una red informatizada única, y principalmente asegurando la interacción directa con la EMR de los pacientes, tendrá poca utilidad. [17]
¿Por qué los ciberdelincuentes han cambiado su enfoque del sector financiero y las tiendas minoristas hacia los centros médicos?
- El 16 de febrero de 2016, Julia Cherry, corresponsal especial de "Guardian", compartió sus observaciones sobre por qué los centros médicos son especialmente atractivos para los ciberdelincuentes: sus sistemas de información, gracias a la tendencia nacional de digitalizar los registros médicos, contienen información variada y valiosa. Esto incluye números de tarjetas de crédito, información personal de los pacientes y datos médicos confidenciales. [13]
- El 23 de abril de 2014, Jim Finkle, analista de ciberseguridad de la agencia de noticias "Reuters", explicó [12] que los ciberdelincuentes tienden a seguir la ruta de menor resistencia. Los sistemas de ciberseguridad de los centros médicos son mucho más débiles en comparación con otros sectores que ya han reconocido este problema y han tomado medidas eficaces. Por eso, los ciberdelincuentes se sienten atraídos por ellos.
- El 18 de febrero de 2016, Mike Orkut, experto técnico del MIT, informó que el interés de los ciberdelincuentes en el sector médico se debe a las siguientes cinco razones: 1) La mayoría de los centros médicos ya han trasladado todos sus documentos y registros a formato digital; los demás están en proceso de hacerlo. Los datos de estos registros contienen información personal que es muy valorada en el mercado negro del Darknet. 2) La ciberseguridad en los centros médicos no es una prioridad; a menudo utilizan sistemas obsoletos y no los mantienen adecuadamente. 3) La necesidad de acceder rápidamente a los datos en situaciones de emergencia a menudo supera la necesidad de garantizar la seguridad, lo que lleva a los hospitales a descuidar la ciberseguridad, incluso al ser conscientes de las posibles consecuencias. 4) Los hospitales están conectando cada vez más dispositivos a su red, lo que ofrece a los malos más oportunidades para infiltrarse en la red hospitalaria. 5) La tendencia hacia una medicina más personalizada, en particular la necesidad de los pacientes de tener acceso completo a sus EHR, hace que los sistemas de información médica sean un objetivo aún más accesible. [14]
- El comercio minorista y el sector financiero han sido durante mucho tiempo un objetivo popular para los cibercriminales. A medida que la información robada de estas instituciones inunda el mercado negro de la Darknet, su precio se vuelve cada vez más bajo, lo que hace que no sea rentable para los malos robarla y venderla. Por esto, los delincuentes están explorando un nuevo sector más lucrativo. [12]
- En el mercado negro de la Darknet, las tarjetas médicas son mucho más caras que los números de tarjetas de crédito. Primero, porque se pueden utilizar para acceder a cuentas bancarias y obtener recetas para medicamentos controlados. Segundo, porque el hecho de que se haya robado una tarjeta médica y su uso ilegal es mucho más difícil de descubrir, y el tiempo que pasa desde el abuso hasta el descubrimiento es significativamente mayor que en el caso del abuso de una tarjeta de crédito. [12]
- Según informes de especialistas de Dell, algunos cibercriminales particularmente ingeniosos combinan fragmentos de información sobre salud extraídos de tarjetas médicas robadas con otros datos sensibles, recopilando así un paquete de documentos falsificados. Tales paquetes se conocen en la jerga del mercado negro de la Darknet como 'fullz' y 'kitz'. El precio de cada uno de estos paquetes supera los $1000. [12]
- El 1 de abril de 2016, Tom Simonite, experto técnico del MIT, informó [4] que una diferencia significativa de las ciberamenazas en el sector médico radica en la gravedad de las consecuencias que prometen. Por ejemplo, si pierdes acceso a tu correo electrónico de trabajo, te sentirás naturalmente molesto; sin embargo, perder acceso a las tarjetas médicas, que contienen información necesaria para tratar a los pacientes, es un asunto completamente diferente.
- Por lo tanto, para los cibercriminales, que comprenden que esta información es muy valiosa para los médicos, el sector médico es un objetivo muy atractivo. Tan atractivo que constantemente invierten sumas significativas en hacer que sus ransomware sean aún más sofisticados; en su lucha eterna contra los sistemas antivirus, se mantienen siempre un paso adelante. Las impresionantes cantidades que recaudan mediante ransomware les permiten no escatimar en dichas inversiones, y estos costos se recuperan con creces. [4]
¿Por qué han aumentado los casos de infecciones por ransomware en el sector médico y siguen en aumento?
- El 1 de junio de 2017, Rebecca Waintrub (jefa del 'Brigham and Women's Hospital' con un doctorado) y Joram Borenstein (ingeniero en ciberseguridad) publicaron [18] en 'Harvard Business Review' los resultados de su investigación conjunta sobre la ciberseguridad en el sector médico. A continuación se presentan las conclusiones clave de su estudio.
- Ninguna organización está a salvo de un hackeo. Esta es la realidad en la que vivimos, y se hizo especialmente evidente cuando a mediados de mayo de 2017 ocurrió la muy publicitada difusión del ransomware WannaCry, que infectó centros médicos y otras organizaciones en todo el mundo. [18]
- En 2016, los administradores de una gran clínica, el «Hollywood Presbyterian Medical Center», descubrieron de manera inesperada que habían perdido el acceso a la información en sus computadoras. Los médicos no podían acceder a los historiales médicos de sus pacientes; ni siquiera a sus propios informes. Toda la información en sus computadoras estaba encriptada por un virus de ransomware. Mientras toda la información de la clínica estaba en manos de delincuentes, los médicos se vieron obligados a redirigir a los clientes a otros hospitales. Durante dos semanas, anotaron todo en papel, hasta que decidieron pagar el rescate exigido por los delincuentes: $17,000 (40 bitcoins). Rastrear el pago no era posible, ya que el rescate se pagó a través de un sistema de pago anónimo de bitcoin. Si los especialistas en ciberseguridad hubieran oído hace unos años que los tomadores de decisiones estarían preocupados por convertir dinero en criptomonedas para pagar el rescate al creador del virus, no lo habrían creído. Sin embargo, eso es exactamente lo que sucedió hoy. Personas comunes, dueños de pequeñas empresas y grandes corporaciones: todos ellos están bajo la amenaza de virus de ransomware. [19]
- En cuanto a la ingeniería social, los correos electrónicos de phishing que contienen enlaces y archivos adjuntos maliciosos ya no son enviados en nombre de familiares lejanos que desean legarte parte de su fortuna a cambio de información confidencial. Hoy en día, los correos de phishing son comunicaciones bien elaboradas, sin errores tipográficos; a menudo disfrazadas como documentos oficiales con logotipos y firmas. Algunos de ellos son indistinguibles de la correspondencia comercial habitual o de los avisos legítimos sobre la actualización de aplicaciones. A veces, los tomadores de decisiones, ocupados en la búsqueda de personal, reciben correos de un candidato prometedor, acompañados de un currículum que contiene un virus de ransomware. [19]
- Sin embargo, la ingeniería social avanzada es solo una parte del problema. Aún más alarmante es el hecho de que un ransomware puede activarse sin la participación directa del usuario. Los ransomware pueden propagarse a través de vulnerabilidades en la seguridad del sistema; o a través de aplicaciones antiguas no protegidas. Al menos cada semana aparece un nuevo tipo de ransomware; y el número de formas de penetrar en los sistemas informáticos sigue aumentando. [19]
- Por ejemplo, en el caso del ransomware WannaCry... Inicialmente (15 de mayo de 2017), los expertos en seguridad llegaron a la conclusión [25] de que la principal razón de la infección del sistema nacional de salud del Reino Unido era que los hospitales utilizaban una versión obsoleta del sistema operativo Windows – XP (los hospitales utilizan este sistema porque muchos equipos médicos costosos son incompatibles con versiones más nuevas de Windows). Sin embargo, poco después (22 de mayo de 2017), se descubrió [29] que el intento de ejecutar WannaCry en Windows XP a menudo provocaba fallos en los ordenadores, sin infección; y la mayor parte de las máquinas infectadas funcionaba con Windows 7. Además, inicialmente se creía que el virus WannaCry se propagaba a través de phishing, pero posteriormente se reveló que este virus se propagaba por sí mismo, como un gusano en red, sin la colaboración del usuario.
- Además, existen motores de búsqueda especializados que no buscan sitios en línea, sino equipos físicos. A través de ellos se puede averiguar en qué lugar, en qué hospital, está conectado a la red determinado equipo. [3]
- Otro factor significativo en la propagación de los ransomware es el acceso a la criptomoneda bitcoin. La facilidad para recolectar pagos anónimos de todo el mundo fomenta el aumento de los ciberdelitos. Además, al transferir dinero a los extorsionadores, de este modo se estimula la posibilidad de nuevas extorsiones en su contra. [19]
- Al mismo tiempo, los cibercriminales han aprendido a tomar el control incluso de aquellos sistemas que cuentan con la protección más avanzada y las actualizaciones de software más recientes; y las herramientas de detección y descifrado (a las que recurren los sistemas de protección) no siempre funcionan; especialmente si el ataque es dirigido y único. [19]
- Sin embargo, hay una medida de contraataque efectiva contra los ransomware: hacer copias de seguridad de datos críticos. Para que en caso de cualquier problema, los datos se puedan recuperar fácilmente. [19]
¿Qué ocurrió para médicos, enfermeras y pacientes afectados por WannaCry?
- El 13 de mayo de 2017, Sarah Marsh, periodista de "Guardian", encuestó a varias personas que se convirtieron en víctimas del ransomware WannaCry para entender cómo afectó [5] este incidente a los afectados (los nombres han sido cambiados por razones de privacidad):
- Serguéi Petrovich, médico: No podía brindar la atención adecuada a los pacientes. No importa cuánto intenten los directivos convencer al público de que los incidentes cibernéticos no afectan la seguridad de los pacientes finales, eso es una mentira. Ni siquiera podíamos hacer radiografías cuando nuestros sistemas informáticos fallaron. Y sin estas radiografías, prácticamente ningún procedimiento médico puede llevarse a cabo. Por ejemplo, esa desafortunada noche estaba atendiendo a un paciente y necesitaba enviarlo a hacer una radiografía, pero como nuestros sistemas informatizados estaban paralizados, no pude hacerlo. [5]
- Vera Mikhailovna, paciente con cáncer de mama: Después de una sesión de quimioterapia, estaba a medio camino del hospital, pero en ese momento ocurrió el ciberataque. Y aunque la sesión ya se había completado, tuve que pasar varias horas más en el hospital, esperando a que finalmente me entregaran los medicamentos. La demora se debió a que antes de entregar los medicamentos, el personal médico los verifica con las recetas, y estas verificaciones se realizan a través de sistemas informatizados. Los pacientes que venían detrás de mí ya estaban en la sala para su sesión de quimioterapia; sus medicamentos también ya habían sido entregados. Pero como no fue posible verificar su coincidencia con las recetas, el procedimiento se retrasó. El tratamiento de los otros pacientes se pospuso para el día siguiente. [5]
- Tatyana Ivanovna, enfermera: El lunes no pudimos acceder a la EMK de los pacientes ni al listado de citas programadas para hoy. Fui la encargada de recibir las solicitudes este fin de semana, por lo que el lunes, cuando nuestro hospital fue víctima de un ciberataque, tuve que recordar quién debía asistir a la consulta. Los sistemas de información de nuestro hospital se bloquearon. No pudimos consultar el historial médico, ni ver las recetas de medicamentos; no pudimos acceder a las direcciones y contactos de los pacientes; llenar documentos; revisar los resultados de análisis. [5]
- Evgueni Sergeyevich, administrador del sistema: Normalmente, los viernes por la tarde tenemos la mayor cantidad de visitantes. Así fue también este viernes. El hospital estaba lleno de gente, y en la recepción de llamadas había 5 empleados del hospital, cuyos teléfonos no dejaban de sonar. Todos nuestros sistemas informáticos funcionaban sin problemas, pero alrededor de las 15:00, todas las pantallas de los ordenadores se apagaron. Nuestros médicos y enfermeras perdieron el acceso a la EMK de los pacientes, y los empleados que atendían las llamadas no pudieron registrar las solicitudes en el ordenador. [5]
¿De qué manera pueden los cibercriminales perjudicar a una clínica de cirugía plástica?
- Como informa 'Guardian' [6], el 30 de mayo de 2017, la banda criminal 'Guardia Imperial' publicó datos confidenciales de 25,000 pacientes de la clínica de cirugía plástica lituana 'Grozio Chirurgija'. Esto incluyó fotografías íntimas privadas, tomadas antes, durante y después de las operaciones (su almacenamiento es necesario debido a la naturaleza del trabajo de la clínica); así como escaneos de pasaportes y números de seguridad social. Dado que la clínica tiene una buena reputación y precios democráticos, sus servicios son utilizados por residentes de 60 países, incluidos celebridades de renombre mundial [7]. Todos ellos se convirtieron en víctimas de este ciberincidente.
- Varios meses antes, al hackear los servidores de la clínica y robar datos de ellos, los 'guardianes' exigieron un rescate de 300 bitcoins (aproximadamente $800,000). La dirección de la clínica se negó a colaborar con los 'guardianes' y se mantuvo firme incluso cuando los 'guardianes' redujeron el precio del rescate a 50 bitcoins (alrededor de $120,000). [6]
- Perdiendo la esperanza de obtener un rescate de la clínica, los "guardias" decidieron cambiar su enfoque hacia sus clientes. En marzo, publicaron en la Darknet fotos de 150 pacientes de la clínica [8], para intimidar a otros y hacerlos pagar. Los "guardias" pedían un rescate de 50 a 2000 euros, pagadero en bitcoin, dependiendo de la notoriedad de la víctima y la intimidad de la información robada. Se desconoce el número exacto de pacientes que fueron chantajeados, pero varias decenas de perjudicados se dirigieron a la policía. Ahora, tres meses después, los "guardias" han publicado datos confidenciales de otros 25 mil clientes. [6]
Un cibercriminal robó una tarjeta médica: ¿qué riesgos corre su legítimo propietario?
- El 19 de octubre de 2016, Adam Levin, experto en ciberseguridad y director del centro de investigación "CyberScout", señaló [9] que vivimos en una época en la que las tarjetas médicas han comenzado a incluir una alarmante cantidad de información íntima: sobre enfermedades, diagnósticos, tratamientos y problemas de salud. Si cae en las manos equivocadas, esta información puede ser utilizada para obtener ganancias en el mercado negro de la Darknet, por lo que los cibercriminales a menudo eligen los centros médicos como sus objetivos.
- El 2 de septiembre de 2014, Mike Orkut, experto técnico del MIT, declaró [10]: "Mientras que los números de tarjetas de crédito y los números de seguro social robados están perdiendo demanda en el mercado negro de la Darknet, las tarjetas médicas, que contienen un rico conjunto de información personal, tienen un buen precio. Esto se debe, entre otras cosas, a que permiten a personas no aseguradas acceder a atención médica que de otro modo no podrían permitirse."
- Una tarjeta médica robada puede ser utilizada para recibir atención médica en nombre del legítimo propietario de dicha tarjeta. Como resultado, los datos médicos del legítimo propietario y los datos médicos del ladrón estarán mezclados en la tarjeta médica. Además, si el ladrón vende las tarjetas médicas robadas a terceros, la tarjeta puede ser contaminada aún más. Por lo tanto, al llegar al hospital, el legítimo propietario de la tarjeta corre el riesgo de recibir atención médica basada en un grupo sanguíneo ajeno, en un historial médico ajeno, en una lista de alergias ajenas, etc. [9]
- Además, el ladrón puede agotar el límite de seguro del legítimo propietario de la tarjeta médica, lo que privará a este último de obtener la atención médica necesaria cuando la necesite. En el momento más inoportuno. Después de todo, muchos planes de seguro tienen límites anuales en ciertos tipos de procedimientos y tratamientos. Y ciertamente ninguna aseguradora te pagará por dos operaciones de apendicitis. [9]
- Al usar una tarjeta médica robada, el ladrón puede abusar de las recetas de medicamentos. privando al legítimo propietario de la oportunidad de obtener el medicamento necesario cuando lo necesite. Porque las recetas suelen estar limitadas. [9]
- Eliminar ataques cibernéticos masivos a tarjetas de crédito y débito no es tan problemático. La protección contra ataques de phishing dirigidos es un poco más problemática. Sin embargo, cuando se trata del robo de EMK y su abuso, el delito puede ser casi invisible. Si se descubre el hecho del crimen, generalmente es solo en una situación de emergencia, cuando las consecuencias pueden ser literalmente peligrosas para la vida. [9]
¿Por qué el robo de tarjetas médicas está experimentando una creciente demanda?
- En marzo de 2017, el "Centro para la lucha contra el robo de identidad" informó que más del 25% de las filtraciones de datos confidenciales provienen de centros médicos. Estas filtraciones causan un daño anual a los centros médicos de $5.6 mil millones. A continuación se presentan algunas razones por las cuales el robo de tarjetas médicas está experimentando una creciente demanda. [18]
- Las tarjetas médicas son el producto más demandado en el mercado negro de la Darknet. Se venden allí por $50 cada una. Para comparar, los números de tarjetas de crédito se venden en la Darknet por $1 cada uno, es decir, 50 veces más baratos que las tarjetas médicas. La demanda de tarjetas médicas también se basa en el hecho de que son materiales de consumo en la combinación de servicios criminales para la falsificación de documentos. [18]
- Si no se encuentra un comprador para las tarjetas médicas, el delincuente puede utilizar la tarjeta médica para llevar a cabo un robo tradicional: las tarjetas médicas contienen suficiente información para abrir una tarjeta de crédito, abrir una cuenta bancaria o obtener un préstamo en nombre de la víctima. [18]
- Con una tarjeta médica robada, un ciberdelincuente, por ejemplo, puede llevar a cabo un ataque de phishing dirigido (metafóricamente hablando, afilar una lanza de phishing), haciéndose pasar por el banco: “Buen día, sabemos que está a punto de ser operado. No olvide pagar los servicios asociados a través de este enlace”. Y entonces usted piensa: “Está bien, dado que saben que tengo la operación mañana, seguramente es una carta real del banco”. Si el delincuente tampoco puede realizar el potencial de las tarjetas médicas robadas aquí, puede utilizar un ransomware para extorsionar dinero del centro médico, por la recuperación del acceso a los sistemas y datos bloqueados. [18]
- Los centros médicos implementan muy lentamente métodos de ciberseguridad, que ya han sido probados en otras industrias, lo cual es bastante irónico, ya que una de las responsabilidades de los centros médicos es garantizar la confidencialidad del paciente. Además, los centros médicos generalmente tienen presupuestos de ciberseguridad significativamente menores y especialistas en ciberseguridad mucho menos calificados que, por ejemplo, las organizaciones financieras. [18]
- Los sistemas de TI médicos están estrechamente relacionados con los servicios financieros. Por ejemplo, los centros médicos pueden tener planes de ahorro flexibles para gastos imprevistos, con sus propias tarjetas de pago o cuentas de ahorro donde se almacenan sumas de seis cifras. [18]
- Muchas organizaciones colaboran con centros médicos y proporcionan a sus empleados un sistema de salud individual. Esto da a un atacante la posibilidad de acceder a información confidencial de los clientes corporativos del centro médico a través de la violación de la seguridad de los centros médicos. Sin mencionar que el mismo empleador podría convertirse en el atacante, vendiendo en secreto los datos médicos de sus empleados a terceros. [18]
- Los centros médicos tienen cadenas de suministro complejas y listas masivas de proveedores con los que mantienen comunicación digital. A través de la violación de los sistemas informáticos de un centro médico, un atacante también puede comprometer los sistemas de los proveedores. Además, los proveedores conectados digitalmente con el centro médico son, por sí mismos, una atractiva puerta de entrada para el atacante a los sistemas informáticos del centro médico. [18]
- En otros campos, la protección se ha vuelto muy sofisticada, por lo que los atacantes han tenido que aprender a operar en un nuevo sector, donde las transacciones se realizan a través de hardware y software vulnerables. [18]
¿Cómo se relacionan los robos de números de seguridad social con la industria criminal de falsificación de documentos?
- El 30 de enero de 2015, la agencia de noticias «Tom’s Guide» explicó [31] la diferencia entre la falsificación de documentos y la identidad combinada. En los casos más simples, la falsificación consiste en que un estafador se hace pasar por otra persona usando su nombre, número de seguro social (SSN) y otra información personal. Este tipo de fraude se detecta bastante rápido y fácilmente. En un enfoque combinado, los delincuentes crean una identidad completamente nueva. Falsificando un documento, utilizan un SSN real y le añaden fragmentos de información personal de varias personas diferentes. Este monstruo de Frankenstein, hecho de información personal de varios individuos, es mucho más difícil de detectar que una simple falsificación de documento. Dado que el estafador utiliza solo cierta información de cada una de las víctimas, sus maniobras fraudulentas no se vinculán con los legítimos propietarios de esos fragmentos de información personal. Por ejemplo, al revisar la actividad de su SSN, el legítimo propietario no encontrará nada sospechoso.
- Los delincuentes pueden usar su monstruo de Frankenstein para conseguir empleo o pedir un crédito [31], así como para abrir empresas ficticias [32]; para realizar compras, obtener licencias de conducir y pasaportes [34]. Además, incluso en el caso de obtener un crédito, es muy difícil rastrear el hecho de la falsificación de documentos, por lo que si los banqueros inician una investigación, es probable que se cite al legítimo titular de algún fragmento de información personal en lugar del creador del monstruo de Frankenstein.
- Los empresarios deshonestos pueden usar la falsificación de documentos para engañar a los acreedores, creando así lo que se conoce como un ‘business sandwich’. La esencia del ‘business sandwich’ es que los empresarios deshonestos pueden crear varias identidades falsas y presentarlas como clientes de su negocio, creando así una apariencia de éxito comercial. De esta manera, se vuelven más atractivos para sus acreedores y obtienen la oportunidad de acceder a condiciones de financiamiento más favorables. [33]
- El robo de información personal y su abuso a menudo permanecen sin ser detectados por su legítimo propietario durante mucho tiempo, sin embargo, pueden causarle inconvenientes significativos en el momento más inoportuno. Por ejemplo, un propietario legítimo de un SSN puede solicitar servicios sociales y ser rechazado, debido a ingresos excesivos que surgieron a partir de un negocio falso que utilizó su SSN. [33]
- Desde 2007 hasta hoy, el multimillonario negocio criminal de falsificación de documentos basado en SSN ha estado ganando popularidad. Los estafadores prefieren aquellos SSN que no son utilizados activamente por sus legítimos propietarios, como los SSN de niños y de personas fallecidas. Según la agencia de noticias 'CBS', en 2014 los incidentes mensuales se contaban por miles, mientras que en 2009 no superaban los 100 por mes. El crecimiento exponencial de este tipo de fraude, especialmente su impacto en los datos personales de los niños, tendrá tristes consecuencias para los jóvenes en el futuro. [34]
- Los SSN de los niños se utilizan en este esquema fraudulento 50 veces más que los SSN de los adultos. Este interés por los SSN de los niños se debe al hecho de que normalmente no son activos al menos hasta los 18 años. Así, si los padres de los menores no están atentos a sus SSN, sus hijos pueden ser rechazados en el futuro para obtener licencia de conducir o para un préstamo estudiantil. Esto también puede complicar la búsqueda de empleo si la información sobre la dudosa actividad del SSN llega a un potencial empleador. [34]
Hoy en día, se habla mucho sobre las perspectivas y la seguridad de los sistemas de inteligencia artificial. ¿Cuál es la situación en el sector médico?
- En la edición de junio de 2017 de 'MIT Technology Review', el editor en jefe de esta revista, especializada en tecnologías de inteligencia artificial, publicó su artículo 'El lado oscuro de la inteligencia artificial', donde respondió en detalle a esta pregunta. Los puntos clave de su artículo [35]:
- Los sistemas modernos de inteligencia artificial (IA) son tan complejos que incluso los ingenieros que los diseñan no pueden explicar cómo la IA toma decisiones. Hasta el día de hoy y en un futuro previsible, desarrollar un sistema de IA que siempre pueda explicar sus acciones parece imposible. La tecnología de "aprendizaje profundo" ha demostrado ser muy efectiva en la resolución de problemas actuales: reconocimiento de imágenes y voz, traducción de idiomas, aplicaciones médicas. [35]
- Se depositan grandes expectativas en la IA para diagnosticar enfermedades mortales y tomar decisiones económicas complejas; también se espera que la IA se convierta en un elemento central en muchas otras industrias. Sin embargo, esto no sucederá – o al menos no debería – hasta que encontremos una manera de crear un sistema de aprendizaje profundo que pueda explicar las decisiones que toma. De lo contrario, no podremos prever cuándo esta sistema fallará – y eventualmente fallará. [35]
- Este problema ya es urgente y en el futuro solo empeorará. Ya sea en decisiones económicas, militares o médicas. Las computadoras que ejecutan los sistemas de IA correspondientes se han programado a sí mismas de tal manera que no tenemos manera de entender "qué piensan". ¿Qué podemos decir de los usuarios finales, cuando incluso los ingenieros que diseñan estos sistemas no pueden entender y explicar su comportamiento? A medida que los sistemas de IA evolucionen, pronto podríamos cruzar la línea – si es que no lo hemos hecho ya – cuando, al confiar en la IA, necesitemos dar un "salto de fe". Por supuesto, como seres humanos, nosotros mismos no siempre podemos explicar nuestros razonamientos y a menudo dependemos de la intuición. Pero, ¿podemos permitir que las máquinas piensen de la misma manera – de forma impredecible e inexplicable? [35]
- En 2015, el Mount Sinai, un centro médico en Nueva York, se inspiró para aplicar el concepto de aprendizaje profundo a su vasta base de datos de historias clínicas. La estructura de datos utilizada para entrenar el sistema de IA incluía cientos de parámetros, que se definían en función de los resultados de análisis, diagnósticos, pruebas y registros médicos. El programa que procesaba estos registros se llamó "Deep Patient". Fue entrenado utilizando los registros de 700,000 pacientes. Al probar nuevos registros, demostró ser muy útil para predecir enfermedades. Sin ninguna interacción con un experto, "Deep Patient" identificaba síntomas ocultos en las historias clínicas, que, según la IA, indicaban que el paciente estaba al borde de complicaciones graves, incluyendo cáncer de hígado. Ya habíamos experimentado con diversos métodos de predicción que utilizaban las historias clínicas de muchos pacientes, pero los resultados de "Deep Patient" no se comparan en absoluto. Además, hay logros completamente inesperados: "Deep Patient" predice muy bien la aparición de trastornos mentales, como la esquizofrenia. Pero dado que la medicina moderna no tiene herramientas para predecir esto, surge la cuestión de cómo la IA logró hacerlo. Sin embargo, "Deep Patient" no puede explicar cómo lo hace. [35]
- Idealmente, tales herramientas deberían explicar a los médicos cómo llegaron a una determinada conclusión, por ejemplo, para justificar el uso de un medicamento. Sin embargo, los sistemas de inteligencia artificial modernos, desafortunadamente, no pueden hacerlo. Podemos crear programas así, pero no sabemos cómo funcionan. El aprendizaje profundo ha llevado a los sistemas de IA a un éxito explosivo. Actualmente, estos sistemas de IA se utilizan para tomar decisiones clave en industrias como la medicina, las finanzas, la manufactura, entre otras. Quizás esa es la naturaleza misma de la inteligencia: solo una parte de ella se puede explicar racionalmente, mientras que la mayor parte toma decisiones de manera espontánea. Pero, ¿a dónde nos llevará esto cuando permitamos que tales sistemas diagnostiquen cáncer y realicen maniobras militares? [35]
¿Ha aprendido el sector médico lecciones de la situación con WannaCry?
- El 25 de mayo de 2017, la agencia de noticias «BBC» informó que una de las principales razones por las que se desatiende la ciberseguridad en dispositivos médicos portátiles es su baja potencia de procesamiento, condicionada por estrictos requisitos de tamaño. Otras dos razones igualmente significativas son la falta de conocimiento sobre cómo escribir código seguro y los plazos ajustados para el lanzamiento del producto final.
- En el mismo informe, «BBC» destacó que, como resultado de la investigación del código de uno de los marcapasos, se encontraron más de 8000 vulnerabilidades; y que a pesar de la amplia atención mediática a los problemas de ciberseguridad revelados por el incidente de WannaCry, solo el 17% de los fabricantes de dispositivos médicos tomaron medidas concretas para asegurar la ciberseguridad de sus dispositivos. En cuanto a los centros médicos que lograron evitar el choque con WannaCry, solo el 5% de ellos se preocuparon por diagnosticar la ciberseguridad de su equipamiento. Estos informes se obtuvieron poco después de que más de 60 organizaciones de salud en el Reino Unido fueran víctimas de un ciberataque.
- El 13 de junio de 2017, un mes después del incidente de WannaCry, Peter Pronovost, médico con doctorado y vicepresidente de seguridad de pacientes en el importante centro médico «Johns Hopkins Medicine», al discutir los retos de la integración informática de los equipos médicos en las páginas de «Harvard Business Review», no mencionó ni una palabra sobre ciberseguridad.
- El 15 de junio de 2017, un mes después del incidente de WannaCry, Robert Pearl, médico con doctorado y director de dos centros médicos, al discutir los desafíos actuales que enfrentan los desarrolladores y usuarios de sistemas de gestión de EHR en las páginas de «Harvard Business Review», no mencionó ni una palabra sobre ciberseguridad.
- El 20 de junio de 2017, un mes después del incidente con WannaCry, un grupo de científicos con doctorados de la Escuela de Medicina de Harvard, quienes también son líderes de unidades clave del Brigham and Women’s Hospital, publicaron [20] en las páginas de Harvard Business Review los resultados de una mesa redonda dedicada a la necesidad de modernizar el equipo médico para mejorar la atención al paciente. En la mesa redonda se discutieron las perspectivas de reducir la carga sobre los médicos y los costos a través de la optimización de los procesos tecnológicos y la automatización integral. En la mesa redonda participaron representantes de 34 de los principales centros médicos de EE. UU. Al discutir la modernización del equipo médico, los participantes tenían grandes esperanzas en las herramientas de predicción y los dispositivos inteligentes. No se mencionó nada sobre ciberseguridad.
¿Cómo pueden los centros médicos garantizar la ciberseguridad?
- En 2006, el jefe de la Dirección de Sistemas de Información de Comunicaciones Especiales del FSO de Rusia, el general de ejército Nikolai Ilyin, declaró [52]: “La cuestión de la seguridad de la información es más relevante que nunca. La cantidad de equipos utilizados ha aumentado drásticamente. Desafortunadamente, hoy en día no siempre se tienen en cuenta los problemas de seguridad de la información en la fase de diseño. Es evidente que el costo de resolver este problema representa del 10 al 20 por ciento del costo del sistema mismo y al cliente no siempre le gusta pagar dinero adicional. Sin embargo, es necesario comprender que una protección fiable de la información solo puede lograrse mediante un enfoque integral, donde las medidas organizativas se combinan con la implementación de medios técnicos de protección.”
- El 3 de octubre de 2016, Mohamed Ali, ex clave de IBM y Hewlett Packard, y ahora director de la empresa "Carbonite", especializada en soluciones de ciberseguridad, compartió [19] en las páginas de "Harvard Business Review" sus observaciones sobre la situación de ciberseguridad en el sector médico: "Dado que los ransomware son tan comunes y el daño puede ser tan costoso, siempre me sorprende cuando en conversaciones con CEOs descubro que no le dan importancia. En el mejor de los casos, el CEO delega los problemas de ciberseguridad al departamento de TI. Sin embargo, para asegurar una protección efectiva, eso no es suficiente. Por eso siempre insto a los CEOs a: 1) incluir medidas para prevenir la influencia de ransomware en la lista de prioridades para el desarrollo organizacional; 2) revisar la estrategia de ciberseguridad correspondiente al menos una vez al año; 3) involucrar a toda su organización en la educación pertinente."
- Se pueden tomar prestadas soluciones establecidas del sector financiero. La principal conclusión [18] que hizo el sector financiero de la confusión con la ciberseguridad es: "El elemento más efectivo de la ciberseguridad es la capacitación del personal. Porque hoy en día, la principal causa de incidentes de ciberseguridad es el factor humano, en particular la susceptibilidad de las personas a ataques de phishing. Mientras que un fuerte cifrado, seguros de riesgos cibernéticos, autenticación multifactor, lexemización, chipificación de tarjetas, blockchain y biometría son cosas útiles, pero en gran medida secundarias."
- El 19 de mayo de 2017, la agencia de noticias "BBC" informó [23] que en el Reino Unido, tras el incidente de WannaCry, las ventas de software de protección aumentaron en un 25%. Sin embargo, según los expertos de Verizon, la compra pánica de programas de protección no es lo que se necesita para asegurar la ciberseguridad; para su garantía, se debe seguir una protección proactiva, no reactiva.
P.D. ¿Te gustó el artículo? Si es así, dale un "me gusta". Si por el número de "me gusta" (vamos a conseguir 70) veo que a los lectores de Habr les interesa el tema, en algún momento prepararé una continuación, con un vistazo a amenazas aún más recientes para los sistemas de información médica.
Bibliografía
- David Talbot. // MIT Technology Review (Digital). 2012.
- Kristina Grifantini. // MIT Technology Review (Digital). 2008.
- Dens Makrushin. // SecureList. 2017.
- Tom Simonite. // MIT Technology Review (Digital). 2016..
- Sarah Marsh. // The Guardian. 2017.
- Alex Hern. // The Guardian. 2017.
- Sarunas Cerniauskas. // OCCRP: Organized Crime and Corruption Reporting Progect. 2017.
- Ray Walsh. // BestVPN. 2017.
- Adam Levin. // HuffPost. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2014.
- Petr Sapozhnikov. // АМИ: Российское агентство медико-социальной информации. 2016.
- Jim Finkle. // Reuters. 2014.
- Julia Carrie Wong. // The Guardian. 2016.
- Mike Orcutt. // MIT Technology Review (Digital). 2016.
- Robert M. Pearl, MD (Harvard). // Harvard Business Review (Digital). 2017.
- // BBC. 2017.
- Peter Pronovost, MD. // Harvard Business Review (Digital). 2017.
- Rebecca Weintraub, MD (Harvard), Joram Borenstein. // Harvard Business Review (Digital). 2017.
- Mohamad Ali. // Harvard Business Review (Digital). 2016.
- Meetali Kakad, MD, David Westfall Bates, MD. // Harvard Business Review (Digital). 2017.
- Michael Gregg. // HuffPost. 2013.
- // SmartBrief. 2017.
- Matthew Wall, Mark Ward. // BBC. 2017.
- // BBC. 2017.
- Alex Hern. // The Guardian. 2017.
- // FBI. 2017.
- // Rxperian. 2017.
- Steven Erlanger, Dan Bilefsky, Sewell Chan. // The New York Times. 2017.
- // BBC. 2017.
- Allen Stefanek. .
- Linda Rosencrance. // Tom’s Guide. 2015.
- .
- .
- Steven D’Alfonso. // Security Intelligence. 2014.
- Will Knight. El oscuro secreto en el corazón de la IA // MIT Technology Review. 120(3), 2017.
- Kuznetsov G.G. // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Vladimir Makarov. // Радио «Эхо Москвы».
- // Открытые системы. 2015.
- Irina Sheyan. // Computerworld Россия. 2012.
- Irina Sheyan. // Computerworld Россия. 2012.
- Olga Smirnova. // Профиль. 2016.
- Anastasia Tseplova. // 2012.
- .
- Kuznetsov G.G. // «Информатика Сибири».
- .
- .
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- // «Информатика Сибири».
- Ageenko T.Yu., Andrianov A.V. // IT-Стандарт. 3(4). 2015.
- 2013.
- Zhilyaev P.S., Goryunova T.I., Volodin K.I. // Международный студенческий научный вестник. 2015.
- Irina Sheyan. // Директор информационной службы. 2017.
- Irina Sheyan. // Директор информационной службы. 2016.
- // 2017.
- Andrey Makhonin. // БиБиСи. 2017.
- Erik Bosman, Kaveh Razavi. Dedup Est Machina: Desduplicación de memoria como un vector de explotación avanzada // Actas del Simposio IEEE sobre Seguridad y Privacidad. 2016. pp. 987-1004.
- Bruce Potter. Secretos oscuros de la seguridad de la información // DEFCON 15. 2007.
- Ekaterina Kostina. .
Fuente: habr.com
