

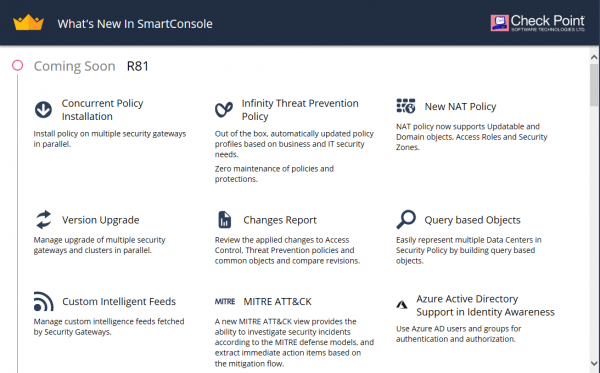
La nueva versión de Gaia R81 ha sido publicada en acceso anticipado (EA). Anteriormente, se podía conocer en las notas de la versión. Ahora tenemos la oportunidad de verlo en la vida real. Para ello, se ha recopilado un esquema estándar con un servidor de gestión dedicado y una puerta de enlace. Por supuesto, no hemos tenido tiempo para realizar todas las pruebas completas, pero estamos listos para compartir lo que se destaca de inmediato al familiarizarnos con el nuevo sistema. A continuación, los puntos principales que hemos destacado durante nuestro primer encuentro con el sistema (muchas imágenes).
Gestión
Al inicializar la puerta de enlace, tienes la oportunidad de conectarte inmediatamente al servidor en la nube para la gestión — Smart 1 Cloud (lo que se llama MaaS):
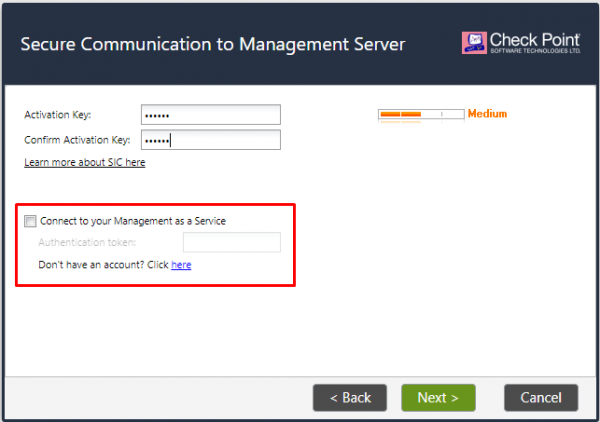
Esta es una posibilidad relativamente nueva (también está en las últimas versiones 80.40) y hablaremos de este servicio más detalladamente en el . Aquí, la principal ventaja (en nuestra opinión) es la tan esperada posibilidad de gestión a través del navegador 🙂
VxLAN y GRE
Lo primero que quisimos comprobar fue el soporte para VxLAN y GRE. Las notas de la versión no nos engañaron, todo está en su lugar:
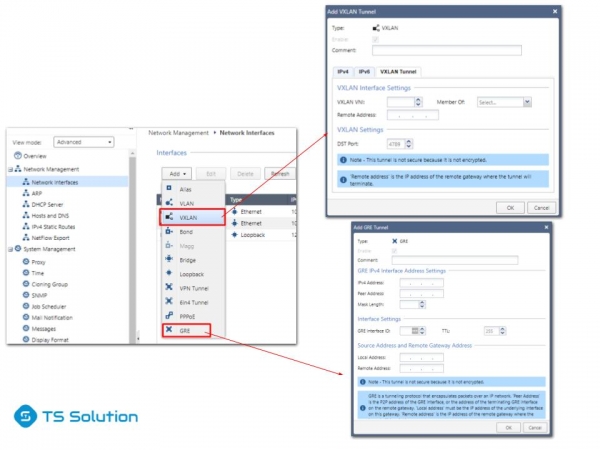
Se puede discutir sobre la necesidad de estas funciones en NGFW, pero todavía es mejor que el usuario tenga tal elección.
Infinity Threat Prevention
Probablemente esto es lo primero que llama la atención al comenzar a modificar la política de seguridad. Se ha añadido una nueva opción para activar las blades de Threat Prevention — Infinity. Es decir, no necesitas elegir qué blades activar, Check Point decidió todo por nosotros (no sé cuán bueno es eso):
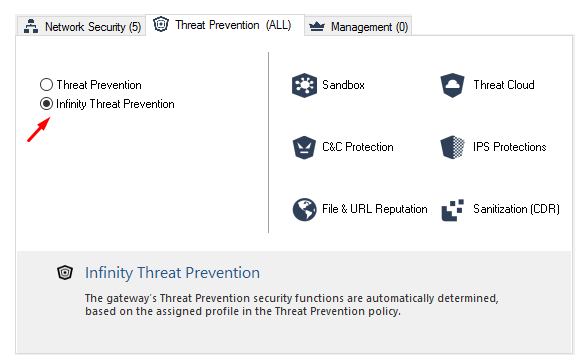
Sin embargo, por supuesto, todavía tienes la opción de configurar las blades de forma independiente como siempre.
Infinity Threat Prevention Policy
Ya que hemos mencionado Threat Prevention, veamos de inmediato la Policy. Probablemente este sea uno de los cambios más significativos:
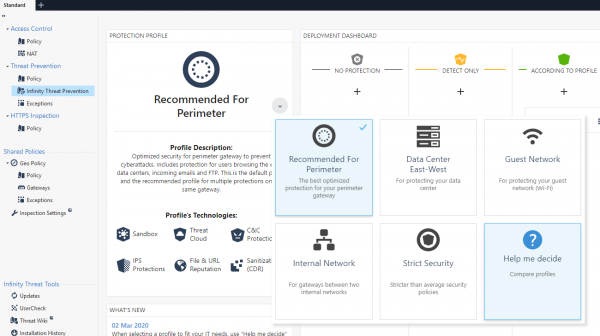
Como se puede ver, hay muchas más políticas preconfiguradas. Se puede ver en detalle en qué se diferencian al hacer clic en Help me decide:
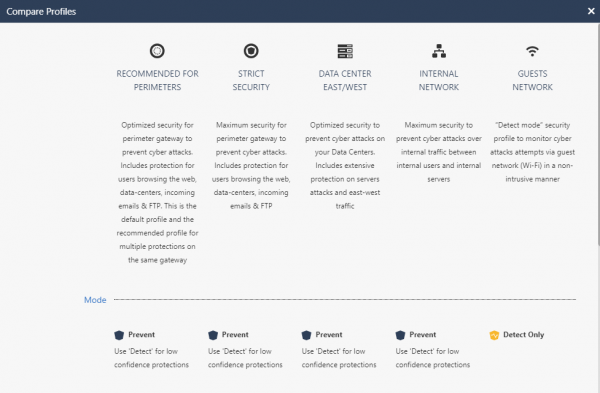
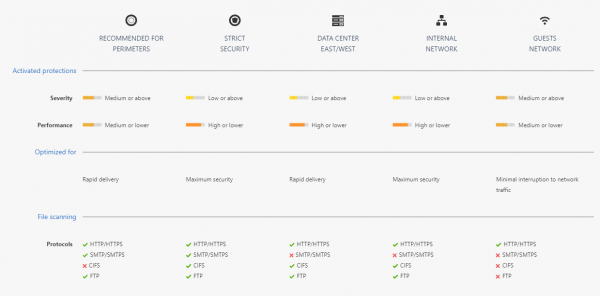
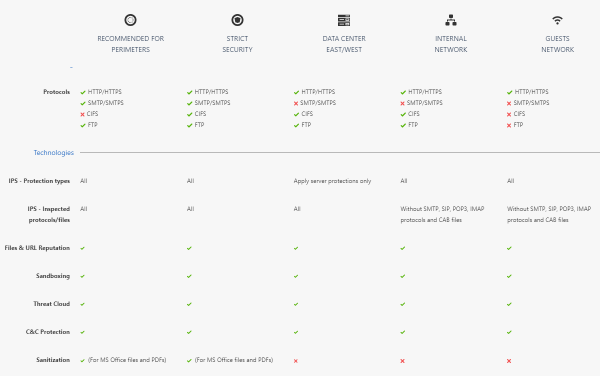
Esta política es dinámica y se actualiza sin tu participación.
Change Report
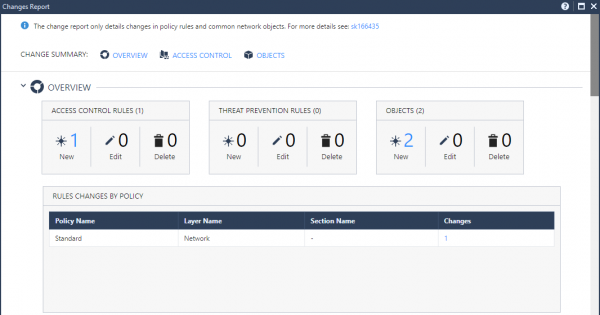
Finalmente, puedes ver de manera conveniente qué exactamente se ha cambiado durante la modificación de la configuración:
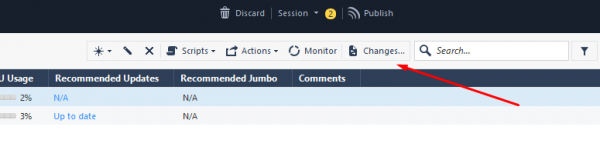
Hay un informe general:
Y hay secciones completamente específicas:
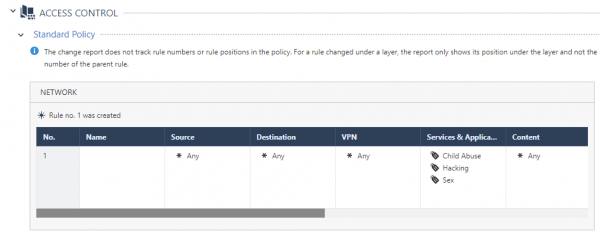
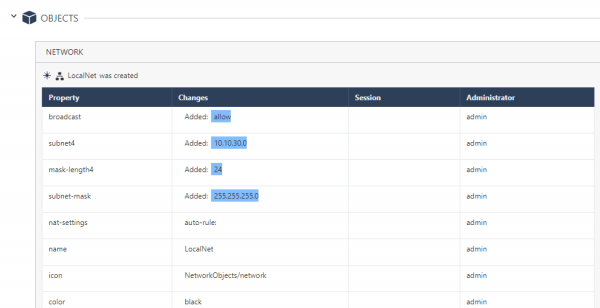
Es muy conveniente seguir los cambios.
Web Management para Endpoint
Como probablemente sepas, en el servidor de gestión se puede activar el Endpoint Management y gestionar los agentes SandBlast. En R81 se añadió una característica interesante: la gestión a través del navegador. Se activa de una manera bastante interesante. Debes entrar al modo experto y escribir el comando "web_mgmt_start", y luego ir a la dirección — https://:4434/sba/. Se abrirá la consola web:
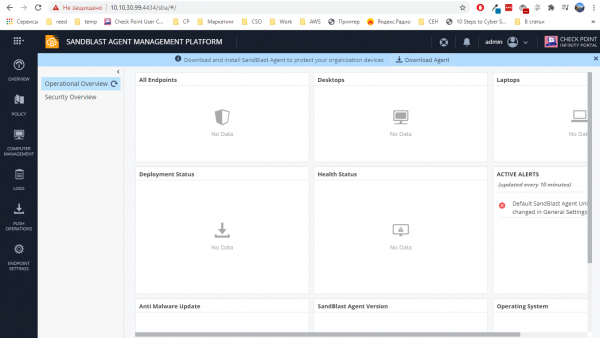
Hemos hablado parcialmente sobre esta plataforma en los artículos "" de Alexey Mal'ko. Sin embargo, en ese caso la consola solo estaba disponible en la nube, ahora funciona también en los servidores de gestión locales.
Smart Update
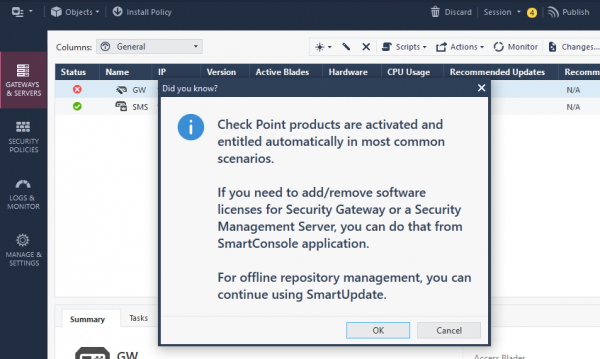
Al intentar añadir licencias a través del querido Smart Update, la consola te informará amablemente que ahora se puede hacer sin salir de la familiar Smart Console:
NAT
Una funcionalidad muy esperada por nosotros. Ahora, en las reglas NAT se pueden utilizar Roles de Acceso, Zonas de Seguridad o Objetos Actualizables. Hay casos en los que esto es muy útil y necesario.
Conclusión
Por ahora eso es todo. Hay muchas más novedades que requieren pruebas (IoT, Azure AD, Upgrade, Logs API, etc.). Como mencioné antes, en breve publicaremos una revisión del nuevo sistema de gestión en la nube — . Mantente atento a las actualizaciones en nuestros canales (, , , )!
Tampoco olvides nuestra extensa .
Fuente: habr.com
