

La infraestructura de una moderna metrópoli se construye sobre dispositivos de Internet de las cosas: desde cámaras en las calles hasta grandes plantas hidroeléctricas y hospitales. Los hackers pueden convertir cualquier dispositivo conectado en un bot y usarlo para llevar a cabo ataques DDoS.
Los motivos pueden ser muy variados: a los hackers, por ejemplo, les puede pagar un gobierno o una corporación, y a veces son simplemente delincuentes que quieren divertirse y ganar dinero.
En Rusia, los militares nos asustan cada vez más con posibles ciberataques a los 'objetos de infraestructura crítica' (precisamente para protegerse de esto, al menos formalmente, se aprobó la ley sobre el Internet soberano).
Sin embargo, esto no es solo un cuento de terror. Según datos de Kaspersky, en el primer semestre de 2019, los hackers atacaron dispositivos de Internet de las cosas más de 100 millones de veces, principalmente utilizando las botnets Mirai y Nyadrop. Por cierto, Rusia ocupa solo el cuarto lugar en el número de tales ataques (a pesar de la ominosa imagen de los 'hackers rusos', creada por la prensa occidental); en el top tres están China, Brasil e incluso Egipto. Estados Unidos está en quinto lugar.
¿Es posible repeler con éxito tales ataques? Primero, analicemos algunos casos conocidos de tales asaltos para encontrar una respuesta a la pregunta de cómo proteger al menos a nivel básico sus dispositivos.
Dique Bowman Avenue
El dique Bowman Avenue se encuentra en el pueblo de Rye Brook (estado de Nueva York), con una población de menos de 10 mil personas; su altura es de solo seis metros y su ancho no supera los cinco. En 2013, los servicios secretos de EE. UU. detectaron software malicioso en el sistema informático del dique. En ese momento, los hackers no utilizaron los datos robados para interrumpir el funcionamiento del objeto (probablemente porque el dique fue desconectado de Internet durante trabajos de reparación).
El dique Bowman Avenue es necesario para prevenir inundaciones en las áreas cercanas al arroyo durante un desbordamiento. Y no podría haber consecuencias destructivas por la inoperatividad del dique; en el peor de los casos, podrían inundarse los sótanos de varios edificios a lo largo del arroyo, pero eso no se puede considerar una inundación.
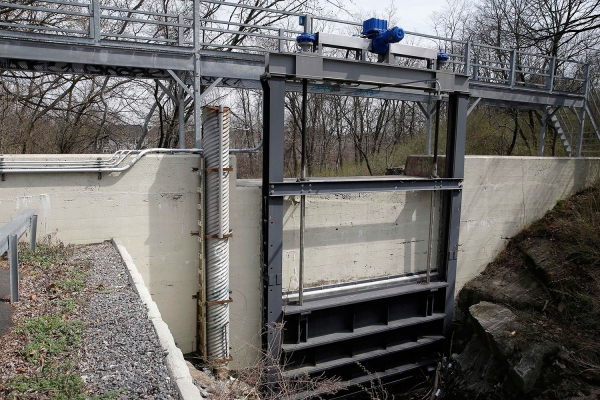
El alcalde de la ciudad, Paul Rosenberg, sugirió en ese momento que los piratas informáticos pudieron haber confundido la estructura con otra gran represa que lleva el mismo nombre, en Oregón. Esta se utiliza para la irrigación de numerosas granjas y allí una falla podría haber causado un daño serio a los residentes locales.
Es bastante posible que los piratas informáticos simplemente estuvieran practicando en una represa pequeña para luego llevar a cabo una invasión seria en una gran planta de energía hidroeléctrica o cualquier otro elemento del sistema energético de los EE. UU.
El ataque a la represa de Bowman Avenue fue reconocido como parte de una serie de hackeos a sistemas bancarios que llevaron a cabo con éxito siete hackers iraníes a lo largo del año (ataques DDoS). Durante este tiempo, se interrumpió el funcionamiento de 46 de las instituciones financieras más grandes del país, bloqueando las cuentas bancarias de cientos de miles de clientes.
Más tarde, se acusó al iraní Hamid Firoozi de ser parte de la serie de ataques cibernéticos a los bancos y a la represa de Bowman Avenue. Se descubrió que utilizó el método de "Google dorking" para buscar "vulnerabilidades" en el funcionamiento de la represa (posteriormente, la prensa local arremetió contra la corporación Google). Hamid Firoozi no estaba en territorio estadounidense. Dado que no existe un tratado de extradición de Irán a EE. UU., los hackers no recibieron penas reales.
2. Transporte público gratuito en San Francisco
El 25 de noviembre de 2016, apareció un mensaje en todos los terminales electrónicos de venta de billetes para el transporte público de San Francisco: "Has sido hackeado, todos los datos están encriptados". Todos los computadores con Windows pertenecientes a la Agencia de Transporte Público también fueron afectados. El software malicioso HDDCryptor (un ransomware que ataca el registro de inicio principal de computadoras Windows) llegó al controlador dominio de la organización.
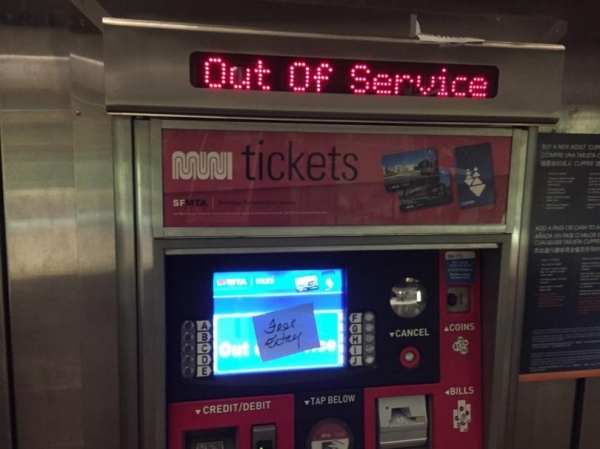
HDDCryptor encripta los discos duros locales y los archivos de red utilizando claves generadas aleatoriamente y luego reescribe el MBR de los discos duros para evitar un arranque correcto de los sistemas. El equipo, por lo general, se infecta debido a acciones de empleados que abrieron accidentalmente un archivo trampa en un correo electrónico, y luego el virus se propaga a través de la red.
Los delincuentes ofrecieron al gobierno local contactarse con ellos a través del correo cryptom27@yandex.com (sí, Yandex). Para obtener la clave de descifrado de todos los datos, exigieron 100 bitcoins (en ese momento aproximadamente 73 mil dólares). Los hackers también ofrecieron descifrar una máquina por un bitcoin, para demostrar que la recuperación era posible. Pero el gobierno manejó el virus por sí mismo, aunque tomó más de un día. Durante el tiempo de recuperación de toda la sistema, el acceso al metro fue gratuito.
«Abrimos las barreras como medida de precaución para minimizar el impacto de este ataque en los pasajeros», explicó el portavoz del municipio, Paul Rose.
Los criminales también afirmaron que habían accedido a 30 GB de documentos internos de la Agencia de Transporte de San Francisco y prometieron filtrarlos en la red si no se pagaba el rescate en 24 horas.
Por cierto, un año antes, el mismo estado sufrió un ataque al Centro Médico Presbiteriano de Hollywood. En ese entonces, los hackers recibieron 17 mil dólares para restaurar el acceso al sistema informático del hospital.
3. Sistema de alerta de emergencia en Dallas
En abril de 2017, en Dallas, a las 23:40, se activaron 156 sirenas de emergencia para alertar a la población sobre situaciones de emergencia. Solo pudieron apagarse dos horas después. Durante ese tiempo, el servicio 911 recibió miles de llamadas de preocupación de los residentes locales (pocos días antes del incidente, tres débiles tornados pasaron por el área de Dallas, destruyendo varias casas).
El sistema de alerta de emergencias fue instalado en Dallas en 2007, y las sirenas fueron proporcionadas por la empresa Federal Signal. Las autoridades no especificaron los detalles del funcionamiento de los sistemas, pero informaron que utiliza «señales tonales». Estas señales suelen ser transmitidas a través del servicio meteorológico mediante Dual-Tone Multi-Frequency (DTMF) o Audio Frequency Shift Keying (AFSK). Son comandos cifrados que se transmitieron en la frecuencia de 700 MHz.
Las autoridades de la ciudad sugirieron que los delincuentes grabaron señales de audio que se transmitieron durante la prueba del sistema de alerta, y luego las reprodujeron (un ataque clásico de repetición). Para llevar a cabo este ataque, los hackers solo necesitaban adquirir equipos de prueba para trabajar con radiofrecuencias, los cuales se pueden comprar sin problemas en tiendas especializadas.
Los expertos de la empresa de investigación Bastille señalaron que realizar un ataque así implica que los delincuentes han estudiado bien el funcionamiento de las alertas de emergencia de la ciudad, así como las frecuencias y códigos.
El alcalde de Dallas hizo una declaración al día siguiente, diciendo que encontrarían a los hackers y serían castigados, y que todos los sistemas de alerta en Texas serían modernizados. Sin embargo, los culpables no fueron encontrados.
***
El concepto de ciudades inteligentes conlleva serios riesgos. Si el sistema de gestión de la metrópoli es hackeado, los delincuentes obtendrán acceso remoto para controlar situaciones de tráfico y objetos estratégicamente importantes de la ciudad.Los riesgos también están asociados con el robo de bases de datos, que incluyen no solo información sobre toda la infraestructura de la ciudad, sino también datos personales de los residentes. No se puede olvidar el consumo excesivo de energía y la sobrecarga de las redes: todas las tecnologías dependen de los canales y nodos de comunicación, incluidos los requerimientos de electricidad.
El nivel de ansiedad de los propietarios de dispositivos IoT tiende a ser cero
En 2017, la empresa Trustlook realizó un estudio sobre el nivel de conciencia de los propietarios de dispositivos IoT acerca de su seguridad. Se encontró que el 35% de los encuestados no cambia la contraseña predeterminada (de fábrica) antes de comenzar a utilizar el dispositivo. Además, más de la mitad de los usuarios no instalan software de terceros para protegerse contra ataques de hackers. El 80% de los propietarios de dispositivos IoT nunca han oído hablar de la existencia del botnet Mirai.
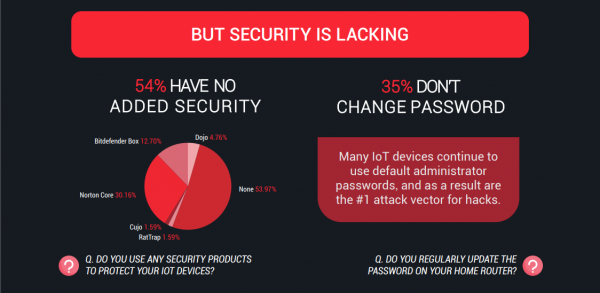
Con el desarrollo del Internet de las Cosas, la cantidad de ciberataques solo aumentará. Y mientras las empresas adquieren dispositivos "inteligentes", olvidando las reglas básicas de seguridad, los cibercriminales están obteniendo cada vez más oportunidades para ganar dinero a expensas de los usuarios desprevenidos. Por ejemplo, utilizan redes de dispositivos infectados para llevar a cabo ataques DDoS o como proxy.servidores para otras actividades malintencionadas. Y la mayoría de estos incidentes desagradables se pueden prevenir si se siguen reglas simples:
- Cambia la contraseña de fábrica antes de comenzar a utilizar el dispositivo.
- Instala un software de seguridad en Internet confiable en tus computadoras, tabletas y teléfonos inteligentes.
- Investiga antes de comprar. Los dispositivos se vuelven inteligentes porque recopilan muchos datos personales. Debes conocer qué tipo de información se recopilará, cómo se almacenará y protegerá, y si se compartirá con terceros.
- Verifica regularmente las actualizaciones del firmware en el sitio web del fabricante del dispositivo.
- No olvides auditar el registro de eventos (sobre todo, analizar todos los usos de los puertos USB).
Fuente: habr.com
