

Muchas organizaciones utilizan servicios en la nube o trasladan su equipo a
un centro de datos. ¿Qué tiene sentido dejar en la sala de servidores y cómo organizar mejor la protección del perímetro de la red de la oficina en esta situación?
Una vez todo estaba en un servidor.
Al principio del desarrollo de Runet, la mayoría de las empresas resolvían la cuestión de la infraestructura de TI más o menos de la misma manera: se asignaba un espacio, donde se instalaba un sistema de aire acondicionado y se concentraba casi todo el equipo de red y servidores.
El administrador del sistema configuraba uno o varios servidores en FreeBSD, Linux o OpenSolaris, etc. Luego, en esta "granja", lanzaba los servicios necesarios: desde el servidor web, correo corporativo hasta un servidor de intercambio de archivos.
Cuando una empresa crece y se desarrolla, inevitablemente se enfrenta a la situación en la que la sala de servidores ya no cumple con los requisitos. Si hay dinero, se puede construir un centro de datos propio. Puede que sea más beneficioso alquilar racks en centros de datos comerciales. Una alimentación eléctrica de calidad basada en DRUPS, un sistema de climatización industrial, un equipo completo de especialistas altamente especializados: estas cosas rara vez están disponibles en el caso de una sala de servidores de oficina.
A medida que las grandes empresas avanzan, en la mente de la dirección de empresas medianas y pequeñas se produce gradualmente un cambio de la psicología de "todo lo mío lo llevo conmigo" y "mi casa es mi fortaleza" a "delegar y no sufrir".
Para las pequeñas empresas, esta opción de "delegar" la ofrecen los proveedores de nube. Si antes tener un servidor de correo propio era algo natural para una empresa de 40 personas, hoy el servicio de Google atrae a todos aquellos que antes no concebían su trabajo sin su propio Sendmail o Postfix.
Las soluciones virtuales han sido de gran ayuda en este "realojo". Si antes de su aparición era necesario transportar todo un servidor físico, o configurar todo en un nuevo "hardware", ahora basta con trasladar la imagen de la máquina virtual.
¿Qué quedará en esa pequeña habitación con aire acondicionado?
En primer lugar, se trata de equipos de red, tanto activos como pasivos. A menudo, lo que se entiende por el rimbombante término 'servidor' son los switches con restos de equipos de red. Y para tales casos no se requiere un espacio especial con un potente sistema de climatización, alimentación eléctrica, etc.
El segundo grupo de equipos que aún es difícil de eliminar de la sala de servidores son las puertas de enlace.
de seguridad.
¿Pero qué tipo de puertas de enlace son estas? Como se mencionó anteriormente, si en un pasado reciente el administrador de sistemas disponía de uno o varios servidores donde podía desplegar lo que deseara, ahora esa luxuria puede no estar disponible.
Sin embargo, la necesidad de protegerse contra amenazas externas no ha desaparecido. Se pueden, por supuesto, trasladar todos los servicios y el equipo necesario a un centro de datos y dirigir el tráfico desde tal puerta de enlace a la red de oficina a través de un canal seguro, por ejemplo, mediante VPN.
Este esquema, a primera vista, parece atractivo, si no fuera por el aumento de la carga en los canales existentes. Si no hay deseo de pagar por un canal más 'grueso', esto no es exactamente lo que se necesita.
Otra opción es adquirir un dispositivo especializado para proteger el tráfico, cuya arquitectura, debido a su enfoque específico, permite prescindir de componentes energéticamente demandantes y que generan calor.
No se necesitará un 'zoológico'.
Con la ausencia de una sala de servidores clásica, es mucho mejor obtener varios servicios 'en una sola caja' que criar un 'zoológico' en un espacio pequeño, o incluso dentro de un pequeño armario de red. Además, la solución debe ser económica, comprobada y contar con un soporte adecuado en ruso.
Nota. En este momento estamos hablando de oficinas muy pequeñas, medianas y más grandes. No consideramos a las grandes empresas que construyen sus propios centros de datos, ya que en un solo artículo 'no se puede abarcar lo inabarcable'.
Y para cada caso, Zyxel ya tiene una solución, además, dentro de una misma línea de productos. En resumen, no se necesitará un 'zoológico'.
Puertas de enlace de seguridad ZyWALL ATP.
Anteriormente, ya hablamos sobre los principios de funcionamiento de tales dispositivos tomando como ejemplo. , Su principal característica radica en la combinación de un firewall con el servicio de seguridad en la nube Zyxel Cloud. Gracias a esta distribución de funciones, ZyWALL ATP aborda una amplia gama de cuestiones de protección perimetral, sin requerir recursos de hardware adicionales.
La lista de funciones de protección es bastante amplia (ver tabla 1), incluyendo herramientas analíticas de SecuReporter y Sandboxing, una 'sandbox' para el análisis previo del contenido descargado.
Cabe destacar una vez más: en este caso, simplemente trasladamos los servicios de la oficina local a la nube. Todo lo demás lo gestiona Zyxel Cloud de forma anónima. Además de la comodidad, este enfoque proporciona una protección efectiva contra amenazas de día cero gracias al aprendizaje automático y al intercambio de información entre los gateways ATP de todo el mundo. Se ha construido una red neuronal para la protección.
: 'Al detectar un archivo desconocido, Cloud Query verifica rápidamente (en cuestión de segundos) su hash contra la base de datos en la nube y determina si es peligroso o no. Para el funcionamiento de este servicio se requiere un mínimo de recursos de red, por lo que no disminuye el rendimiento del dispositivo. La efectividad de la protección contra amenazas se asegura mediante el uso de una base de datos en la nube que se actualiza constantemente y que contiene datos sobre miles de millones de amenazas. La consulta en la nube también acelera el funcionamiento de las funciones inteligentes de detección de nuevas amenazas de Zyxel Security Cloud, lo que refuerza la protección contra el malware de cada firewall ATP.'
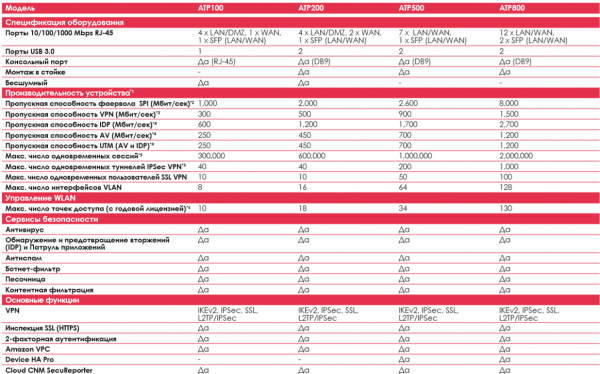
Tabla 1. Especificaciones técnicas de la serie ZyWALL ATP.
Notas:
(1) El rendimiento real depende en gran medida del estado de la red y de las aplicaciones activas.
(2) La capacidad máxima se basa en el RFC 2544 (paquetes UDP de 1,518 bytes).
(3) La capacidad medida de VPN se basa en el RFC 2544 (paquetes UDP de 1,424 bytes).
(4) Las métricas de capacidad AV e IDP utilizan un estándar de la industria para la prueba de rendimiento HTTP (paquetes HTTP de 1,460 bytes). Las pruebas se realizaron en modo multihilo.
(5) Al medir el límite máximo de sesiones se utilizó una herramienta estándar de la industria: IXIA IxLoad testing tool.
(6) Los resultados de la prueba de velocidad de conexión con WAN de 1 Gbps se realizaron en condiciones reales y pueden tener pequeñas variaciones dependiendo de la calidad del canal.
(7): Después de que expire el Gold Pack, solo se admitirán 2 AP.
(8): Se pueden habilitar o ampliar las funcionalidades adquiriendo licencias adicionales para los servicios de Zyxel.
Tenga en cuenta el conjunto de servicios VPN admitidos. Prácticamente todo lo necesario para la conexión con la sede o la oficina en casa ya está 'todo en uno', por lo que se puede recomendar este dispositivo con confianza tanto como punto final de conexión para una sucursal como para apoyar el trabajo remoto de los empleados.
Soluciones para pequeñas oficinas
Las pequeñas oficinas se pueden dividir aproximadamente en dos grupos: empresas independientes y sucursales de grandes compañías.
Las independientes son empresas que han surgido recientemente y aquellas que están destinadas a seguir siendo pequeñas. Por ejemplo, estudios de diseño, estudios de arquitectura, redacciones de pequeños medios de comunicación, etc. Estas unidades comerciales suelen utilizar servicios en la nube, como mínimo correo electrónico y un servicio de intercambio de archivos.
Las sucursales de organizaciones más grandes, para ellas lo principal es tener una conexión estable con la oficina central. Todo lo demás se encuentra en el 'Centro'.
A menudo, estas 'pequeñas' necesitan una interfaz simple para la gestión. A menudo, el administrador de red de la sede no tiene la posibilidad de ir rápidamente a lugares lejanos para resolver el problema de una nueva sucursal. Las pequeñas empresas locales no tienen esa posibilidad en absoluto. Se ven obligadas a recurrir a los servicios de un 'administrador ocasional'. Para tales casos es necesario gestionar según el principio de 'cuanto más simple, más confiable'.
Para pequeñas oficinas, tiene sentido utilizar los modelos ZyWALL ATP100 y ZyWALL ATP200.
Puerta de enlace de red
ATP100 La principal diferencia con su hermano mayor ( .
ATP200Figura 1. ZyWALL ATP100.
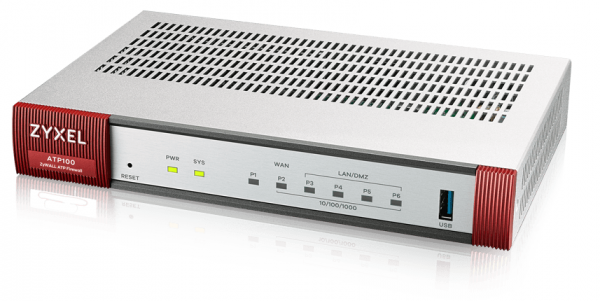
Entre las características constructivas, ATP100 y ATP200 son modelos sin ventilador. ¿Por qué es bueno esto? En primer lugar, no hay ruido, en segundo lugar, no hay necesidad de cambiar el ventilador. En una situación con un 'administrador ocasional', este es un indicador bastante importante.
Figura 2. ZyWALL ATP200.
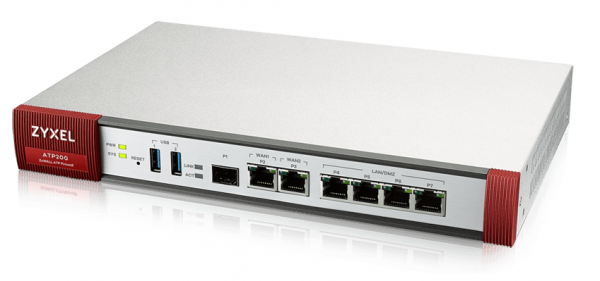
El modelo ATP200 admite dos puertos WAN y puede conectarse a dos líneas independientes, por ejemplo, de diferentes proveedores.
El modelo ATP200 admite dos puertos WAN y puede conectarse a dos líneas independientes, por ejemplo, de diferentes proveedores.
Como se mencionó anteriormente, lo más importante para una pequeña oficina, después de un suministro eléctrico estable, es una conexión confiable. Desafortunadamente, los proveedores locales no siempre pueden garantizar la ausencia de fallos. Es necesario buscar opciones de respaldo.
¡IMPORTANTE! Además de los puertos WAN especiales en los modelos ATP, hay puertos USB a los que se pueden conectar módems USB y utilizarlos como WAN. Esta opción está disponible para todos los ATP.
Si el dispositivo tiene un puerto SFP, también se puede utilizar como WAN. Esta característica está disponible para todos los ATP.
Aquí hay un truco de la empresa Zyxel.
Empresas medianas
Para empresas medianas, Zyxel tiene su propio hardware bastante bueno —
Es un gateway de nueva generación con protección avanzada contra amenazas en evolución.
De las características interesantes:
7 puertos configurables permiten una configuración flexible, por ejemplo, 2 WAN, 2 DMZ y 3 puertos LAN al conectar 3 VLAN separadas para uso interno. También hay 1 puerto SFP.
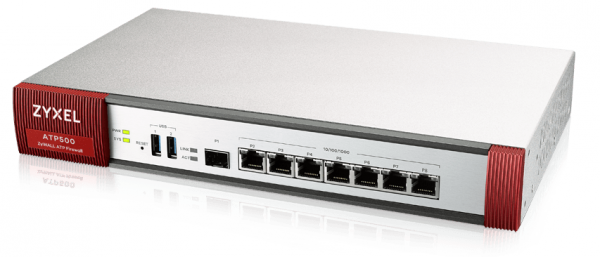
Figura 3. ZyWALL ATP500.
Hay una opción para trabajar en modo de clúster de alta disponibilidad Device HA Pro con dos ZyWALL ATP500. Si uno falla, el segundo seguirá asegurando la conexión.
Usando las funciones del ATP500 al "máximo", se puede obtener una conexión flexible,
altamente confiable y segura con el mundo exterior o un nodo específico, por ejemplo,
la sede.
Oficinas más grandes
Para ellas se recomienda la versión más potente de esta línea — ATP800.
Este modelo tiene una cantidad bastante decente de puertos: 12 RJ-45 y 2 SFP, todos pueden configurarse en modo WAN, LAN o DNZ, lo que permite utilizar varias WLAN, organizar varias DMZ y aún queda la posibilidad de salir a la red externa para una infraestructura interna compleja. Es adecuado para oficinas bastante grandes con una red desarrollada y altas exigencias de seguridad y control de acceso.
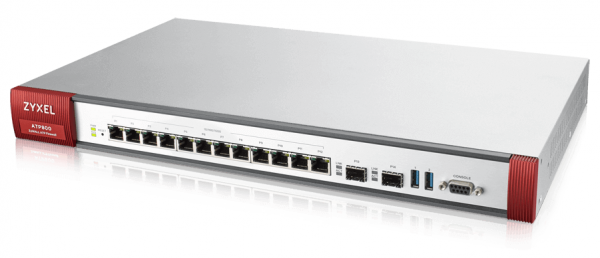
Figura 4. ZyWALL ATP800.
También vale la pena destacar que este modelo se recomienda adquirir con una tendencia de "crecimiento". Si se planea el crecimiento de la empresa, como el desarrollo de una red de tiendas local, tiene sentido adquirir un modelo más potente desde el principio, para no gastar dinero dos veces.
Como vemos, incluso en las condiciones más espartanas se puede garantizar un buen nivel de protección, resistencia y flexibilidad en el trabajo.
Soporte técnico, consejos, discusiones, noticias, promociones y anuncios — a nosotros en Telegram!
Enlaces útiles
Fuente: habr.com
