

Bienvenido a la tercera publicación de una serie de artículos dedicados a Cisco ISE. A continuación se presentan los enlaces a todos los artículos de la serie:
En esta publicación, te espera una inmersión en el acceso de invitados, así como una guía paso a paso para integrar Cisco ISE y FortiGate para configurar FortiAP, el punto de acceso de Fortinet (en general, cualquier dispositivo que soporte RADIUS CoA — Change of Authorization).
Además, adjunto nuestros artículos .
Nota: Los dispositivos SMB de Check Point no soportan RADIUS CoA.
Maravilloso en inglés describe cómo crear acceso de invitados usando Cisco ISE en Cisco WLC (Wireless Controller). ¡Vamos a profundizar!
1. Introducción
El acceso de invitados (portal) permite proporcionar acceso a Internet o a recursos internos para invitados y usuarios a los que no deseas permitir el ingreso a tu red local. Existen 3 tipos predefinidos de portal de invitados (Guest portal):
Hotspot Guest portal — el acceso a la red se proporciona a los invitados sin datos de inicio de sesión. Normalmente, se requiere que los usuarios acepten la “Política de uso y privacidad” de la empresa antes de obtener acceso a la red.
Sponsored-Guest portal — el acceso a la red y los datos de inicio de sesión deben ser proporcionados por un patrocinador, el usuario responsable de crear cuentas de invitados en Cisco ISE.
Self-Registered Guest portal — en este caso, los invitados utilizan datos de inicio de sesión existentes o crean su propia cuenta con datos de inicio de sesión, sin embargo, se requiere la confirmación del patrocinador para obtener acceso a la red.
En Cisco ISE se pueden desplegar múltiples portales simultáneamente. Por defecto, en el portal de invitados, el usuario verá el logotipo de Cisco y frases estándar generales. Todo esto se puede personalizar e incluso se puede establecer que se muestre publicidad obligatoria antes de obtener acceso.
La configuración del acceso de invitados se puede dividir en 4 etapas principales: configurar FortiAP, establecer conectividad entre Cisco ISE y FortiAP, crear el portal de invitados y configurar la política de acceso.
2. Configuración de FortiAP en FortiGate
FortiGate es el controlador de puntos de acceso y todas las configuraciones se realizan en él. Los puntos de acceso FortiAP soportan PoE, así que en cuanto lo conectes a la red por Ethernet, puedes comenzar la configuración.
1) En FortiGate, ve a la pestaña WiFi & Switch Controller > Managed FortiAPs > Create New > Managed APUtilizando el número de serie único del punto de acceso, que se encuentra en el propio punto de acceso, agréguelo como objeto. También puede detectarse automáticamente y entonces presione Autorizar con el botón derecho del ratón.
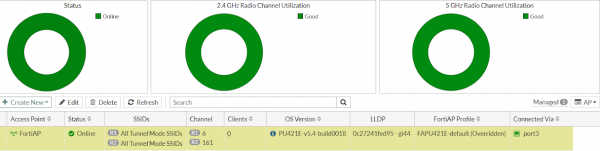
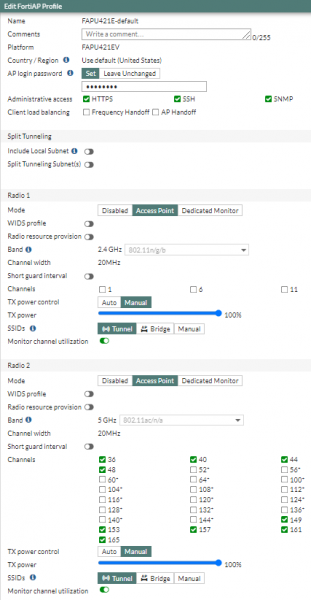
2) La configuración de FortiAP puede ser por defecto, por ejemplo, mantenga como en la captura de pantalla. Se recomienda encarecidamente habilitar el modo de 5 GHz, ya que algunos dispositivos no son compatibles con 2.4 GHz.
3) Luego, en la pestaña WiFi & Switch Controller > Perfiles de FortiAP > Crear Nuevo creamos un perfil de configuración para el punto de acceso (versión del protocolo 802.11, modo SSID, frecuencia del canal y su cantidad).
Ejemplo de configuración de FortiAP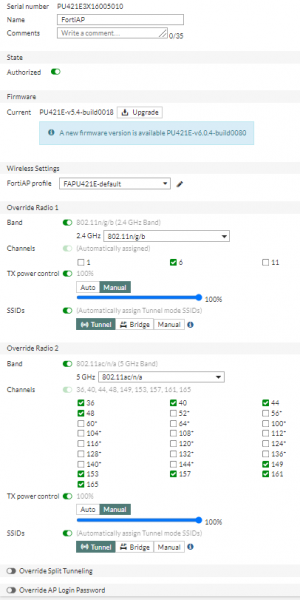
4) El siguiente paso es crear el SSID. Vaya a la pestaña WiFi & Switch Controller > SSIDs > Crear Nuevo > SSID. Aquí, de lo importante se debe configurar:
el espacio de direcciones para el WLAN de invitados — IP/Netmask
Contabilidad RADIUS y Conexión de Fabric Segura en el campo Acceso Administrativo
Opción Detección de Dispositivos
SSID y opción Broadcast SSID
Configuración del Modo de Seguridad > Portal de Captura
Portal de Autenticación — Externo e insertar el enlace al portal de huéspedes creado desde Cisco ISE del p. 20
Grupo de Usuarios — Grupo de Invitados — Externo — agregar RADIUS en Cisco ISE (p. 6 en adelante)
Ejemplo de configuración del SSID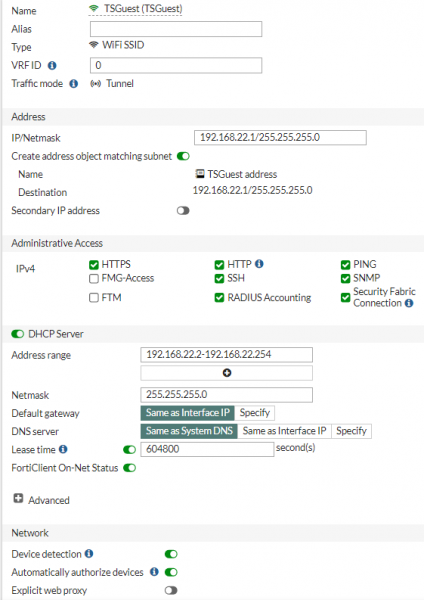
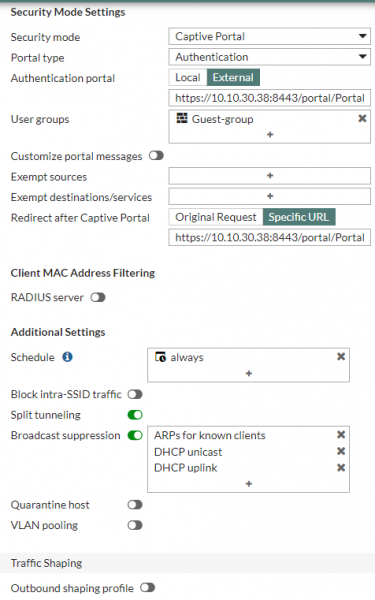
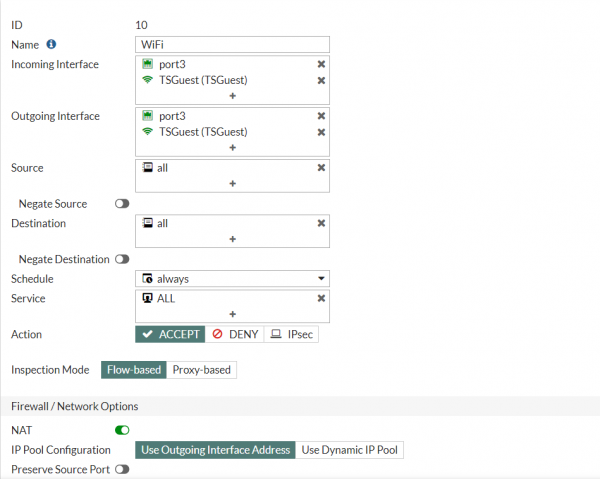
5) Luego, debe crear reglas en la política de acceso en FortiGate. Vaya a la pestaña Política & Objetos > Política de Firewall y cree una regla del siguiente tipo:
3. Configuración de RADIUS
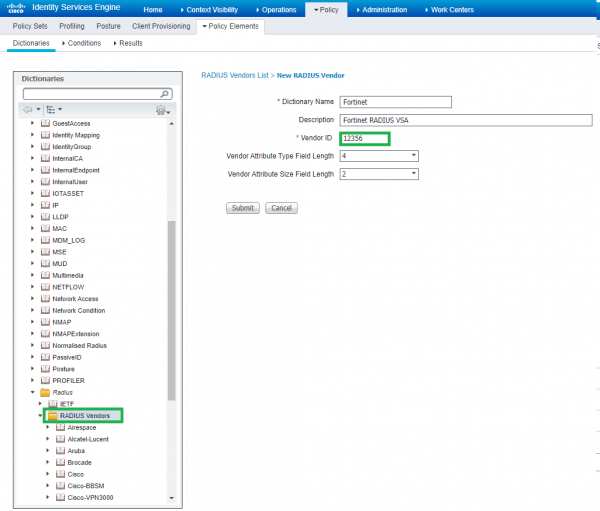
6) Acceda a la interfaz web de Cisco ISE en la pestaña Política > Elementos de Política > Diccionarios > Sistema > RADIUS > Vendedores de RADIUS > Agregar. En esta pestaña, agregaremos a la lista de protocolos RADIUS compatibles de Fortinet, ya que casi todos los vendedores tienen sus propios atributos específicos — VSA (Atributos Específicos del Vendedor).
La lista de atributos RADIUS de Fortinet se puede encontrar . Los VSA se diferencian por el número único de ID del Vendedor. Para Fortinet, este ID = 12356. Completo El VSA fue publicado por la organización IANA.
7) Asignamos un nombre al diccionario, indicando ID del Vendedor (12356) y hacemos clic en Enviar.
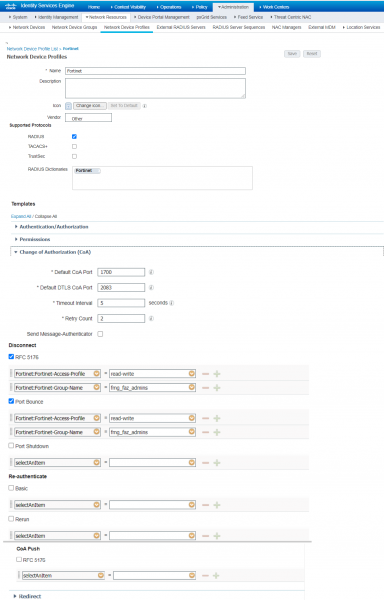
8) Luego, vamos a Administración > Perfiles de Dispositivo de Red > Agregar y creamos un nuevo perfil de dispositivo. En el campo Diccionarios RADIUS, debe seleccionar el diccionario RADIUS de Fortinet previamente creado y elegir métodos CoA para usarlos más tarde en la política de ISE. Elegí RFC 5176 y Port Bounce (apagado/encendido de la interfaz de red) y los VSA correspondientes:
Fortinet-Access-Profile = read-write
Fortinet-Group-Name = fmg_faz_admins
9) A continuación, debe agregar FortiGate para la conectividad con ISE. Para ello, visite la pestaña Administración > Recursos de Red > Perfiles de Dispositivo de Red > Agregar. Los campos a modificar son Nombre, Vendedor, Diccionarios RADIUS (La Dirección IP utilizada es FortiGate, no FortiAP).
Ejemplo de configuración de RADIUS desde ISE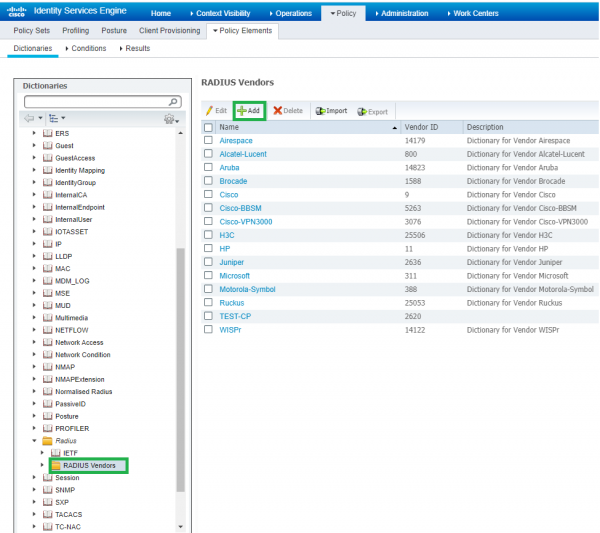
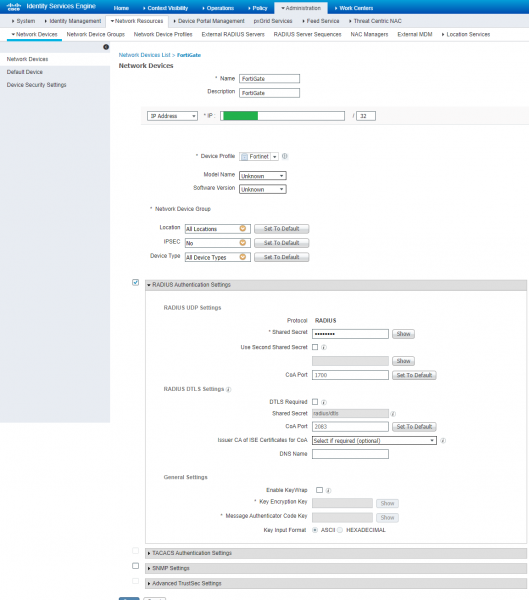
10) A continuación, configure RADIUS en FortiGate. En la interfaz web de FortiGate, vaya a User & Authentication > RADIUS Servers > Create New. Indique el nombre, la dirección IP y el Shared secret (contraseña) del punto anterior. Luego haga clic en Test User Credentials y escriba cualquier credencial que pueda extraerse a través de RADIUS (por ejemplo, un usuario local en Cisco ISE).
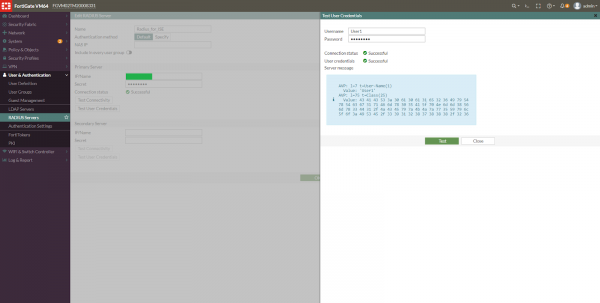
11) Agregue el servidor RADIUS al grupo Guest-Group (si no existe, créelo) así como a la fuente externa de usuarios.
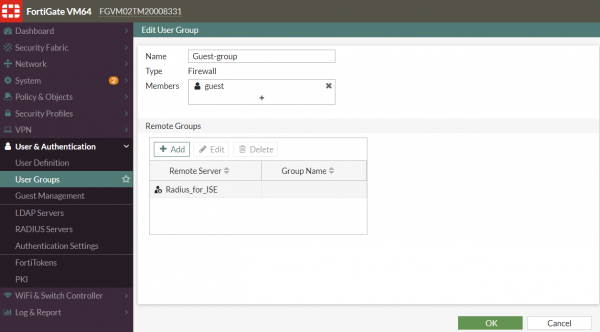
12) No olvide agregar el grupo Guest-Group al SSID que creamos anteriormente en el punto 4.
4. Configuración de usuarios de autenticación
13) Opcionalmente, puede importar un certificado al portal de invitados ISE o crear un certificado autofirmado en la pestaña Work Centers > Guest Access > Administration > Certification > System Certificates.
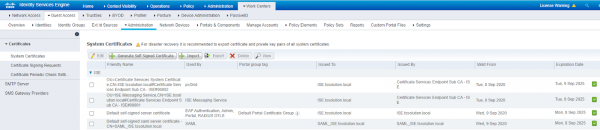
14) Luego, en la pestaña Work Centers > Guest Access > Identity Groups > User Identity Groups > Add cree un nuevo grupo de usuarios para acceso de invitados, o utilice los creados por defecto.
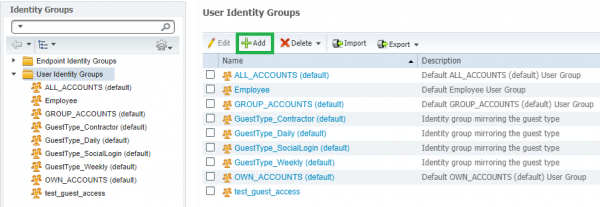
15) Luego, en la pestaña Administration > Identities cree usuarios invitados y agréguelo a los grupos del punto anterior. Si desea utilizar cuentas externas, omita este paso.
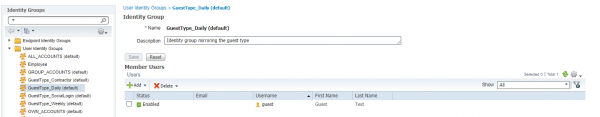
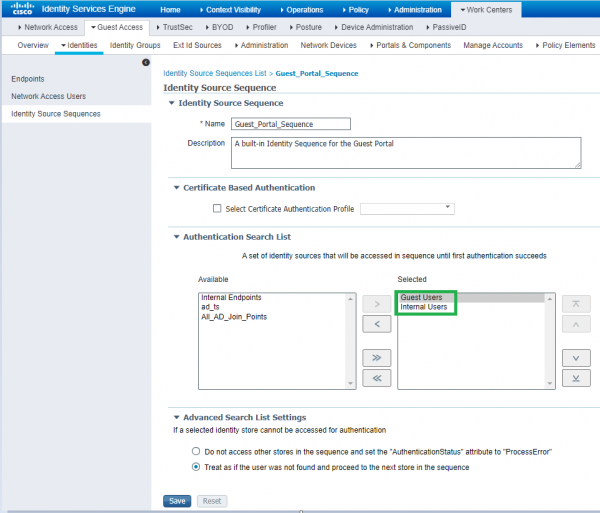
16) Luego, vayamos a la configuración Work Centers > Guest Access > Identities > Identity Source Sequence > Guest Portal Sequence — esta es la secuencia de autenticación preestablecida para los usuarios invitados. Y en el campo Authentication Search List seleccione el orden de autenticación de los usuarios.
17) Para notificar a los invitados con una contraseña de un solo uso, se pueden configurar proveedores de SMS o un servidor SMTP para este propósito. Vaya a la pestaña Work Centers > Guest Access > Administration > SMTP Server o SMS Gateway Providers para estas configuraciones. En el caso del servidor SMTP, se necesita crear una cuenta para ISE y proporcionar los datos en esta pestaña.
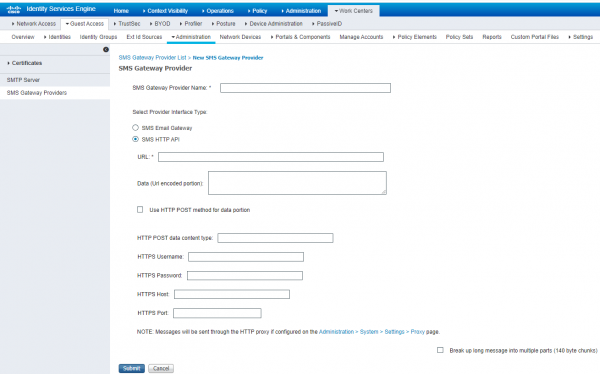
18) Para las notificaciones por SMS, use la pestaña correspondiente. ISE tiene perfiles preestablecidos de proveedores de SMS populares, pero es mejor crear el suyo. Utilice estos perfiles como ejemplo de configuración SMS Email Gatewayo SMS HTTP API.
Ejemplo de configuración del servidor SMTP y del gateway SMS para una contraseña de un solo uso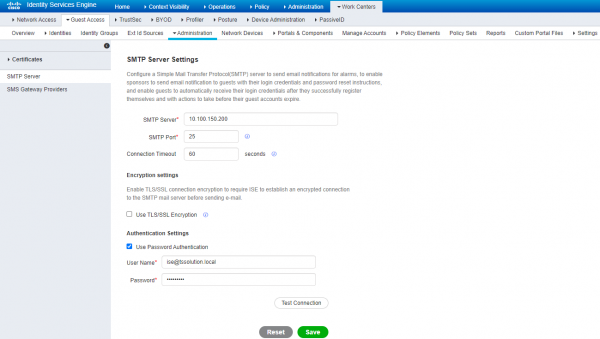
5. Configuración del portal de invitados
19) Como se mencionó al principio, hay 3 tipos de portales de invitados preinstalados: Hotspot, Patrocinado, Auto-Registrado. Te sugiero elegir la tercera opción, ya que es la más común. En cualquier caso, la configuración es en gran medida similar. Así que pasemos a la pestaña Centros de Trabajo > Acceso de Invitados > Portales y Componentes > Portales de Invitados > Portal de Invitados Auto-Registrado (predeterminado).
20) A continuación, en la pestaña Personalización de la Página del Portal, selecciona “Ver en Español — Español”, para que el portal se muestre en español. Puedes modificar el texto de cualquier pestaña, agregar tu logo y mucho más. En la esquina derecha, hay una vista previa del portal de invitados para una visualización más conveniente.
Ejemplo de configuración del portal de invitados con auto-registro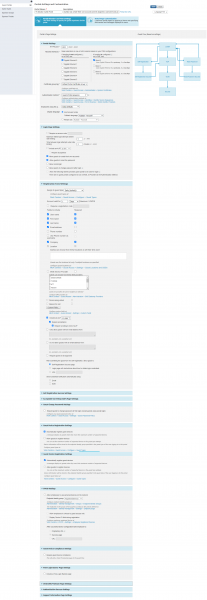
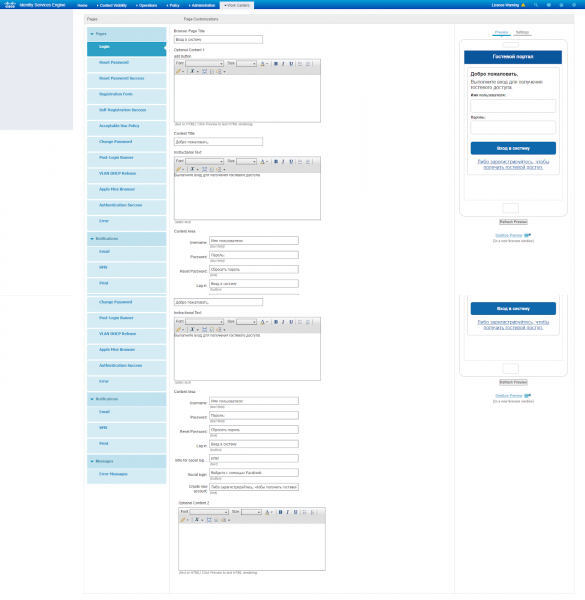
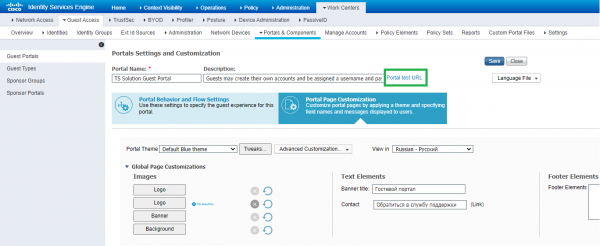
21) Haz clic en la frase “URL de prueba del portal” y copia la URL del portal en SSID en FortiGate en el paso 4. Un ejemplo de cómo se verá la URL
Para que se muestre tu dominio, debes cargar el certificado en el portal de invitados, consulta el paso 13.
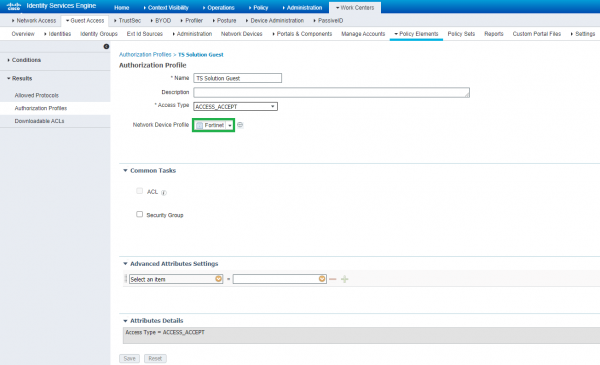
22) Ve a la pestaña Centros de Trabajo > Acceso de Invitados > Elementos de Política > Resultados > Perfiles de Autorización > Agregar para crear un perfil de autorización para el perfil de dispositivo de red creado anteriormente. 23) En la pestaña
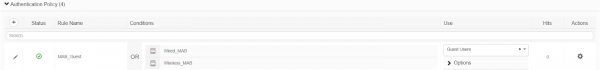
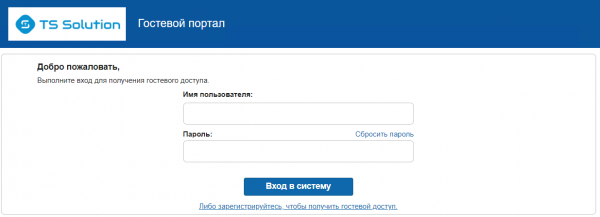
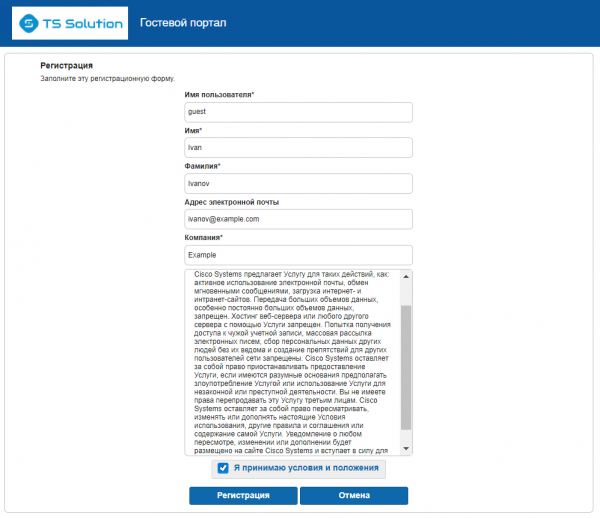
Centros de Trabajo > Acceso de Invitados > Conjuntos de Políticas edita la política de acceso para los usuarios de WiFi. 24) Intentemos conectarnos al SSID de invitados. Me redirige de inmediato a la página de inicio de sesión. Aquí puedes iniciar sesión con una cuenta de invitado, creada localmente en ISE, o registrarte como usuario invitado.

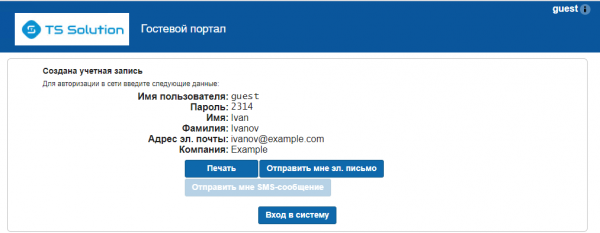
25) Si elegiste la opción de auto-registro, los datos de inicio de sesión temporales se pueden enviar por correo electrónico, a través de SMS o imprimir.
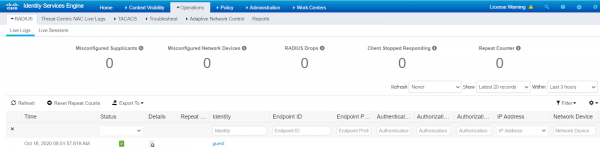
26) En la pestaña RADIUS > Registros en Vivo en Cisco ISE verás los registros de inicio de sesión correspondientes.
6. Conclusión
En este extenso artículo hemos configurado con éxito el acceso de invitados en Cisco ISE, donde FortiGate actúa como controlador de puntos de acceso y FortiAP como punto de acceso. Resultó ser una integración poco común, que demuestra una vez más la amplia aplicación de ISE.
Para probar Cisco ISE, contacta a
, así como mantente al tanto de nuestras actualizaciones en nuestros canales ( 🥇Cisco ISE: Configuración del acceso de invitados en FortiAP. Parte 3 | ProHoster, , , , ).
Fuente: habr.com
