

Bienvenido a la segunda publicación de este ciclo de artículos dedicados a Cisco ISE. En la primera se discutieron las ventajas y diferencias de las soluciones de Control de Acceso a la Red (NAC) frente a las AAA estándar, la singularidad de Cisco ISE, su arquitectura y el proceso de instalación del producto.
En este artículo profundizaremos en la creación de cuentas de usuario, la adición de servidores LDAP y la integración con Microsoft Active Directory, así como en los matices al trabajar con PassiveID. Antes de leer, se recomienda encarecidamente consultar con .
1. Un poco de terminología
Identidad de Usuario — una cuenta de usuario que contiene información sobre el usuario y forma sus credenciales para acceder a la red. Los siguientes parámetros suelen especificarse en la Identidad de Usuario: nombre de usuario, dirección de correo electrónico, contraseña, descripción de la cuenta, grupo de usuarios y rol.
Grupos de Usuarios — los grupos de usuarios son un conjunto de usuarios individuales que tienen un conjunto común de privilegios, que les permiten acceder a un conjunto específico de servicios y funciones de Cisco ISE.
Grupos de Identidad de Usuario — grupos de usuarios predefinidos que ya tienen cierta información y roles. Existen los siguientes Grupos de Identidad de Usuario por defecto, a los cuales se les pueden agregar usuarios y grupos de usuarios: Empleado, SponsorAllAccount, SponsorGroupAccounts, SponsorOwnAccounts (cuentas de patrocinador para la gestión del portal de invitados), Invitado, InvitadoActivado.
Rol de Usuario — el rol de usuario es un conjunto de permisos que determina qué tareas puede realizar el usuario y a qué servicios puede acceder. A menudo, el rol del usuario está asociado a un grupo de usuarios.
Además, cada usuario y grupo de usuarios tiene atributos adicionales que permiten destacar y definir más específicamente a ese usuario (grupo de usuarios). Más información en .
2. Creación de usuarios locales
1) En Cisco ISE hay una opción para crear usuarios locales y usarlos en políticas de acceso o incluso asignarles un rol de administración del producto. Seleccione Administración → Gestión de Identidades → Identidades → Usuarios → Agregar.
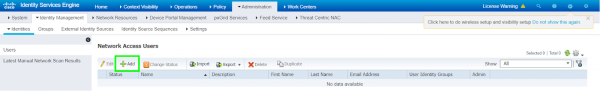 Figura 1. Agregando un usuario local en Cisco ISE
2) En la ventana emergente, cree un usuario local, establezca una contraseña y otros parámetros comprensibles.
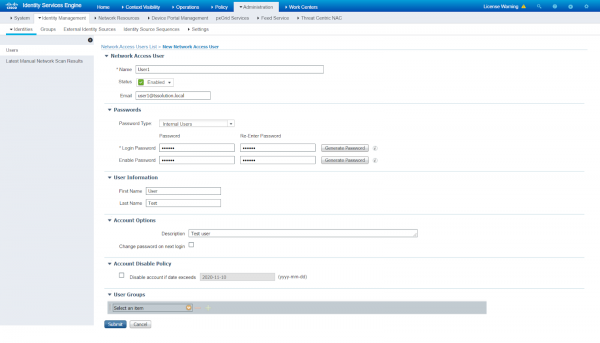 Figura 2. Creación de un usuario local en Cisco ISE
3) También se pueden importar usuarios. En esta misma pestaña Administración → Gestión de Identidades → Identidades → Usuarios seleccione la opción Importar y cargue un archivo csv o txt con los usuarios. Para obtener una plantilla, seleccione Generar una Plantilla, a continuación, debe completarla con la información de los usuarios en el formato adecuado.
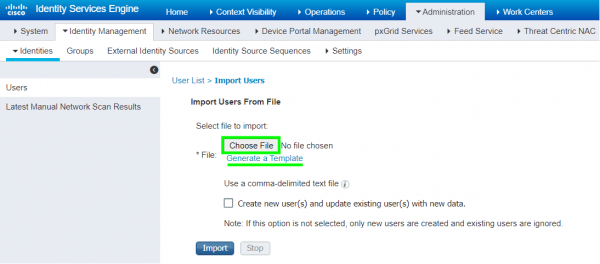 Figura 3. Importación de usuarios en Cisco ISE
3. Adición de servidores LDAP
Recuerde que LDAP es un protocolo de aplicación popular que permite obtener información, realizar autenticación, buscar cuentas en servidores LDAP, y opera en el puerto 389 o 636 (SSL). Ejemplos destacados de servidores LDAP son Active Directory, Sun Directory, Novell eDirectory y OpenLDAP. Cada entrada en el directorio LDAP se define mediante DN (Nombre Distinguido) y para formar la política de acceso surge la necesidad de recuperar (retrieval) cuentas, grupos de usuarios y atributos.
En Cisco ISE, se puede configurar el acceso a múltiples servidores LDAP, implementando así redundancia. En caso de que el servidor LDAP primario no esté disponible, ISE intentará conectarse al servidor secundario y así sucesivamente. Además, si hay 2 PANs, se puede dar prioridad a un LDAP para el PAN primario y a otro LDAP para el secundario.
ISE admite 2 tipos de búsqueda (lookup) al trabajar con servidores LDAP: Búsqueda de Usuario (User Lookup) y Búsqueda por Dirección MAC (MAC Address Lookup). La Búsqueda de Usuario permite buscar en la base de datos LDAP y obtener la siguiente información sin autenticación: usuarios y sus atributos, grupos de usuarios. La Búsqueda por Dirección MAC permite también, sin autenticación, realizar búsquedas por dirección MAC en los directorios LDAP y obtener información del dispositivo, grupo de dispositivos por direcciones MAC y otros atributos específicos.
Como ejemplo de integración, agregaremos Active Directory en Cisco ISE como servidor LDAP.
1) Vaya a la pestaña Administración → Gestión de Identidades → Fuentes de Identidad Externas → LDAP → Agregar.
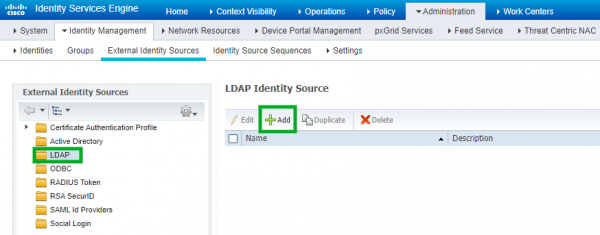 Figura 4. Adición de servidor LDAP
2) En el panel General especifique el nombre del servidor LDAP y el esquema (en nuestro caso Active Directory).
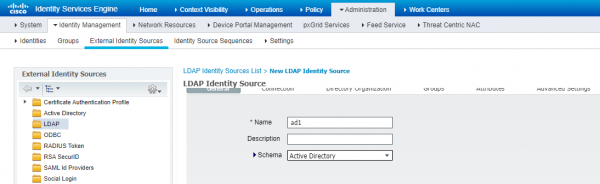 Figura 5. Adición de servidor LDAP con esquema Active Directory
3) A continuación, dirígete a Connection la pestaña y especifica Hostname/IP address del servidor AD, puerto (389 — LDAP, 636 — SSL LDAP), credenciales del administrador del dominio (Admin DN — DN completo), los demás parámetros se pueden dejar por defecto.
Nota: use los datos del dominio del admin para evitar problemas potenciales.
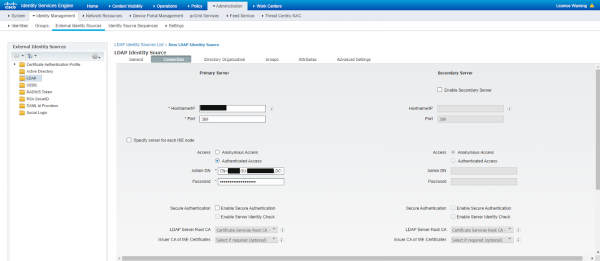 Figura 6. Introducción de datos del servidor LDAP
4) En la pestaña Organización del Directorio se debe especificar el ámbito de los directorios a través de DN, desde donde extraer usuarios y grupos de usuarios.
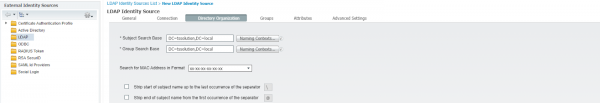 Figura 7. Definición de directorios desde los cuales se deben importar los grupos de usuarios
5) Vaya a la ventana Grupos → Agregar → Seleccionar Grupos del Directorio para seleccionar la importación de grupos desde el servidor LDAP.
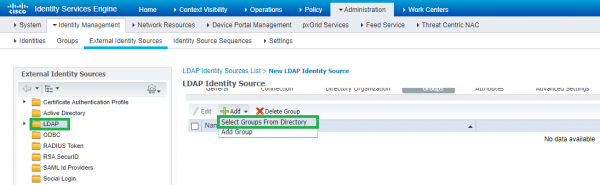 Figura 8. Adición de grupos del servidor LDAP
6) En la ventana emergente haga clic en Recuperar grupos. Si los grupos se han importado, significa que los pasos preliminares se han completado con éxito. De lo contrario, intente con otro administrador y verifique la conectividad de ISE con el servidor LDAP a través del protocolo LDAP.
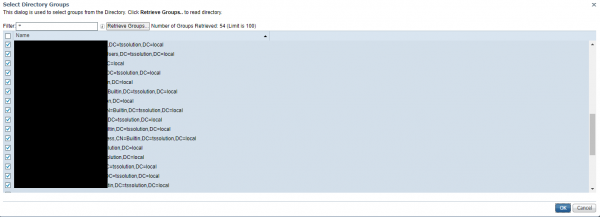 Figura 9. Lista de grupos de usuarios importados
7) En la pestaña Atributos puede opcionalmente especificar qué atributos del servidor LDAP se deben importar, y en la ventana Configuración Avanzada active la opción Habilitar Cambio de Contraseña, que obligará a los usuarios a cambiar su contraseña si ha expirado o ha sido restablecida. En cualquier caso, haga clic en Enviar para continuar.
8) El servidor LDAP aparecerá en la pestaña correspondiente y puede ser utilizado posteriormente para formar políticas de acceso.
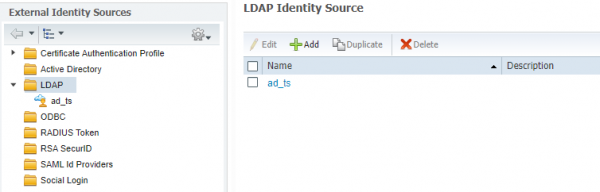 Figura 10. Lista de servidores LDAP añadidos
4. Integración con Active Directory
1) Al agregar el servidor Microsoft Active Directory como servidor LDAP, hemos obtenido usuarios, grupos de usuarios, pero no registros. A continuación, propongo configurar una integración completa de AD con Cisco ISE. Vaya a la pestaña Administración → Gestión de Identidad → Fuentes de Identidad Externas → Active Directory → Agregar.
Nota: para una integración exitosa con AD, ISE debe estar en el dominio y tener conectividad completa con los servidores DNS, NTP y AD; de lo contrario, no funcionará.
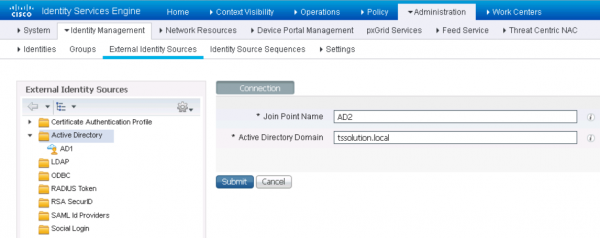 Figura 11. Adición del servidor Active Directory
2) En la ventana emergente, ingrese los datos del administrador del dominio y marque la casilla Almacenar Credenciales. Adicionalmente, puede especificar OU (Unidad Organizativa) si ISE se encuentra en algún OU específico. Luego, deberá seleccionar los nodos Cisco ISE que desea conectar con el dominio.
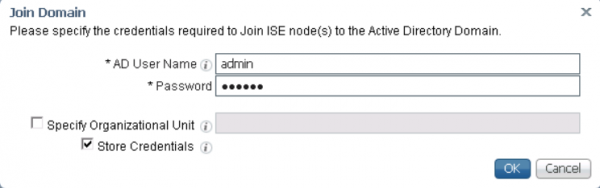 Figura 12. Introducción de credenciales
3) Antes de agregar los controladores de dominio, asegúrese de que en PSN, en la pestaña Administración → Sistema → Despliegue esté habilitada la opción Servicio de Identidad Pasiva. PassiveID — opción que permite traducir Usuario a IP y viceversa. PassiveID obtiene información de AD a través de WMI, agentes AD específicos o el puerto SPAN en el switch (no la mejor opción).
Nota: Para verificar el estado de Passive ID, introduzca en la consola de ISE mostrar estado de la aplicación ise | incluir PassiveID.
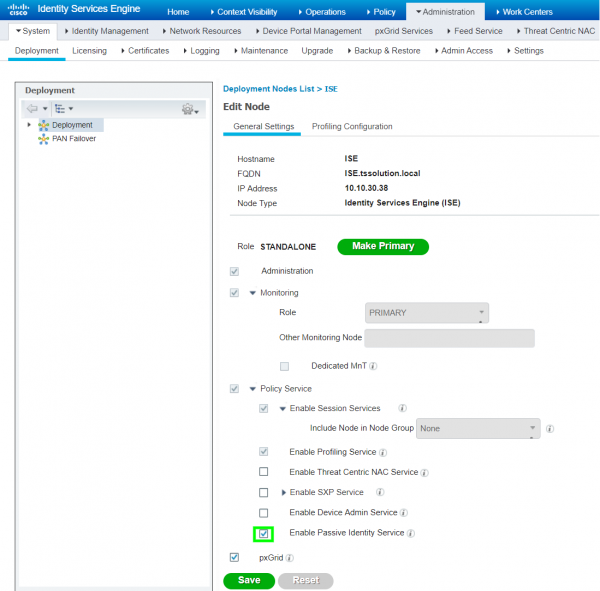 Figura 13. Activación de la opción PassiveID
4) Vaya a la pestaña Administración → Gestión de Identidades → Fuentes de Identidad Externas → Active Directory → PassiveID y seleccione la opción Agregar DCs. Luego seleccione los controladores de dominio necesarios y haga clic en Aceptar.
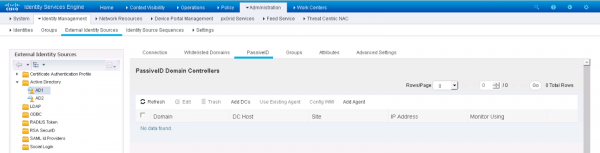 Figura 14. Agregando controladores de dominio
5) Seleccione los DC agregados y haga clic en el botón Editar. Indique FQDN de su DC, el nombre y la contraseña del dominio, así como la opción de conexión WMI o Agente. Seleccione WMI y haga clic en Aceptar.
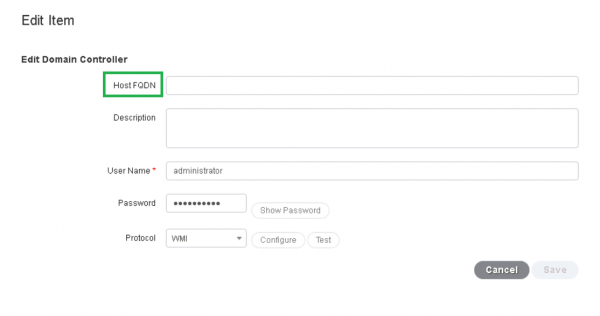 Figura 15. Introducción de datos del controlador de dominio
6) Si WMI no es el método preferido de conexión a Active Directory, se pueden usar agentes ISE. El método de agente implica que puede instalar en los servidores agentes especiales que registrarán eventos de inicio de sesión. Hay 2 opciones de instalación: automática y manual. Para la instalación automática del agente en la misma pestaña PassiveID seleccione la opción Agregar Agente → Implementar Nuevo Agente (el DC debe tener acceso a Internet). Luego complete los campos obligatorios (nombre del agente, FQDN del servidor, nombre de usuario/contraseña del administrador de dominio) y haga clic en Aceptar.
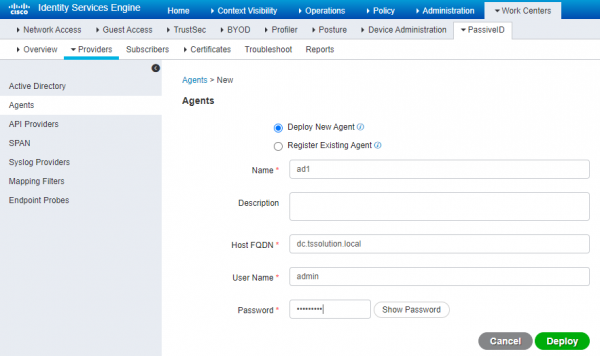 Figura 16. Instalación automática del agente ISE
7) Para la instalación manual del agente Cisco ISE, debe seleccionar la opción Registrar Agente Existente. Cabe mencionar que puede descargar el agente en la pestaña Centros de Trabajo → PassiveID → Proveedores → Agentes → Descargar Agente.
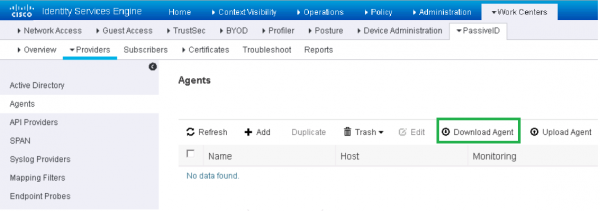 Figura 17. Descarga del agente ISE
Importante: PassiveID no lee eventos cerrar sesión! El parámetro responsable del tiempo de espera se llama tiempo de envejecimiento de sesión de usuario y es de 24 horas por defecto. Por lo tanto, debe cerrar sesión manualmente al final del día laboral o escribir algún script que inicie automáticamente el cierre de sesión de todos los usuarios conectados.
Para obtener información cerrar sesión se utilizan "Endpoint probes". En Cisco ISE existen varios Endpoint probes: RADIUS, SNMP Trap, SNMP Query, DHCP, DNS, HTTP, Netflow, NMAP Scan. RADIUS el probe a través de CoA (Cambio de Autorización) envía información sobre el cambio de permisos de usuario (esto requiere que esté implementado el 802.1X), y el SNMP configurado en los switches de acceso proporcionará información sobre los dispositivos conectados y desconectados.
A continuación se presenta un ejemplo relevante para la configuración de Cisco ISE + AD sin 802.1X y RADIUS: un usuario está conectado a una máquina Windows, sin cerrar sesión, y se conecta desde otra PC por WiFi. En este caso, la sesión en la primera PC seguirá activa hasta que ocurra un tiempo de espera o se produzca un cierre de sesión forzado. Si los dispositivos tienen diferentes permisos, el último dispositivo que inició sesión aplicará sus permisos.
8) Además, en la pestaña Administración → Gestión de Identidades → Fuentes de Identidad Externas → Active Directory → Grupos → Agregar → Seleccionar Grupos del Directorio puede seleccionar los grupos de AD que desea importar a ISE (en nuestro caso, esto se hizo en el punto 3 'Agregar servidor LDAP'). Seleccione la opción Recuperar Grupos → Aceptar.
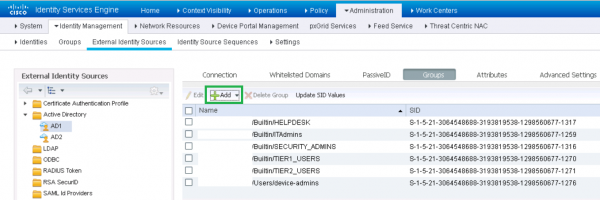 Figura 18 a). Importación de grupos de usuarios desde Active Directory
9) En la pestaña Centros de Trabajo → PassiveID → Resumen → Panel puede observar la cantidad de sesiones activas, la cantidad de fuentes de datos, agentes y otros.
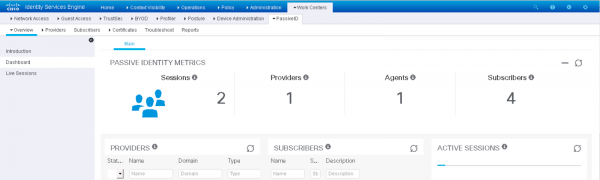 Figura 19. Monitoreo de la actividad de los usuarios de dominio
10) En la pestaña Sesiones Activas se muestran las sesiones actuales. La integración con AD está configurada.
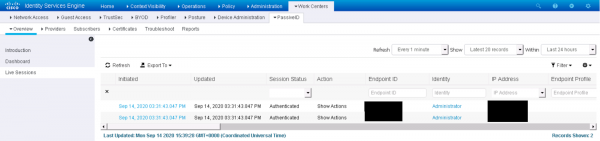 Figura 20. Sesiones activas de usuarios de dominio
5. Conclusión
En este artículo se han tratado temas sobre la creación de usuarios locales en Cisco ISE, la adición de servidores LDAP y la integración con Microsoft Active Directory. En el próximo artículo se abordará el acceso de invitados en forma de una guía exhaustiva.
Si tiene preguntas sobre este tema o necesita ayuda con la prueba del producto, comuníquese a través de .
Sigue nuestras actualizaciones en nuestros canales (, , , , ).
Fuente: habr.com
