

31 de marzo es el Día Internacional de la Copia de Seguridad y la semana anterior siempre está llena de historias relacionadas con la seguridad. El lunes ya supimos sobre el compromiso de Asus y 'tres fabricantes no nombrados'. Las empresas especialmente supersticiosas pasan toda la semana al borde del colapso, haciendo copias de seguridad. Todo esto se debe a que todos somos un poco negligentes en cuanto a la seguridad: algunos olvidan abrocharse el cinturón en el asiento trasero, otros ignoran la fecha de caducidad de los productos, algunos guardan su nombre de usuario y contraseña debajo del teclado, o, aún mejor, anotan todas las contraseñas en un cuaderno. Algunas personas logran desactivar los antivirus 'para que no ralenticen la computadora' y no utilizan la separación de derechos de acceso en sistemas corporativos (¿qué secretos puede haber en una empresa de 50 personas?). Probablemente, la humanidad simplemente no ha desarrollado aún un instinto de ciberautoconservación, que, en principio, podría convertirse en un nuevo instinto fundamental.
Las empresas tampoco han desarrollado tales instintos. Una pregunta sencilla: ¿es un sistema CRM una amenaza para la seguridad de la información o una herramienta para garantizarla? Dificilmente alguien puede responder con certeza. Aquí es donde hay que empezar, como nos enseñaron en las clases de inglés: it depends... Depende de la configuración, el formato de entrega del CRM, las costumbres y creencias del proveedor, el nivel de despreocupación de los empleados y la astucia de los atacantes. Al final, todo se puede hackear. Entonces, ¿cómo vivir?
Así es la seguridad de la información en las pequeñas y medianas empresas
El sistema CRM como protección
Proteger los datos sobre actividades comerciales y operativas y almacenar de manera segura la base de clientes es uno de los objetivos principales de un sistema CRM, y en este sentido, es mucho más importante que cualquier otro software de aplicación en la empresa.
Seguramente comenzaste a leer este artículo y en el fondo sonreíste, pensando que a nadie le interesa tu información. Si es así, probablemente no has tenido trato con ventas y no sabes cuán demandadas son las bases de clientes 'vivas' y de calidad, así como la información sobre los métodos para trabajar con ellas. El contenido de un sistema CRM es interesante no solo para la dirección de la empresa, sino también para:
- Los atacantes (aunque menos frecuentemente): tienen un objetivo relacionado específicamente con tu empresa y utilizarán todos los recursos para obtener datos: sobornando a empleados, hackeando, comprando tus datos a los gerentes, entrevistándose con los gerentes, etc.
- Empleados (con mayor frecuencia) que pueden actuar como informantes para sus competidores. Simplemente están dispuestos a llevarse o vender la base de datos de clientes con el fin de obtener ganancias personales.
- Hackers aficionados (muy raramente) — puedes ser víctima de un ataque en la nube donde están tus datos o de una violación de la red, o tal vez alguien por diversión quiera 'extraer' tus datos (por ejemplo, datos sobre mayoristas de productos farmacéuticos o de alcohol — simplemente por curiosidad).
Si alguien entra en tu CRM, obtendrá acceso a tus operaciones comerciales, es decir, al conjunto de datos con el que generas la mayor parte de tus ganancias. Y desde el momento en que se obtiene acceso malicioso al sistema CRM, las ganancias empiezan a sonreírle a quien tenga la base de datos de clientes. O a sus socios y clientes (es decir, nuevos empleadores).
Bueno, confiable puede mitigar estos riesgos y ofrecer un montón de beneficios adicionales en el ámbito de la seguridad.
Entonces, ¿qué puede hacer un sistema CRM en términos de seguridad?
(lo explicamos con el ejemplo, ya que no podemos responder por otros)
- Autenticación de dos factores utilizando una llave USB y una contraseña. soporta el modo de autenticación de dos factores para los usuarios al iniciar sesión en el sistema. En este caso, al ingresar al sistema, además de ingresar la contraseña, es necesario insertar en el puerto USB de la computadora una llave USB que ha sido previamente inicializada. El modo de autenticación de dos factores ayuda a protegerse contra el robo o la divulgación de la contraseña.
Clickable
- Inicio desde direcciones IP y MAC confiables. Para garantizar una mayor seguridad, se puede restringir el acceso de los usuarios exclusivamente a direcciones IP y MAC registradas. Como direcciones IP pueden utilizarse tanto direcciones IP internas en la red local como direcciones externas si el usuario se conecta de forma remota (a través de Internet).
- Autenticación de dominio (autenticación de Windows). El inicio del sistema se puede configurar para que no se requiera ingresar la contraseña del usuario al iniciar sesión. En este caso, se realiza la autenticación de Windows, que identifica al usuario mediante WinAPI. El sistema se iniciará bajo el usuario cuyo perfil está activo en el momento del inicio del sistema.
- Otro mecanismo es clientes privadosLos clientes privados son aquellos que solo pueden ser vistos por su curador. En las listas de otros usuarios, estos clientes no aparecerán, incluso si otros usuarios tienen el conjunto completo de permisos, incluidos los derechos de administrador. De esta manera, se puede proteger, por ejemplo, un grupo de clientes especialmente importantes o un grupo según otro criterio, que será asignado a un gerente de confianza.
- Mecanismo de separación de derechos de acceso — es una medida estándar y prioritaria de protección en CRM. Para simplificar el proceso de administración de derechos de usuario, en los derechos se asignan no a usuarios específicos, sino a plantillas. A su vez, a cada usuario se le asigna una plantilla determinada, que posee un conjunto definido de derechos. Esto permite que cada empleado, desde un novato y pasante hasta un director, recibe facultades y derechos de acceso que les permitan/no les permitan acceder a datos confidenciales y a información comercial importante.
- Sistema de copia de seguridad automática de datos (backups), configurable mediante el servidor de scripts .
Esta es una implementación de seguridad a partir de un único sistema; cada proveedor tiene sus propias políticas. Sin embargo, el sistema CRM realmente protege su información: puede ver quién y a qué hora consultó un determinado informe, quién visualizó qué datos, quién realizó una exportación y mucho más. Incluso si se entera de una vulnerabilidad ya después de que ocurrió, no dejará la acción sin castigo y podrá identificar fácilmente al empleado que abusó de la confianza y lealtad de la empresa.
¿Te has relajado? ¡Demasiado pronto! Esta misma protección, si se maneja descuidadamente y se ignoran los problemas de protección de datos, puede jugar en su contra.
El CRM como una amenaza
Si en su empresa hay al menos una computadora, ya es una fuente de ciberamenazas. Por lo tanto, el grado de amenaza aumenta con el crecimiento del número de estaciones de trabajo (y empleados) y con la diversidad de software instalado y utilizado. Y con los sistemas CRM la situación no es sencilla, ya que se trata de un programa destinado a almacenar y procesar el activo más importante y valioso: la base de datos de clientes y la información comercial, y aquí estamos hablando de su seguridad. En realidad, no todo es tan sombrío de cerca, y con el manejo adecuado, no obtendrá de los sistemas CRM nada más que beneficios y seguridad.
¿Cuáles son los signos de un sistema CRM peligroso?
Comencemos con una breve excursión a los fundamentos. Los CRM pueden ser en la nube o de escritorio. Los de la nube son aquellos cuya base de datos no se encuentra en su empresa, sino en una nube privada o pública en algún centro de datos (por ejemplo, usted está en Chelyabinsk, y su base de datos funciona en un centro de datos increíble en Moscú, porque así lo decidió el proveedor de CRM y tiene un contrato justo con este proveedor). Los de escritorio (también conocidos como on-premise, servidores — lo cual ya no es tan correcto) basan su base de datos en sus propios servidores (no, no imagine una enorme sala de servidores con costosos racks, la mayoría de las veces en las pequeñas y medianas empresas se trata de un servidor solitario o incluso de una PC normal de configuración moderna), es decir, físicamente está en su oficina.
Es posible obtener acceso no autorizado a ambos tipos de CRM, pero la velocidad y facilidad de acceso son diferentes, especialmente si hablamos de PYMES que no se preocupan mucho por la seguridad de la información.
Signo de peligro #1
La razón por la cual hay una mayor probabilidad de problemas con los datos en un sistema en la nube es la relación que implica varios eslabones: usted (inquilino del CRM) — proveedor — prestador de servicios (puede haber una versión más larga: usted — proveedor — proveedor de TI del proveedor — prestador de servicios). 3-4 eslabones en la relación tienen más riesgos que 1-2: el problema puede ocurrir del lado del proveedor (cambio de contrato, falta de pago al prestador de servicios), del lado del prestador de servicios (fuerza mayor, hackeo, problemas técnicos), del lado del subcontratista (cambio de gerente o ingeniero), etc. Por supuesto, los grandes proveedores intentan tener centros de datos de respaldo, gestionar riesgos y mantener su propio departamento de DevOps, pero eso tampoco excluye problemas.
Un CRM de escritorio generalmente no se alquila, sino que se adquiere por la empresa, por lo que las relaciones son más simples y transparentes: el proveedor durante la implementación del CRM configura los niveles de seguridad necesarios (desde la delimitación de derechos de acceso y un USB físico hasta la colocación del servidor en una pared de concreto, etc.) y transfiere la gestión a la empresa propietaria del CRM, que puede aumentar la protección, contratar a un administrador del sistema o recurrir a su proveedor de software según sea necesario. Los problemas se reducen al trabajo con empleados, la protección de la red y la seguridad física de la información. En el caso de utilizar un CRM de escritorio, incluso la desconexión total de Internet no detendrá el trabajo, ya que la base de datos se encuentra en la oficina 'nativa'.
Sobre las tecnologías en la nube habla uno de nuestros empleados, quien trabajó en la empresa desarrolladora de sistemas de oficina integrales en la nube, incluidos los CRM. «En uno de mis trabajos, la empresa creaba algo muy parecido a un CRM básico, y todo estaba relacionado con documentos en línea, etc. Una vez, en GA, vimos una actividad anómala de uno de los clientes suscritos. Cuál fue nuestra sorpresa, como analistas, cuando, sin ser desarrolladores pero con un alto nivel de acceso, simplemente pudimos abrir la interfaz que usaba el cliente a través de un enlace, y ver qué tipo de tabla era esa tan popular para él. Por cierto, parece que al cliente no le gustaría que alguien viera esos datos comerciales. Sí, fue un bug, y no lo solucionaron durante varios años — creo que la situación sigue igual. Desde entonces, soy un defensor del escritorio y no confío mucho en las nubes, aunque, por supuesto, también las usamos en el trabajo y en la vida personal, donde también ha habido divertidos contratiempos».
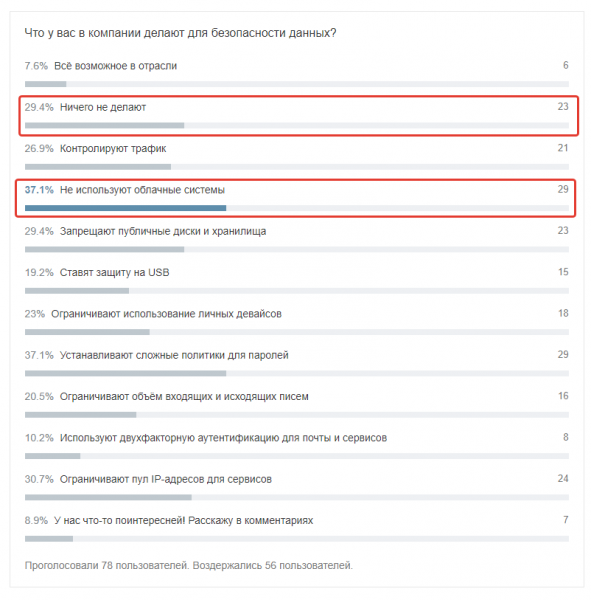
De nuestra encuesta en Habr, y estos son empleados de empresas avanzadas
La pérdida de datos de un sistema CRM en la nube puede deberse a la pérdida de datos por fallo del servidor, inaccesibilidad de los servidores, fuerza mayor, cese de actividades del proveedor, etc. La nube es un acceso constante e ininterrumpido a Internet, y la protección debe ser sin precedentes: a nivel de código, derechos de acceso, y medidas adicionales de ciberseguridad (por ejemplo, autenticación de dos factores).
Señal de peligro n.º 2
No se trata solo de un signo, sino de un grupo de signos relacionados con el proveedor y su política. Enumeraremos algunos ejemplos importantes con los que hemos tenido que lidiar nosotros y nuestros empleados.
- El proveedor puede elegir un centro de datos no lo suficientemente seguro donde estarán las bases de datos de los clientes. Ahorrará costos, no controlará el SLA, no calculará la carga y el resultado será fatal para usted.
- El proveedor puede negarse a permitir la transferencia del servicio al centro de datos que usted elija. Esta es una restricción bastante común para el SaaS.
- El proveedor puede tener un conflicto legal o económico con el proveedor de la nube, lo que podría limitar las acciones de respaldo o, por ejemplo, la velocidad durante las "discusiones".
- El servicio de creación de copias de seguridad puede ofrecerse a un costo adicional. Es una práctica común que el cliente del sistema CRM solo descubre en el momento en que necesita la copia de seguridad, es decir, en el momento más crítico y vulnerable.
- Los empleados del proveedor pueden tener acceso sin restricciones a los datos de los clientes.
- Pueden ocurrir filtraciones de datos de cualquier tipo (factor humano, fraude, hackers, etc.).
Normalmente, estos problemas están asociados con proveedores pequeños o nuevos, aunque las grandes empresas también se han visto involucradas en historias desagradables (búscalo en Google). Por lo tanto, siempre debe tener formas de proteger su información y discutir de antemano con el proveedor de CRM elegido temas de seguridad. Incluso el mero hecho de su interés en el problema hará que el proveedor se tome el implementación mucho más en serio (especialmente importante si trata con un socio del proveedor, cuyo interés está en cerrar el contrato y recibir una comisión, y no en sus medidas de autenticación de dos factores… bueno, ya entendió).
Señal de peligro #3
Organización del trabajo con seguridad en su empresa. Hace un año, tradicionalmente escribimos sobre seguridad en Habr y realizamos una encuesta. La muestra no fue particularmente grande, pero las respuestas son reveladoras:
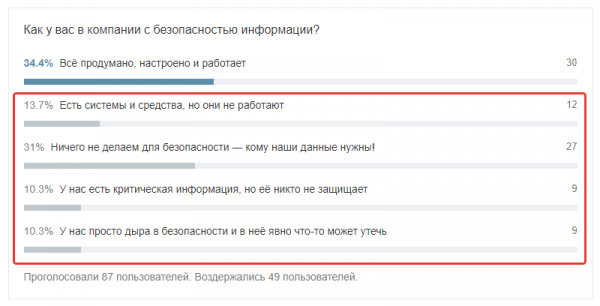
Al final del artículo, proporcionaremos enlaces a nuestras publicaciones, donde analizamos en detalle las relaciones en el sistema "empresa - empleado - seguridad". Aquí presentaremos una lista de preguntas cuyas respuestas debe buscar dentro de su empresa (incluso si no necesita un CRM).
- ¿Dónde almacenan los empleados las contraseñas?
- ¿Cómo se organiza el acceso a los almacenamientos en los servidores de la empresa?
- ¿Cómo se protege el software que contiene información comercial y operativa?
- ¿Todos los empleados tienen antivirus activo?
- ¿Cuántos empleados tienen acceso a los datos de los clientes y cuál es el nivel de ese acceso?
- ¿Cuántos nuevos empleados tiene y cuántos están en proceso de despido?
- ¿Cuándo fue la última vez que habló con los empleados clave y escuchó sus solicitudes y quejas?
- ¿Se controlan las impresoras?
- ¿Cuál es la política sobre la conexión de dispositivos personales a las computadoras y el uso de Wi-Fi laboral?
En realidad, estas son preguntas básicas; seguramente en los comentarios habrá más detalles complicados, pero esta es la base que incluso un empresario individual con dos empleados debería conocer.
¿Cómo protegerse, entonces?
- Las copias de seguridad son algo fundamental que a menudo se olvida o se ignora. Si tiene un sistema de escritorio, configure el sistema de copia de seguridad de datos con una frecuencia determinada (por ejemplo, para RegionSoft CRM, esto se puede realizar con ) y organice un almacenamiento adecuado de las copias. Si tiene un CRM en la nube, asegúrese de consultar cómo se gestionan las copias de seguridad antes de firmar el contrato: necesita información sobre la profundidad y frecuencia, el lugar de almacenamiento y el costo de la copia de seguridad (a menudo, solo las copias de seguridad "de los últimos datos por período" son gratuitas, mientras que las copias de seguridad completas y seguras son un servicio de pago). En general, aquí definitivamente no es el momento para ahorrar o ser descuidado. Y sí, no olvide verificar lo que se recupera de las copias de seguridad.
- División de derechos de acceso a nivel de funciones y datos.
- La seguridad a nivel de red: debe permitir el uso del CRM solo dentro de la subred de oficinas, restringir el acceso a dispositivos móviles, prohibir el uso del sistema CRM desde casa o, peor aún, desde redes públicas (coworkings, cafeterías, oficinas de clientes, etc.). Tenga especial cuidado con la versión móvil: debe ser solo una versión muy limitada para el trabajo.
- Un antivirus con escaneo en tiempo real es necesario en cualquier caso, pero especialmente en el caso de la seguridad de los datos corporativos. Prohíba desconectarlo de manera autónoma a nivel de políticas.
- La formación de los empleados en higiene cibernética no es una pérdida de tiempo, sino una necesidad urgente. Es esencial transmitir a todos los colegas que no solo es importante prevenir, sino también reaccionar adecuadamente ante una amenaza. Prohibir el uso de internet o del correo personal en la oficina es cosa del pasado y causa un rechazo agudo, por lo que es necesario centrarse en la prevención.
Por supuesto, al utilizar un sistema en la nube, se puede lograr un nivel de seguridad adecuado: usar servidores dedicados, configurar enrutadores y segmentar el tráfico a nivel de aplicaciones y bases de datos, implementar subredes privadas, establecer reglas de seguridad estrictas para los administradores, garantizar la continuidad mediante copias de seguridad con la frecuencia y integridad necesarias, y realizar un monitoreo de la red las 24 horas... Si lo piensas bien, no es tan complicado, sino más bien costoso. Sin embargo, como demuestra la práctica, tales medidas son adoptadas solo por algunas empresas, principalmente las grandes. Por eso, no hesitemos en decir una vez más: ni la nube ni el escritorio deben vivir por sí solos, protege tus datos.
Algunos consejos pequeños pero importantes para la implementación de un sistema CRM
- Verifica al proveedor en busca de vulnerabilidades: busca información usando las combinaciones de palabras "vulnerabilidad Nombre del proveedor", "hackearon Nombre del proveedor", "filtración de datos Nombre del proveedor". Esto no debería ser el único criterio para buscar un nuevo sistema CRM, pero definitivamente debes tenerlo en mente y es especialmente importante entender las causas de los incidentes ocurridos.
- Pregunta al proveedor sobre el centro de datos: disponibilidad, cuántos hay, cómo se organiza la conmutación por error.
- Configura los marcadores de seguridad en el CRM, monitorea la actividad dentro del sistema y los picos inusuales.
- Desactiva la exportación de informes y el acceso a través de la API para empleados no especializados, es decir, aquellos que no necesitan estas funciones para su trabajo diario.
- Asegúrate de que tu sistema CRM tenga habilitada la auditoría de procesos y el registro de acciones de los usuarios.
Son detalles, pero complementan muy bien la imagen general. Además, en realidad, no hay detalles pequeños en seguridad.
Al implementar un sistema CRM, garantizas la seguridad de tus datos, pero solo si la implementación se realiza adecuadamente y las cuestiones de seguridad de la información no se dejan de lado. Estarás de acuerdo en que es una tontería comprar un coche y no comprobar los frenos, el ABS, la presencia de airbags, los cinturones de seguridad, y el EDS. Lo importante no es solo conducir, sino hacerlo de manera segura y llegar ileso. Lo mismo ocurre con los negocios.
Y recuerda: si las normas de seguridad laboral están escritas con sangre, las normas de ciberseguridad empresarial están escritas con dinero.
Puedes leer nuestros artículos detallados sobre el tema de la ciberseguridad y el lugar que ocupa el sistema CRM en este contexto:
- — un resumen de las posibles amenazas a la seguridad en el ámbito corporativo y un esquema aproximado de detección.
- — un análisis detallado de cómo los empleados pueden perjudicar tu negocio y de qué manera lo hacen en el ámbito comercial.
Si estás buscando un sistema CRM, en Si necesitas un CRM o ERP, estudia detenidamente nuestros productos y compara sus capacidades con tus objetivos y tareas. Si tienes preguntas o dificultades, escríbenos o llámanos; organizaremos una presentación individual en línea para ti, sin clasificaciones ni comparaciones innecesarias.
 , en el que compartimos cosas no tan formales sobre CRM y negocios sin publicidad.
Fuente: habr.com
