

Hace un par de años, las agencias de investigación y los proveedores de servicios de seguridad informática ya habían comenzado a informar sobre en la cantidad de ataques DDoS. Pero para el primer trimestre de 2019, los mismos investigadores informaron sobre un increíble del 84%. Luego, la situación fue empeorando. Incluso la pandemia no contribuyó a un ambiente de paz; por el contrario, los cibercriminales y los spammers vieron esto como una señal excelente para atacar, y el volumen de DDoS creció. .
Estamos convencidos de que ha llegado el fin de los ataques DDoS simples y fácilmente detectables (así como de las herramientas sencillas que pueden prevenirlos). Los cibercriminales han aprendido a ocultar mejor estos ataques y a realizarlos de manera más sofisticada. La industria oscura ha pasado de los ataques de fuerza bruta a los ataques a nivel de aplicaciones. Está recibiendo órdenes sustanciales para desestabilizar procesos comerciales, incluyendo aquellos que son completamente offline.
Irrompiendo en la realidad
En 2017, una serie de ataques DDoS dirigidos a los servicios de transporte de Suecia provocaron largas En 2019, el operador nacional de ferrocarriles de Dinamarca sufrió un corte en sus sistemas de venta. Como resultado, las estaciones no contaban con máquinas expendedoras de boletos ni puertas automáticas, y más de 15,000 pasajeros no pudieron viajar. En el mismo 2019, un poderoso ciberataque causó un corte de electricidad en .
Las consecuencias de los ataques DDoS ahora son experimentadas no solo por usuarios en línea, sino también por personas, como se dice, en la vida real (IRL). Aunque históricamente los atacantes apuntaban solo a servicios en línea, ahora a menudo su objetivo es interrumpir cualquier operación comercial. Según nuestras estimaciones, hoy más del 60% de los ataques tienen este objetivo, ya sea por extorsión o por competencia desleal. Las transacciones y la logística son especialmente vulnerables en este sentido.
Más inteligentes y más costosos
Los ataques DDoS continúan siendo uno de los tipos de cibercriminalidad más comunes y de más rápido crecimiento. Según pronósticos de expertos, su número solo seguirá aumentando a partir de 2020. Esto está relacionado con diversas razones: la creciente migración de negocios a lo online debido a la pandemia, el desarrollo de la propia industria clandestina de cibercrimen, e incluso con .
Los ataques DDoS se volvieron "populares" en su momento debido a la facilidad de implementación y al bajo costo: hace un par de años, se podían iniciar por $50 al día. Hoy en día, tanto los objetivos como los métodos de ataque han cambiado, lo que ha llevado a un aumento en su complejidad y, como consecuencia, en su costo. No, aún existen precios desde $5 por hora en las tarifas (sí, los ciberdelincuentes también tienen listas de precios y tarifas), pero ahora por un sitio web con protección ya exigen desde $400 al día, y el costo de los pedidos "personalizados" para grandes empresas llega a varios miles de dólares.
Actualmente, existen dos tipos principales de ataques DDoS. El primero tiene como objetivo hacer que un recurso en línea sea inaccesible durante un período determinado. Los delincuentes cobran por el tiempo de ataque. En este caso, el operador DDoS no se preocupa por algún resultado específico, y el cliente, de hecho, hace un pago anticipado por el inicio del ataque. Estos métodos son bastante económicos.
El segundo tipo son ataques que solo se pagan si se logra un resultado específico. Estos son mucho más interesantes. Son significativamente más complejos de ejecutar y, por lo tanto, mucho más caros, ya que los atacantes tienen que elegir los métodos más efectivos para alcanzar sus objetivos. En Variti, a veces llevamos a cabo completas partidas de ajedrez con ciberdelincuentes, donde ellos cambian de táctica y herramientas al instante y tratan de aprovechar varias vulnerabilidades a diferentes niveles. Son claramente ataques grupales, en los que los hackers saben muy bien cómo reaccionar y contrarrestar las acciones de los defensores. Luchar contra ellos no solo es complicado, sino que también resulta muy costoso para las empresas. Por ejemplo, uno de nuestros clientes, un gran minorista en línea, mantuvo durante casi tres años un equipo de 30 personas cuyo objetivo era combatir los ataques DDoS.
Según Variti, los ataques DDoS simples, llevados a cabo exclusivamente por aburrimiento, trolling o descontento con una determinada empresa, representan actualmente menos del 10% de todos los ataques DDoS (por supuesto, los recursos no protegidos pueden tener otras estadísticas, nos basamos en los datos de nuestros clientes). Todo lo demás es obra de equipos profesionales. Además, tres cuartas partes de todos los "malos" bots son bots complejos que son difíciles de detectar con la mayoría de las soluciones del mercado actuales. Imitan el comportamiento de usuarios o navegadores reales e introducen patrones que complican las diferencias entre solicitudes "buenas" y "malas". Esto hace que los ataques sean menos visibles y, por lo tanto, más efectivos.
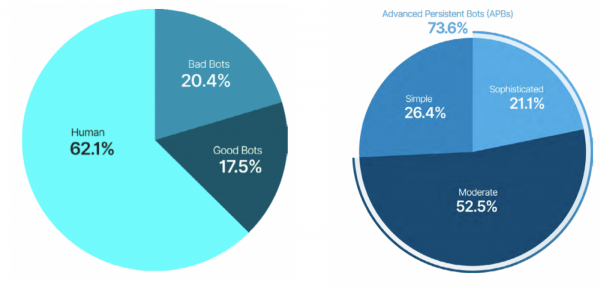
Datos de GlobalDots
Nuevos objetivos DDoS
Informe de analistas de GlobalDots indica que los bots generan actualmente el 50% de todo el tráfico web, de los cuales el 17.5% son precisamente bots maliciosos.
Los bots pueden arruinar la vida de las empresas de diversas maneras: además de "caer" los sitios, ahora también aumentan los gastos en publicidad, generan clics en anuncios, raspan precios para hacerlos un poco más bajos y atraer compradores, y roban contenido con diferentes propósitos maliciosos (por ejemplo, recientemente sobre sitios con contenido robado que obligan a los usuarios a resolver captchas ajenas). Los bots distorsionan considerablemente diversas estadísticas comerciales, y al final se toman decisiones basadas en datos incorrectos. Un ataque DDoS a menudo actúa como una cortina de humo para delitos aún más graves, como el hacking y el robo de datos. Y ahora vemos que ha surgido toda una nueva clase de ciberamenazas: la interrupción de ciertos procesos comerciales de la empresa, a menudo -- de carácter offline (ya que en nuestra época nada puede estar completamente "fuera de línea"). Especialmente a menudo observamos la ruptura de procesos logísticos y las comunicaciones con los clientes.
"No entregado"
Los procesos comerciales logísticos son clave para la mayoría de las empresas, por lo que a menudo son atacados. Estos son algunos de los escenarios de ataques que pueden ocurrir en este caso.
No disponible
Si trabajas en el comercio electrónico, seguramente ya estás familiarizado con el problema de los pedidos falsos. En caso de ataques, los bots sobrecargan los recursos logísticos y hacen que los productos no estén disponibles para otros compradores. Para ello, realizan una enorme cantidad de pedidos falsos, igual a la cantidad máxima de productos disponibles. Estos productos luego no se pagan y, después de un tiempo, son devueltos al sitio. Pero el daño ya está hecho: han sido marcados como "no disponibles", y algunos compradores ya se han ido con la competencia. Esta táctica es bien conocida en la industria de los billetes de avión, donde a veces los bots “compran” instantáneamente todos los billetes casi justo después de su aparición. Por ejemplo, uno de nuestros clientes, una gran aerolínea, sufrió tal ataque, organizado por competidores chinos. En solo dos horas, sus bots compraron el 100% de los billetes para ciertos destinos.
Bots de sneakers
El siguiente escenario popular: los bots compran instantáneamente toda la línea de productos, y sus propietarios la venden más tarde a un precio inflado (en promedio el sobreprecio es del 200%). Estos bots se llaman bots de sneakers, porque este problema es bien conocido en la industria de las zapatillas de moda, especialmente en colecciones limitadas. Los bots compraban prácticamente en minutos las nuevas líneas que acababan de aparecer, bloqueando así el recurso para que los usuarios reales no pudieran acceder. Este es un caso raro en el que se ha escrito sobre bots en revistas de moda. Aunque, en realidad, los revendedores de entradas para eventos populares como partidos de fútbol utilizan el mismo escenario.
Otros escenarios
Pero esto no es todo. También existe una variante más compleja de ataques a la logística, que amenaza con pérdidas significativas. Esto puede ocurrir si el servicio tiene la opción de “Pago al recibir el producto”. Los bots dejan pedidos falsos para tales productos, utilizando direcciones falsas, o incluso reales, de personas desprevenidas. Y las empresas incurren en enormes costos de envío, almacenamiento y esclarecimiento de detalles. Durante este tiempo, los productos no están disponibles para otros clientes y también ocupan espacio en el almacén.
¿Qué más? Los bots dejan críticas falsas masivas y negativas sobre productos, bloquean la función de "reembolso", obstaculizando transacciones, roban datos de clientes y envían spam a compradores reales; hay muchas variantes. Un buen ejemplo es el reciente ataque a DHL, Hermes, AldiTalk, Freenet, Snipes.com. Los hackers , que estaban "probando los sistemas de protección contra DDoS", y al final cayeron el portal de clientes empresariales de la compañía y todas las API. Como resultado, hubo grandes interrupciones en la entrega de productos a los compradores.
Llama mañana
El año pasado, la Comisión Federal de Comercio (FTC) informó un aumento doble en las quejas de empresas y usuarios sobre llamadas telefónicas automatizadas y fraudulentas. Según algunas estimaciones, representan de todas las llamadas.
Al igual que en los casos de DDoS, los objetivos del TDoS —ataques masivos de bots a teléfonos— varían desde "concursos" hasta competencia desleal. Los bots pueden saturar los centros de contacto y no dejar pasar a los clientes reales. Este método es efectivo no solo para centros de llamadas con operadores "vivos", sino también donde se utilizan sistemas AVR. Los bots también pueden atacar masivamente otros canales de comunicación con los clientes (chats, correos electrónicos), interrumpir el funcionamiento de los sistemas CRM e incluso afectar negativamente la gestión del personal, ya que los operadores están sobrecargados tratando de manejar la crisis. Los ataques también pueden sincronizarse con un ataque DDoS tradicional a los recursos en línea de la víctima.
Recientemente, un ataque similar interrumpió el servicio de emergencia en EE. UU. — personas comunes que necesitaban urgentemente ayuda simplemente no podían comunicarse. Aproximadamente al mismo tiempo, el zoológico de Dublín sufrió el mismo destino: al menos 5000 personas recibieron spam en forma de mensajes de texto SMS instándolos a llamar urgentemente al número de teléfono del zoológico y solicitar a una persona ficticia.
No habrá Wi-Fi
Los ciberdelincuentes también pueden bloquear fácilmente toda la red corporativa. A menudo, el bloqueo de IP se utiliza como una medida contra los ataques DDoS. Sin embargo, esta práctica no solo es ineficaz, sino también muy peligrosa. Es fácil localizar una dirección IP (por ejemplo, mediante la monitorización de recursos) y también es sencillo sustituirla (o falsificarla). Nuestros clientes han experimentado, antes de unirse a Variti, situaciones en las que el bloqueo de una IP específica desconectó simplemente el Wi-Fi en sus propias oficinas. Hubo un caso en que se “sugirió” al cliente una IP determinada, y ello bloqueó el acceso a su recurso para usuarios de toda una región, además de que no se dieron cuenta durante mucho tiempo, dado que, en el resto, todo el recurso funcionaba perfectamente.
¿Qué hay de nuevo?
Las nuevas amenazas requieren nuevas soluciones de protección. Sin embargo, este nuevo nicho en el mercado apenas comienza a formarse. Existen muchas soluciones para contrarrestar los ataques de bots simples, pero las complejas no son tan simples. Muchas soluciones aún utilizan métodos de bloqueo de IP. Otras necesitan tiempo para recopilar datos iniciales antes de comenzar a trabajar, y esos 10-15 minutos pueden convertirse en una vulnerabilidad. Hay soluciones basadas en aprendizaje automático que permiten identificar un bot según su comportamiento. Y al mismo tiempo, los equipos del “otro” lado presumen que ya cuentan con bots que pueden imitar patrones reales, indistinguibles de los humanos. ¿Quién ganará? Aún no está claro.
¿Qué hacer si se enfrenta a equipos profesionales de botmasters y ataques complejos y en múltiples etapas al mismo tiempo en varios niveles?
Nuestra experiencia muestra que hay que centrarse en filtrar solicitudes ilegítimas sin bloquear direcciones IP. Para ataques DDoS complejos, se necesita filtración en varios niveles, incluyendo el nivel de transporte, el nivel de aplicaciones y las interfaces API. Gracias a esto, se pueden contrarrestar incluso ataques de baja frecuencia, que normalmente son imperceptibles y, por lo tanto, a menudo se dejan pasar. Finalmente, es esencial permitir el acceso a todos los usuarios reales incluso durante la fase activa del ataque.
En segundo lugar, las empresas necesitan la capacidad de crear sus propios sistemas de protección en múltiples etapas, donde, además de las herramientas para prevenir ataques DDoS, se integren sistemas contra fraude, robo de datos, protección de contenido, y más.
En tercer lugar, deben funcionar en tiempo real desde la primera solicitud; la capacidad de reaccionar instantáneamente a los incidentes de seguridad aumenta significativamente las posibilidades de prevenir un ataque o reducir su poder destructivo.
El futuro cercano: gestión de la reputación y recopilación de grandes datos mediante bots
La historia del DDoS ha evolucionado de simple a complejo. Al principio, el objetivo de los atacantes era detener el funcionamiento del sitio web. Ahora consideran más efectivo apuntar a los procesos comerciales clave.
La complejidad de los ataques seguirá en aumento, es inevitable. Además de lo que los malos bots hacen actualmente —robo de datos y falsificación, extorsión, spam—, los bots comenzarán a reunir datos de múltiples fuentes (Big Data) y crear cuentas falsas 'fiables' para manipular la influencia, la reputación o realizar phishing masivo.
Actualmente, solo las grandes empresas pueden permitirse invertir en protección contra DDoS y bots, pero incluso ellas no siempre pueden rastrear y filtrar completamente el tráfico generado por bots. La única ventaja de que los ataques de bots se estén complicando es que estimula al mercado a crear soluciones 'inteligentes' y más avanzadas para la protección.
¿Qué opinas tú: cómo se desarrollará la industria de la protección contra bots y qué soluciones son necesarias en el mercado ya ahora?
Fuente: habr.com
