

En esta publicación se describirá la configuración de la visualización de paneles de información ELK y SIEM en ELK
El artículo se divide en las siguientes secciones:
1- Visión general de ELK SIEM
2- Paneles predeterminados
3- Creación de sus primeros paneles
Tabla de contenidos de todas las publicaciones.
- Integración con WAZUH
- Alertas (Alerting)
- Reportes
- Gestión de casos (Case Management)
1- Visión general de ELK SIEM
ELK SIEM se añadió recientemente al stack ELK en la versión 7.2 del 25 de junio de 2019.
Esta solución SIEM, creada por elastic.co, tiene como objetivo facilitar la vida de los analistas de seguridad, haciéndola mucho más sencilla y menos agotadora.
En nuestra versión del trabajo, decidimos crear nuestro propio SIEM y elegir nuestro propio panel de control.
Sin embargo, consideramos importante estudiar primero ELK SIEM.
1.1- Sección de eventos de host
Primero, examinaremos la sección de hosts. La sección de host le permitirá ver los eventos generados en el propio endpoint.
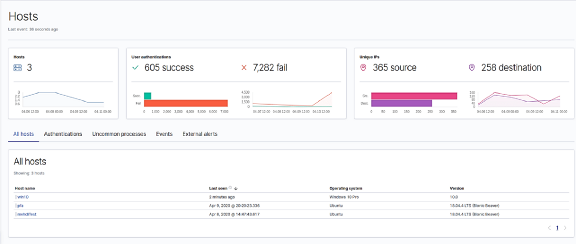
Después de hacer clic en ver hosts, debería obtener algo como esto. Como puede ver, tres hosts están conectados a esta computadora:
1 Windows 10.
2 Servidor Ubuntu 18.04.
Tenemos algunas visualizaciones mostradas, cada una de las cuales muestra diferentes tipos de eventos.
Por ejemplo, la que está en el medio muestra datos de inicios de sesión en las tres máquinas.
Este volumen de datos que ve aquí se recopiló durante cinco días. Esto explica la gran cantidad de intentos de inicio de sesión fallidos y exitosos. Probablemente tendrá un número reducido de registros, así que no se preocupe.
1.2- Sección de eventos de red
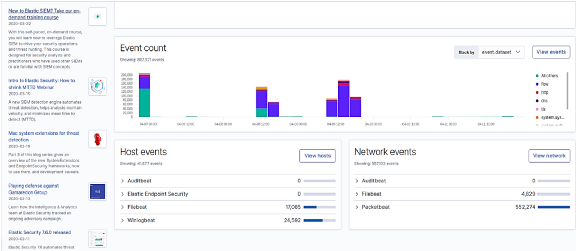
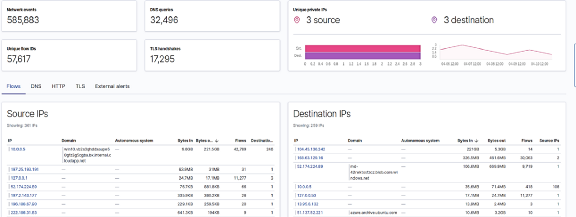
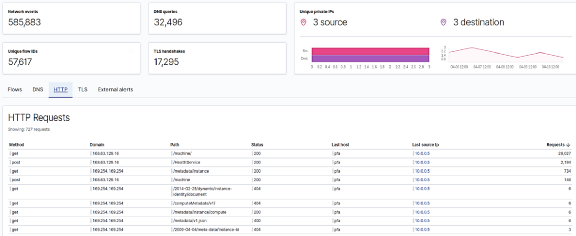
Al pasar a la sección de redes, debería obtener algo como esto. Esta sección le permitirá monitorear de cerca todo lo que sucede en su red, desde el tráfico HTTP / TLS hasta el tráfico DNS y alertas externas sobre eventos.
2- Paneles predeterminados
Para facilitar la vida a los usuarios, los desarrolladores de elastic.co crearon un panel de instrumentos por defecto, oficialmente respaldado por ELK. Nuestros bits no fueron la excepción a esta regla. Aquí tomaré como ejemplo los paneles de control de Packetbeat por defecto.
Si ha realizado correctamente el paso dos del artículo, debería tener un panel de control configurado que lo espera. Así que, ¡comencemos!
En la pestaña izquierda de Kibana, selecciona el símbolo del panel. Es el tercero contando desde arriba.
Introduce el nombre de la porción en la pestaña de búsqueda.
Si en el bit hay varios módulos, se creará un panel de control para cada uno de ellos. Pero solo el que tenga el módulo activo mostrará datos no vacíos.
Selecciona el que tenga el nombre de tu módulo.
Este es el plantilla principal. PacketBeat.
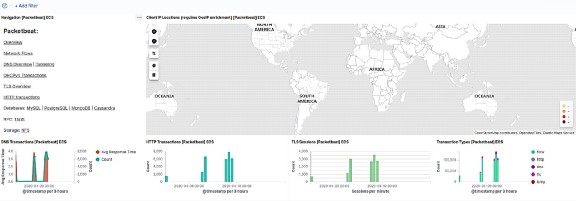
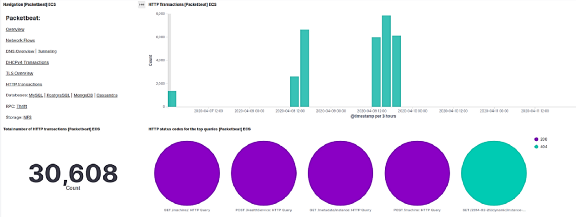
Este es el panel de control de flujos de red. Nos informará sobre los paquetes entrantes y salientes, las direcciones IP de origen y destino, así como proporcionará mucha información útil para el analista del centro de seguridad.

3 — Creando tus primeros paneles
3–1- Conceptos básicos
A- Tipos de paneles:
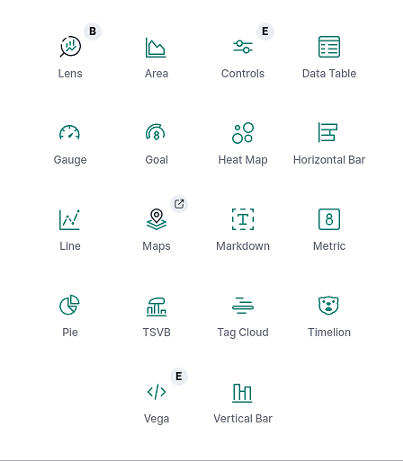
Son varios tipos de visualizaciones que puedes utilizar para visualizar tus datos.
por ejemplo, tenemos:
- Histograma
- Mapa
- Widget Markdown
- Diagrama circular
B- KQL (lenguaje de consultas de Kibana):
Este es el lenguaje utilizado en Kibana para facilitar la búsqueda de datos. Te permite comprobar si existen ciertos datos y muchas otras funciones útiles. Para saber más, puedes consultar la información en este enlace.
Este es un ejemplo de consulta para buscar un host con Windows 10 pro.

C- Filtros:
Esta función te permitirá filtrar ciertos parámetros, como el nombre del host, el código o el identificador del evento, etc. Los filtros mejorarán significativamente la fase de investigación en términos de tiempo y esfuerzo dedicados a la búsqueda de evidencias.
D- Primera visualización:
Creamos una visualización para MITER ATT & CK.
Primero, necesitamos ir a Dashboard → Crear nuevo panel → crear nuevo → Panel circular
Establece el tipo para el patrón de índice, luego toca el nombre de tu bit.
Presiona Enter. Para este momento, deberías ver un donus verde.
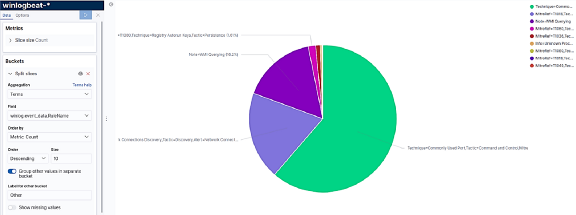
En la pestaña Buckets a la izquierda encontrarás:
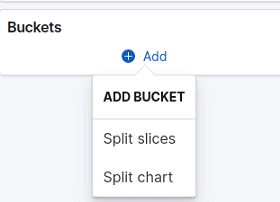
— El dividir rebanadas dividirá el donus en diferentes partes según la dispersión de datos.
— El dividir gráfico creará otro donus junto a este.
Usaremos rebanadas divididas.
Vamos a visualizar nuestros datos según el término que hayamos elegido. En este caso, el término se referirá a MITER ATT & CK.
En Winlogbeat, el campo que nos proporcionará esta información se llama:
winlog.event_data.RuleNameEstableceremos la métrica de conteo para ordenar los eventos según la cantidad de sus apariciones.
Active la función “Agrupar otros valores en un segmento separado”.
Esto será útil si los términos que eligió tienen muchos significados diferentes derivados del ritmo. Ayuda a visualizar los demás datos como un todo. Esto le dará una idea del porcentaje de los demás eventos.
Ahora que hemos terminado de configurar la pestaña de datos, pasemos a la pestaña de opciones.
Deberá realizar lo siguiente:
** Elimine la forma de dona para que en la visualización aparezca un círculo completo.
** Elija la posición de la leyenda que más le guste. En este caso, las mostraremos a la derecha.
** Establezca los valores de visualización para que se muestren junto a su fragmento para facilitar la lectura, dejando los demás en los valores predeterminados.
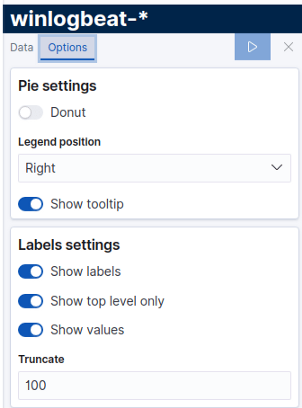
El truncamiento determina cuánto desea mostrar del nombre del evento.
Establezca el tiempo desde el cual comenzará la visualización y luego haga clic en el cuadrado azul.
Debería obtener algo como esto:
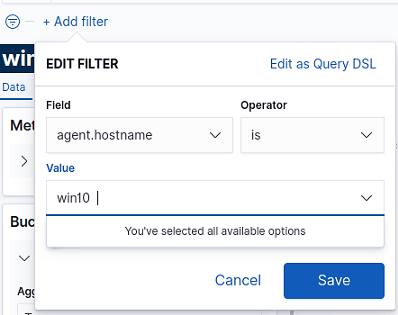
También puede agregar un filtro a su visualización para filtrar un host específico que desea verificar o cualquier parámetro que considere útil para su objetivo. La visualización mostrará solo los datos que cumplan con la regla establecida en el filtro. En este caso, mostraremos los datos de MITER ATT & CK que provienen únicamente del host llamado win10.
3–2- Creando su primer panel de control:
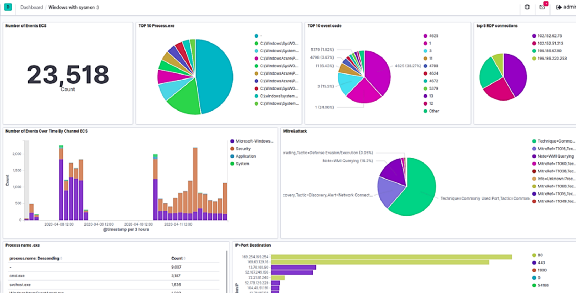
Un panel de control es un conjunto de múltiples visualizaciones. Sus paneles de control deben ser claros, comprensibles y contener datos útiles y determinados. Aquí hay un ejemplo de paneles que creamos desde cero para winlogbeat.
Gracias por su tiempo. Espero que este artículo le haya sido útil. Si desea obtener más información sobre el tema, le recomendamos visitar .
Chat de Telegram sobre Elasticsearch:
Fuente: habr.com
