

Varios artículos anteriores en nuestro blog se han centrado en la seguridad de la información personal que se envía a través de mensajeros y redes sociales. Ahora es el momento de hablar sobre las precauciones relacionadas con el acceso físico a los dispositivos.
Cómo destruir rápidamente la información en una memoria USB, HDD o SSD
A menudo, es más fácil destruir la información si está cerca. Se trata de eliminar datos de dispositivos: memorias USB, SSD, HDD. Se puede destruir el dispositivo en un destripador especial o simplemente usar algo pesado, pero hablamos de soluciones más elegantes.
Varias empresas producen soportes de información que obtienen la función de autodestrucción directamente de fábrica. Hay una gran cantidad de soluciones.
Uno de los ejemplos más simples y visuales es la memoria USB Data Killer y dispositivos similares. Este dispositivo, externamente, no se diferencia de otras memorias, pero internamente tiene una batería. Al presionar un botón, la batería destruye los datos en el chip mediante un calentamiento intenso. Después de eso, la memoria deja de ser reconocida al conectarla, lo que destruye también el propio chip. Desafortunadamente, no se han realizado investigaciones detalladas para determinar si se puede recuperar.
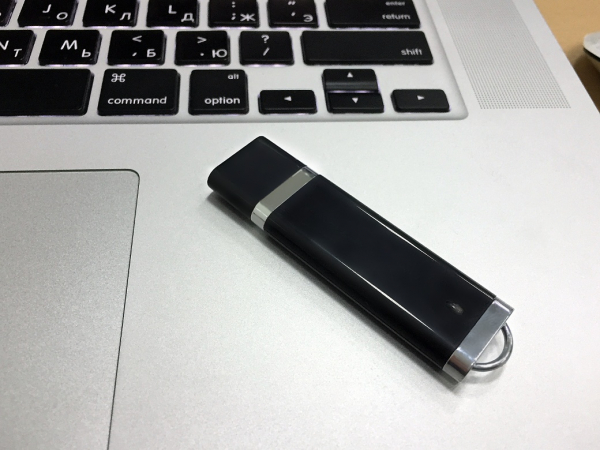
Fuente de la imagen:
Existen memorias USB que no almacenan ninguna información, pero pueden destruir una computadora o portátil. Si colocas esta 'memoria' cerca de tu laptop, y alguien desea rápidamente verificar qué hay grabado en ella, destruirá tanto a sí misma como a la laptop. Aquí hay uno de .
Para una eliminación confiable de la información almacenada en un disco duro que se encuentra dentro de una PC, hay sistemas interesantes.
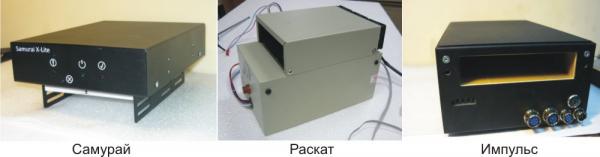
Anteriormente fueron , pero no se puede dejar de mencionarlos. Estos sistemas están equipados con alimentación autónoma (es decir, la interrupción del suministro eléctrico en el edificio no ayudará a detener la destrucción de datos). También hay un temporizador para la desconexión de la electricidad que ayudará si la computadora se retira en ausencia del usuario. Incluso hay canales de radio y GSM disponibles, por lo que la eliminación de información se puede iniciar de forma remota. Se destruye mediante la generación de un campo magnético de 450 kA/m.
Con las SSD no es posible, y para ellas se propuso alguna vez .
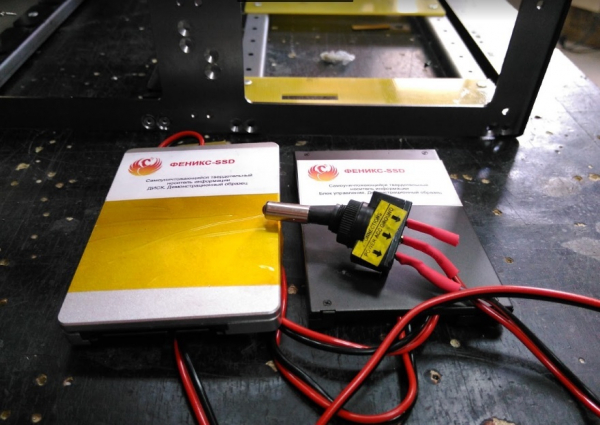
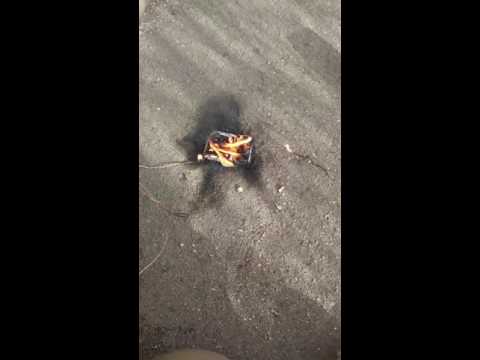
Arriba hay un método artesanal que es poco confiable y peligroso. Para SSD se utilizan dispositivos de otro tipo, por ejemplo, Impulse-SSD, que destruye el almacenamiento con una tensión de 20,000 V.

Se borra la información, se rompen los circuitos integrados, el almacenamiento queda completamente inservible. Hay opciones también con destrucción remota (por GSM).
Se venden destructores mecánicos de HDD. En particular, un dispositivo de este tipo es producido por LG: el CrushBox.
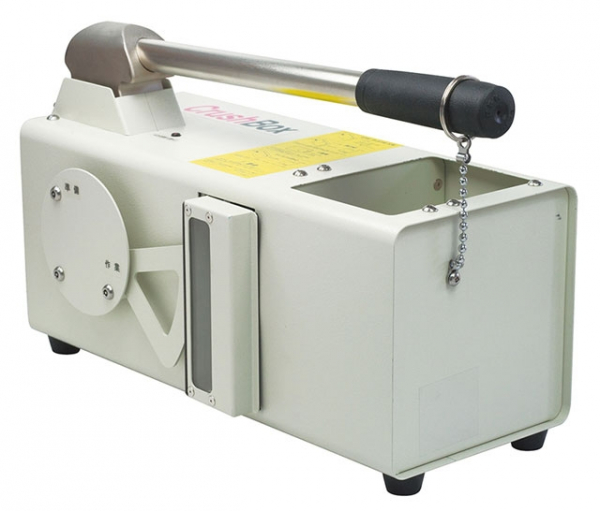
Hay muchas opciones de gadgets para destruir HDD y SSD: se fabrican tanto en Rusia como en el extranjero. Proponemos discutir estos dispositivos en los comentarios; probablemente, muchos lectores puedan aportar su propio ejemplo.
Cómo proteger tu PC o laptop
Al igual que con HDD y SSD, hay muchas variedades de sistemas de protección para laptops. Una de las más confiables es el cifrado total, de manera que después de varios intentos de acceder a la información, los datos sean destruidos.
Uno de los sistemas de protección más conocidos para PC y laptops fue desarrollado por Intel. La tecnología se llama Anti-Theft. Sin embargo, su soporte fue interrumpido hace varios años, por lo que no se puede considerar una solución nueva, pero sirve como ejemplo de protección. Anti-Theft permitía localizar un laptop robado o perdido y bloquearlo. En el sitio de Intel se afirmaba que el sistema protege la información confidencial, bloquea el acceso a datos encriptados y evita el arranque del SO en caso de un intento no autorizado de encender el dispositivo.
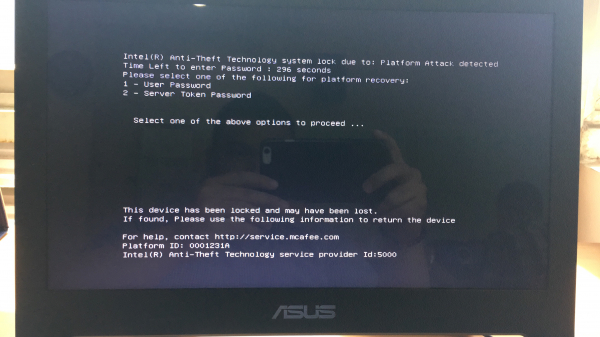
Este y sistemas similares verifican el laptop en busca de signos de intervención externa, como un número excesivo de intentos de acceso, fallos al intentar acceder a un servidor previamente establecido, o el bloqueo del laptop a través de internet.
Anti-Theft bloquea el acceso al conjunto de circuitos lógicos de sistema de Intel, lo que hace que el acceso a los servicios del laptop, la ejecución de software o del SO sea imposible incluso en caso de reemplazo o reformatación del HDD o SDD. También se eliminan los archivos criptográficos principales necesarios para acceder a los datos.
Si el laptop regresa a su propietario, este puede restaurar rápidamente su funcionalidad.
Hay una opción que utiliza tarjetas inteligentes o tokens de hardware; en este caso, no se puede ingresar al sistema sin dichos dispositivos. Pero en nuestro caso (si ya están golpeando la puerta), también necesitamos establecer un PIN, para que al conectar la llave, la PC solicite una contraseña adicional. Mientras el bloqueador de este tipo no esté conectado al sistema, es casi imposible iniciar su funcionamiento.
Una opción que sigue funcionando es un script escrito en Python llamado USBKill. Permite inutilizar un portátil o PC si cambian inesperadamente algunos parámetros de arranque. Fue creado por el desarrollador Hephaest0s, quien publicó el script en GitHub.
La única condición para el funcionamiento de USBKill es la necesidad de cifrar el disco del sistema del portátil o PC, incluyendo herramientas como Windows BitLocker, Apple FileVault o Linux LUKS. Para activar USBKill hay varias formas, incluyendo el hecho de conectar o desconectar una memoria USB.
Otra opción son los portátiles con un sistema de autodestrucción integrado. Uno de ellos apareció en 2017 en las fuerzas armadas de Rusia. Para destruir los datos junto con el medio, simplemente hay que pulsar un botón. En principio, se puede hacer un sistema artesanal similar uno mismo o comprarlo en línea; hay bastantes.
Uno de los ejemplos es , que puede funcionar bajo diversos sistemas operativos y se autodestruye al detectar un ataque. Sin embargo, el precio no es humano: $1699.
Bloqueamos y ciframos datos en smartphones
En los smartphones con iOS, hay una opción para borrar los datos en caso de múltiples intentos fallidos de autorización. Esta función es estándar y se activa en la configuración.
Uno de nuestros empleados descubrió una característica interesante en los dispositivos iOS: si es necesario bloquear rápidamente el mismo iPhone, basta con presionar el botón de encendido cinco veces seguidas. En este caso, se activa el modo de emergencia, y el usuario no podrá acceder al dispositivo por Touch o Face ID; solo por código de acceso.
En Android también existen diferentes funciones estándar para proteger datos personales (cifrado, autenticación multifactor para diferentes servicios, contraseñas gráficas, FRP, etc.).
De los trucos sencillos para bloquear un teléfono, se puede sugerir el uso de una huella dactilar, por ejemplo, del dedo anular o el meñique. En el caso de que alguien intente obligar al usuario a colocar el dedo pulgar en el sensor, después de varios intentos, el teléfono se bloqueará.
Sin embargo, existen complejos de software y hardware para iPhone y Android que permiten eludir prácticamente cualquier tipo de protección. Apple ha previsto la posibilidad de desactivar el conector Lightning si el usuario no está activo durante un tiempo determinado, pero no está claro si esto ayuda a proteger el teléfono de los hacks mediante los mencionados complejos.
Algunos fabricantes lanzan teléfonos que están protegidos contra escuchas y hacks, pero no se pueden considerar 100% fiables. El creador de Android, Andy Rubin, lanzó hace dos años , que fue denominado por los desarrolladores como "el más seguro". Sin embargo, nunca llegó a ser popular. Además, era prácticamente irreparable: si se rompía el teléfono, no había vuelta atrás.
Los teléfonos seguros también fueron fabricados por las compañías Sirin Labs y Silent Circle. Los dispositivos se llamaban Solarin y Blackphone. La empresa Boeing creó el Boeing Black, un dispositivo que se recomienda para empleados de organismos de defensa. Este gadget tiene un modo de autodestrucción, que se activa en caso de que sea hackeado.
De todos modos, con los smartphones, en términos de protección contra la interferencia de terceros, la situación es algo peor que con los dispositivos de almacenamiento de información o las laptops. Lo único que se puede recomendar es no usar el smartphone para intercambiar o almacenar información sensible.
¿Y qué hacer en un lugar público?
Hasta este momento hemos hablado sobre cómo destruir rápidamente la información si alguien golpea la puerta y no esperabas huéspedes. Pero también existen lugares públicos: cafés, restaurantes de comida rápida, las calles. Si alguien se acerca por detrás y toma tu laptop, los sistemas de destrucción de datos no ayudarán. Y por más botones secretos que haya, no podrás presionarlos con las manos atadas.
Lo más sencillo es no llevar dispositivos con información crítica a la calle. Si es necesario llevarlos, no desbloquee el dispositivo en un lugar concurrido a menos que sea absolutamente necesario. Justo en ese momento, estando en una multitud, el gadget se puede interceptar sin problemas.
Cuantos más dispositivos tenga, más fácil es interceptar algo. Por ello, en lugar de usar la combinación ‘smartphone + portátil + tablet’, es mejor usar solo un netbook, por ejemplo, con Linux. Se puede hacer llamadas con él, y es más fácil proteger la información en un solo dispositivo que en tres.
En un lugar público como una cafetería, debe elegir un asiento con un amplio ángulo de visión y es preferible sentarse de espaldas a la pared. De esta manera, podrá ver a todos los que se acercan. En una situación sospechosa, bloquee su portátil o teléfono y espere a que se desarrolle la situación.
Se puede configurar el bloqueo para diferentes sistemas operativos, y es más fácil hacerlo presionando una combinación de teclas específica (para Windows es la tecla del sistema + L, se puede hacer en una fracción de segundo). En MacOS es Command + Control + Q. También se presiona rápido, especialmente si se practica.
Por supuesto, en situaciones imprevistas se puede fallar, por lo que hay otra opción: bloquear el dispositivo presionando varias teclas al mismo tiempo (un golpe con el puño en el teclado como opción). Si conoce una aplicación que pueda hacer esto para MacOS, Windows o Linux, comparta el enlace.
En el MacBook también hay un giroscopio. Se puede prever un escenario en el que el portátil se bloquea al levantar el dispositivo o al cambiar rápidamente su posición según los datos del sensor giroscópico integrado.
No encontramos la utilidad correspondiente, pero si alguien conoce aplicaciones así, comparta información sobre ellas en los comentarios. Si no existen, ofrecemos crear una utilidad, por la cual regalaremos al autor una suscripción Otra opción es cubrir su pantalla (del portátil, teléfono, tablet) de miradas curiosas. Para esto son ideales los llamados “filtros de privacidad”: películas especiales que oscurecen la pantalla al cambiar el ángulo de visualización. Solo se puede ver lo que hace el usuario desde atrás.
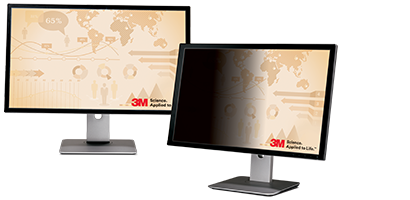
Otra opción es proteger la pantalla de su dispositivo (portátil, teléfono, tableta) de miradas curiosas. Para esto, son ideales los llamados "filtros de privacidad": láminas especiales que oscurecen la pantalla al cambiar el ángulo de visión. Solo se puede ver lo que hace el usuario desde la parte posterior.
Por cierto, un simple truco para el momento: si te encuentras en casa y alguien llama a la puerta (como un mensajero que trae pizza, por ejemplo), es mejor bloquear los dispositivos. Solo por si acaso.
Protegerse del "compañero mayor", es decir, de un intento repentino de un tercero de acceder a tus datos personales, es posible, pero complicado. Si tienes casos propios que puedas compartir, esperamos ejemplos en los comentarios.
Fuente: habr.com
