

En 2019, la empresa de consultoría Miercom realizó una evaluación tecnológica independiente de los controladores Wi-Fi 6 de la serie Cisco Catalyst 9800. Para este estudio, se estableció un banco de pruebas con controladores y puntos de acceso Wi-Fi 6 de Cisco, y se llevó a cabo una evaluación de la solución técnica en las siguientes categorías:
- Disponibilidad;
- Seguridad;
- Automatización.
Los resultados del estudio se presentan a continuación. Desde 2019, la funcionalidad de los controladores de la serie Cisco Catalyst 9800 ha mejorado significativamente; estos aspectos también se reflejan en este artículo.
Puedes leer sobre otras ventajas de la tecnología Wi-Fi 6, ejemplos de implementación y áreas de aplicación.
Revisión de la solución
Controladores Wi-Fi 6 de la serie Cisco Catalyst 9800
La serie de controladores inalámbricos Cisco Catalyst 9800, basada en el sistema operativo IOS-XE (que también se utiliza para conmutadores y enrutadores de Cisco), se ofrece en varias opciones.
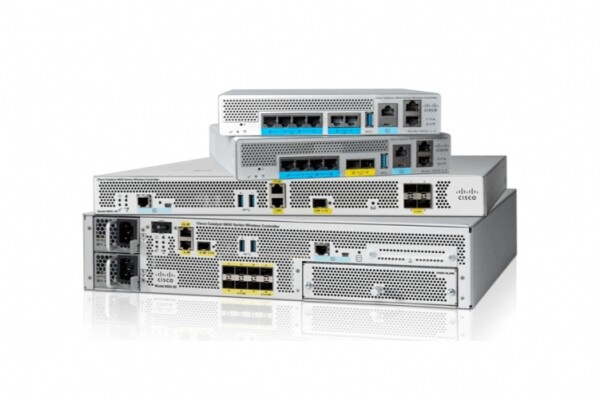
El modelo superior, el controlador 9800-80, admite una capacidad de ancho de banda inalámbrico de hasta 80 Gbps. Un controlador 9800-80 puede soportar hasta 6000 puntos de acceso y hasta 64000 clientes inalámbricos.
El modelo de gama media, el controlador 9800-40, admite una capacidad de hasta 40 Gbps, hasta 2000 puntos de acceso y hasta 32000 clientes inalámbricos.
Además de estos modelos, el análisis competitivo también incluyó el controlador inalámbrico 9800-CL (CL significa Cloud). El modelo 9800-CL funciona en entornos virtuales en hipervisores VMWare ESXI y KVM, y sus características dependen de los recursos de hardware asignados a la máquina virtual del controlador. En la configuración máxima, el controlador Cisco 9800-CL, al igual que el modelo superior 9800-80, admite escalabilidad de hasta 6000 puntos de acceso y hasta 64000 clientes inalámbricos.
Durante el estudio se utilizaron puntos de acceso Cisco Aironet AP de la serie 4800, que operan en frecuencias de 2,4 y 5 GHz con la posibilidad de cambiar dinámicamente al modo dual de 5 GHz.
Comenzamos las pruebas del esquema de HA con el desarrollo de un
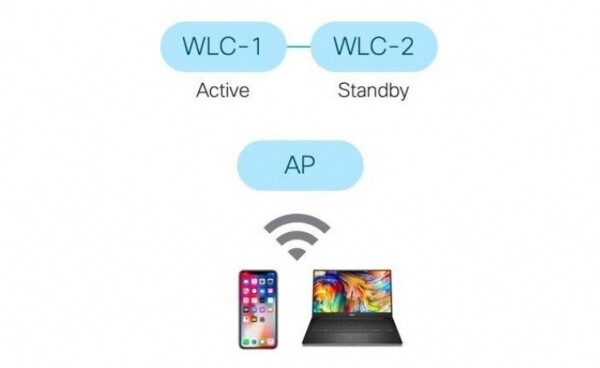
Para las pruebas se estableció un banco de pruebas con dos controladores inalámbricos Cisco Catalyst 9800-CL operando en clúster, y puntos de acceso Cisco Aironet AP de la serie 4800.
Se utilizaron como dispositivos cliente portátiles de las empresas Dell y Apple, así como el smartphone Apple iPhone.
Pruebas de disponibilidad
La disponibilidad se define como la capacidad de los usuarios para acceder a un sistema o servicio y utilizarlos. Alta disponibilidad implica un acceso continuo al sistema o servicio, independientemente de ciertos eventos.
La alta disponibilidad ha sido probada en cuatro escenarios, siendo los primeros tres eventos predecibles o planificados que pueden llevarse a cabo en horario laboral o fuera de él. El quinto escenario es un fallo clásico, que es un evento impredecible.
Descripción de los escenarios:
- Corrección de errores: microactualización del sistema (bugfix o parche de seguridad) que permite corregir un error o vulnerabilidad sin necesidad de una actualización completa del software del sistema;
- Actualización funcional: adición o expansión de la funcionalidad actual del sistema mediante la instalación de actualizaciones funcionales;
- Actualización completa: actualización de la imagen del software del controlador;
- Adición de un punto de acceso: adición de un nuevo modelo de punto de acceso a la red inalámbrica sin necesidad de reconfigurar o actualizar el software del controlador inalámbrico;
- Fallo: fallo del controlador inalámbrico.
Corrección de errores y vulnerabilidades
A menudo, en varias soluciones competitivas, la instalación de parches requiere una actualización completa del software del sistema del controlador inalámbrico, lo que puede resultar en tiempos de inactividad no planificados. En el caso de las soluciones de Cisco, la instalación de parches se realiza sin detener la productividad. Los parches pueden instalarse en cualquiera de los componentes, mientras que la infraestructura inalámbrica continúa funcionando.
El procedimiento en sí es bastante simple. El archivo de parche se copia en la carpeta de inicio en uno de los controladores inalámbricos de Cisco, y luego, a través de la interfaz gráfica o de línea de comandos, se confirma la operación. Además, a través de la interfaz gráfica o de línea de comandos, se puede también deshacer y eliminar el parche, también sin interrumpir el funcionamiento del sistema.
Actualización funcional
Las actualizaciones funcionales del software se aplican para activar nuevas características. Una de estas mejoras es la actualización de la base de datos de firmas de aplicaciones. Este paquete se instaló en los controladores Cisco como una prueba. Al igual que con las correcciones, la actualización de funciones se aplica, instala o elimina sin tiempo de inactividad ni interrupciones en el funcionamiento del sistema.
Actualización completa
En este momento, la actualización completa de la imagen del software del controlador se realiza de la misma manera que la funcional, es decir, sin interrupciones. Sin embargo, esta opción está disponible solo en una configuración de clúster, cuando hay más de un controlador. La actualización completa se realiza de manera secuencial: primero en un controlador y luego en el segundo.
Adición de un nuevo modelo de punto de acceso
Conectar nuevos puntos de acceso que no se han utilizado anteriormente con la imagen de software del controlador a la red inalámbrica es una operación bastante común, especialmente en grandes redes (aeropuertos, hoteles, fábricas). A menudo, en las soluciones de la competencia, esta operación requiere una actualización del software del sistema o un reinicio de los controladores.
En el proceso de conectar nuevos puntos de acceso Wi-Fi 6 al clúster de controladores Cisco Catalyst de la serie 9800, no se observan tales problemas. La conexión de nuevos puntos al controlador se realiza sin actualizaciones del software del controlador, y este proceso no requiere reinicios, por lo que no afecta de ninguna manera a la red inalámbrica.
Fallo del controlador
En el entorno de prueba se utilizan dos controladores (Activo / StandBy) Wi-Fi 6 y el punto de acceso tiene una conexión directa a ambos controladores.
Un controlador inalámbrico es activo, mientras que el otro, por supuesto, es de reserva. En caso de fallo del controlador activo, el controlador de reserva asume el control y su estado cambia a activo. Este procedimiento ocurre sin interrupciones para el punto de acceso y Wi-Fi para los clientes.
Seguridad
En esta sección se abordan aspectos relacionados con la seguridad, que es una tarea extremadamente relevante en las redes inalámbricas. La seguridad de la solución se evalúa según las siguientes características:
- Reconocimiento de aplicaciones;
- Seguimiento de flujos de tráfico;
- Análisis del tráfico cifrado;
- Detección y prevención de intrusiones;
- Medios de autenticación;
- Medidas de protección para dispositivos de clientes.
Reconocimiento de aplicaciones
Entre la variedad de productos en el mercado de Wi-Fi corporativo e industrial, existen diferencias en la capacidad de los productos para identificar el tráfico por aplicaciones. Los productos de diferentes fabricantes pueden identificar diferentes cantidades de aplicaciones. Muchos de los aplicativos que las soluciones competidoras señalan como posibles para la identificación son, en realidad, sitios web y no aplicaciones únicas.
Hay otra característica interesante en el reconocimiento de aplicaciones: las soluciones varían mucho en precisión de identificación.
Teniendo en cuenta todas las pruebas realizadas, se puede afirmar con seguridad que la solución de Wi-Fi-6 de Cisco realiza el reconocimiento de aplicaciones con gran precisión: se identificaron correctamente Jabber, Netflix, Dropbox, YouTube y otras aplicaciones populares, así como servicios web. Además, las soluciones de Cisco pueden profundizar en los paquetes de datos mediante DPI (Inspección Profunda de Paquetes).
Seguimiento de flujos de tráfico
Se realizó otra prueba para determinar si el sistema puede rastrear y reportar de manera precisa los flujos de datos (por ejemplo, las transferencias de grandes archivos). Para esto, se envió un archivo de 6.5 megabytes a través de la red utilizando el protocolo de transferencia de archivos (FTP).
La solución de Cisco cumplió completamente con la tarea y pudo rastrear este tráfico gracias a NetFlow y sus capacidades de hardware. El tráfico fue detectado e identificado de inmediato con el volumen exacto de datos transmitidos.
Análisis de tráfico encriptado
El tráfico de datos de los usuarios está siendo cada vez más encriptado. Esto se hace para protegerlo de ser rastreado o interceptado por atacantes. Sin embargo, los hackers también están utilizando cada vez más la encriptación para ocultar su malware y llevar a cabo otras operaciones dudosas, como ataques de tipo Man-in-the-Middle (MiTM) o ataques de keylogging, por ejemplo.
La mayoría de las empresas inspeccionan parte del tráfico encriptado, primero desencriptándolo con cortafuegos o sistemas de prevención de intrusiones. Pero este proceso consume mucho tiempo y no beneficia el rendimiento de la red en general. Además, después de la desencriptación, estos datos se vuelven vulnerables a miradas curiosas.
Los controladores Cisco Catalyst de la serie 9800 abordan con éxito el análisis del tráfico cifrado mediante otros medios. La solución se llama Encrypted Traffic Analytics (ETA). ETA es una tecnología sin equivalente en soluciones competitivas en este momento, que detecta malware en el tráfico cifrado sin necesidad de descifrarlo. ETA es una función básica de IOS-XE que incluye Enhanced NetFlow y utiliza algoritmos de comportamiento avanzados para identificar patrones de tráfico malicioso ocultos en el tráfico cifrado.
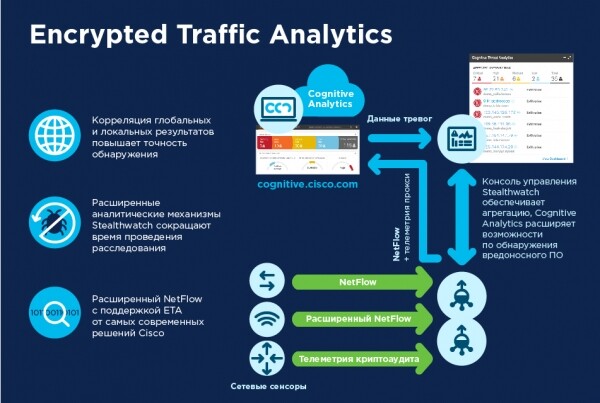
ETA no descifra mensajes, sino que recopila perfiles de metadatos de flujos cifrados de tráfico: tamaño de paquetes, intervalos de tiempo entre paquetes y mucho más. Luego, los metadatos se exportan en registros de NetFlow v9 a Cisco Stealthwatch.
La función clave de Stealthwatch es el monitoreo constante del tráfico, así como la creación de métricas básicas de la actividad normal de la red. Con los metadatos del flujo cifrado que le envía ETA, Stealthwatch aplica aprendizaje automático multinivel para detectar anomalías de comportamiento en el tráfico que pueden indicar eventos sospechosos.
El año pasado, Cisco contrató a Miercom para una evaluación independiente de la solución Cisco Encrypted Traffic Analytics. Durante esta evaluación, Miercom envió por separado amenazas conocidas y desconocidas (virus, troyanos, ransomware) en tráfico cifrado y no cifrado a través de grandes redes ETA y no ETA para identificar las amenazas.
Para las pruebas, se ejecutó código malicioso en ambas redes. En ambos casos, la actividad sospechosa fue detectada gradualmente. En la red ETA, las amenazas fueron detectadas un 36% más rápido en las primeras etapas que en la red no ETA. A medida que avanzaba el tiempo, la productividad de detección en la red ETA aumentó. En última instancia, después de varias horas de operación, se detectaron con éxito dos tercios de las amenazas activas en la red ETA, que es el doble del indicador correspondiente en la red no ETA.
Las funciones de ETA están bien integradas con Stealthwatch. Las amenazas se clasifican por gravedad, se muestran con información detallada y también se proporcionan opciones de acción correctiva tras la confirmación. La conclusión es: ¡ETA funciona!
Detección y prevención de intrusiones
Ahora Cisco cuenta con otra herramienta efectiva para garantizar la seguridad: Cisco Advanced Wireless Intrusion Prevention System (aWIPS): un mecanismo de detección y prevención de amenazas para redes inalámbricas. La solución aWIPS opera a nivel de controladores, puntos de acceso y el software de gestión Cisco DNA Center. El proceso de detección, alerta y prevención de amenazas combina el análisis del tráfico de red, la información sobre los dispositivos de red y la topología de la red, así como métodos basados en firmas y detección de anomalías, lo que finalmente asegura una alta precisión y prevención de amenazas en la red inalámbrica.
La integración completa de aWIPS en la infraestructura de red permite monitorizar continuamente el tráfico inalámbrico tanto en redes cableadas como inalámbricas y utilizarlo para un análisis automático de potenciales ataques de múltiples fuentes, con el fin de detectar y prevenir posibles ataques de forma integral.
Métodos de autenticación
Actualmente, además de los métodos de autenticación clásicos, las soluciones de Cisco Catalyst de la serie 9800 incluyen soporte para WPA3. WPA3 es la última versión de WPA, que constituye un conjunto de protocolos y tecnologías que garantizan la autenticación y el cifrado para redes Wi-Fi.
WPA3 utiliza el método de autenticación simultánea de elementos equivalentes (SAE - Simultaneous Authentication of Equals) para proporcionar la protección más confiable contra intentos de adivinación de contraseñas por parte de terceros. Cuando un cliente se conecta a un punto de acceso, realiza un intercambio SAE. Si tiene éxito, cada uno generará una clave criptográficamente segura, a partir de la cual se obtendrá la clave de sesión, y luego pasarán al estado de confirmación. Después de esto, el cliente y el punto de acceso pueden entrar en estados de confirmación cada vez que se necesite generar una clave de sesión. Este método utiliza la privacidad directa, donde un atacante puede romper una clave, pero no todas las demás claves.
Es decir, el SAE está diseñado de tal manera que el atacante, que intercepta el tráfico, solo tiene un intento para adivinar la contraseña antes de que los datos interceptados se vuelvan inútiles. Para realizar una adivinanza prolongada de la contraseña, se requiere acceso físico al punto de acceso.
Métodos de protección de dispositivos clientes
El principal medio de protección para los clientes en las soluciones inalámbricas de la serie 9800 de Cisco Catalyst es actualmente Cisco Umbrella WLAN, un servicio de seguridad en la nube que opera a nivel DNS, con detección automática de amenazas tanto conocidas como nuevas.
Cisco Umbrella WLAN proporciona a los dispositivos de los clientes una conexión segura a Internet. Esto se logra mediante la filtración de contenido, es decir, bloqueando el acceso a recursos en Internet según la política de la empresa. De este modo, se protege a los dispositivos de los clientes en Internet contra malware, ransomware y phishing. La aplicación de políticas se basa en 60 categorías de contenido continuamente actualizadas.
Automatización
Las redes inalámbricas modernas son mucho más flexibles y complejas, por lo que los métodos tradicionales de configuración y extracción de información de los controladores inalámbricos son insuficientes. Los administradores de red y los expertos en seguridad informática requieren herramientas para la automatización y el análisis, lo que impulsa a los fabricantes de soluciones de redes inalámbricas a ofrecer dichas herramientas.
Para abordar estas necesidades, los controladores inalámbricos de la serie 9800 de Cisco Catalyst, junto con la API tradicional, cuentan con soporte para el protocolo de configuración de red RESTCONF / NETCONF con el lenguaje de modelado de datos YANG (Yet Another Next Generation).
NETCONF es un protocolo basado en XML que las aplicaciones pueden utilizar para solicitar información y cambiar la configuración de dispositivos de red, como los controladores inalámbricos.
Además de estos métodos, los controladores de la serie 9800 de Cisco Catalyst implementan la capacidad de obtener, seleccionar y analizar datos sobre el flujo de información utilizando el protocolo NetFlow y sFlow.
Para garantizar la seguridad y modelar el tráfico, la capacidad de rastrear flujos específicos es una herramienta valiosa. Para cumplir con esta tarea, se ha implementado el protocolo sFlow, que permite capturar dos paquetes de cada cien. Sin embargo, a veces esto puede ser insuficiente para un análisis y una evaluación adecuados del flujo. Por lo tanto, la alternativa es NetFlow, implementada por Cisco, que permite recopilar y exportar el 100% de los paquetes en el flujo especificado para un análisis posterior.
Otra de las funciones, aunque disponible solo en la implementación de hardware de los controladores, que permite automatizar el funcionamiento de la red inalámbrica en los controladores Cisco Catalyst de la serie 9800, es el soporte incorporado para el lenguaje Python como complemento para utilizar scripts directamente en el propio controlador inalámbrico.
Y, por último, para las operaciones de monitoreo y gestión en los controladores Cisco Catalyst de la serie 9800, se admite el protocolo SNMP, de probada eficacia, en las versiones 1, 2 y 3.
De este modo, en el ámbito de la automatización, las soluciones Cisco Catalyst de la serie 9800 cumplen plenamente con los requisitos modernos de las empresas, ofreciendo herramientas tanto nuevas y únicas como probadas en el tiempo para la ejecución automatizada de operaciones y análisis en redes inalámbricas de cualquier tamaño y complejidad.
Conclusión
En las soluciones basadas en controladores Cisco Catalyst de la serie 9800, Cisco ha demostrado excelentes resultados en categorías como: alta disponibilidad, seguridad y automatización.
La solución satisface por completo todos los requisitos de alta disponibilidad, como la conmutación por error en menos de un segundo durante eventos no planificados y el tiempo de inactividad cero para eventos programados.
Los controladores Cisco Catalyst de la serie 9800 implementan una protección integral que proporciona una inspección profunda de paquetes para el reconocimiento de aplicaciones y su gestión, total transparencia de los flujos de datos e identificación de amenazas ocultas en el tráfico cifrado, además de aplicar mecanismos avanzados de autenticación y protección de dispositivos cliente.
Para la automatización de operaciones y análisis, las soluciones Cisco Catalyst de la serie 9800 cuentan con amplias capacidades, utilizando modelos estándar populares: YANG, NETCONF, RESTCONF, interfaces de API tradicionales y scripts de Python integrados.
Así, Cisco una vez más confirma su estatus como líder mundial en la fabricación de soluciones de red, manteniéndose al día con los tiempos y considerando todos los desafíos del negocio moderno.
Puedes obtener más información sobre la familia de conmutadores Catalyst en Cisco.
Fuente: habr.com
