

En este artículo, abordaremos las 5 primeras tareas, donde aprenderemos los fundamentos del análisis de tráfico de varios protocolos de red.
Información organizativaEspecíficamente para aquellos que quieren aprender algo nuevo y desarrollarse en cualquiera de las áreas de la seguridad informática, escribiré y hablaré sobre las siguientes categorías:
- PWN;
- criptografía (Crypto);
- tecnologías de red (Network);
- ingeniería inversa (Reverse Engineering);
- esteganografía (Stegano);
- búsqueda y explotación de vulnerabilidades en la WEB.
Además de esto, compartiré mi experiencia en la informática forense, análisis de malware y firmware, ataques a redes inalámbricas y redes computacionales locales, realización de pentests y escritura de exploits.
Para que puedan conocer nuevos artículos, software y otra información, he creado y en el área de seguridad informática. También consideraré personalmente y responderé a todas sus solicitudes, preguntas, propuestas y recomendaciones .
Toda la información se presenta exclusivamente con fines educativos. El autor de este documento no asume ninguna responsabilidad por cualquier daño causado a cualquier persona como resultado del uso de los conocimientos y métodos adquiridos al estudiar este documento.
Autenticación FTP
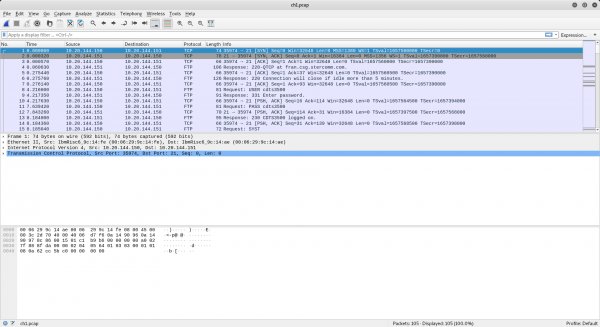
En esta tarea se nos pide encontrar los datos de autenticación de un volcado de tráfico. Se menciona que se trata de FTP. Abrimos el archivo PCAP en Wireshark.
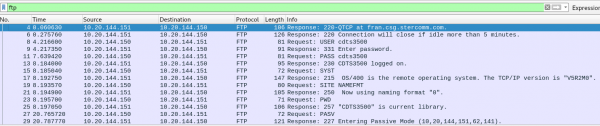
Lo primero que haremos será filtrar los datos, ya que solo necesitamos el protocolo FTP.
Ahora mostraremos el tráfico por flujos. Para ello, al hacer clic derecho, seleccionamos 'Seguir flujo TCP'.
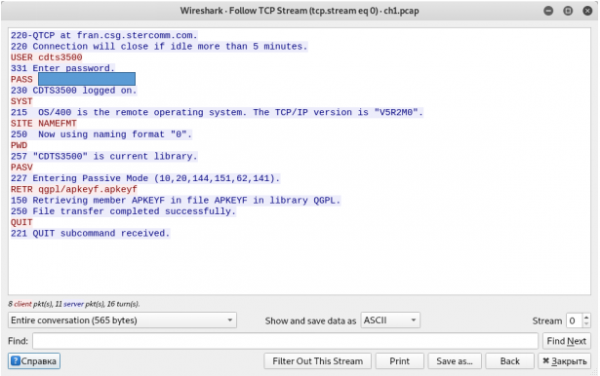
Podemos ver el nombre de usuario y la contraseña del usuario.
Autenticación Telnet
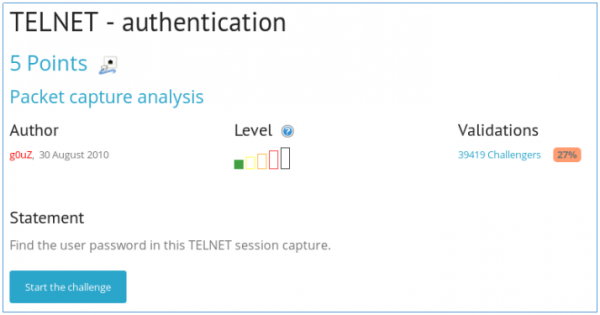
La tarea es similar a la anterior.
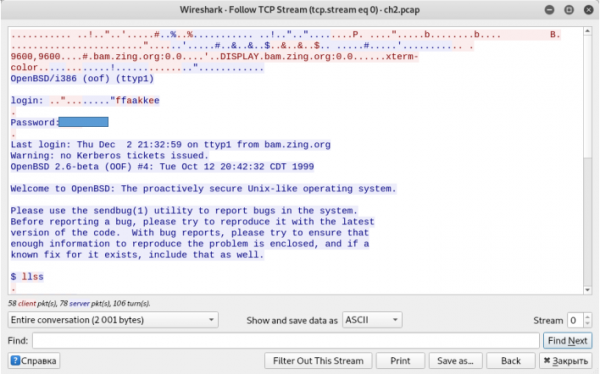
Recogemos el nombre de usuario y la contraseña.
Trama Ethernet
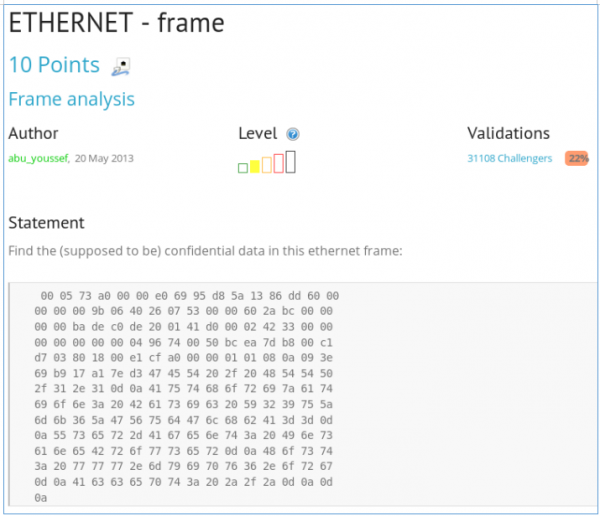
Se nos proporciona la representación hexadecimal de un paquete del protocolo Ethernet y se nos pide encontrar datos confidenciales. La cuestión es que los protocolos están encapsulados unos en otros. Es decir, en el área de datos del protocolo Ethernet se encuentra el protocolo IP, en cuyos datos se encuentra el protocolo TCP, y dentro de este, HTTP, donde están los datos. Por lo tanto, solo necesitamos decodificar los caracteres de la forma hexadecimal.
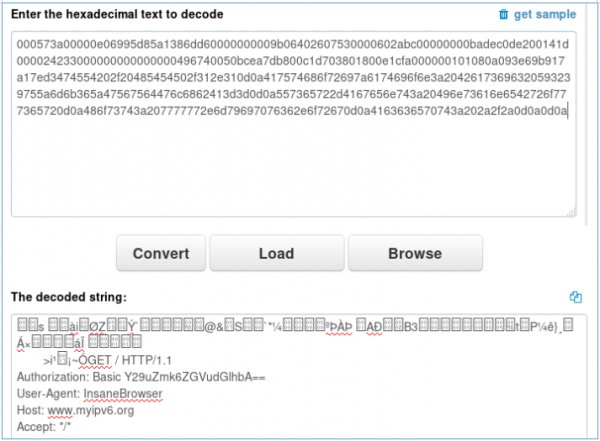
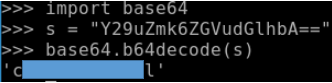
En el encabezado HTTP hay datos de autenticación Basic. Los decodificamos de Base64.
Autenticación de Twitter
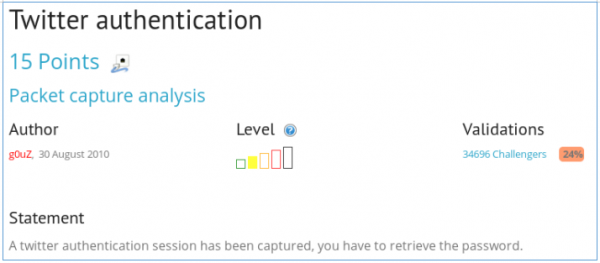
Se nos pide encontrar la contraseña para acceder a Twitter del volcado de tráfico.
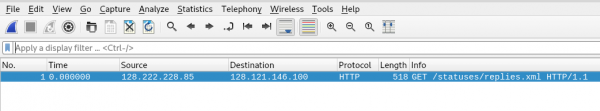
Hay solo un paquete. Lo abriremos haciendo doble clic.
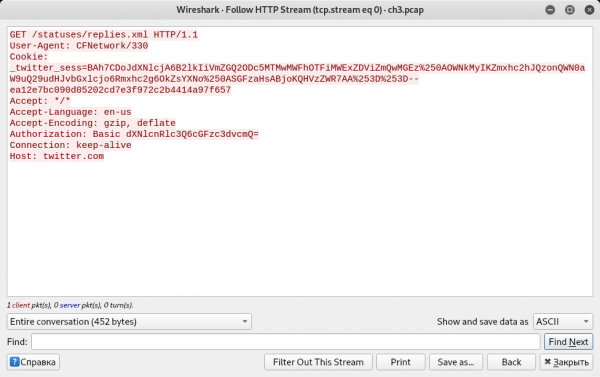
Y nuevamente vemos los datos de autenticación Basic.
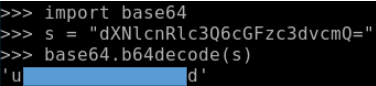
Encontramos el nombre de usuario y la contraseña.
Archivo desconocido de Bluetooth
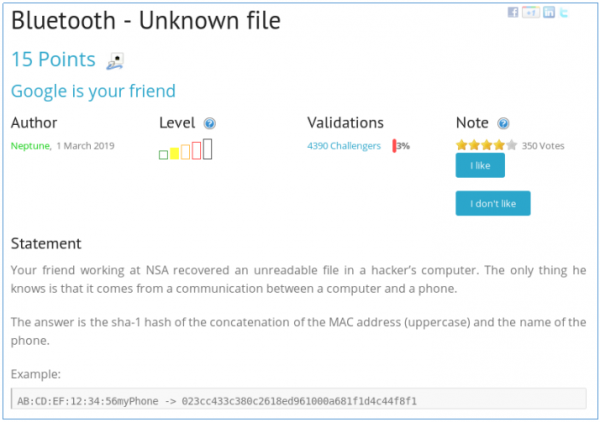
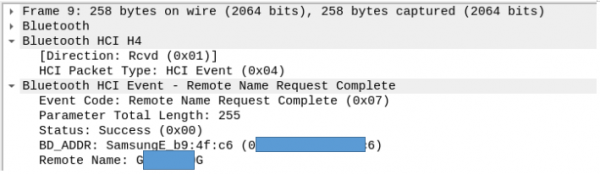
Se relata una historia y se nos pide encontrar el nombre y la dirección MAC del teléfono. Abrimos el archivo en Wireshark. Buscamos la línea 'Remote Name Request Complete'.

Verificamos los campos de este paquete, donde se muestran la dirección MAC y el nombre del teléfono.
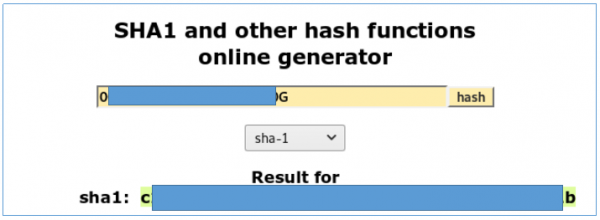
Tomamos el hash y lo entregamos.
Con esta tarea concluimos nuestro análisis de tareas sencillas sobre el tema de redes (más para principiantes). A partir de aquí, vamos a temas más complejos... Pueden unirse a nosotros en . Allí pueden proponer sus temas y participar en la votación para elegir el tema de los próximos artículos.
Fuente: habr.com
