

¡Bienvenidos! Hoy les contaremos cómo realizar la configuración inicial del gateway de correo. – soluciones de la empresa Fortinet para proteger el correo electrónico. En este artículo revisaremos el diseño con el que trabajaremos y realizaremos la configuración , necesaria para recibir y validar correos, y también probaremos su funcionamiento. Basándonos en nuestra experiencia, podemos afirmar con confianza que el proceso es muy simple, y aun con una configuración mínima se pueden ver resultados.
Comencemos con el diseño actual. Se presenta en la figura a continuación.
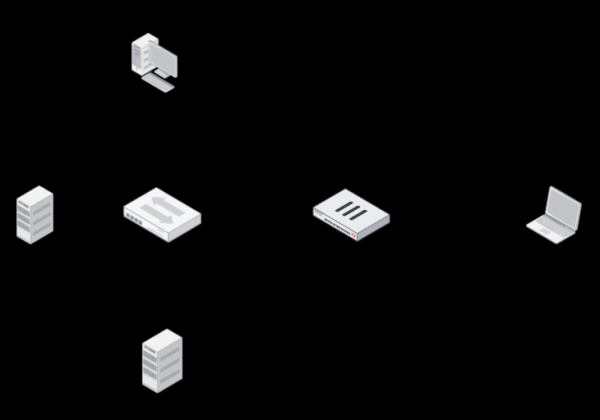
A la derecha vemos una computadora de un usuario externo, desde la cual enviaremos correos a un usuario en la red interna. En la red interna hay una computadora del usuario, un controlador de dominio con un servidor DNS configurado y un servidor de correo. En el borde de la red se encuentra un firewall — FortiGate, cuya característica principal es la configuración del reenvío del tráfico SMTP y DNS.
Prestemos especial atención al DNS.
Para el enrutamiento del correo electrónico en Internet se utilizan dos registros DNS: el registro A y el registro MX. Normalmente, estos registros DNS se configuran en un servidor DNS público, pero debido a las limitaciones del diseño simplemente pasamos el DNS a través del firewall (es decir, en el usuario externo se ha configurado la dirección 10.10.30.210 como servidor DNS).
El registro MX es un registro que contiene el nombre del servidor de correo que gestiona el dominio, así como la prioridad de dicho servidor de correo. En nuestro caso se presenta así: test.local -> mail.test.local 10.
El registro A es un registro que convierte el nombre de dominio en una dirección IP, en nuestro caso es: mail.test.local -> 10.10.30.210.
Cuando nuestro usuario externo intente enviar un correo a la dirección an@test.local, solicitará a su servidor DNS el registro MX del dominio test.local. Nuestro servidor DNS responderá con el nombre del servidor de correo — mail.test.local. Ahora el usuario necesita obtener la dirección IP de este servidor, por lo que vuelve a consultar al DNS por el registro A y obtiene la dirección IP 10.10.30.210 (sí, de nuevo la misma :) ). Se puede enviar el correo. Por lo tanto, intentará establecer una conexión con la dirección IP obtenida a través del puerto 25. Con las reglas en el firewall, esta conexión se redirige al servidor de correo.
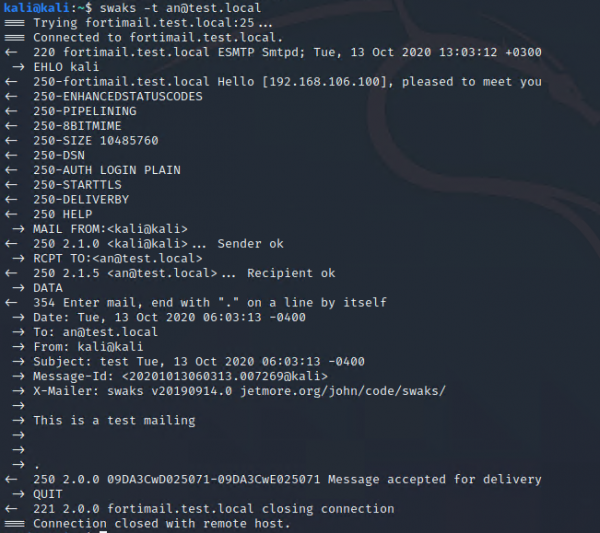
Verificaremos la funcionalidad del correo en el estado actual del diseño. Para ello, utilizaremos la herramienta swaks en la computadora de un usuario externo. Con su ayuda, se puede probar la funcionalidad de SMTP enviando un correo al destinatario con varios parámetros. Previamente, en el servidor de correo ya se ha creado un usuario con la dirección an@test.local. Intentaremos enviarle un correo:
Ahora pasaremos a la máquina del usuario interno y nos aseguraremos de que el correo haya llegado:
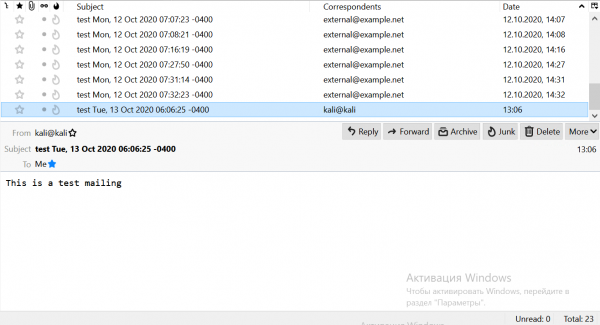
El correo efectivamente llegó (está resaltado en la lista). Esto significa que el diseño funciona correctamente. Es hora de pasar a FortiMail. Completemos nuestro diseño:
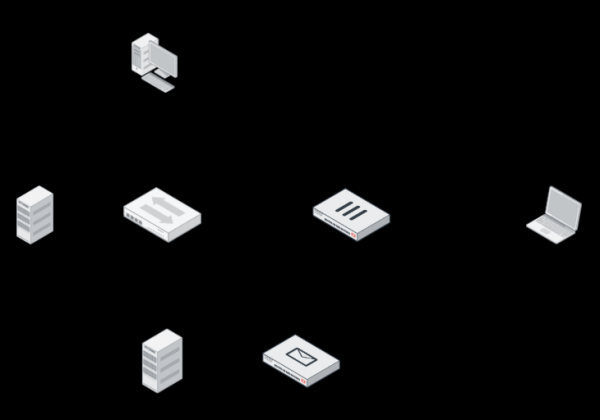
FortiMail se puede desplegar en tres modos:
- Gateway: actúa como un MTA completo: recibe todo el correo, lo verifica y luego lo reenvía al servidor de correo;
- Transparent: o de otra manera, modo transparente. Se instala delante del servidor y verifica el correo entrante y saliente. Después de eso, lo envía al servidor. No requiere cambios en la configuración de la red.
- Server: en este caso, FortiMail es un servidor de correo completo con la posibilidad de crear buzones de correo, recibir y enviar correos, así como con otras funcionalidades.
Desplegaremos FortiMail en modo Gateway. Iniciaremos sesión en la configuración de la máquina virtual. El nombre de usuario es admin, no hay contraseña establecida. En el primer inicio se debe establecer una nueva contraseña.
Ahora configuraremos la máquina virtual para el acceso a la interfaz web. También es necesario que la máquina tenga acceso a Internet. Configuraremos la interfaz. Solo necesitamos port1. Con ella, nos conectaremos a la interfaz web y también se utilizará para salir a Internet. El acceso a Internet es necesario para actualizar los servicios (firmas del antivirus, etc.). Para la configuración, introduciremos los comandos:
config system interface
edit port 1
set ip 192.168.1.40 255.255.255.0
set allowaccess https http ssh ping
end
Ahora configuraremos el enrutamiento. Para ello, es necesario introducir los siguientes comandos:
config system route
edit 1
set gateway 192.168.1.1
set interface port1
end
Al introducir los comandos, se puede utilizar la tecla de tabulación para no tener que escribirlos completamente. Además, si olvidas qué comando debe ir a continuación, puedes utilizar la tecla “?”.
Ahora comprobaremos la conexión a Internet. Para ello, haremos ping al DNS de Google:
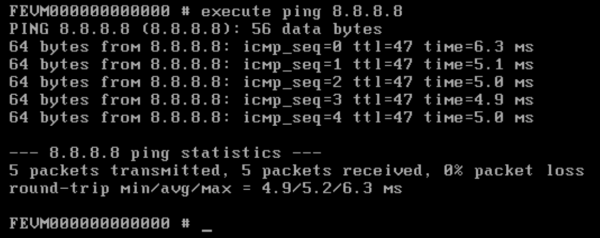
Como podemos ver, tenemos acceso a Internet. Se han realizado las configuraciones iniciales, características de todos los dispositivos Fortinet, ahora podemos proceder con la configuración a través de la interfaz web. Para ello, abriremos la página de gestión:
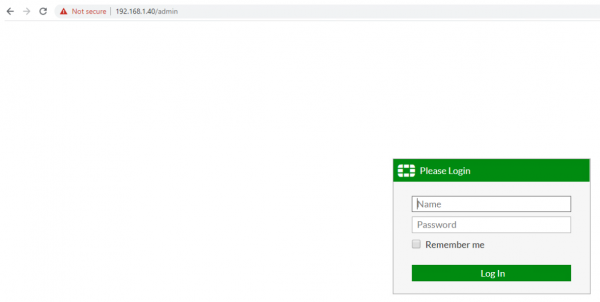
Tenga en cuenta que debe acceder mediante un enlace en el formato /admin. De lo contrario, no podrá acceder a la página de gestión. Por defecto, la página se encuentra en modo de configuración estándar. Para los ajustes, necesitaremos el modo Avanzado. Pasemos al menú admin->View y cambiemos el modo a Avanzado:
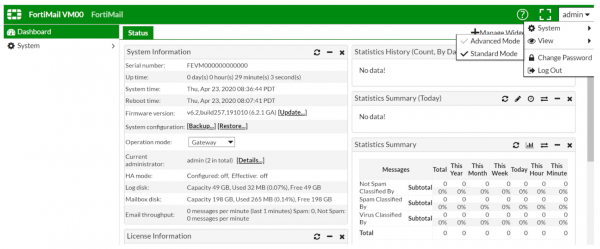
Ahora necesitamos cargar la licencia de prueba. Esto se puede hacer en el menú Información de Licencia → VM → Actualizar:
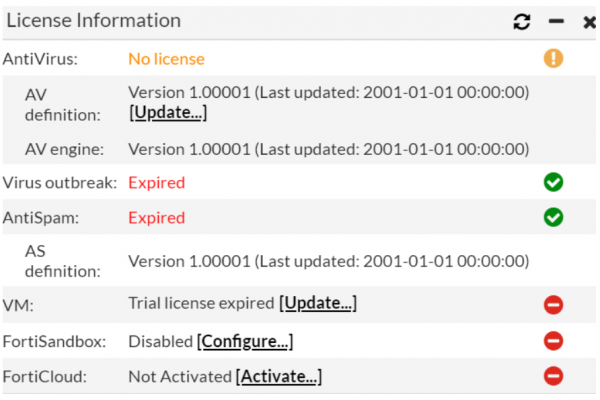
Si no tiene una licencia de prueba, puede solicitarla contactando a .
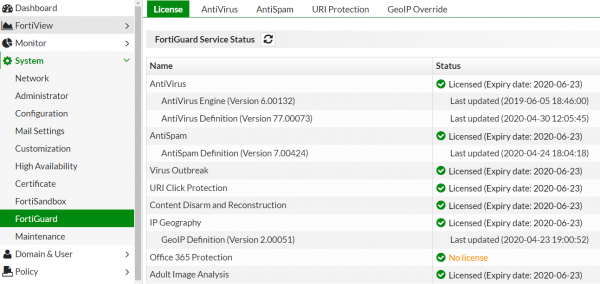
Después de ingresar la licencia, el dispositivo deberá reiniciarse. A partir de ese momento, comenzará a recibir actualizaciones de sus bases desde los servidores. Si esto no ocurre automáticamente, puede ir al menú Sistema → FortiGuard y en las pestañas Antivirus, Antispam presionar el botón Actualizar Ahora.
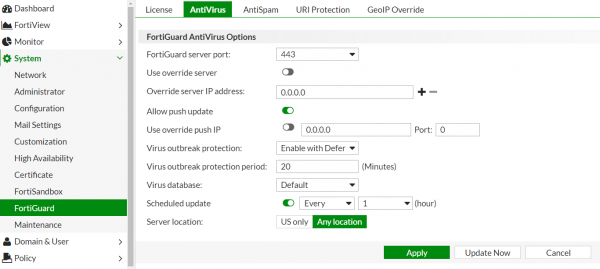
Si eso no ayuda, puede cambiar los puertos utilizados para las actualizaciones. Normalmente, después de esto todas las licencias aparecerán. Al final, debería verse así:
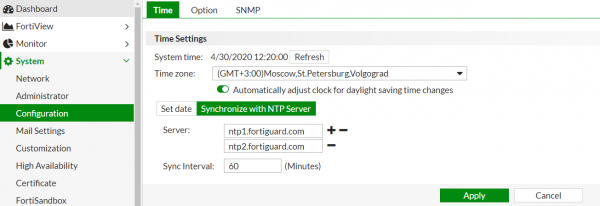
Configura la zona horaria correcta, esto será útil al examinar los registros. Para ello, iremos al menú Sistema → Configuración:
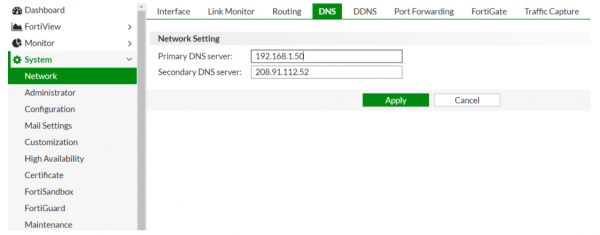
También configuraremos el DNS. Como servidor DNS principal, configuraremos el servidor DNS interno, y como secundario, dejaremos el servidor DNS proporcionado por Fortinet.
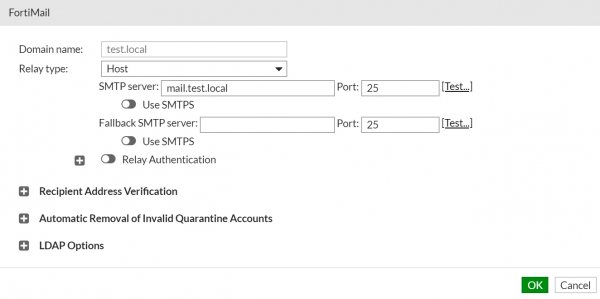
Ahora pasemos a lo más interesante. Como probablemente haya notado, por defecto el dispositivo está en modo Gateway. Por lo tanto, no necesitamos cambiarlo. Vayamos al campo Dominio & Usuario → Dominio. Crearemos un nuevo dominio que necesitemos proteger. Aquí solo necesitamos especificar el nombre del dominio y la dirección del servidor de correo (también se puede especificar su nombre de dominio, en nuestro caso mail.test.local):
Ahora necesitamos especificar un nombre para nuestro gateway de correo. Este se usará en los registros MX y A, que tendremos que cambiar más adelante:
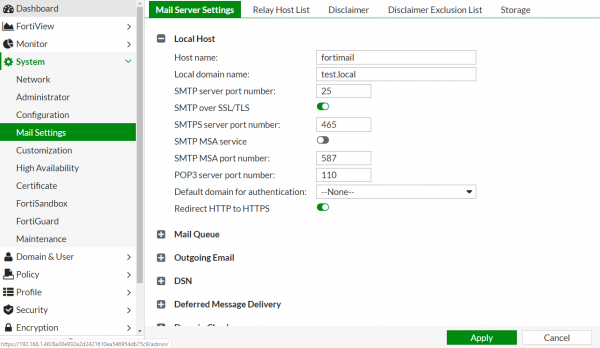
De los puntos Nombre del Host y Nombre del Dominio Local se compone el FQDN, que se usa en los registros DNS. En nuestro caso, FQDN = fortimail.test.local.
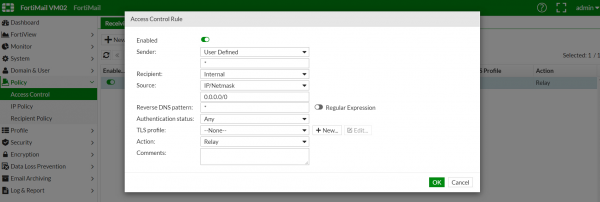
Ahora configuremos la regla de recepción. Necesitamos que todos los correos que vengan de fuera y sean asignados a un usuario en el dominio sean reenviados al servidor de correo. Para ello, vamos al menú Policy → Access Control. A continuación se muestra un ejemplo de configuración:
Veamos la pestaña Recipient Policy. Aquí se pueden establecer ciertas reglas de verificación de correos: si el correo proviene del dominio example1.com, debe ser verificado mediante mecanismos configurados específicamente para ese dominio. Ya hay una regla por defecto establecida para todos los correos, y por el momento nos parece adecuada. Se puede consultar esta regla en la imagen a continuación:
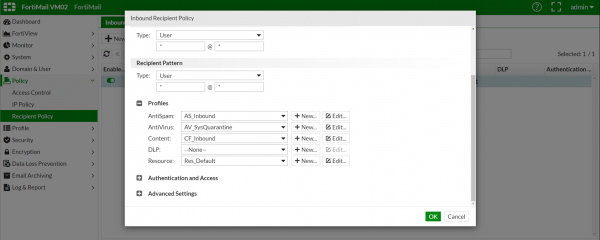
Con esto, la configuración en FortiMail se puede considerar finalizada. En realidad, hay muchos más parámetros posibles, pero si comenzamos a revisarlos todos, podríamos escribir un libro :) Y nuestro objetivo es poner en marcha FortiMail en modo de prueba con el mínimo esfuerzo.
Solo quedan dos cosas: modificar los registros MX y A, y también cambiar las reglas de reenvío de puertos en el cortafuegos.
El registro MX test.local -> mail.test.local 10 debe cambiarse a test.local -> fortimail.test.local 10. Pero normalmente, durante los pilotos se añade un segundo registro MX con mayor prioridad. Por ejemplo:
test.local -> mail.test.local 10
test.local -> fortimail.test.local 5
Recuerde que cuanto menor sea el número secuencial de preferencia del servidor de correo en el registro MX, mayor será su prioridad.
No se puede modificar el registro A, por lo que simplemente crearemos uno nuevo: fortimail.test.local -> 10.10.30.210. El usuario externo se dirigirá a la dirección 10.10.30.210 a través del puerto 25, y el cortafuegos reenviará la conexión a FortiMail.
Para cambiar la regla de reenvío en FortiGate, es necesario modificar la dirección en el objeto Virtual IP correspondiente:
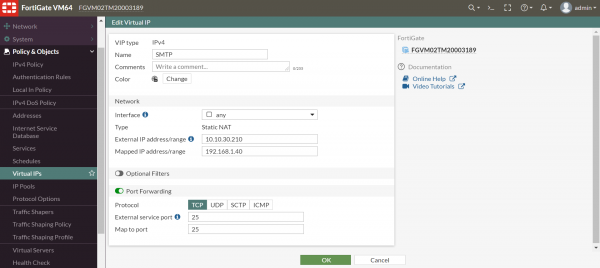
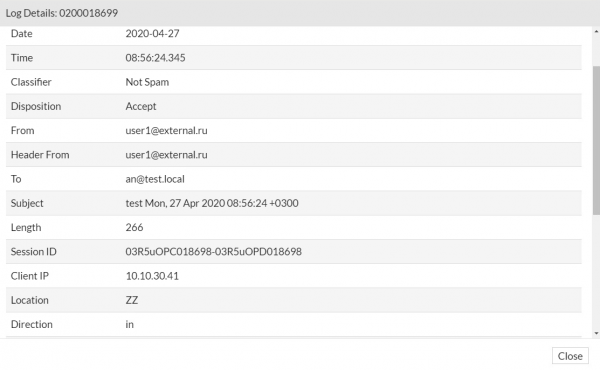
Todo está listo. Vamos a comprobarlo. Enviemos nuevamente un correo desde la computadora de un usuario externo. Ahora vamos a FortiMail en el menú Monitor → Logs. En el campo History se puede ver un registro de que el correo fue recibido. Para obtener información adicional, se puede hacer clic derecho en el registro y seleccionar la opción Details:
Para tener una visión completa, verifiquemos si FortiMail, en la configuración actual, puede bloquear correos que contengan spam y virus. Para ello, enviaremos un virus de prueba eicar y un correo de prueba que encontramos en una de las bases de datos de spam (http://untroubled.org/spam/). Después de esto, volvamos al menú de visualización de registros:

Como podemos ver, tanto el spam como el correo con virus fueron identificados exitosamente.
Esta configuración es suficiente para proporcionar protección básica contra virus y spam. Pero las funciones de FortiMail no se limitan a esto. Para una protección más efectiva, es necesario estudiar los mecanismos disponibles y configurarlos según sus necesidades. En el futuro, planeamos cubrir otras capacidades más avanzadas de este portal de correo.
Si tiene dificultades o preguntas sobre la solución, escríbalas en los comentarios, haremos nuestro mejor esfuerzo para responder a tiempo.
Puede dejar su solicitud para la prueba de licencia del producto aquí. .
Autor: Alexey Nikulin. Ingeniero de seguridad de la información en Fortiservice.
Fuente: habr.com
