

En Google creemos que en el futuro la computación en la nube se desplazará cada vez más hacia servicios privados y cifrados, garantizando a los usuarios la plena confianza en el control de la privacidad de los datos.
Google Cloud ya cifra los datos del cliente que se transmiten y almacenan, pero para su procesamiento deben ser descifrados. Computación confidencial — es una tecnología revolucionaria utilizada para cifrar datos durante su procesamiento. Los entornos basados en computación confidencial permiten almacenar datos cifrados en la memoria RAM y otros lugares fuera del procesador (CPU).
Las Máquinas Virtuales Confidenciales están actualmente en fase de beta y son el primer producto en la línea de Google Cloud de Computación Confidencial. Ya estamos aplicando diversas formas de aislamiento y sandboxing en nuestra infraestructura en la nube para asegurar la seguridad de la arquitectura multiusuario. Las Máquinas Virtuales Confidenciales llevan la seguridad a un nuevo nivel, ofreciendo cifrado de memoria RAM para una mayor aislamiento de sus cargas de trabajo en la nube, ayudando a nuestros clientes a proteger datos sensibles. Creemos que esto interesará especialmente a aquellos que operan en industrias reguladas (posiblemente relacionado con el GDPR y otros temas conexos. nota del traductor).
Abrimos nuevas oportunidades
Ya con Asylo, una plataforma de código abierto para computación confidencial, nos hemos centrado en facilitar la implementación y el uso de entornos de computación confidencial, ofreciendo un alto rendimiento y aplicaciones para cualquier carga de trabajo que elijan ejecutar en la nube. Creemos que no deberían tener que comprometerse en términos de facilidad de uso, flexibilidad, rendimiento y seguridad.
Con el paso de las Máquinas Virtuales Confidenciales a la fase beta, nos hemos convertido en el primer proveedor importante de servicios en la nube que ofrece tal nivel de seguridad y aislamiento, proporcionando a los clientes una opción simple y fácil de usar tanto para nuevas aplicaciones como para aquellas "portadas" (posiblemente sobre aplicaciones que se pueden ejecutar en la nube sin cambios significativos. nota del traductor). Aseguramos:
Privacidad inigualable: los clientes pueden proteger la confidencialidad de sus datos sensibles en la nube incluso durante su procesamiento. Las VMs confidenciales utilizan la función Secure Encrypted Virtualization (SEV) de segunda generación de los procesadores AMD EPYC. Sus datos permanecen cifrados durante el uso, indexación, consulta y aprendizaje. Las claves de cifrado se generan en el hardware de forma separada para cada máquina virtual y nunca abandonan el hardware.
Innovaciones mejoradas: la computación confidencial puede abrir escenarios de procesamiento que antes eran imposibles. Las empresas ahora pueden compartir conjuntos de datos secretos y colaborar en investigaciones en la nube manteniendo la confidencialidad.
Confidencialidad para cargas de trabajo 'portadas': nuestro objetivo es simplificar la computación confidencial. La transición a las VMs confidenciales es fluida: todas las cargas de trabajo en GCP, que se ejecutan en máquinas virtuales, pueden pasar a las VMs confidenciales. Es sencillo: solo hace falta marcar una casilla.
Protección contra amenazas avanzadas: la computación confidencial se basa en la protección de las Shielded VMs contra rootkits y bootkits, ayudando a asegurar la integridad del sistema operativo elegido para ejecutarse en la VM confidencial.
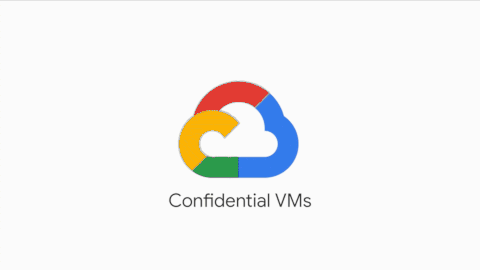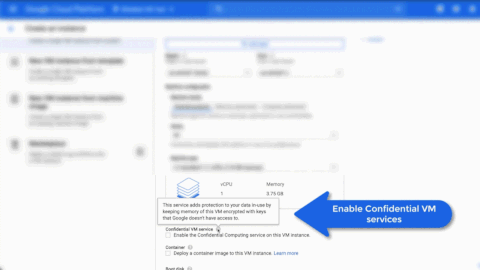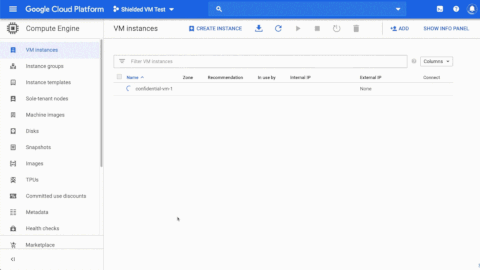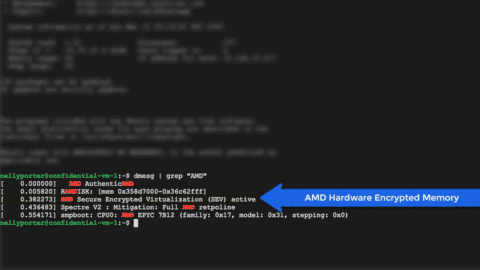
Fundamentos de las VMs confidenciales
Las VMs confidenciales funcionan en máquinas virtuales N2D, que se ejecutan en procesadores AMD EPYC de segunda generación. Gracias a la función AMD SEV, se ofrece un alto rendimiento en la mayoría de las tareas computacionales exigentes, manteniendo la memoria de la máquina virtual cifrada con una clave separada para cada máquina virtual, que es creada y gestionada por el procesador EPYC. Las claves son generadas por el coprocesador AMD Secure Processor al crear la máquina virtual y están exclusivamente en él, lo que las hace inaccesibles tanto para Google como para otras máquinas virtuales que operan en el mismo nodo.
Además del cifrado de memoria física incorporado, estamos construyendo VMs confidenciales sobre Shielded VMs, para asegurar la resistencia a ataques de imagen del sistema operativo, la verificación de la integridad del firmware, de los binarios del núcleo y de los controladores. Las imágenes ofrecidas por Google incluyen Ubuntu 18.04, Ubuntu 20.04, Container Optimized OS (COS v81) y RHEL 8.2. Estamos trabajando en Centos, Debian y otros para ofrecer más imágenes de sistemas operativos.
También colaboramos estrechamente con el equipo de ingenieros de AMD Cloud Solution para garantizar que el cifrado de memoria de la máquina virtual no afecte el rendimiento. Hemos añadido soporte para nuevos controladores OSS (nvme y gvnic) para manejar las solicitudes al subsistema de almacenamiento y el tráfico de red con una mayor capacidad que los protocolos anteriores. Esto ha permitido asegurar que los indicadores de rendimiento de las Confidential VMs sean similares a los de las máquinas virtuales tradicionales.
Gracias a la Secure Encrypted Virtualization, integrada en la segunda generación de procesadores AMD EPYC, se ofrece una innovadora función de seguridad de hardware que protege los datos en un entorno virtualizado. Para apoyar las nuevas GCE Confidential VMs N2D, trabajamos con Google para ayudar a los clientes a proteger sus datos y asegurar el rendimiento de sus cargas de trabajo. Estamos muy contentos de ver que las Confidential VMs muestran un nivel de alto rendimiento comparable a las máquinas virtuales N2D para diferentes cargas.
Raghu Nambiar, vicepresidente, Ecosistema de Centros de Datos, AMD
Una tecnología revolucionaria
La computación confidencial puede transformar la forma en que las empresas procesan datos en la nube manteniendo la confidencialidad y la seguridad. Además, entre otros beneficios, las empresas podrán colaborar sin comprometer la confidencialidad de sus conjuntos de datos. Esta colaboración, a su vez, podría dar lugar al desarrollo de tecnologías e ideas aún más transformadoras; imagina, por ejemplo, la posibilidad de crear rápidamente vacunas y tratamientos para enfermedades gracias a tal cooperación segura.
Estamos ansiosos por ver las oportunidades que esta tecnología abrirá para su empresa. Ver , para saber más.
P.D. No es la primera vez, y espero que no sea la última, que Google lanza una tecnología que cambia el mundo. Así fue con Kubernetes hace poco. Hacemos nuestro mejor esfuerzo por apoyar y difundir las tecnologías de Google, capacitando a los profesionales de TI en Rusia. Nuestra empresa es uno de los 3 Proveedores de Servicios Certificados de Kubernetes y el único Socio de Entrenamiento de Kubernetes en Rusia. Por eso, cada primavera y otoño organizamos intensivos de entrenamiento en Kubernetes. Los próximos intensivos se llevarán a cabo del 28 al 30 de septiembre y del 14 al 16 de octubre .
Fuente: habr.com
